

Atualmente, a questão da segurança da informação (daqui em diante – SI) nas empresas é uma das mais relevantes do mundo. E isso não é surpreendente, pois em muitos países estão se tornando mais rigorosas as exigências para as organizações que armazenam e processam dados pessoais. Atualmente, a legislação russa exige que uma parte significativa da documentação seja mantida em formato físico. Ao mesmo tempo, há uma tendência significativa para a digitalização: muitas empresas já armazenam uma grande quantidade de informações confidenciais tanto em formato digital quanto em documentos em papel.
Nos resultados do centro analítico Anti-Malware, 86% dos entrevistados relataram que, ao longo do ano, precisaram resolver incidentes após ciberataques ou devido a violações das normas estabelecidas pelos usuários. Em vista disso, a atenção prioritária das empresas à segurança da informação tornou-se uma necessidade.
Atualmente, a segurança da informação corporativa não é apenas um conjunto de ferramentas técnicas, como antivírus ou firewalls; trata-se de uma abordagem abrangente para gerenciar os ativos da empresa como um todo, e as informações em particular. As empresas abordam essas questões de maneiras diferentes. Hoje, gostaríamos de falar sobre a implementação da norma internacional ISO 27001 como uma solução para esses desafios. Para as empresas no mercado russo, a obtenção de tal certificação facilita a interação com clientes e parceiros estrangeiros que possuem exigências elevadas nesse quesito. A ISO 27001 é amplamente utilizada no Ocidente e abrange requisitos de SI que devem ser atendidos pelas soluções técnicas utilizadas, além de contribuir para a estruturação dos processos de negócios. Assim, essa norma pode se tornar sua vantagem competitiva e um ponto de contato com empresas estrangeiras.
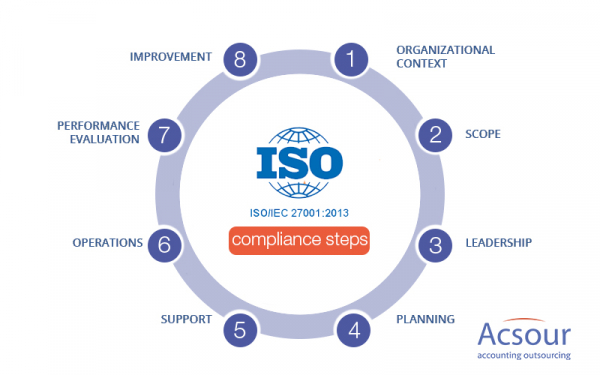
Esta certificação do Sistema de Gestão da Segurança da Informação (doravante denominado SGSI) reuniu as melhores práticas de design de SGSI e, o que é mais importante, previu a possibilidade de escolha de meios de gestão para garantir o funcionamento do sistema, requisitos para a infraestrutura tecnológica de segurança e até para o processo de gestão de pessoal na empresa. É necessário entender que falhas técnicas são apenas parte do problema. No que diz respeito à segurança da informação, o fator humano desempenha um papel enorme, cuja exclusão ou minimização é significativamente mais difícil.
Se a sua empresa pretende passar pela certificação segundo o padrão ISO 27001, é possível que você já tenha tentado encontrar um caminho fácil para fazer isso. Temos que desapontá-lo: não existem caminhos fáceis aqui. No entanto, há certos passos que podem ajudar a preparar a organização para os requisitos internacionais de segurança da informação:
1. Obtenha o apoio da direção
Você pode considerar isso óbvio, mas na prática esse ponto é frequentemente negligenciado. Além disso, essa é uma das principais razões pelas quais os projetos de implementação da ISO 27001 frequentemente falham. Sem a compreensão da importância do projeto de implementação do padrão, a direção não fornecerá nem recursos humanos suficientes, nem um orçamento adequado para a certificação.
2. Desenvolva um plano de preparação para a certificação
A preparação para a certificação ISO 27001 é uma tarefa complexa, que inclui diferentes tipos de trabalho, requer o envolvimento de muitas pessoas e pode durar meses (ou até anos). Portanto, é muito importante elaborar um plano detalhado do projeto: distribuir recursos, tempo e envolvimento de pessoas em tarefas estritamente definidas e monitorar o cumprimento dos prazos - caso contrário, você pode nunca conseguir concluir o trabalho.
3. Defina o perímetro da certificação
Se você tem uma grande organização com atividades diversificadas, pode ser sensato certificar apenas uma parte do negócio da empresa segundo a ISO 27001, o que reduzirá significativamente os riscos do seu projeto, assim como os prazos e custos.
4. Desenvolva uma política de segurança da informação
Um dos documentos mais importantes é a Política de Segurança da Informação da empresa. Nele devem ser refletidos os objetivos de sua empresa em termos de segurança da informação e os principais princípios de gestão de SI, que devem ser seguidos por todos os colaboradores. A tarefa desse documento é determinar o que a liderança da empresa deseja alcançar na área de SI, bem como como isso será implementado e controlado.
5. Defina a metodologia de avaliação de riscos
Uma das tarefas mais desafiadoras é definir as regras de avaliação e gestão de riscos. É importante entender quais riscos a empresa considera aceitáveis e quais requerem ações imediatas para redução. Sem essas regras, o SGSI não funcionará.
É importante lembrar da adequação das medidas adotadas para a mitigação de riscos. Mas não se deve exagerar no processo de otimização, uma vez que isso pode acarretar grandes custos de tempo ou financeiros ou pode ser simplesmente inviável. Recomendamos que, ao desenvolver medidas de mitigação de riscos, você se baseie no princípio da "suficiência mínima".
6. Gerencie os riscos de acordo com a metodologia aprovada
A próxima etapa é a aplicação sistemática da metodologia de gestão de riscos, ou seja, sua avaliação e tratamento. Esse processo deve ser realizado regularmente e com grande rigor. Mantendo o registro de riscos de SI atualizado, você poderá distribuir efetivamente os recursos da empresa e evitar incidentes graves.
7. Planeje o tratamento dos riscos
Os riscos que excedem o nível aceitável para sua empresa devem ser incluídos no plano de tratamento de riscos. Ele deve especificar as ações destinadas à redução de riscos, bem como os responsáveis e os prazos.
8. Preencha a Declaração de Aplicabilidade
Este é um documento chave que será analisado pelos profissionais do órgão certificador durante a auditoria. Nele deve ser descrito quais mecanismos de controle em segurança da informação se aplicam às atividades da sua empresa.
9. Defina como será medido a eficácia dos controles de SI
Qualquer ação deve ter um resultado que leve à realização das metas estabelecidas. Portanto, é importante definir claramente quais parâmetros serão utilizados para medir o alcance das metas tanto para todo o sistema de gestão da segurança da informação quanto para cada mecanismo de controle selecionado no Anexo de aplicabilidade.
10. Implemente medidas de controle de segurança da informação
E só após a implementação de todos os passos anteriores é que se deve iniciar a implementação das medidas de controle de segurança da informação aplicáveis do Anexo de aplicabilidade. A maior dificuldade aqui será, sem dúvida, a implementação de um novo modo de operação em muitos processos da sua organização. As pessoas geralmente resistem a novas políticas e procedimentos, por isso, atente-se ao próximo ponto.
11. Implemente programas de treinamento para os funcionários
Todos os pontos descritos acima serão em vão se seus funcionários não compreenderem a importância do projeto e não agirem de acordo com as políticas de segurança da informação. Se você deseja que sua equipe cumpra todas as novas regras, primeiro deve explicar a eles por que são necessárias e, em seguida, realizar treinamentos sobre o SGSI, abordando todas as políticas importantes que os funcionários devem considerar em seu trabalho diário. A falta de treinamento do pessoal é uma das razões mais comuns para a falha em projetos de ISO 27001.
12. Mantenha os processos do SGSI
Neste estágio, a ISO 27001 torna-se uma rotina diária na sua organização. Para confirmar a implementação das medidas de controle de segurança da informação de acordo com a norma, os auditores precisarão apresentar registros – provas do funcionamento real dos mecanismos de controle. Mas, em primeiro lugar, os registros devem ajudá-lo a monitorar se seus funcionários (e fornecedores) estão cumprindo suas tarefas de acordo com as regras estabelecidas.
13. Submeta o SGSI a monitoramento
O que está acontecendo com seu SGSI? Quantos incidentes você tem e quais são eles? Todos os procedimentos estão sendo seguidos corretamente? Com essas perguntas, você deve verificar se a empresa está alcançando suas metas de segurança da informação. Se não, você deve elaborar um plano para corrigir a situação.
14. Realize auditoria interna do SGSI
O objetivo da auditoria interna é identificar a discrepância entre os processos reais da empresa e as políticas estabelecidas em relação à segurança da informação. Na maior parte, trata-se de verificar até que ponto seus funcionários seguem as regras. Este é um ponto muito importante, pois, se você não controlar o trabalho de sua equipe, a organização pode sofrer danos (intencionais ou não). Mas a tarefa aqui não é encontrar culpados e aplicar sanções disciplinares por não cumprimento das políticas, mas sim corrigir a situação e prevenir futuros problemas.
15. Organize uma análise por parte da gestão
A gestão não deve configurar seu firewall, mas deve saber o que está acontecendo no SGSI: por exemplo, se todos estão cumprindo suas obrigações e se o SGSI está alcançando os resultados almejados. Com base nisso, a gestão deverá tomar decisões-chave para aprimorar o SGSI e os processos internos de negócios.
16. Implemente um sistema de ações corretivas e preventivas
Assim como qualquer norma ISO 27001 exige "melhoria contínua": a correção sistemática e a prevenção de não conformidades no sistema de gestão da segurança da informação. Com ações corretivas e preventivas, é possível corrigir a não conformidade e evitar que ela ocorra novamente no futuro.
Em conclusão, é importante dizer que, na verdade, obter a certificação é muito mais difícil do que descrito em várias fontes. A prova disso é que, na Rússia, até hoje, apenas obtiveram a certificação de conformidade. A esse respeito, no exterior, é um dos padrões mais populares, respondendo às crescentes demandas do negócio em segurança da informação. Essa demanda por implementação é causada não apenas pelo aumento e pela complexidade dos tipos de ameaças, mas também pelas exigências legais e pelos clientes, que necessitam da total confidencialidade de seus dados.
Apesar de a certificação do SGSI ser uma tarefa desafiadora, o simples fato de cumprir os requisitos da norma internacional ISO/IEC 27001 pode proporcionar uma séria vantagem competitiva no mercado global. Esperamos que nosso artigo tenha fornecido uma compreensão inicial dos principais passos na preparação da empresa para a certificação.
Fonte: habr.com
