

Este artigo é uma continuação , dedicado às particularidades da configuração de equipamentos Palo Alto Networks . Aqui, queremos falar sobre a configuração de VPN IPSec Site-to-Site em equipamentos Palo Alto Networks e sobre uma possível opção de configuração para conectar vários provedores de internet.
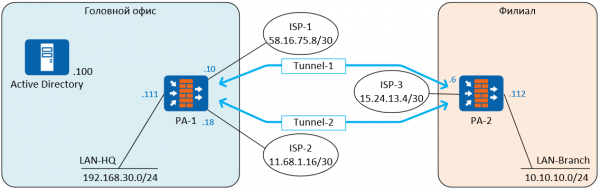
Para a demonstração, será utilizada uma configuração padrão conectando a sede à filial. Para garantir uma conexão à internet resiliente, a sede utiliza a conexão simultânea de dois provedores: ISP-1 e ISP-2. A filial está conectada apenas a um provedor, ISP-3. Entre os firewalls PA-1 e PA-2, dois túneis são estabelecidos. Os túneis operam no modo Active-Standby, o Tunnel-1 está ativo e o Tunnel-2 começará a transmitir tráfego no caso de falha do Tunnel-1. Tunnel-1 utiliza a conexão com o provedor de internet ISP-1, enquanto o Tunnel-2 utiliza a conexão com o provedor de internet ISP-2. Todos os endereços IP foram gerados aleatoriamente para fins de demonstração e não têm relação com a realidade.
Para construir a VPN Site-to-Site, será utilizado IPSec — um conjunto de protocolos para garantir a proteção de dados transmitidos pelo protocolo IP. IPSec operará usando o protocolo de segurança ESP (Encapsulating Security Payload), o que garantirá a criptografia dos dados transmitidos.
Em IPSec inclui IKE (Internet Key Exchange) — um protocolo responsável pela negociação de SA (associações de segurança), parâmetros de segurança que são utilizados para proteger os dados transmitidos. Os firewalls PAN suportam IKEv1 e IKEv2.
Em IKEv1 A conexão VPN é construída em duas etapas: IKEv1 Fase 1 (túnel IKE) e IKEv1 Fase 2 (túnel IPSec), dessa forma, são criados dois túneis, um dos quais serve para a troca de informações de controle entre os firewalls, e o segundo — para a transmissão de tráfego. Na IKEv1 Fase 1 existe dois modos de operação — modo principal e modo agressivo. O modo agressivo utiliza menos mensagens e opera mais rapidamente, mas não suporta a Proteção de Identidade do Par.
IKEv2 substituiu IKEv1, e em comparação com IKEv1 sua principal vantagem — são menores requisitos de largura de banda e uma negociação de SA mais rápida. No IKEv2 utiliza-se menos mensagens de controle (apenas 4), suporta o protocolo EAP, MOBIKE e foi adicionado um mecanismo de verificação de disponibilidade do par, com o qual o túnel é criado — Verificação de Vitalidade, substituindo a Detecção de Par Inativo no IKEv1. Se a verificação falhar, então IKEv2 pode derrubar o túnel e depois restaurá-lo automaticamente na primeira oportunidade. Mais detalhes sobre as diferenças podem ser .
Se o túnel for construído entre firewalls de diferentes fabricantes, podem ocorrer erros na implementação IKEv2, e para compatibilidade com tal equipamento, é possível usar IKEv1. Nos outros casos, é melhor aplicar IKEv2.
Etapas de configuração:
• Configuração de dois provedores de internet no modo ActiveStandby
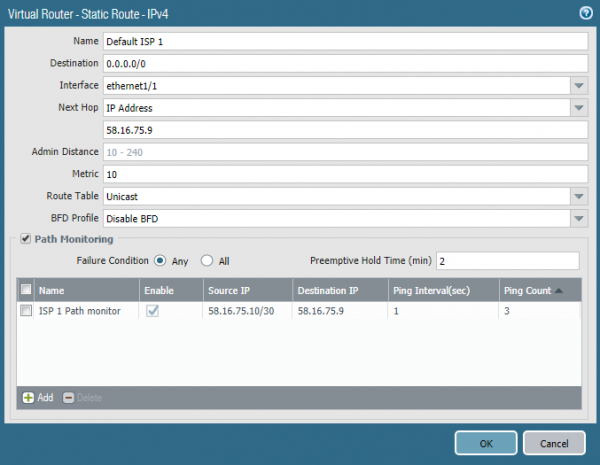
Existem várias maneiras de implementar essa função. Uma delas consiste em usar o mecanismo Path Monitoring, disponível a partir da versão PAN-OS 8.0.0. Neste exemplo, usa-se a versão 8.0.16. Essa função é semelhante ao IP SLA em roteadores Cisco. No parâmetro da rota padrão estática, configura-se o envio de pacotes de ping para um determinado endereço IP a partir de um endereço de origem específico. Neste caso, a interface ethernet1/1 pinga o gateway padrão uma vez por segundo. Se não houver resposta para três pings consecutivos, a rota é considerada inativa e é removida da tabela de roteamento. Uma rota semelhante é configurada para o segundo provedor de internet, mas com uma métrica maior (ele é o de backup). Assim que a primeira rota for removida da tabela, o firewall começará a enviar tráfico pela segunda rota — Fail-Over. Quando o primeiro provedor começar a responder aos pings, sua rota retornará à tabela e substituirá a segunda devido à melhor métrica — Fail-Back. O processo Fail-Over levanta-se em alguns segundos, dependendo dos intervalos configurados, mas, de qualquer forma, o processo não é instantâneo e, durante esse tempo, o tráfego é perdido. Fail-Back ocorre sem perda de tráfego. Há uma possibilidade de fazer isso Fail-Over mais rápido, utilizando BFD, se o provedor de internet oferecer essa possibilidade. BFD é suportado a partir do modelo PA-3000 Series e VM-100. Para o endereço de ping, é melhor indicar um endereço público, sempre acessível na internet, em vez do gateway do provedor.
• Criação da interface de túnel
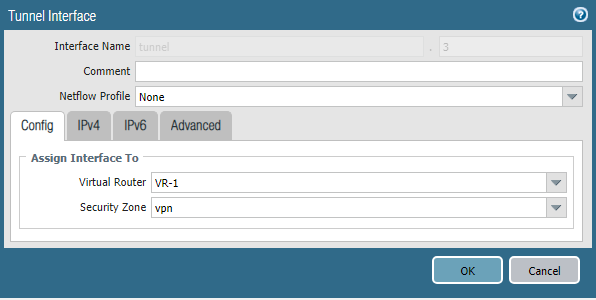
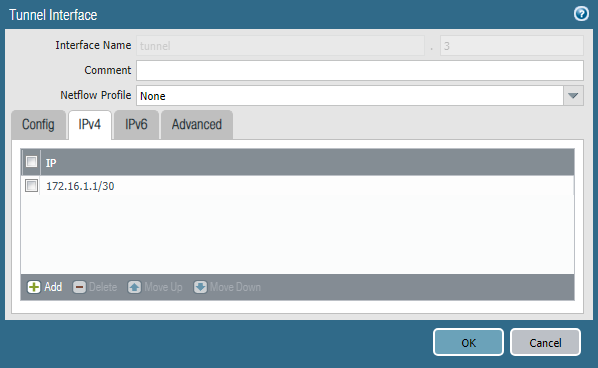
O tráfego dentro do túnel é transmitido através de interfaces virtuais especiais. Em cada uma delas deve ser configurado um endereço IP da rede de trânsito. Neste exemplo, para o Tunnel-1 será usada a sub-rede 172.16.1.0/30 e para o Tunnel-2 — a sub-rede 172.16.2.0/30.
A interface de túnel é criada na seção Network -> Interfaces -> Tunnel. É necessário indicar o roteador virtual e a zona de segurança, assim como o endereço IP da rede de transporte correspondente. O número da interface pode ser qualquer um.
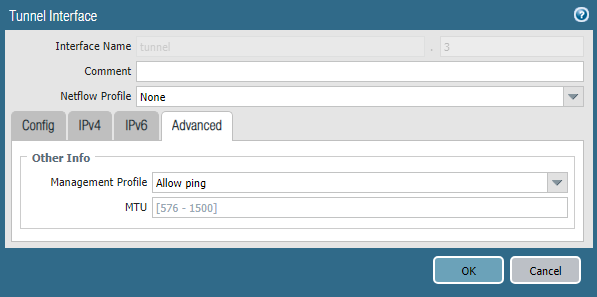
Na seção Avançado pode-se indicar Perfil de Gerenciamento, que permitirá ping nesta interface, o que pode ser útil para testes.
• Configuração do Perfil IKE
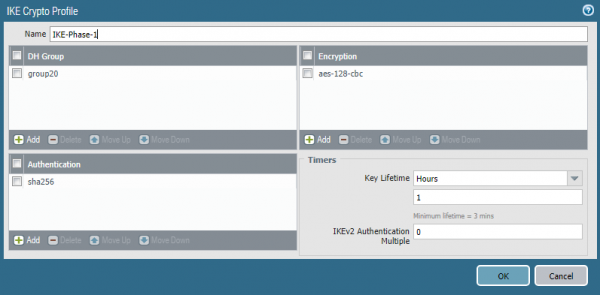
Perfil IKE responsável pela primeira fase de criação da conexão VPN, aqui são indicados os parâmetros do túnel Fase 1 do IKE. O perfil é criado na seção Rede -> Perfis de Rede -> Criptografia IKE. É necessário indicar o algoritmo de criptografia, o hash, o grupo de Diffie-Hellman e o tempo de vida das chaves. Em geral, quanto mais complexos os algoritmos, pior a performance, eles devem ser escolhidos com base nos requisitos específicos de segurança. No entanto, é absolutamente desaconselhável aplicar grupos de Diffie-Hellman inferiores a 14 para proteção de informações importantes. Isso se deve à vulnerabilidade do protocolo, que só pode ser mitigada utilizando tamanhos de módulo de 2048 bits ou mais, ou algoritmos de criptografia de curva elíptica, que são aplicadas nos grupos 19, 20, 21, 24. Esses algoritmos têm melhor desempenho em comparação com a criptografia tradicional. . E .
• Configuração do Perfil IPSec
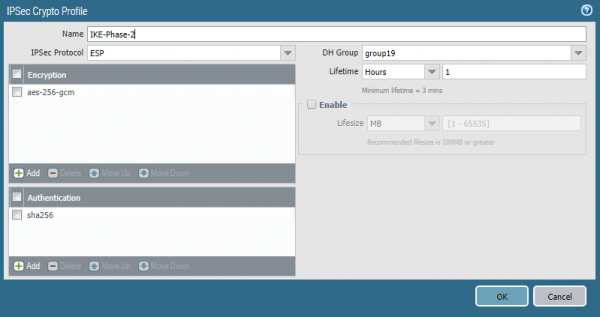
A segunda fase da criação da conexão VPN — túnel IPSec. Os parâmetros SA para ele são configurados em Rede -> Perfis de Rede -> Perfil de Criptografia IPSec. Aqui é necessário indicar o protocolo IPSec — AH ou ESP, além dos parâmetros SA — algoritmos de hashing, criptografia, grupos de Diffie-Hellman e tempo de vida das chaves. Os parâmetros SA no Perfil de Criptografia IKE e no Perfil de Criptografia IPSec podem não coincidir.
• Configuração do Gateway IKE
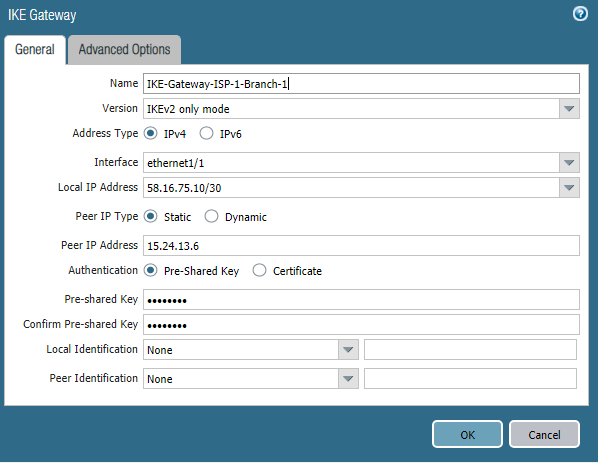
Gateway IKE — é um objeto que representa o roteador ou firewall com o qual o túnel VPN é estabelecido. Para cada túnel é necessário criar seu próprio Gateway IKE. Neste caso, dois túneis são criados, um através de cada provedor de internet. É indicado a interface de saída correspondente e seu endereço IP, o endereço IP do par e a chave compartilhada. Como alternativa à chave compartilhada, podem ser utilizados certificados.
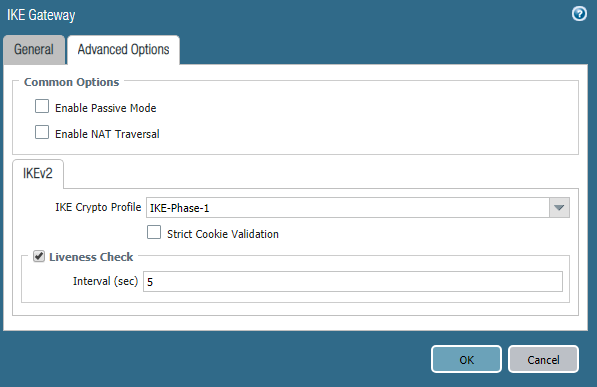
Aqui é indicado o anteriormente criado Perfil de Criptografia IKE. Os parâmetros do segundo objeto Gateway IKE são análogos, exceto pelos endereços IP. Se o firewall Palo Alto Networks estiver atrás de um roteador NAT, o mecanismo de NAT Traversal.
• Configuração do Túnel IPSec
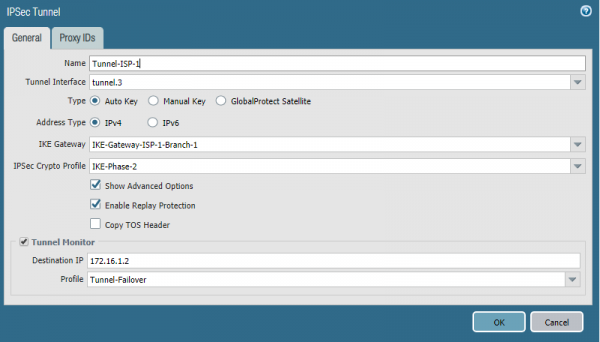
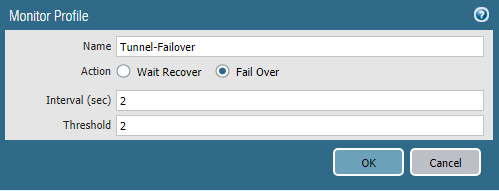
Túnel IPSec — é um objeto que especifica os parâmetros do túnel IPSec, como seu nome indica. Aqui, é necessário indicar a interface do túnel e os objetos previamente criados. Gateway IKE, Perfil de Criptografia IPSec. Para garantir a troca automática de roteamento para o túnel de backup, é preciso ativar Monitor de Túnel. Este é um mecanismo que verifica se o par está ativo, usando tráfego ICMP. O endereço de destino deve ser o endereço IP da interface do túnel do par com o qual o túnel é estabelecido. No perfil, são especificados os temporizadores e a ação em caso de perda de conexão. Aguardar Recuperação – esperar até que a conexão seja restaurada, Falha de Over — enviar o tráfego por outro caminho, se houver um disponível. A configuração do segundo túnel é completamente análoga, indicando a segunda interface do túnel e o Gateway IKE.
• Configuração de Roteamento
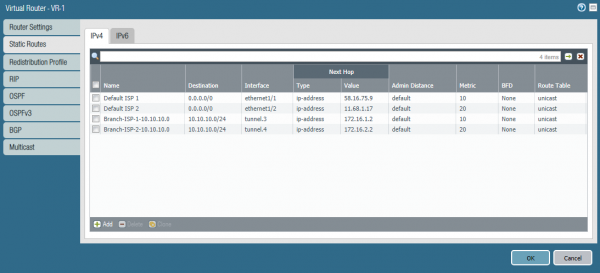
Neste exemplo, é utilizado roteamento estático. No firewall PA-1, além das duas rotas padrão, são necessárias duas rotas para a sub-rede 10.10.10.0/24 na filial. Uma rota usa Tunnel-1, a outra Tunnel-2. A rota através do Tunnel-1 é a principal, pois possui uma métrica menor. O mecanismo Path Monitoring não é usado para essas rotas. A troca é realizada por Monitor de Túnel.
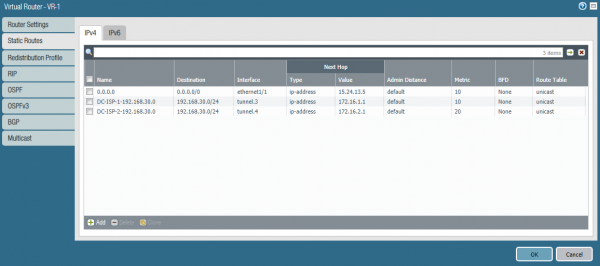
As mesmas rotas para a sub-rede 192.168.30.0/24 devem ser configuradas no PA-2.
• Configuração de Regras de Rede
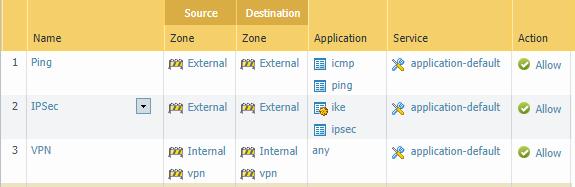
Para o funcionamento do túnel, são necessárias três regras:
- Para funcionar Monitor de Caminho permitir ICMP nas interfaces externas.
- Para IPSec permitir aplicações ike e ipsec nas interfaces externas.
- Permitir tráfego entre sub-redes internas e interfaces de túnel.
Conclusão
Neste artigo, abordamos uma configuração de conexão de internet redundante e VPN Site-to-Site. Esperamos que a informação tenha sido útil e que o leitor tenha uma compreensão das tecnologias utilizadas em Palo Alto Networks. Se você tiver perguntas sobre a configuração e sugestões sobre tópicos para futuros artigos, escreva nos comentários, teremos prazer em responder.
Fonte: habr.com
