

No início do ano, no relatório sobre problemas e disponibilidade da internet de 2018-2019 , a disseminação do TLS 1.3 é inevitável. Há algum tempo, nós mesmos implementamos a versão 1.3 do protocolo Transport Layer Security e, após coleta e análise de dados, finalmente estamos prontos para compartilhar as características dessa transição.
Os presidentes do grupo de trabalho IETF TLS :
«Em resumo, o TLS 1.3 deve fornecer a base para uma Internet mais segura e eficiente nos próximos 20 anos».
Desenvolvimento levou longos 10 anos. Nós do Qrator Labs, junto com toda a indústria, acompanhamos atentamente o processo de criação do protocolo desde o seu projeto inicial. Durante esse tempo, foram necessárias 28 versões consecutivas de rascunhos até que, em 2019, um protocolo equilibrado e fácil de implementar finalmente fosse lançado. O suporte ativo ao TLS 1.3 pelo mercado já é evidente: a adoção de um protocolo de segurança confiável e testado atende às exigências da época.
De acordo com Eric Rescorla (diretor técnico do Firefox e único autor do TLS 1.3) :
«É uma substituição completa do TLS 1.2, utilizando as mesmas chaves e certificados, portanto, cliente e servidor podem se comunicar automaticamente por TLS 1.3, se ambos o suportarem», disse ele. «Já há um bom suporte a nível de bibliotecas, e o Chrome e o Firefox ativam o TLS 1.3 por padrão».
Simultaneamente, o grupo de trabalho IETF TLS está finalizando , que declara as versões antigas do TLS (exceto o TLS 1.2) obsoletas e não recomendadas para uso. É bem provável que o RFC final seja divulgado ainda antes do final do verão. Este é mais um sinal para a indústria de TI: a atualização dos protocolos de criptografia não deve ser adiada.
Uma lista das implementações atuais do TLS 1.3 está disponível no Github para todos que buscam a biblioteca mais adequada: . É evidente que a adoção e o suporte ao protocolo atualizado estão avançando rapidamente — e já estão em andamento. A compreensão de quão fundamental a criptografia se tornou no mundo moderno se espalhou amplamente.
O que mudou em comparação com o TLS 1.2?
De :
«Como o TLS 1.3 torna o mundo melhor?
O TLS 1.3 inclui certas vantagens técnicas — tais como um processo de handshake simplificado para o estabelecimento de uma conexão segura — e também permite que os clientes retomem sessões mais rapidamente com os servidores. Essas medidas visam reduzir a latência na configuração da conexão e o número de falhas de conexão em canais fracos, que costumam ser usados como justificativa para fornecer apenas conexões HTTP não criptografadas.
Não menos importante é o fato de que o suporte a vários algoritmos de criptografia e hash antigos e inseguros, que ainda são permitidos (embora não recomendados) nas versões anteriores do TLS, incluindo SHA-1, MD5, DES, 3DES e AES-CBC, foi eliminado, ao mesmo tempo em que se adiciona suporte a novos conjuntos de cifras. Outras melhorias incluem mais elementos criptografados no handshake (por exemplo, agora a troca de informações sobre o certificado é criptografada), para reduzir a quantidade de informações que um potencial interceptador de tráfego pode receber, assim como melhorias na forward secrecy ao usar certos modos de troca de chaves, garantindo que a comunicação permaneça segura a todo momento, mesmo que os algoritmos utilizados para sua criptografia sejam comprometidos no futuro.
Desenvolvimento de protocolos modernos e DDoS
Como você pode ter lido, durante o desenvolvimento do protocolo , no grupo de trabalho IETF TLS . Já está claro que algumas empresas (incluindo instituições financeiras) terão que mudar a maneira como garantem a segurança de suas redes para se adaptar ao que está agora embutido no protocolo. .
As razões pelas quais isso pode ser necessário estão delineadas no documento, . No documento de 20 páginas, são mencionados vários exemplos nos quais uma empresa pode querer realizar a descriptografia do tráfego out-of-band (o que o PFS não permite), para fins de monitoramento, conformidade regulatória ou proteção contra ataques DDoS em nível de aplicação (L7).
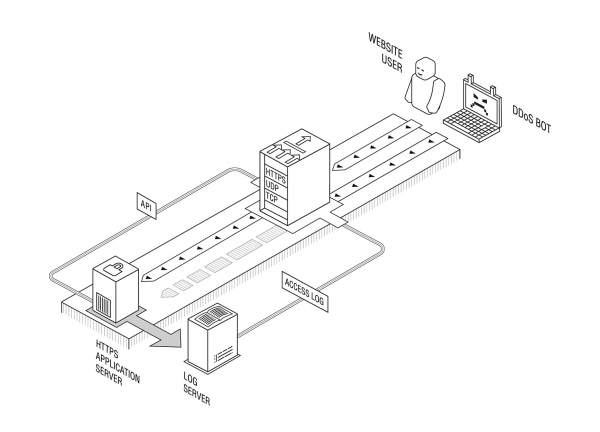
Embora definitivamente não estejamos prontos para discutir requisitos regulatórios, nosso próprio produto para neutralizar ataques DDoS em nível de aplicação (incluindo uma solução, informação sensível e/ou confidencial) foi criado em 2012 com PFS em mente, portanto, nossos clientes e parceiros não precisaram fazer alterações em sua infraestrutura após a atualização da versão TLS no lado do servidor.
Além disso, desde o momento da implementação, não foram identificados problemas relacionados à criptografia de transporte. Oficialmente: o TLS 1.3 está pronto para uso em produção.
No entanto, ainda existe um problema relacionado ao desenvolvimento de protocolos da próxima geração. Este problema decorre do fato de que geralmente o progresso no desenvolvimento de protocolos no IETF depende fortemente dos resultados de pesquisas científicas, e o estado da pesquisa acadêmica na área de mitigação de ataques distribuídos de negação de serviço é bastante lamentável.
Assim, um bom exemplo pode ser do esboço do IETF "QUIC Manageability" ("Gerenciamento QUIC"), que faz parte do futuro conjunto de protocolos QUIC: nele é mencionado que "métodos modernos de detecção e mitigação [de ataques DDoS] geralmente incluem medições passivas usando dados de fluxos de rede."
O último, na verdade, é muito raramente encontrado em ambientes corporativos reais (e apenas parcialmente aplicável a provedores de internet), e, de qualquer forma, é improvável que seja um "caso comum" no mundo real — mas constantemente aparece em publicações científicas, geralmente não respaldadas por testes de todo o espectro potencial de ataques DDoS, incluindo ataques de nível de aplicativo. Estes últimos, devido ao amplo desdobramento do TLS, claramente não podem ser detectados por medições passivas de pacotes e fluxos de rede.
Da mesma forma, ainda não sabemos como os fabricantes de equipamentos de mitigação de DDoS vão se adaptar às realidades do TLS 1.3. Devido à complexidade técnica do suporte ao protocolo fora da banda, pode levar algum tempo para a atualização.
Definir os objetivos corretos para a direção das pesquisas científicas é uma tarefa séria para os provedores de serviços de mitigação de DDoS. Uma das áreas onde é possível iniciar o desenvolvimento é na IRTF, onde os pesquisadores podem colaborar com a indústria para aprimorar seu conhecimento em áreas problemáticas e explorar novas direções de pesquisa. Também estamos prontos para receber calorosamente todos os pesquisadores que possam estar interessados — você pode entrar em contato conosco com perguntas ou sugestões relacionadas à pesquisa de DDoS ou com o grupo de pesquisa SMART pelo endereço
Fonte: habr.com
