

E ninguém coloca vinho novo em odres velhos; caso contrário, o vinho novo romperá os odres, e ele mesmo se derramará, e os odres se perderão; mas o vinho novo deve ser colocado em odres novos; assim, tanto um quanto o outro serão preservados. Lc. 5:37,38
Em abril deste ano, a administração do maior hub de DC do mundo anunciou o início do suporte a conexões seguras. Vamos ver o que saiu disso.
Liberdade de consciência
Uma vez que tudo o que eu pensava sobre isso já foi dito , esta parte do artigo não deveria estar aqui.
Se precisar de segurança, escolha um cliente moderno e . Ponto.
Mas e se, afinal, usarmos um hub NMDC, ou seja, comum? В этом случае придётся столкнуться с несовместимостью старых, очень старых, новых или просто ненастроенных DC клиентов. Но – это было сделано, и проблемы не заставили себя ждать.
Máfia
Primeiro, conexões seguras "cliente-cliente" são estabelecidas independentemente da presença de criptografia "cliente-hub".
Em segundo lugar, não é possível identificar visualmente um hub que transmita ou não transmita solicitações para conexões seguras.
Em terceiro lugar, até hoje, praticamente todos os clientes de DC têm a criptografia das conexões ativada por padrão.
Lembrou? Agora vamos as configurações de TLS do lado do usuário, conectar-se ao hub e tentar conectar os clientes uns aos outros com cuidado.
hub NMDC
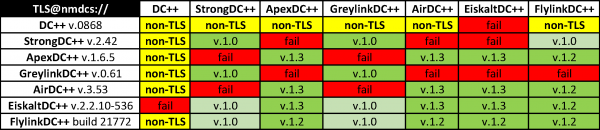
DC++ categoricamente rejeita conexões seguras em hubs NMDC, no entanto, aprova plenamente as comuns. A razão foi mencionada pelos desenvolvedores várias vezes – não vale a pena andar por velhos caminhos!
StrongDC++ suporta apenas TLS v.1.0, e clientes modernos não se conectam a ele de forma alguma. Com GreylinkDC++ é ainda pior.
FlylinkDC++ se adapta facilmente ao modo de compatibilidade com clientes antigos. Mas por quanto tempo isso vai durar e é realmente necessário?..
EiskaltDC++ faz o mesmo, mas de forma menos disposta, apenas para suas necessidades.
hub(s) ADC
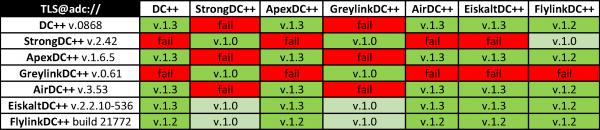
É exatamente a mesma coisa, mas o DC++ se envolve ativamente.
EiskaltDC++, aparentemente, não faz distinção entre hubs NMDC e ADC, sendo rigoroso com ambos.
E se filtrarmos clientes desatualizados, estabelecendo como requisito de entrada o suporte a TLS v.1.2?..
hub(s) ADC

Magnífico, não é mesmo?
Como resultado, obtemos um serviço de "monitoramento como serviço", automatizado na linha de produção de integração contínua. O desenvolvedor ou testador precisa apenas definir a lista de métricas em um arquivo JSON, e tudo o mais acontece automaticamente. Obtemos um controle de qualidade transparente dos lançamentos: todas as notificações sobre desempenho, consumo de recursos ou regressões arquitetônicas.
Pode parecer ao leitor que o melhor é usar FlylinkDC++ e não ter problemas, no entanto, você se esquece que esse cliente por si só. Um dos últimos incidentes conhecidos que tive com ele foi a falta das marcações de suporte a conexões seguras pelo config remoto para muitos usuários e a ausência real dessas opções em todas as suas versões anteriores.
Assim, devido a várias razões históricas e políticas, o uso de hubs NMDC como base para conexões seguras entre clientes é dificultado ou mesmo impossível. Ao usar um hub NMDC, você perde garantidamente a capacidade de se conectar com parte dos usuários, em troca de segurança – mas sem garantias.
Recomendações
Comece a usar hubs ADC, mesmo que de forma provisória. Desista de clientes obsoletos e, se você é o administrador do hub DC, proíba Strong e Gray em seu servidor. Pois
Todo reino dividido em si mesmo será desolado; e toda cidade ou casa dividida em si mesma não subsistirá. Mateus 12:25
Fonte: habr.com
