

O spoiler do título do relatório "O número de casos de uso de autenticação forte aumentou devido a novas ameaças e exigências dos reguladores."
A empresa de pesquisa "Javelin Strategy & Research" publicou o relatório "The State of Strong Authentication 2019" (). Este relatório discute: qual a porcentagem de empresas americanas e europeias que utilizam senhas (e por que as senhas estão se tornando raras); por que a porcentagem de uso da autenticação de dois fatores baseada em tokens criptográficos está crescendo rapidamente; por que códigos únicos enviados por SMS não são seguros.
Todos que se interessam pelo tema da autenticação atual, passada e futura em empresas e aplicativos de usuário estão convidados.
Do tradutor
Infelizmente, a linguagem usada neste relatório é bastante "seca" e formal. E o uso quintuplicado da palavra "autenticação" em uma única frase curta não é resultado de mãos (ou cérebros) desajeitados do tradutor, mas sim uma peculiaridade dos autores. Ao traduzir entre duas opções — fornecer aos leitores um texto mais próximo do original ou um texto mais interessante — eu às vezes escolhi a primeira, e outras vezes a segunda. Mas, por favor, leitores, tenham paciência; o conteúdo do relatório vale a pena.
Alguns trechos irrelevantes e desnecessários para a narrativa foram omitidos, caso contrário, a maioria não conseguiria ler todo o texto. Aqueles que desejam acessar o relatório "sem cortes" podem fazê-lo no idioma original, seguindo o link.
Infelizmente, os autores nem sempre são precisos com a terminologia. Assim, senhas temporárias (One Time Password – OTP) às vezes são chamadas de "senhas", outras vezes de "códigos". Com os métodos de autenticação, a situação é ainda pior. Para o leitor despreparado, nem sempre é fácil perceber que "autenticação usando chaves criptográficas" e "autenticação forte" são a mesma coisa. Eu tentei unificar ao máximo os termos; além disso, o próprio relatório contém um trecho com suas definições.
Contudo, o relatório é altamente recomendado para leitura, pois contém resultados de pesquisas exclusivos e conclusões corretas.
Todos os números e fatos apresentados estão sem quaisquer mudanças, e se você não concordar com eles, então é melhor discutir não com o tradutor, mas com os autores do relatório. Minhas observações (dispostas como citações, e marcadas no texto por itálico) são meu julgamento pessoal e estarei feliz em debater sobre cada uma delas (assim como sobre a qualidade da tradução).
Visão geral
Nos dias de hoje, os canais digitais de comunicação com os clientes são mais importantes do que nunca para os negócios. Além disso, dentro das empresas, a comunicação entre os funcionários está mais voltada para o ambiente digital do que nunca. E a segurança dessas interações depende do método escolhido para a autenticação dos usuários. Os criminosos aproveitam a autenticação fraca para realizar ataques em massa a contas de usuários. Em resposta, os órgãos reguladores estão reforçando as normas para obrigar as empresas a proteger melhor as contas e os dados dos usuários.
As ameaças relacionadas à autenticação não se limitam apenas a aplicações de consumo; os criminosos podem também acessar aplicações que operam dentro das empresas. Essa operação permite que eles se façam passar por usuários corporativos. Usando pontos de acesso com autenticação fraca, os criminosos podem roubar dados e realizar outras atividades fraudulentas. Felizmente, existem medidas para combater isso. Uma autenticação rigorosa pode reduzir significativamente o risco de ataques tanto em aplicações de consumo quanto nos sistemas empresariais.
Este estudo investiga: como as empresas implementam autenticação para proteger aplicações de usuários e sistemas de negócios; os fatores que consideram ao escolher uma solução de autenticação; o papel que a autenticação rigorosa desempenha em suas organizações; e os benefícios que essas organizações obtêm.
Resumo
Principais Conclusões
Desde 2017, a porcentagem de uso de autenticação rigorosa aumentou drasticamente. Com o aumento do número de vulnerabilidades afetando soluções tradicionais de autenticação, as organizações estão fortalecendo suas capacidades de autenticação por meio da autenticação rigorosa. O número de organizações que utilizam autenticação multifatorial com criptografia (MFA) triplicou desde 2017 para aplicações de consumo e aumentou quase 50% para aplicações corporativas. O maior crescimento é observado na autenticação móvel devido à crescente disponibilidade da autenticação biométrica.
Aqui vemos a ilustração do provérbio "até o trovão não estrondar, o homem não se benze". Quando os especialistas alertaram sobre a insegurança das senhas, ninguém se apressou a implementar a autenticação em duas etapas. Assim que hackers começaram a roubar senhas, as pessoas começaram a adotar a autenticação em duas etapas.
Na verdade, pessoas físicas estão muito mais ativas na implementação da 2FA. Em primeiro lugar, é mais fácil para elas acalmar seus medos, confiando na autenticação biométrica embutida nos smartphones, que na realidade é bastante insegura. Já as organizações precisam investir na aquisição de tokens e realizar trabalhos (que na verdade são bastante simples) para sua implementação. Além disso, sobre as vazamentos de senhas de serviços como Facebook e Dropbox, só um preguiçoso não escreveu, mas os diretores de TI dessas organizações não compartilharão histórias sobre como as senhas foram roubadas (e o que aconteceu depois) sob nenhuma circunstância.
Aqueles que não utilizam autenticação rigorosa subestimam o seu risco para os negócios e clientes. Algumas organizações que atualmente não usam autenticação rigorosa tendem a considerar logins e senhas como um dos métodos mais eficazes e simples para a autenticação de usuários. Outras não reconhecem o valor dos ativos digitais que possuem. É preciso considerar que cibercriminosos estão interessados em qualquer informação comercial e de consumo. Dois terços das empresas que utilizam apenas senhas para autenticar seus funcionários fazem isso porque acreditam que as senhas são boas o suficiente para o tipo de informação que estão protegendo.
No entanto, as senhas estão a caminho de "morrer". No último ano, a dependência de senhas diminuiu significativamente, tanto para aplicações de consumo quanto corporativas (de 44% para 31% e de 56% para 47%, respectivamente), à medida que as organizações ampliam a aplicação da MFA tradicional e da autenticação rigorosa.
Mas se analisarmos a situação como um todo, os métodos de autenticação vulneráveis ainda predominam. Para a autenticação de usuários, cerca de um quarto das organizações utiliza SMS OTP (senha única) juntamente com perguntas secretas. Como resultado, para proteger contra vulnerabilidades, são necessárias a implementação de medidas adicionais, o que aumenta os custos. O uso de métodos de autenticação muito mais seguros, como chaves criptográficas de hardware, é muito menos comum, sendo aplicado em cerca de 5% das organizações.
O ambiente regulatório em desenvolvimento promete acelerar a adoção de autenticação rigorosa para aplicações de consumo. Com a introdução da PSD2, bem como novas regras de proteção de dados na UE e em alguns estados dos EUA, como Califórnia, as empresas sentem que a pressão está aumentando. Quase 70% das empresas concordam que enfrentam uma forte pressão regulatória para garantir a autenticação rigorosa para seus clientes. Mais da metade das empresas acredita que, em alguns anos, seus métodos de autenticação não serão adequados para atender aos padrões regulatórios.
É bem visível a diferença nas abordagens dos legisladores russos e americanos-europeus em relação à proteção de dados pessoais dos usuários de programas e serviços. Os russos dizem: caros proprietários de serviços, façam o que quiserem e como quiserem, mas se o seu administrador vazar o banco de dados, nós os puniremos. No exterior, dizem: vocês devem implementar um conjunto de medidas que não permitirá o vazamento do banco de dados. É por isso que lá estão sendo amplamente implementadas exigências para a presença de autenticação de dois fatores rigorosa.
No entanto, não é certo que, em um belo dia, nossa máquina legislativa não irá acordar e levar em consideração a experiência ocidental. Nesse caso, surgirá que todos precisarão implementar 2FA, de acordo com os padrões criptográficos russos, e de forma urgente.
Criar uma base confiável para autenticação permite que as empresas mudem o foco de atender às exigências regulatórias para atender às necessidades dos clientes. Para aquelas organizações que ainda utilizam senhas simples ou recebem códigos via SMS, o fator mais importante na escolha do método de autenticação será a conformidade com os requisitos regulatórios. Já as empresas que utilizam autenticação rigorosa podem se concentrar na escolha de métodos que aumentam a lealdade dos clientes.
Na escolha do método de autenticação corporativa dentro da empresa, os requisitos dos reguladores já não são um fator significativo. Neste caso, a simplicidade de integração (32%) e o custo (26%) são muito mais importantes.
Na era do phishing, os criminosos podem usar o e-mail corporativo para fraudes, enganando para acessar dados, contas (com os direitos de acesso relevantes) e até convencendo funcionários a efetuar transferências de dinheiro para suas contas. Portanto, as contas de e-mail corporativo e portais devem ser especialmente bem protegidos.
O Google intensificou sua proteção implementando autenticação rigorosa. Há mais de dois anos, o Google publicou um relatório sobre a implementação da autenticação de dois fatores baseada em chaves de segurança criptográficas pelo padrão FIDO U2F, reportando resultados impressionantes. Segundo a empresa, não houve nenhum ataque de phishing contra mais de 85.000 funcionários.
Recomendações
Implemente autenticação rigorosa para aplicativos móveis e online. A autenticação multifatorial baseada em chaves criptográficas oferece proteção muito mais confiável contra invasões do que os métodos tradicionais de MFA. Além disso, o uso de chaves criptográficas é muito mais conveniente, pois não é necessário usar e transmitir informações adicionais — senhas, senhas únicas ou dados biométricos do dispositivo do usuário para o servidor de autenticação. Além disso, a padronização dos protocolos de autenticação facilita a implementação de novos métodos à medida que surgem, reduzindo os custos de uso e protegendo contra esquemas de fraude mais complexos.
Prepare-se para o fim das senhas únicas (OTP). As vulnerabilidades inerentes ao OTP tornam-se cada vez mais evidentes, na medida em que criminosos cibernéticos utilizam engenharia social, clonagem de smartphones e malware para comprometer esses meios de autenticação. E, embora o OTP apresente certas vantagens em alguns casos, isso se aplica apenas à sua acessibilidade universal para todos os usuários, mas não à segurança.
Não se pode ignorar que a obtenção de códigos via SMS ou notificações push, assim como a geração de códigos através de aplicativos para smartphones, é exatamente o que chamamos de senhas de uso único (OTP), cuja extinção nos é sugerida. Tecnicamente, a solução é bastante correta, pois é raro que um golpista não tente sacar uma senha de uso único de um usuário ingênuo. Mas acredito que os fabricantes desses sistemas se agarrarão a essa tecnologia em extinção até o fim.
Utilize a autenticação rigorosa como uma ferramenta de marketing para aumentar a confiança dos clientes. A autenticação rigorosa pode não apenas melhorar a segurança real do seu negócio. Informar os clientes de que sua empresa utiliza autenticação rigorosa pode fortalecer a percepção pública da segurança desse negócio — um fator importante quando há uma demanda significativa dos clientes por métodos de autenticação confiáveis.
Realize um inventário detalhado e avalie a importância dos dados corporativos e os proteja de acordo com sua relevância. Mesmo dados de baixo risco, como informações de contato dos clientes (não, é verdade, o relatório diz 'low-risk', é muito estranho que eles subestimem a importância dessas informações), podem trazer um valor significativo para os criminosos e causar problemas para a empresa.
Use autenticação rigorosa na sua empresa. Vários sistemas são os alvos mais atraentes para os criminosos. Isso inclui sistemas internos e conectados à Internet, como programas contábeis ou armazenamento de dados corporativos. A autenticação rigorosa impede que os criminosos obtenham acesso não autorizado, além de permitir identificar com precisão qual empregado cometeu atividades maliciosas.
O que é autenticação rigorosa?
Ao usar autenticação rigorosa para verificar a identidade do usuário, são utilizados vários métodos ou fatores:
- Fator de conhecimento: um segredo compartilhado entre o usuário e o sujeito da autenticação (por exemplo, senhas, respostas a perguntas secretas, etc.)
- Fator de posse: um dispositivo que pertence exclusivamente ao usuário (por exemplo, um dispositivo móvel, chave criptográfica, etc.)
- Fator de inerência: características físicas (frequentemente biométricas) do usuário (por exemplo, impressão digital, padrão da íris, voz, comportamento, etc.)
A necessidade de comprometer vários fatores aumenta significativamente a probabilidade de falha para os invasores, pois contornar ou enganar diferentes fatores requer o uso de vários tipos de táticas de ataque, para cada fator individualmente.
Por exemplo, ao usar 2FA "senha + smartphone", um invasor pode se autenticar ao espionar a senha do usuário e criar uma cópia exata do seu smartphone. Isso é muito mais difícil do que simplesmente roubar a senha.
Mas se o 2FA utilizar uma senha e um token criptográfico, a opção de cópia não funciona aqui – duplicar o token é impossível. O golpista precisaria furtar o token do usuário de forma discreta. Se o usuário notar a falta a tempo e notificar o administrador, o token será bloqueado e os esforços do golpista serão em vão. É por isso que, para o fator de posse, é necessário usar dispositivos protegidos e especializados (tokens), e não dispositivos de uso geral (smartphones).
O uso de todos os três fatores tornará esse método de autenticação bastante caro para implementar e bastante inconveniente para usar. Portanto, normalmente utiliza-se dois fatores entre os três.
Os princípios da autenticação de dois fatores são descritos com mais detalhes , na seção "Como funciona a autenticação de dois fatores".
É importante observar que pelo menos um dos fatores de autenticação aplicados na autenticação rigorosa deve utilizar criptografia baseada em chave pública.
A autenticação rigorosa oferece uma proteção muito mais séria do que a autenticação de um só fator baseada em senhas clássicas e na MFA tradicional. Senhas podem ser vislumbradas ou interceptadas por meio de keyloggers, sites de phishing ou ataques baseados em engenharia social (quando a vítima enganada fornece sua senha). O proprietário da senha nada saberá sobre o furto. A MFA tradicional (que inclui códigos OTP, vinculação a smartphones ou SIM cards) também pode ser facilmente comprometida, pois não se baseia na criptografia de chave pública.Aliás, existem muitos exemplos em que, por meio de técnicas de engenharia social, os golpistas convenceram usuários a lhes fornecer uma senha de uso único.).
Felizmente, desde o ano passado, o uso da autenticação rigorosa e da MFA tradicional tem ganhado força tanto em aplicações de consumo quanto corporativas. O uso da autenticação rigorosa em aplicativos de consumo cresceu especialmente rápido. Se em 2017 apenas 5% das empresas a utilizavam, em 2018 esse número triplicou para 16%. Isso pode ser explicado pela maior disponibilidade de tokens que suportam algoritmos de criptografia de chave pública (Public Key Cryptography — PKC). Além disso, o aumento da pressão dos reguladores europeus após a adoção de novas regras de proteção de dados, como PSD2 e GDPR, teve um forte efeito mesmo além da Europa.incluindo na Rússia.).
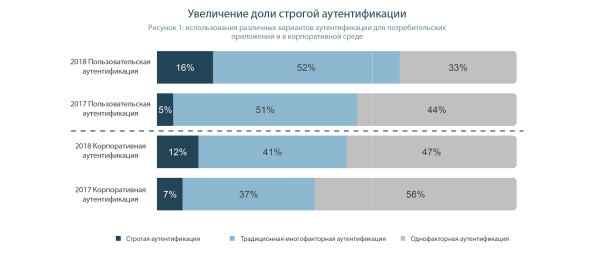
Vamos olhar para esses números com mais atenção. Como vemos, a porcentagem de particulares que utilizam autenticação multifatorial cresceu impressionantes 11% em um ano. Isso ocorreu claramente às custas dos amantes de senhas, uma vez que os números de quem acredita na segurança de notificações push, SMS e biometria permanecem inalterados.
Por outro lado, a situação da autenticação de dois fatores para uso corporativo não é tão boa. Primeiro, de acordo com o relatório, apenas 5% dos funcionários foram transferidos da autenticação por senha para tokens. E em segundo lugar, o número daqueles que utilizam alternativas de MFA em ambientes corporativos aumentou em 4%.
Vou tentar atuar como analista e darei minha interpretação. No centro do mundo digital dos usuários individuais está o smartphone. Portanto, não é surpreendente que a maioria utilize as funcionalidades que o dispositivo oferece – autenticação biométrica, notificações SMS e Push, além de senhas temporárias geradas por aplicativos no próprio smartphone. As pessoas geralmente não pensam na segurança e confiabilidade ao usar as ferramentas com as quais estão acostumadas.
É por isso que a porcentagem de usuários de fatores de autenticação 'tradicionais' primitivos permanece inalterada. No entanto, aqueles que anteriormente usavam senhas entendem o quanto estão se arriscando e, ao escolher um novo fator de autenticação, optam pela opção mais nova e segura – o token criptográfico.
Quanto ao mercado corporativo, é importante entender em qual sistema a autenticação está sendo realizada. Se for um login em um domínio Windows, utiliza-se tokens criptográficos. As funcionalidades para seu uso em 2FA já estão implementadas tanto no Windows quanto no Linux, enquanto alternativas são difíceis e lentas de implementar. Aqui está a migração de 5% de senhas para tokens.
A implementação do 2FA em sistemas de informação corporativa depende muito da qualificação dos desenvolvedores. E é muito mais fácil para os desenvolvedores usar módulos prontos para geração de senhas temporárias do que entender o funcionamento dos algoritmos criptográficos. Como resultado, até mesmo aplicativos extremamente críticos em segurança, como sistemas de Single Sign-On ou Gerenciamento de Acesso Privilegiado, utilizam OTP como segundo fator.
Várias vulnerabilidades em métodos tradicionais de autenticação
Apesar de muitas organizações ainda dependerem de sistemas de autenticação unifatoriais obsoletos, as vulnerabilidades na autenticação multifatorial tradicional se tornam cada vez mais evidentes. Senhas temporárias, que costumam ter de seis a oito caracteres e são enviadas via SMS, permanecem a forma mais comum de autenticação (além do fator de conhecimento da senha, é claro). E quando a mídia popular menciona 'autenticação de dois fatores' ou 'verificação em duas etapas', quase sempre se referem à autenticação com senhas temporárias enviadas por SMS.
Aqui o autor comete um pequeno erro. O envio de senhas temporárias por SMS nunca foi uma autenticação em duas etapas. Trata-se puramente da segunda etapa da autenticação de dois fatores, onde a primeira etapa é a inserção do nome de usuário e da senha.
Em 2016, o Instituto Nacional de Padrões e Tecnologias (NIST) atualizou suas diretrizes de autenticação para proibir o uso de senhas temporárias enviadas por SMS. No entanto, essas diretrizes foram significativamente flexibilizadas após protestos da indústria.
Então, vamos acompanhar a situação. O regulador americano justifica que tecnologias obsoletas não conseguem garantir a segurança dos usuários e introduz novos padrões. Padrões que visam proteger os usuários online e de aplicativos móveis (incluindo os bancários). A indústria está avaliando quanto dinheiro terá que gastar na aquisição de tokens criptográficos realmente seguros, na reformulação de aplicativos e na implantação de uma infraestrutura de chaves públicas, e "está em alerta". Por um lado, os usuários foram convencidos da confiabilidade das senhas temporárias, mas por outro lado, houve ataques ao NIST. Como resultado, o padrão foi suavizado e o número de invasões, roubo de senhas (e dinheiro de aplicativos bancários) aumentou drasticamente. No entanto, a indústria não precisou desembolsar muito.
Desde então, as vulnerabilidades inerentes ao SMS OTP tornaram-se mais evidentes. Os criminosos usam diversos métodos para comprometer mensagens SMS:
- Duplicação do cartão SIM. Os criminosos criam uma cópia do SIM (com a ajuda de funcionários de operadoras de telefonia, ou de forma independente, utilizando software e hardware especializados). Como resultado, o criminoso recebe um SMS com a senha temporária. Em um caso particularmente conhecido, hackers conseguiram até comprometer a conta da AT&T do investidor em criptomoedas Michael Terpin e roubar quase 24 milhões de dólares em criptomoedas. Como resultado, Terpin afirmou que a AT&T foi responsável devido às fracas medidas de verificação que levaram à duplicação do cartão SIM.
Lógica surpreendente. Ou seja, a culpa é apenas da AT&T? Não, a responsabilidade do operador móvel é clara, pois os vendedores na loja de telefonia emitiram um duplicado do chip. E quanto ao sistema de autenticação da bolsa de criptomoedas? Por que não usaram tokens criptográficos confiáveis? Tinham pena de gastar dinheiro na implementação? E o próprio Michael, não tem culpa? Por que ele não insistiu na mudança do mecanismo de autenticação ou não usou apenas aquelas bolsas que implementam autenticação de dois fatores baseada em tokens criptográficos?
A implementação de métodos de autenticação realmente confiáveis está atrasada exatamente porque, antes do ataque, os usuários demonstram uma surpreendente despreocupação, e depois, culpam pela sua desgraça qualquer um e qualquer coisa, exceto as velhas e 'furadas' tecnologias de autenticação.
- Malware. Uma das primeiras funções dos malwares móveis era interceptar e enviar mensagens de texto para os criminosos. Além disso, ataques de 'homem no navegador' (man-in-the-browser) e 'homem no meio' (man-in-the-middle) podem interceptar senhas únicas quando são inseridas em laptops ou desktops infectados.
Quando o aplicativo do Sberbank no seu smartphone pisca com um ícone verde na barra de status — ele também procura por 'malwares' no seu telefone. O objetivo desta atividade é transformar um ambiente de execução não confiável de um smartphone comum em algo que seja, de alguma forma, confiável.
Aliás, um smartphone, como um dispositivo absolutamente não confiável, onde pode ser executado tudo o que quiser — é mais uma razão para usar apenas tokens de hardware, que são protegidos e isentos de vírus e trojans. - Engenharia social. Quando os golpistas sabem que a vítima tem senhas únicas por SMS ativas, eles podem entrar em contato diretamente com a vítima, se passando por uma organização de confiança, como seu banco ou cooperativa de crédito, para enganar a vítima e fazer com que ela forneça o código que acabou de receber.
Com esse tipo de fraude, eu já me deparei pessoalmente várias vezes, por exemplo, ao tentar vender algo em um popular site de vendas. Eu exatamente me diverti com o golpista que tentou me enganar. Mas, infelizmente, leio regularmente nas notícias sobre mais uma vítima de golpistas que "não pensou" e forneceu o código de confirmação, perdendo assim uma quantia significativa. E tudo isso porque o banco simplesmente não quer se envolver na implementação de tokens criptográficos em seus aplicativos. Afinal, se algo acontecer, os clientes "são os culpados".
Embora métodos alternativos de entrega de senhas descartáveis possam mitigar algumas vulnerabilidades neste método de autenticação, outras vulnerabilidades permanecem em vigor. Aplicativos autônomos para geração de código são a melhor proteção contra interceptação, pois até mesmo programas maliciosos praticamente não conseguem interagir diretamente com o gerador de código (Sério? O autor do relatório esqueceu sobre controle remoto?), mas os OTP ainda podem ser interceptados durante a entrada no navegador (por exemplo, usando um keylogger), através de um aplicativo móvel comprometido; e também podem ser obtidos diretamente do usuário por meio de engenharia social.
O uso de várias ferramentas de avaliação de risco, como reconhecimento de dispositivos (identificação de tentativas de realizar operações com dispositivos que não pertencem ao usuário legítimo), geolocalização (um usuário que estava recentemente em Moscovo tenta realizar uma operação de Novosibirsk) e análise comportamental é de grande importância para eliminar vulnerabilidades, mas nenhuma solução é uma panaceia. Para cada situação e tipo de dados, é necessário avaliar cuidadosamente os riscos e escolher qual tecnologia de autenticação deve ser utilizada.
Nenhuma solução de autenticação é uma panaceia.
Figura 2. Tabela de opções de autenticação
| Autenticação | Fator | Descrição | Principais vulnerabilidades |
| Senha ou PIN | Conhecimento | Um valor fixo que pode incluir letras, números e vários outros símbolos | Pode ser interceptado, visualizado, roubado, adivinhado ou quebrado |
| Autenticação baseada no conhecimento | Conhecimento | Perguntas cujas respostas só o usuário legítimo pode conhecer | Podem ser interceptadas, adivinhadas, obtidas por métodos de engenharia social |
| OTP de hardware () | Posse | Dispositivo especial que gera senhas de uso único | O código pode ser interceptado e repetido, ou o dispositivo pode ser roubado |
| OTP de software | Posse | Aplicativo (móvel, acessível pelo navegador ou que envia códigos por e-mail) que gera senhas de uso único | O código pode ser interceptado e repetido, ou o dispositivo pode ser roubado |
| SMS OTP | Posse | Senha de uso único entregues via mensagem de texto SMS | O código pode ser interceptado e repetido, ou o smartphone ou cartão SIM podem ser roubados, ou o cartão SIM pode ser duplicado |
| Cartões inteligentes () | Posse | Cartão que contém um chip criptográfico e memória protegida com chaves, usando a infraestrutura de chave pública para autenticação | Pode ser fisicamente roubado (mas o invasor não poderá utilizar o dispositivo sem conhecer o PIN; após várias tentativas incorretas, o dispositivo será bloqueado) |
| Chaves de segurança — tokens (, ) | Posse | Dispositivo com interface USB que contém um chip criptográfico e memória protegida com chaves, usando a infraestrutura de chave pública para autenticação | Pode ser fisicamente roubado (mas o invasor não poderá utilizar o dispositivo sem conhecer o PIN; após várias tentativas incorretas, o dispositivo será bloqueado) |
| Vinculação ao dispositivo | Posse | Processo que cria um perfil, muitas vezes usando JavaScript, ou através de marcadores como cookies e Flash Shared Objects para garantir que um dispositivo específico esteja em uso | Marcadores podem ser roubados (copiados), assim como as características do dispositivo legítimo podem ser imitadas pelo invasor em seu próprio dispositivo |
| O comportamento | Inalienabilidade | Analisa como o usuário interage com o dispositivo ou programa | O comportamento pode ser simulado |
| Impressões digitais | Inalienabilidade | Impressões digitais salvas são comparadas com as lidas de forma óptica ou eletrônica | A imagem pode ser roubada e utilizada para autenticação |
| Escaneamento ocular | Inalienabilidade | As características do olho, como o padrão da íris da pupila, são comparadas com novos escaneamentos obtidos de forma óptica | A imagem pode ser roubada e utilizada para autenticação |
| Reconhecimento facial | Inalienabilidade | As características faciais são comparadas com novos escaneamentos obtidos de forma óptica | A imagem pode ser roubada e utilizada para autenticação |
| Reconhecimento de voz | Inalienabilidade | As características do modelo de voz gravado estão sendo comparadas com novos modelos. | A gravação pode ser roubada e utilizada para autenticação ou ser emulada. |
Na segunda parte da publicação, teremos o mais interessante – números e fatos que fundamentam as conclusões e recomendações apresentadas na primeira parte. Vamos analisar a autenticação em aplicativos para usuários e em sistemas corporativos separadamente.
Até logo!
Fonte: habr.com
