

Nos últimos anos, a Cisco tem promovido ativamente uma nova arquitetura para a construção de redes de dados em datacenters — Application Centric Infrastructure (ou ACI). Alguns já estão familiarizados com ela. E há quem até tenha implementado em suas empresas, inclusive na Rússia. No entanto, para a maioria dos profissionais de TI e gestores de TI, a ACI ainda é uma abreviação incompreensível ou apenas uma reflexão sobre o futuro.
Neste artigo, buscaremos aproximar esse futuro. Para isso, falaremos sobre os principais componentes arquitetônicos da ACI e ilustramos a forma como ela pode ser aplicada na prática. Além disso, em breve organizaremos uma demonstração prática do funcionamento da ACI, na qual qualquer profissional de TI interessado poderá se inscrever.
Mais informações sobre a nova arquitetura de rede poderão ser obtidas em São Petersburgo em maio de 2019. Todos os detalhes estão em . Inscreva-se!
Antecedentes
O modelo tradicional e mais popular de construção de redes é o modelo hierárquico de três camadas: núcleo → distribuição (agregação) → acesso. Durante muitos anos, este modelo foi o padrão, com fabricantes produzindo vários dispositivos de rede com funcionalidades correspondentes a ele.
Antigamente, quando as tecnologias da informação eram uma espécie de anexo necessário (e, sejamos francos, não necessariamente desejado) ao negócio, esse modelo era conveniente, bastante estável e confiável. No entanto, agora, quando a TI é um dos motores de desenvolvimento dos negócios e, em muitos casos, o próprio negócio, a rigidez desse modelo começou a causar grandes problemas.
Os negócios modernos geram uma grande quantidade de requisitos complexos para a infraestrutura de rede. O sucesso do negócio depende diretamente da rapidez na implementação desses requisitos. A procrastinação nessas condições é inaceitável, e o modelo clássico de construção de redes muitas vezes não permite atender a todas as necessidades comerciais a tempo.
Por exemplo, a introdução de uma nova aplicação empresarial complexa implica que os administradores de rede realizem um grande número de operações rotineiras semelhantes em uma ampla variedade de dispositivos de rede em diferentes níveis. Além de tomar muito tempo, isso também aumenta o risco de cometer um erro que pode levar a uma interrupção significativa dos serviços de TI e, como resultado, a danos financeiros.
A raiz do problema não são nem mesmo os prazos ou a complexidade das exigências. O fato é que essas exigências precisam ser "traduzidas" da linguagem das aplicações empresariais para a linguagem da infraestrutura de rede. Como se sabe, qualquer tradução é sempre uma perda parcial de significado. Quando o proprietário da aplicação fala sobre a lógica de funcionamento de sua aplicação, o administrador de rede entende um conjunto de VLANs, listas de acesso em dezenas de dispositivos que precisam ser mantidos, atualizados e documentados.
A experiência acumulada e a comunicação constante com os clientes permitiram à Cisco projetar e implementar novos princípios para a construção da rede de transmissão de dados dos centros de dados, que atendem às tendências atuais e se baseiam, em primeiro lugar, na lógica das aplicações empresariais. Daí o nome - Infrastructure Centrada em Aplicações.
Arquitetura ACI.
A arquitetura ACI deve ser considerada não sob uma perspectiva física, mas lógica. Ela é baseada em um modelo de políticas automatizadas, cujos objetos no nível superior podem ser divididos nos seguintes componentes:
- Rede baseada em switches Nexus.
- Cluster de controladores APIC;
- Perfis de aplicação;
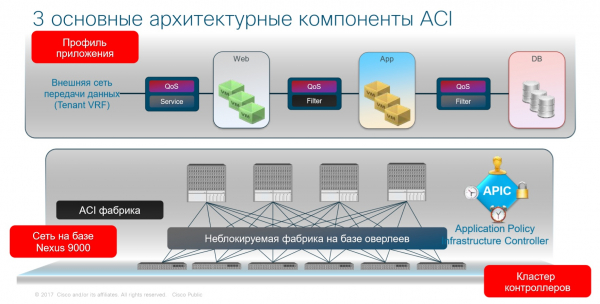
Vamos examinar cada nível em mais detalhes – e faremos a transição do simples para o complexo.
Rede baseada em switches Nexus
A rede na fábrica ACI se parece com um modelo hierárquico tradicional, mas é construída de forma muito mais simples. Para a organização da rede, utiliza-se o modelo Leaf-Spine, que se tornou a abordagem padrão para a implementação de redes de nova geração. Esse modelo consiste em dois níveis: Spine e Leaf, respectivamente.
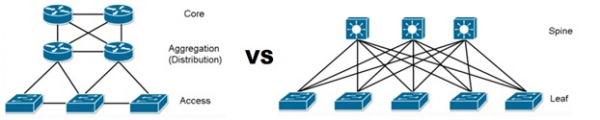
O nível Spine é responsável apenas pelo desempenho. O desempenho total dos switches Spine é igual ao desempenho de toda a fábrica, portanto, neste nível, deve-se usar switches com portas de 40G ou superiores.
Os comutadores Spine conectam-se a todos os comutadores de nível superior: os comutadores Leaf, aos quais os hosts finais se conectam. O papel principal dos comutadores Leaf é a capacidade de porta.
Dessa forma, questões de escalabilidade são facilmente resolvidas: se precisamos aumentar a capacidade de largura de banda da fábrica, adicionamos comutadores Spine, e se precisamos aumentar a capacidade de porta – comutadores Leaf.
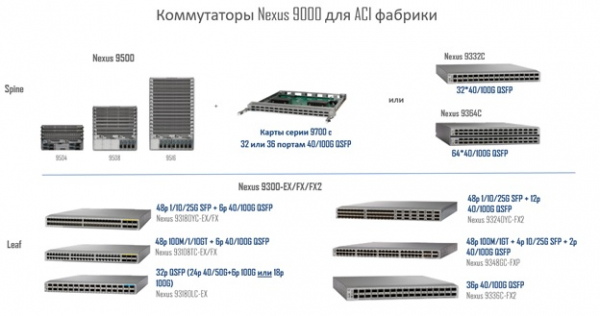
Para ambos os níveis, são utilizados comutadores da série Cisco Nexus 9000, que representam a principal ferramenta da Cisco para a construção de redes de Data Centers, independentemente da sua arquitetura. Para o nível Spine, são utilizados os comutadores Nexus 9300 ou Nexus 9500, enquanto para o Leaf, apenas o Nexus 9300.
A linha de modelos de comutadores Nexus, usados na fábrica ACI, é apresentada na figura abaixo.
Cluster de controladores APIC (Application Policy Infrastructure Controller)
Os controladores APIC são servidores físicos especializados, permitindo, em implementações menores, o uso de um cluster composto por um controlador APIC físico e dois virtuais.
Os controladores APIC exercem funções de gerenciamento e monitoramento. É importante ressaltar que os controladores nunca participam da transmissão de dados, ou seja, mesmo que todos os controladores do cluster falhem, a estabilidade da operação da rede não será afetada. Também é necessário notar que, através dos APICs, o administrador gerencia todos os recursos físicos e lógicos da fábrica, e para fazer alterações, não é mais necessário conectar-se a um dispositivo específico, pois a ACI utiliza um único ponto de gerenciamento.
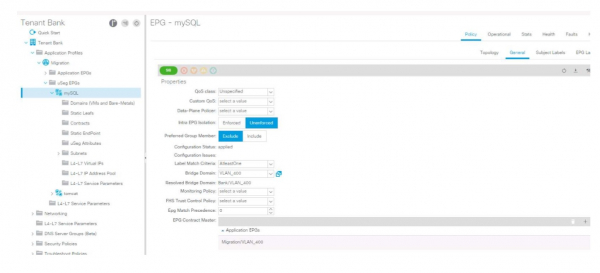
Agora, vamos passar para um dos principais componentes da ACI – os perfis de aplicativos.
Perfil de aplicativo (Application Network Profile) é a base lógica da ACI. Os perfis de aplicativos definem as políticas de interação entre todos os segmentos de rede e descrevem diretamente os próprios segmentos de rede. O ANP permite abstrair do nível físico e, essencialmente, visa como organizar a interação entre os diferentes segmentos da rede do ponto de vista do aplicativo.
O perfil de aplicativo consiste em grupos de conexões (End-point groups – EPG). Um grupo de conexões é um agrupamento lógico de hosts (máquinas virtuais, servidores físicos, contêineres, etc.) que estão em um mesmo segmento de segurança (não rede, mas sim segurança). Os hosts finais que pertencem a um determinado EPG podem ser definidos por um grande número de critérios. Normalmente, são utilizados os seguintes:
- Porta física
- Porta lógica (grupo de portas em um switch virtual)
- ID VLAN ou VXLAN
- Endereço IP ou sub-rede IP
- Atributos do servidor (nome, localização, versão do SO, etc.)
Para a interação entre diferentes EPG, existe uma entidade chamada contratos. O contrato define as relações entre diferentes EPG. Em outras palavras, o contrato determina que serviço um EPG fornece a outro EPG. Por exemplo, criamos um contrato que permite que o tráfego circule pelo protocolo HTTPS. Em seguida, conectamos esse contrato, por exemplo, ao EPG Web (grupo de servidores web) e ao EPG App (grupo de servidores de aplicativos), após o que esses dois grupos terminais podem trocar tráfego pelo protocolo HTTPS.
Na figura abaixo, é descrito um exemplo de configuração de comunicação entre vários EPG através de contratos dentro de um ANP.
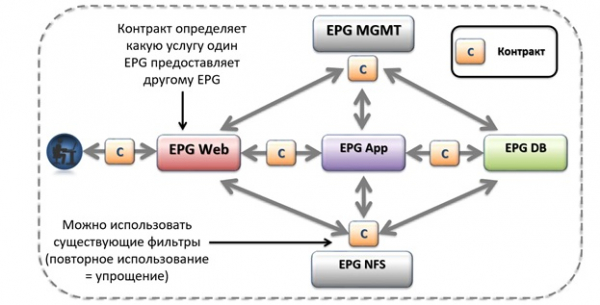
Pode haver qualquer número de perfis de aplicativos dentro da fábrica ACI. Além disso, os contratos não estão vinculados a um perfil específico de aplicativo e podem (e devem) ser usados para conectar EPG em diferentes ANP.
Essencialmente, cada aplicativo que, de alguma forma, precisa de rede, é descrito por seu próprio perfil. Por exemplo, no diagrama acima, é apresentada uma arquitetura padrão de aplicativo de três camadas, composta por um número N de servidores de acesso externo (Web), servidores de aplicativos (App) e servidores de banco de dados (DB), além das regras de interação entre eles. Na infraestrutura de rede tradicional, isso seria um conjunto de regras escritas em vários dispositivos na infraestrutura. Na arquitetura ACI, descrevemos essas regras dentro de um único perfil de aplicativo. ACI, por meio do perfil de aplicativo, permite simplificar significativamente a criação de um grande número de configurações em diferentes dispositivos, agrupando-as todas em um único perfil.
Na figura abaixo, é apresentado um exemplo mais prático. O perfil de aplicativo Microsoft Exchange, formado por vários EPG e contratos.
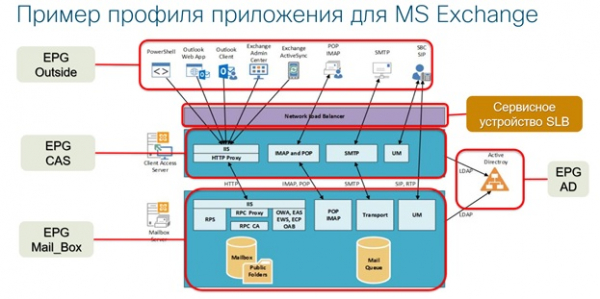
O gerenciamento centralizado, automação e monitoramento são algumas das principais vantagens do ACI. A fábrica ACI libera os administradores do trabalho rotineiro de criar um grande número de regras em diversos switches, roteadores e firewalls (sendo que o método manual clássico ainda está disponível e pode ser utilizado). As configurações dos perfis de aplicativos e outros objetos do ACI são aplicadas automaticamente em toda a fábrica ACI. Mesmo ao mudar fisicamente servidores para outras portas dos switches da fábrica, não haverá necessidade de duplicar as configurações dos switches antigos para os novos e limpar regras desnecessárias. Com base nos critérios de pertencimento do host ao EPG, a fábrica realizará essas configurações automaticamente e limpará regras não utilizadas.
As políticas de segurança integradas do ACI são implementadas com base em listas brancas, ou seja, tudo que não é explicitamente permitido é automaticamente negado. Juntamente com a atualização automática das configurações de hardware de rede (remoção de regras e permissões 'esquecidas' não utilizadas), essa abordagem aumenta significativamente o nível geral de segurança da rede e reduz a superfície potencial de ataque.
O ACI permite organizar a interação de não apenas máquinas virtuais e contêineres, mas também servidores físicos, switches de hardware e equipamentos de rede de terceiros, tornando o ACI uma solução única no mercado atual.
A nova abordagem da Cisco para a construção de redes de dados baseada na lógica de aplicativos não é apenas automação, segurança e gerenciamento centralizado. É também uma rede moderna escalável horizontalmente, atendendo a todas as demandas do negócio contemporâneo.
A implementação da infraestrutura de rede baseada em ACI permite que todos os departamentos da empresa se comuniquem em uma única linguagem. O administrador é guiado apenas pela lógica de operação do aplicativo, que descreve as regras e conexões necessárias. Da mesma forma, os proprietários e desenvolvedores do aplicativo, o serviço de segurança da informação, economistas e empresários seguem a lógica de operação do aplicativo.
Dessa forma, a Cisco implementa na prática o conceito de uma nova geração de redes de centros de dados. Quer ver isso por si mesmo? Venha para a demonstração. Infraestrutura Centrada em Aplicações em São Petersburgo e trabalhe com a rede do futuro do Data Center agora mesmo.
Você pode se inscrever para o evento .
Fonte: habr.com
