

Um dia recebemos um pedido de serviços de nuvem. Avaliamos rapidamente o que seria necessário da nossa parte e enviamos uma lista de perguntas para esclarecer os detalhes. Depois, analisamos as respostas e entendemos: o cliente deseja armazenar na nuvem dados pessoais de nível de proteção dois. Respondemos: “Você tem o nível dois de dados pessoais, desculpe, só podemos fazer nuvem privada.” E ele: “Sabe, na empresa X me disseram que podem armazenar tudo em público.”
Foto Steve Crisp, Reuters
Coisas estranhas! Fomos ao site da empresa X, analisamos seus documentos de certificação, balançamos a cabeça e entendemos: há muitas perguntas em aberto sobre a colocação de dados pessoais e elas precisam ser bem avaliadas. E é isso que vamos fazer neste post.
Como tudo deve funcionar
Para começar, vamos entender quais sinais fazem com que os dados pessoais sejam classificados em diferentes níveis de proteção. Isso depende da categoria dos dados, da quantidade de sujeitos a esses dados que o operador armazena e processa, bem como do tipo de ameaças atuais.
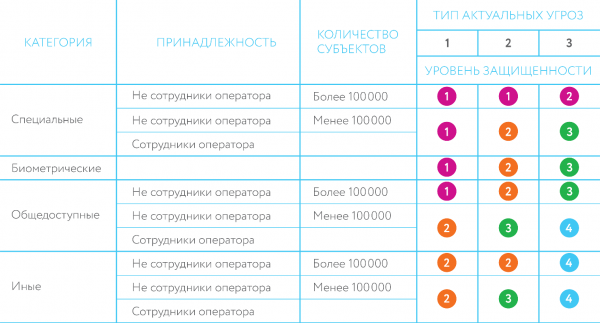
A definição dos tipos de ameaças atuais é dada na de 1º de novembro de 2012, “Sobre a aprovação dos requisitos para a proteção de dados pessoais durante seu processamento em sistemas de informação de dados pessoais”:
“Ameaças de tipo 1 são relevantes para o sistema de informação se, entre outras coisas, as ameaças relacionadas são atuais, com a presença de capacidades não documentadas (não declaradas), no software do sistema,utilizado no sistema de informação.
Ameaças de tipo 2 são relevantes para o sistema de informação se, entre outras coisas, as ameaças relacionadas são atuais, com a presença de capacidades não documentadas (não declaradas), no software aplicado.utilizado no sistema de informação.
Ameaças de tipo 3 são relevantes para o sistema de informação se, para ele, as ameaças não relacionadas são atuais, com a presença de capacidades não documentadas (não declaradas), no software de sistema e aplicado,utilizado no sistema de informação.”
O principal nestas definições é a presença de capacidades não documentadas (não declaradas). Para confirmar a ausência de capacidades não documentadas de software (no caso da nuvem, isso se refere ao hipervisor), é realizada a certificação do FSTEK da Rússia. Se o operador de dados pessoais considera que não há tais capacidades no software, então as respectivas ameaças não são relevantes. Os operadores de dados pessoais raramente consideram as ameaças de tipos 1 e 2 como relevantes.
Além de determinar o nível de proteção dos dados pessoais, o operador também deve identificar as ameaças atuais para a nuvem pública e, a partir do nível de proteção identificado e das ameaças atuais, definir as medidas e os meios de proteção necessários contra elas.
No FSTEC, todas as principais ameaças estão claramente listadas em (banco de dados de ameaças). Provedores e avaliadores de infraestruturas de nuvem utilizam essa base em seu trabalho. Aqui estão alguns exemplos de ameaças:
: "A ameaça consiste na possibilidade de violação da segurança dos dados do usuário por programas operando dentro de uma máquina virtual, através de software malicioso operando fora da máquina virtual." Essa ameaça é causada pela presença de vulnerabilidades no software do hypervisor, que assegura a isolação do espaço de endereçamento utilizado para armazenar os dados do usuário de acessos não autorizados por software malicioso operando fora da máquina virtual.
A realização dessa ameaça é possível se o código malicioso conseguir superar as fronteiras da máquina virtual, não apenas explorando as vulnerabilidades do hypervisor, mas também realizando tal impacto a partir de níveis de funcionamento mais baixos (em relação ao hypervisor).
: "A ameaça consiste na possibilidade de acesso não autorizado às informações protegidas de um consumidor de serviços de nuvem por parte de outro. Essa ameaça é causada pelo fato de que, devido às particularidades das tecnologias de nuvem, os consumidores de serviços de nuvem precisam compartilhar a mesma infraestrutura de nuvem. A realização dessa ameaça é possível no caso de erros cometidos na separação dos elementos da infraestrutura de nuvem entre os consumidores de serviços de nuvem, bem como na isolação de seus recursos e na separação de dados entre si."
Proteger-se contra essas ameaças só é possível com o hypervisor, pois é ele quem gerencia os recursos virtuais. Portanto, o hypervisor deve ser considerado como um meio de proteção.
E de acordo com A partir de 18 de fevereiro de 2013, o hipervisor deve ser certificado para a ausência de NDV no nível 4, caso contrário, o uso de dados pessoais de níveis 1 e 2 com ele será ilegal («p.12. … Para garantir os níveis 1 e 2 de proteção de dados pessoais, bem como para garantir o nível 3 de proteção de dados pessoais em sistemas de informação, aos quais as ameaças do tipo 2 se aplicam, são utilizados meios de proteção da informação, cujo software foi verificado em um nível não inferior a 4 em relação à ausência de capacidades não declaradas»).
O nível necessário de certificação, NDV-4, é possuído apenas por um hipervisor, de desenvolvimento russo — . Para ser gentil, não é a solução mais popular. Nuvens comerciais, em geral, são construídas em cima do VMware vSphere, KVM, Microsoft Hyper-V. Nenhum desses produtos tem certificação NDV-4. Por quê? Provavelmente, a obtenção dessa certificação ainda não é economicamente viável para os fabricantes.
Assim, para dados pessoais de níveis 1 e 2 na nuvem pública, resta apenas o Gorizont VS. Triste, mas verdade.
Como tudo (em nossa opinião) realmente funciona
À primeira vista, tudo é bastante rigoroso: as ameaças indicadas devem ser eliminadas pela configuração correta dos mecanismos de proteção do hipervisor, certificado pelo NDV-4. Mas há uma brecha. De acordo com a Ordem FSTEK nº 21 («p.2 A segurança dos dados pessoais durante seu processamento em um sistema de informação de dados pessoais (doravante — sistema de informação) é garantida pelo operador ou pela pessoa que realiza o processamento de dados pessoais por solicitação do operador, de acordo com da Federação Russa»), os provedores avaliam autonomamente a relevância das possíveis ameaças e, com isso, escolhem as medidas de proteção. Portanto, se não forem consideradas ameaças UBI.44 e UBI.101 como relevantes, não haverá necessidade de utilizar um hipervisor certificado pelo NDV-4, que deve exatamente assegurar proteção contra elas. E isso será suficiente para obter o certificado de conformidade da nuvem pública aos níveis 1 e 2 de proteção de PDn, que será plenamente satisfatório para o Roskomnadzor.
Claro, além do Roskomnadzor, a verificação pode ser feita pela FSTEK — e essa organização é muito mais rigorosa em questões técnicas. Com certeza, ela estará interessada em saber por que precisamente as ameaças UBI.44 e UBI.101 foram consideradas irrelevantes. Mas, normalmente, a FSTEK realiza uma verificação apenas quando recebe informações sobre um incidente notável. Nesse caso, o serviço federal primeiro se dirige ao operador de dados pessoais — ou seja, ao cliente dos serviços de nuvem. No pior dos casos, o operador recebe uma pequena multa — por exemplo, para o Twitter no início do ano. em um caso semelhante foi de 5000 rublos. Em seguida, a FSTEK avança para o provedor de serviços em nuvem. Este pode ser privado de sua licença devido ao descumprimento das normas — e isso representa riscos bem diferentes, tanto para o provedor de nuvem quanto para seus clientes. Mas, reitero, para a verificação a FSTEK geralmente precisa de um motivo claro. Portanto, os provedores de nuvem estão dispostos a correr riscos. Até o primeiro incidente sério.
Há também um grupo de provedores “mais responsáveis”, que acreditam que é possível fechar todas as ameaças, adicionando uma camada ao hipervisor tipo vGate. Mas em um ambiente virtual distribuído entre os clientes, para algumas ameaças (como a UBI.101 mencionada acima) um mecanismo de proteção eficaz só pode ser implementado em um hipervisor certificado pela NDV-4, uma vez que quaisquer sistemas de camada suplementar não afetam as funções padrão do hipervisor na gestão de recursos (em particular, da memória operacional).
Como trabalhamos
Temos um segmento de nuvem, implementado em um hipervisor certificado pela FSTEK (mas sem certificação pela NDV-4). Este segmento é credenciado, então dados pessoais podem ser armazenados na nuvem com base nele. Níveis 3 e 4 de proteção — os requisitos para proteger contra capacidades não declaradas não precisam ser atendidos aqui. Aqui está, aliás, a arquitetura do nosso segmento de nuvem seguro:
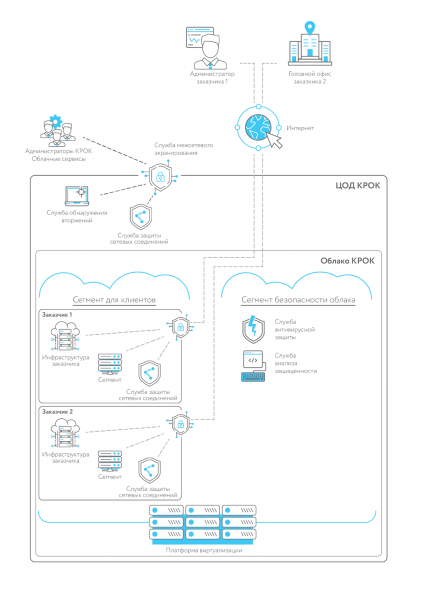
Sistemas para dados pessoais Níveis 1 e 2 de proteção Nós operamos apenas com equipamentos dedicados. Apenas nesse caso, por exemplo, a ameaça UBI.101 realmente não é relevante, pois os racks de servidores, não integrados em um único ambiente virtual, não podem influenciar uns aos outros, mesmo que estejam localizados em um mesmo Datacenter. Para esses casos, oferecemos o serviço de locação de equipamentos dedicados (também conhecido como Hardware as a Service, equipamento como serviço).
Se você não tiver certeza de qual nível de proteção é necessário para o seu sistema de dados pessoais, também ajudamos na classificação deles.
Saída
Nossa pequena pesquisa de mercado mostrou que alguns operadores de nuvem estão dispostos a arriscar tanto a segurança dos dados dos clientes quanto seu próprio futuro para conseguir pedidos. Mas nós seguimos uma política diferente nesses assuntos, que descrevemos brevemente acima. Ficaremos felizes em responder às suas perguntas nos comentários.
Fonte: habr.com
