

A corporação Google publicou o estudo "Quão eficaz é a higiene básica da conta na prevenção de seu roubo?" sobre o que um proprietário de conta pode fazer para evitar que ela seja roubada por criminosos. Apresentamos a vocês a tradução desta pesquisa.
Na verdade, o método mais eficaz utilizado pelo próprio Google não foi incluído no relatório. Eu tive que escrever sobre esse método por conta própria no final.
Todos os dias, protegemos usuários de centenas de milhares de tentativas de invasão de contas. vem de bots automáticos com acesso a sistemas de quebra de senhas de terceiros, mas também há ataques de phishing e direcionados. Anteriormente, falamos sobre como , como adicionar um número de telefone, podem ajudar você a se proteger, mas agora queremos provar isso na prática.
Um ataque de phishing é uma tentativa de enganar o usuário de modo que ele forneça voluntariamente ao criminoso informações que serão úteis no processo de invasão. Por exemplo, através da cópia da interface de um aplicativo legítimo.
Ataques por meio de bots automáticos são tentativas em massa de invasão que não visam usuários específicos. Normalmente são realizados com software de código aberto e estão disponíveis até mesmo para 'hackers' não treinados. Os criminosos não sabem nada sobre as características específicas de usuários concretos - eles apenas executam o programa e 'pegam' todas as contas mal protegidas ao redor.
Ataques direcionados são invasões de contas específicas, onde informações adicionais sobre cada conta e seu proprietário são coletadas, podem ocorrer tentativas de interceptação e análise de tráfego, bem como a aplicação de ferramentas de invasão mais complexas.
(Nota do tradutor)
Unimos forças com pesquisadores da New York University e da University of California para descobrir quão eficaz é a higiene básica das contas na prevenção de seus 'roubos'.
Um estudo anual sobre e The Web Conference .
Nossas pesquisas mostram que a simples adição de um número de telefone à sua conta do Google pode bloquear até 100% de ataques de bots automáticos, 99% de ataques de phishing em massa e 66% de ataques direcionados, conforme ocorreu em nossa investigação.
Proteção proativa automática do Google contra 'sequestro' de conta
Implementamos proteção proativa automática para garantir melhor segurança a todos os nossos usuários contra invasões de conta. Veja como funciona: se detectarmos uma tentativa de login suspeita (por exemplo, de um novo local ou dispositivo), solicitaremos evidências adicionais de que você realmente é você. Essa confirmação pode ser o controle de que você tem acesso a um telefone confiável ou a resposta a uma pergunta cuja resposta correta somente você conhece.
Se você estiver conectado ao seu telefone ou tiver fornecido um número de telefone nas configurações da sua conta, podemos garantir o mesmo nível de proteção que com a verificação em duas etapas. Descobrimos que o código SMS enviado para o número de telefone de recuperação ajudou a bloquear 100% dos bots automáticos, 96% dos ataques de phishing em massa e 76% dos ataques direcionados. Além disso, as solicitações em dispositivos que exigem a confirmação da operação, apresentando uma substituição mais segura ao SMS, ajudaram a prevenir 100% dos bots automáticos, 99% dos ataques de phishing em massa e 90% dos ataques direcionados.
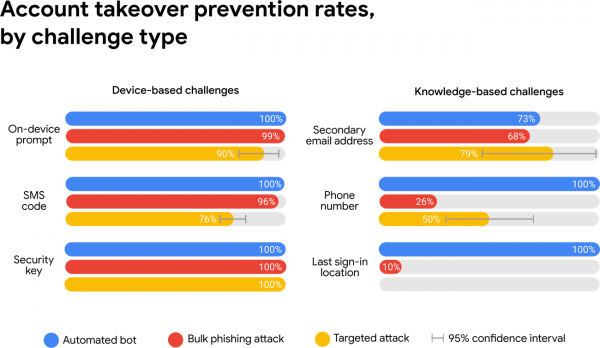
A proteção baseada tanto no controle de dispositivos específicos quanto no conhecimento de determinados fatos ajuda a combater bots automáticos, enquanto a proteção baseada apenas na posse de dispositivos visa prevenir phishing e até ataques direcionados.
Se você não tiver um número de telefone configurado em sua conta, podemos recorrer a métodos de proteção mais fracos, baseados no conhecimento que temos sobre você, como o local do seu último login na conta. Isso funciona bem contra bots, mas o nível de proteção contra phishing pode cair para 10%, e a proteção contra ataques direcionados pode ser praticamente inexistente. Isso acontece porque páginas de phishing e atacantes em ataques direcionados podem fazer você revelar qualquer informação adicional que o Google poderia solicitar para verificação.
Considerando as vantagens dessa proteção, seria legítimo perguntar por que não exigimos seu uso para cada entrada no sistema. A resposta está no fato de que isso criaria complicações adicionais para os usuários (especialmente para os não preparados — nota do tradutor.) e aumentaria o risco de bloqueio da conta. Durante o experimento, descobrimos que 38% dos usuários não tinham acesso ao seu telefone ao entrar na conta. Outros 34% dos usuários não conseguiram lembrar seu endereço de e-mail alternativo.
Se você perdeu o acesso ao seu telefone ou não consegue fazer login, sempre pode voltar a um dispositivo confiável de onde já acessou sua conta.
Entendendo os ataques de "hackeamento por encomenda"
Onde a maioria dos meios automáticos de proteção bloqueiam a maioria dos bots e ataques de phishing, os ataques direcionados se tornam mais nocivos. No âmbito de nossos esforços contínuos para , continuamente identificamos novos grupos criminosos de "hackeamento por encomenda" que pedem cerca de 750 dólares para invadir uma conta. Esses criminosos frequentemente confiam em e-mails de phishing que se passam por membros da família, colegas, funcionários do governo ou até mesmo pelo Google. Se o alvo não se rende na primeira tentativa de phishing, os ataques subsequentes continuam por mais de um mês.
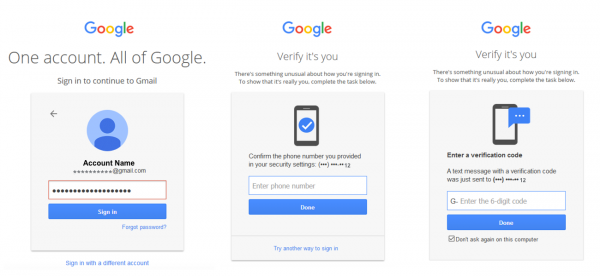
Exemplo de um ataque de phishing "homem no meio", que verifica a validade da senha em tempo real. Após isso, na página de phishing, as vítimas são solicitadas a inserir os códigos de autenticação SMS para acessar a conta da vítima.
Estima-se que apenas um em cada um milhão de usuários esteja em tão alto risco. Os criminosos não visam pessoas aleatórias. Embora os estudos mostrem que nossa proteção automática pode ajudar a atrasar e até mesmo prevenir até 66% dos ataques direcionados que estudamos, ainda assim recomendamos que usuários de alto risco se inscrevam em nosso . Como observado durante nossa investigação, usuários que utilizam exclusivamente chaves de segurança (ou seja - autenticação de dois fatores com códigos enviados aos usuários - nota do tradutor.), tornaram-se vítimas de phishing direcionado.
Dedique um tempo para proteger sua conta.
Você usa cintos de segurança para proteger sua vida e saúde durante viagens de carro. E com nossas você pode garantir a segurança da sua conta.
Nossos estudos mostram que uma das coisas mais simples que você pode fazer para proteger sua conta do Google é fornecer um número de telefone. Para usuários de alto risco, como jornalistas, ativistas, líderes empresariais e equipes de campanhas políticas, nosso programa ajudará a garantir o mais alto nível de segurança. Você também pode proteger suas contas de serviços de terceiros (não Google) contra o roubo de senhas, instalando a extensão .
Curiosamente, o Google não segue os conselhos que ele mesmo dá aos seus usuários. para autenticação de dois fatores de mais de 85.000 de seus funcionários. Segundo representantes da empresa, desde que começou a usar tokens de hardware, não houve registros de roubo de contas. Compare com os números apresentados neste relatório. Assim, fica claro que o uso de tokens de hardware para autenticação de dois fatores é a única maneira confiável de proteger tanto contas quanto informações (e, em alguns casos, também dinheiro).
Os tokens usados para proteger contas do Google são criados de acordo com o padrão FIDO U2F, por exemplo . Já para autenticação de dois fatores em sistemas operacionais Windows, Linux e MacOS, são utilizados .
(Nota do tradutor)
Fonte: habr.com
