

A censura na internet está se tornando um problema cada vez mais importante em todo o mundo. Isso leva a uma intensificação da "corrida armamentista" - agências governamentais e corporações privadas em diferentes países buscam bloquear diversos conteúdos e lutam contra meios de contornar essas restrições, enquanto desenvolvedores e pesquisadores se esforçam para criar ferramentas eficazes de combate à censura.
Cientistas das universidades Carnegie Mellon, Stanford e SRI International conduziram , durante os quais desenvolveram um serviço especial para mascarar o uso do Tor - uma das ferramentas mais populares para contornar bloqueios. Apresentamos a vocês a história do trabalho realizado pelos pesquisadores.
Tor contra bloqueios
O Tor garante a anonimidade dos usuários por meio do uso de relés especiais - ou seja, servidores intermediários entre o usuário e o site desejado. Normalmente, existem vários relés entre o usuário e o site, cada um dos quais pode decifrar apenas uma pequena quantidade de dados no pacote sendo enviado - suficiente apenas para saber qual é o próximo ponto na cadeia e enviá-lo para lá. Assim, mesmo que um relé controlado por invasores ou censores seja adicionado à cadeia, eles não conseguem descobrir o destinatário nem o destino do tráfego.
Como ferramenta de combate à censura, o Tor funciona de forma eficaz; no entanto, os censores ainda têm a possibilidade de bloqueá-lo completamente. Irã e China realizaram campanhas bem-sucedidas de bloqueio. Eles conseguiram identificar o tráfego do Tor por meio da análise de handshakes TLS e outras características distintivas do Tor.
Subsequentemente, os desenvolvedores conseguiram adaptar o sistema para contornar bloqueios. Os censores responderam bloqueando conexões HTTPS para vários sites, incluindo o Tor. Os desenvolvedores do projeto criaram o programa obfsproxy, que acrescenta uma camada extra de criptografia ao tráfego. Esta competição continua incessantemente.
Dados iniciais do experimento
Os pesquisadores decidiram desenvolver uma ferramenta que permitisse mascarar o uso do Tor, para tornar sua aplicação possível mesmo em regiões onde o sistema está completamente bloqueado.
- Como pressupostos iniciais, os cientistas formularam os seguintes:
- O censor controla um segmento interno isolado da rede, que se conecta à internet externa não censurada.
- As autoridades responsáveis pelas bloqueios controlam toda a infraestrutura de rede dentro do segmento censurado, mas não o software nos computadores dos usuários finais.
- O censor busca impedir o acesso dos usuários a materiais indesejados, sob sua perspectiva, acreditando que todos esses materiais estão localizados em servidores fora do segmento controlado da rede.
- Os roteadores na borda desse segmento analisam os dados não criptografados de todos os pacotes, a fim de bloquear conteúdo indesejado e evitar que pacotes relevantes entrem no perímetro.
- Todos os nós de Tor estão localizados fora do perímetro.
Como funciona
Para mascarar o uso do Tor, os pesquisadores criaram a ferramenta StegoTorus. Seu principal objetivo é melhorar as capacidades do Tor contra a análise automatizada de protocolos. A ferramenta fica entre o cliente e o primeiro nó na cadeia, utilizando seu próprio protocolo de criptografia e módulos de esteganografia, para dificultar a identificação do tráfego do Tor.
No primeiro passo, um módulo chamado chopper entra em ação – ele transforma o tráfego em uma sequência de blocos de diferentes comprimentos, que são enviados em ordem não sequencial.
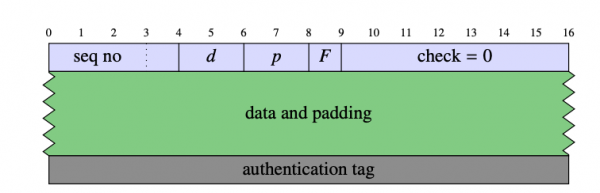
Os dados são criptografados usando AES no modo GCM. O cabeçalho do bloco contém um número de sequência de 32 bits, dois campos de comprimento (d e p) – que representam o volume de dados, um campo especial F e um campo de verificação de 56 bits, cujo valor deve ser zero. O comprimento mínimo do bloco é de 32 bytes e o máximo é de 217+32 bytes. O comprimento é controlado pelos módulos de esteganografia.
Ao estabelecer a conexão, os primeiros bytes de informação são uma mensagem handshake, que permite ao servidor entender se está lidando com uma conexão já existente ou nova. Se a conexão pertence a um novo link, o servidor responde com um handshake, e cada um dos participantes da troca extrai dele as chaves de sessão. Além disso, o sistema implementa um mecanismo de rekeying – semelhante à extração de chaves de sessão, mas em vez de mensagens handshake, são utilizados blocos. Este mecanismo altera o número de sequência, mas não altera o ID do link.
Depois que ambos os participantes da troca de dados enviaram e receberam o bloco fin, o enlace é encerrado. Para se proteger contra ataques de replay ou atrasos na entrega dos blocos, ambos os participantes devem lembrar do ID por um período após o fechamento.
O módulo embutido de esteganografia oculta o tráfego do Tor dentro do protocolo p2p – semelhante ao funcionamento do Skype em comunicações VoIP seguras. O módulo de esteganografia HTTP simula o tráfego HTTP não criptografado. O sistema se mimetiza como um usuário real com um navegador comum.
Resistência a ataques
Para verificar o quanto o método proposto melhora a eficiência do Tor, os pesquisadores desenvolveram ataques de dois tipos.
O primeiro deles consiste em distinguir fluxos do Tor dos fluxos TCP com base nas características fundamentais do protocolo Tor – esse método foi utilizado para bloquear a estrutura de poder da China. O segundo ataque consiste em estudar os fluxos do Tor já conhecidos para extrair informações sobre quais sites o usuário visitou.
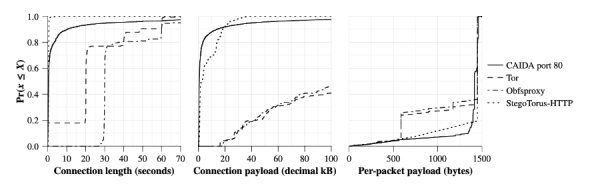
Os pesquisadores confirmaram a eficácia do ataque do primeiro tipo contra o 'Tor vanilla' – para isso, eles coletaram vestígios de visitas a sites do top 10 Alexa.com vinte vezes através do Tor comum, obfsproxy e StegoTorus com o módulo de esteganografia HTTP. Como referência para comparação, foi utilizado o conjunto de dados CAIDA com informações da porta 80 – quase certamente todas essas são conexões HTTP.
O experimento mostrou que calcular o Tor comum é bastante fácil. O protocolo Tor é muito específico e possui diversas características fáceis de identificar – por exemplo, durante seu uso, as conexões TCP duram entre 20 a 30 segundos. A ferramenta Obfsproxy também quase não oculta esses aspectos evidentes. O StegoTorus, por sua vez, gera um tráfego que está muito mais próximo da referência CAIDA.
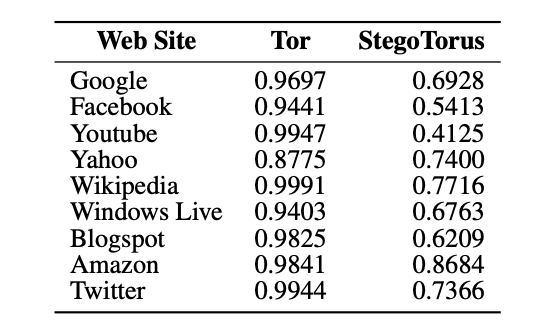
No caso do ataque com cálculo dos sites visitados, os pesquisadores compararam a probabilidade de tal revelação de dados no caso do 'Tor vanilla' e sua solução StegoTorus. Para a avaliação, foi utilizada a escala (Área Sob a Curva). De acordo com os resultados da análise, ficou evidente que no caso do Tor comum sem proteção adicional, a probabilidade de revelação de dados sobre os sites visitados é significativamente maior.
Conclusão
A história do confronto entre as autoridades dos países que impõem censura na internet e os desenvolvedores de sistemas de contorno de bloqueios indica que apenas medidas de proteção complexas podem ser eficazes. O uso de um único instrumento não pode garantir o acesso aos dados necessários e que a informação sobre a superação dos bloqueios não se torne conhecida pelos censores.
Portanto, ao utilizar quaisquer ferramentas de garantia de privacidade e acesso ao conteúdo, é importante lembrar que não existem soluções perfeitas e, sempre que possível, combinar diferentes métodos para alcançar a maior eficácia.
Links e materiais úteis de :
Fonte: habr.com
