

Em muitos sistemas de TI, existe uma regra obrigatória de troca periódica de senhas. Esta é, sem dúvida, uma das exigências mais odiadas e mais inúteis das políticas de segurança. Alguns usuários, como truque, simplesmente mudam o número no final.
Essa prática causava muitos inconvenientes. No entanto, as pessoas tiveram que suportar, pois era por segurança. Agora, esse conselho está completamente obsoleto. Em maio de 2019, até a Microsoft finalmente removeu a exigência de troca periódica de senhas dos requisitos de segurança básicos para versões pessoais e servidoras do Windows 10: aqui está com a lista de mudanças para a versão Windows 10 v 1903 (preste atenção na frase Eliminando as políticas de expiração de senha que exigem mudanças periódicas de senha). As próprias regras e políticas do sistema Windows 10 Version 1903 e Windows Server 2019 Security Baseline foram incluídas no pacote .
Você pode mostrar esses documentos à sua gerência e dizer: os tempos mudaram. A exigência de troca de senhas é uma relíquia, agora praticamente oficial. Até a auditoria de segurança não verificará mais essa exigência (se basear nas regras oficiais sobre proteção básica de computadores com Windows).
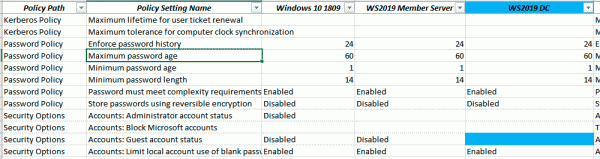
Um fragmento da lista com políticas básicas de segurança do Windows 10 v1809 e as mudanças na 1903, onde as políticas correspondentes sobre validade de senhas já não são aplicadas. A propósito, na nova versão, as contas de administrador e convidado também são desativadas por padrão.
A Microsoft explica de forma acessível em seu blog por que abandonou a regra de troca obrigatória de senha: "A expiração periódica da senha é uma proteção apenas contra a probabilidade de que a senha (ou hash) seja roubada durante sua validade e utilizada por uma pessoa não autorizada. Se a senha não for roubada, não há sentido em mudá-la. E se você tiver provas de que a senha foi roubada, você, evidentemente, desejará agir imediatamente, em vez de esperar a expiração para resolver o problema".
A Microsoft explica que, nas condições atuais, é inadequado proteger-se contra o roubo de senhas dessa forma: "Se sabe-se que uma senha provavelmente será roubada, quantos dias é um período aceitável para permitir que o ladrão use essa senha roubada? O valor padrão é de 42 dias. Não parece ridiculamente longo? De fato, é muito longo, e mesmo assim nosso índice básico atual foi definido em 60 dias — e antes em 90 dias — porque a imposição de uma expiração frequente traz seus próprios problemas. E se a senha não precisa necessariamente ser roubada, você adquire esses problemas sem benefício. Além disso, se seus usuários estão dispostos a trocar senhas por doces, nenhuma política de expiração de senhas ajudará."
Alternativa
A Microsoft afirma que suas políticas básicas de segurança são destinadas a serem usadas por empresas bem geridas e preocupadas com segurança. Elas também têm a intenção de servir como diretrizes para auditores. Se tal organização implementou listas de senhas proibidas, autenticação multifatorial, detecção de ataques de força bruta e detecção de tentativas de login anômalas, é necessário o expirar periódico da senha? E se não implementaram medidas de proteção modernas, a expiração da senha ajudará?
A lógica da Microsoft é surpreendentemente convincente. Temos duas opções:
- A empresa implementou medidas de proteção modernas.
- Empresa não implementou medidas de proteção modernas.
No primeiro caso, a troca periódica de senhas não oferece benefícios adicionais.
No segundo caso, a troca periódica de senhas é inútil.
Assim, em vez de um prazo de validade para senhas, devemos usar, em primeiro lugar, autenticação multifatorial. Outras medidas de proteção listadas acima: listas de senhas proibidas, detecção de força bruta e outras tentativas anômalas de login.
«A expiração periódica da senha é uma medida de segurança antiga e obsoleta., — conclui a Microsoft, — e não acreditamos que haja um valor específico a ser aplicado ao nosso nível de proteção básica. Ao removê-lo de nosso nível básico, as organizações podem escolher o que melhor se adequa às suas necessidades previstas, sem contrariar nossas recomendações.»
Saída
Se uma empresa hoje exige que os usuários mudem suas senhas periodicamente, o que pode pensar um observador externo?
- Dado: a empresa utiliza um mecanismo de proteção arcaico.
- Suponha que: a empresa não implementou mecanismos de proteção modernos.
- Conclusão: essas senhas são mais fáceis de obter e utilizar.
Assim, a mudança periódica de senhas torna a empresa um alvo mais atrativo para ataques.
Fonte: habr.com
