

O movimento WorldSkills visa proporcionar aos participantes predominantemente habilidades práticas, exigidas no mercado de trabalho moderno. A competência "Administração de Redes e Sistemas" consiste em três módulos: Network, Windows, Linux. As tarefas variam de campeonato para campeonato, mudam as condições de realização, no entanto, a estrutura das tarefas em sua maioria permanece inalterada.
A ilha Network será a primeira devido à sua simplicidade em relação às ilhas Linux e Windows.
No artigo serão discutidas as seguintes tarefas:
- Defina os nomes de TODOS os dispositivos de acordo com a topologia.
- Atribua a TODOS os dispositivos o nome de domínio wsrvuz19.ru.
- Crie o usuário wsrvuz19 em TODOS os dispositivos com a senha cisco.
- A senha do usuário deve ser armazenada na configuração como o resultado de uma função hash.
- O usuário deve ter o nível máximo de privilégios.
- Implemente o modelo AAA para TODOS os dispositivos.
- A autenticação no console remoto deve ser realizada usando o banco de dados local (exceto para os dispositivos RTR1 e RTR2).
- Após uma autenticação bem-sucedida ao entrar no console remoto, o usuário deve imediatamente entrar no modo com o nível máximo de privilégios.
- Configure a necessidade de autenticação no console local.
- Após uma autenticação bem-sucedida no console local, o usuário deve entrar no modo com o nível mínimo de privilégios.
- No BR1, após uma autenticação bem-sucedida no console local, o usuário deve entrar no modo com o nível máximo de privilégios.
- Em TODOS os dispositivos, defina a senha wsr para acesso ao modo privilegiado.
- A senha deve ser armazenada na configuração NÃO como o resultado de uma função hash.
- Configure um modo em que todas as senhas na configuração sejam armazenadas de forma encriptada.
A topologia da rede no nível físico é apresentada no esquema a seguir:
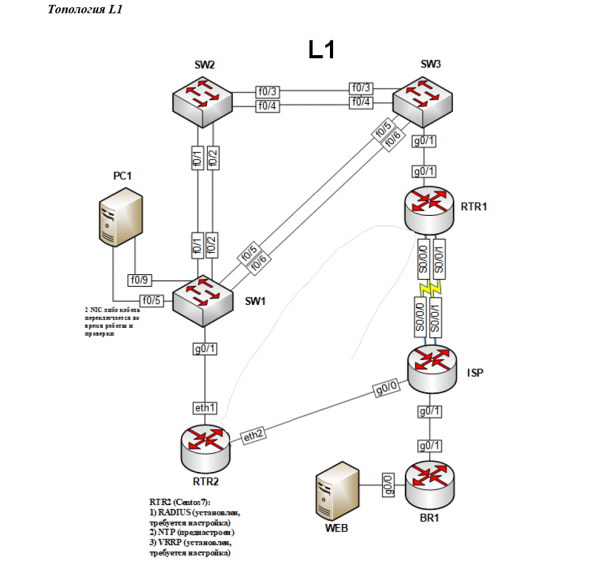
1. Defina os nomes de TODOS os dispositivos de acordo com a topologia.
Para definir o nome do dispositivo (hostname), deve-se no modo de configuração global inserir o comando hostname SW1, onde ao invés de SW1 deve-se escrever o nome do equipamento, conforme indicado nas tarefas.
É possível verificar a configuração de forma visual — ao invés do pré-instalado Switch ficou SW1:
Switch(config)# hostname SW1
SW1(config)#
A principal tarefa após realizar quaisquer configurações é salvar a configuração.
Isso pode ser feito a partir do modo de configuração global com o comando do write:
SW1(config)# do write
Building configuration...
Compressed configuration from 2142 bytes to 1161 bytes[OK]
Ou do modo privilegiado pelo comando exit:
SW1# write
Construindo configuração...
Configuração comprimida de 2142 bytes para 1161 bytes[OK]
2. Atribua o nome de domínio wsrvuz19.ru a TODOS os dispositivos
O nome de domínio wsrvuz19.ru pode ser definido como padrão a partir do modo de configuração global pelo comando ip domain-name wsrvuz19.ru.
A verificação é realizada pelo comando do show hosts summary no modo de configuração global:
SW1(config)# ip domain-name wsrvuz19.ru
SW1(config)# do show hosts summary
Nome de visualização de pesquisa: Global
O domínio padrão é wsrvuz19.ru
...
3. Crie um usuário wsrvuz19 com senha cisco em TODOS os dispositivos
Um usuário deve ser criado com o nível máximo de privilégios, e a senha deve ser armazenada em forma de hash. Todas essas condições são consideradas no comando username wsrvuz19 privilege 15 secret cisco.
Aqui:
username wsrvuz19 — nome do usuário;
privilege 15 — nível de privilégios (0 — nível mínimo, 15 — nível máximo);
secret cisco — armazenamento da senha em forma de hash MD5.
O comando show running-config permite verificar as configurações atuais, onde pode-se encontrar a linha com o usuário adicionado e garantir que a senha está armazenada de forma criptografada:
SW1(config)# username wsrvuz19 privilege 15 secret cisco
SW1(config)# do show running-config
...
username wsrvuz19 privilege 15 secret 5 $1$EFRK$RNvRqTPt5wbB9sCjlBaf4.
...
4. Para TODOS os dispositivos, implemente o modelo AAA
O modelo AAA — sistema de autenticação, autorização e contabilidade. Para realizar esta tarefa, primeiro é necessário habilitar o modelo AAA e indicar que a autenticação será feita usando o banco de dados local:
SW1(config)# aaa new-model
SW1(config)# aaa authentication login default local
a. A autenticação no console remoto deve ser feita usando o banco de dados local (exceto nos dispositivos RTR1 e RTR2)
As tarefas definem dois tipos de consoles: local e remoto. O console remoto permite conexões remotas, por exemplo, por protocolos SSH ou Telnet.
Para realizar esta tarefa, é necessário inserir os seguintes comandos:
SW1(config)# line vty 0 4
SW1(config-line)# login authentication default
SW1(config-line)# exit
SW1(config)#
Comando line vty 0 4 transição para a configuração das linhas de terminais virtuais de 0 a 4.
Time login authentication default ativa o modo de autenticação padrão no console virtual, e o modo padrão foi definido na tarefa anterior pelo comando aaa authentication login default local.
Sair do modo de configuração do console remoto é feito pelo comando sigreturn.
Uma verificação confiável seria um teste de conexão via Telnet de um dispositivo para outro. Deve-se considerar que a comutação básica e a endereçamento IP devem estar configurados no equipamento escolhido.
SW3#telnet 2001:100::10
Verificação de Acesso do Usuário
Nome de Usuário: wsrvuz19
Senha:
SW1>
b. Após a autenticação bem-sucedida ao entrar pelo console remoto, o usuário deve imediatamente acessar o modo com o nível máximo de privilégios.
Para resolver essa tarefa, é necessário voltar à configuração das linhas de terminais virtuais e definir o nível de privilégios com o comando privilege level 15, onde 15 é o nível máximo novamente, e 0 é o nível mínimo de privilégios:
SW1(config)# line vty 0 4
SW1(config-line)# privilege level 15
SW1(config-line)# exit
SW1(config)#
A verificação será a solução do subponto anterior — conexão remota via Telnet:
SW3#telnet 2001:100::10
Verificação de Acesso do Usuário
Nome de Usuário: wsrvuz19
Senha:
SW1#
Após a autenticação, o usuário entra diretamente no modo privilegiado, pulando o modo não privilegiado, portanto, a tarefa foi concluída corretamente.
c-d. Configure a necessidade no console local e, após a autenticação bem-sucedida, o usuário deve entrar no modo com o nível mínimo de privilégios.
A estrutura dos comandos nessas tarefas coincide com as tarefas anteriores 4.a e 4.b. O comando line vty 0 4 é substituído por console 0:
SW1(config)# line console 0
SW1(config-line)# login authentication default
SW1(config-line)# privilege level 0
SW1(config-line)# exit
SW1(config)#
Como já foi mencionado, o nível mínimo de privilégios é definido pelo número 0. A verificação pode ser feita da seguinte maneira:
SW1# exit
Verificação de Acesso do Usuário
Nome de Usuário: wsrvuz19
Senha:
SW1>
Após a autenticação, o usuário entra no modo não privilegiado, como mencionado nas tarefas.
e. No BR1, após a autenticação bem-sucedida no console local, o usuário deve entrar no modo com o nível máximo de privilégios.
A configuração do console local no BR1 será da seguinte forma:
BR1(config)# line console 0
BR1(config-line)# login authentication default
BR1(config-line)# privilege level 15
BR1(config-line)# exit
BR1(config)#
A verificação é realizada da mesma forma que no item anterior:
BR1# exit
Verificação de Acesso do Usuário
Nome de Usuário: wsrvuz19
Senha:
BR1#
Após a autenticação, ocorre a transição para o modo privilegiado.
5. Em TODOS os dispositivos, defina a senha wsr para acesso ao modo privilegiado.
Nas tarefas, está especificado que a senha para o modo privilegiado deve ser armazenada normalmente em texto claro, mas o modo de criptografia de todas as senhas não permitirá visualizar a senha em texto claro. Para definir a senha de acesso ao modo privilegiado, deve-se utilizar o comando enable password wsr. Usando a palavra-chave senha, define-se o formato em que a senha será armazenada. Se ao criar um usuário a senha deve ser criptografada, a palavra-chave utilizada foi secret, e para armazenamento em texto claro utiliza-se senha.
É possível verificar as configurações a partir da visualização da configuração atual:
SW1(config)# enable password wsr
SW1(config)# do show running-config
...
enable password wsr
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
É visível que a senha do usuário está armazenada de forma criptografada, enquanto a senha de acesso ao modo privilegiado está armazenada em texto claro, como está especificado nas tarefas.
Para que todas as senhas sejam armazenadas de forma criptografada, deve-se utilizar o comando service password-encryption. A visualização da configuração atual agora será a seguinte:
SW1(config)# do show running-config
...
enable password 7 03134819
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
A senha não está mais disponível para visualização em texto claro.
Fonte: habr.com
