

A empresa ESET informou que aplicativos maliciosos apareceram na loja Google Play, tentando acessar senhas de uso único para contornar a autenticação de dois fatores.
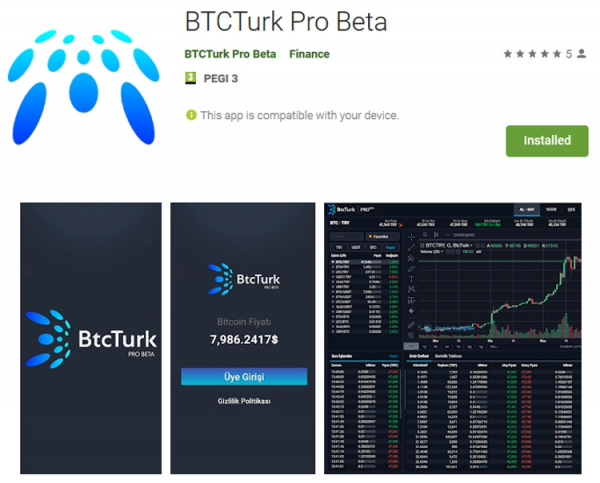
Especialistas da ESET descobriram que os malwares estão disfarçados como uma exchange de criptomoedas legítima, a BtcTurk. Em particular, foram encontrados programas maliciosos com os nomes BTCTurk Pro Beta, BtcTurk Pro Beta e BTCTURK PRO.
Após o download e instalação de um desses aplicativos, o usuário recebe uma solicitação de acesso às notificações. Em seguida, surge uma janela para inserir as credenciais do sistema BtcTurk.
A inserção dos dados de autenticação termina com a vítima recebendo uma mensagem de erro. Entretanto, as informações fornecidas e as notificações pop-up com o código de autenticação são enviadas para um remoto servidor cibercriminosos.
A ESET observa que a descoberta de aplicativos maliciosos com tais funcionalidades é o primeiro caso conhecido desde que foram impostas restrições de acesso dos aplicativos Android ao registro de chamadas e SMS.
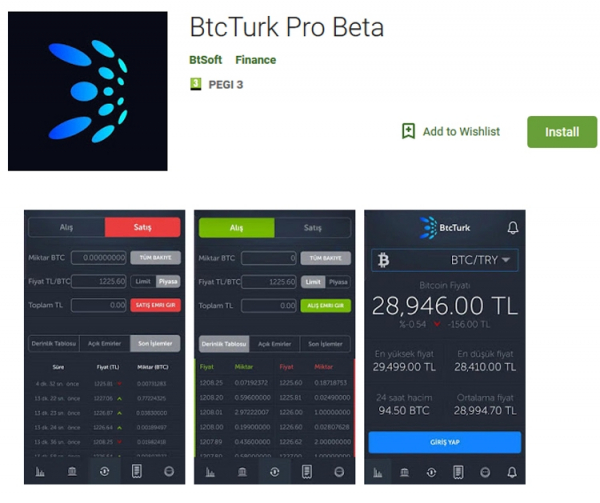
Aplicativos falsos de criptomoedas foram carregados no Google Play neste mês. Atualmente, os programas detectados foram removidos, mas os criminosos podem fazer upload de aplicativos maliciosos para o Google Play com as mesmas funcionalidades sob outros nomes.
Fonte: 3dnews.ru
