

Neste artigo, vamos abordar uma vulnerabilidade muito interessante no sistema operacional "nacional" Astra Linux, e assim, vamos começar...
Astra Linux é um sistema operacional de uso específico baseado no núcleo Linux, criado para a proteção abrangente de informações e a construção de sistemas automatizados seguros.
O fabricante desenvolve as versões básicas do Astra Linux — Common Edition (uso geral) e sua modificação Special Edition (uso especial):
- a edição de uso geral — Common Edition — é destinada a pequenas e médias empresas, instituições educacionais;
- a edição de uso especial — Special Edition — é voltada para sistemas automatizados em execução segura, processando informações com classificação de segredo "absolutamente secreto" inclusiva.
Inicialmente, a vulnerabilidade no bloqueador de tela foi descoberta no sistema Astra Linux Common Edition v2.12, ela se manifesta quando o computador está em estado bloqueado e, se nesse momento for feita uma alteração na resolução da tela. Em particular, em ambientes virtuais (VMware, Oracle VirtualBox), ocorre a exibição completa do conteúdo da área de trabalho sem passar pela autorização.
Essa vulnerabilidade também foi apresentada com sucesso no Astra Linux Special Edition v1.5. É possível que haja uma forma de obter informações de máquinas físicas, utilizando vários monitores com diferentes resoluções.
Abaixo, está um vídeo com uma demonstração no Astra Linux Special Edition v1.5 (a estação foi bloqueada e a extensão da janela foi alterada):
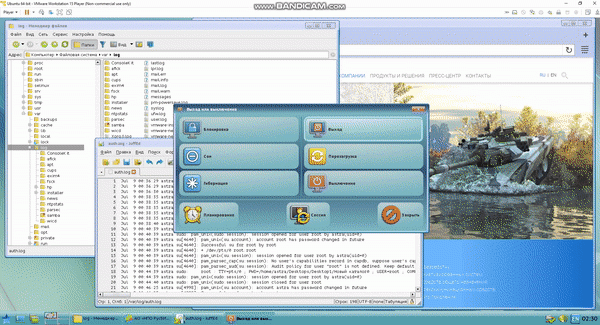
Captura de tela do vídeo (fragmento de dados na área de trabalho):
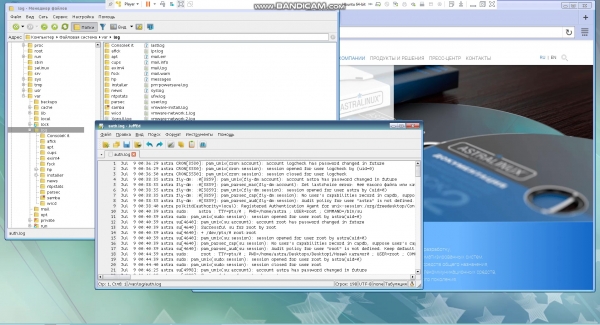
Em conclusão, pode-se afirmar que a exploração dessa brecha permitirá acessar silenciosamente o conteúdo de documentos (inclusive de acesso restrito) abertos na área de trabalho da estação bloqueada com Astra Linux, o que resultará no vazamento desse tipo de informação.
Fonte: habr.com
