

Possivelmente, você sabe o que é OSINT e já usou o mecanismo de busca Shodan, ou já está utilizando uma Threat Intelligence Platform para priorizar IOCs de diferentes feeds. Mas às vezes é necessário olhar constantemente para sua empresa de uma perspectiva externa e obter ajuda na resolução de incidentes identificados. permite rastrear ativos digitais da empresa e sua análise oferece ações específicas.
Na essência, o Digital Shadows complementa harmoniosamente um SOC existente ou fecha completamente a funcionalidade do rastreamento do perímetro externo. A construção do ecossistema começou em 2011 e por trás dele há uma série de coisas interessantes. O DS monitora a Internet, redes sociais e darknet, filtrando o fluxo de informações para encontrar apenas o que é relevante.
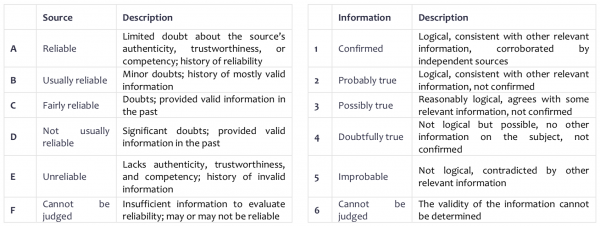
Em seu boletim semanal a empresa apresenta um quadro que você pode usar no seu dia a dia para avaliar a fonte e as informações obtidas. Você também pode consultar a tabela no final do artigo.
Digital Shadows é capaz de detectar e neutralizar domínios de phishing, contas falsas em redes sociais; encontrar credenciais comprometidas de funcionários e dados vazados, identificar informações sobre ciberataques iminentes à empresa, monitorar continuamente o perímetro público da organização e até mesmo analisar regularmente aplicativos móveis em um ambiente sandbox.
Identificação de riscos digitais
Cada empresa, ao longo de suas atividades, estabelece cadeias de relações com clientes e parceiros, e os dados que ela busca proteger tornam-se cada vez mais vulneráveis, aumentando em quantidade.
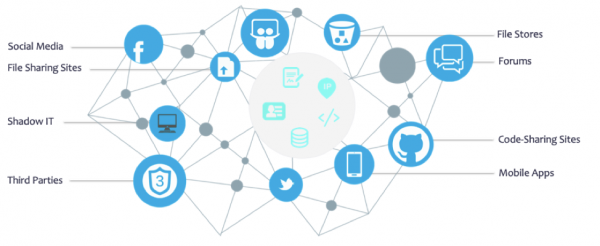
Para começar a gerenciar esses riscos, a empresa deve começar a olhar além de seu perímetro, controlá-lo e obter informações operacionais sobre mudanças.
Detecção de perda de dados (documentos sensíveis, acessíveis a funcionários, informações técnicas, propriedade intelectual).
Imagine que sua propriedade intelectual foi revelada na Internet ou que um código interno confidencial caiu acidentalmente em um repositório do GitHub. Invasores podem usar esses dados para lançar ciberataques mais direcionados.
Segurança da Marca Online (domínios de phishing e perfis em redes sociais, software móvel que imita a empresa).
Como é difícil encontrar uma empresa sem presença em redes sociais ou plataformas de interação com clientes potenciais, os criminosos cibernéticos tentam se passar pela marca da empresa. Eles fazem isso registrando domínios falsos, contas de redes sociais e aplicativos móveis. Se um ataque de phishing ou fraude for bem-sucedido, isso pode afetar a receita, a lealdade e a confiança dos clientes.
Redução da Superfície de Ataque (serviços vulneráveis na periferia da Internet, portas abertas, certificados problemáticos).
À medida que a infraestrutura de TI cresce, a superfície de ataque continua a se expandir, aumentando o número de ativos de informação. Uma hora ou outra, os sistemas internos podem ser acidentalmente publicados no mundo externo, como um banco de dados.
O DS_ alertará sobre problemas antes que possam ser explorados pelos atacantes, destacará os de maior prioridade, os analistas recomendarão ações subsequentes e uma remoção pode ser realizada imediatamente.
Interface DS_
Pode-se usar diretamente a interface web da solução ou aproveitar o API.
Como pode ser notado, o resumo analítico é apresentado em forma de funil, começando pelo número de menções e terminando com incidentes reais obtidos de várias fontes.
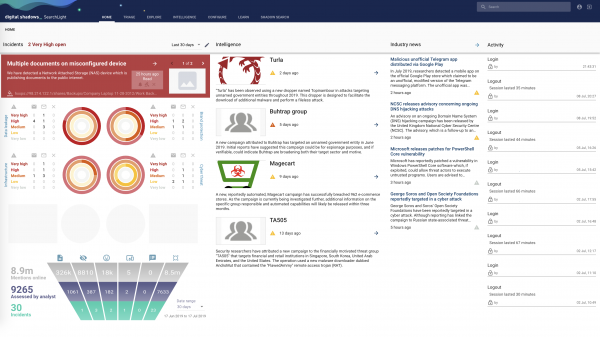
Muitos usam a solução como uma enciclopédia com informações sobre atacantes ativos, campanhas que estão realizando e eventos na área de segurança da informação.
O Digital Shadows é facilmente integrado a qualquer sistema externo. Tanto notificações quanto REST API são suportados para integração ao seu sistema. Pode-se citar IBM QRadar, ArcSight, Demisto, Anomali e .
Como gerenciar riscos digitais — 4 passos principais
Passo 1: Identificação de ativos críticos para o negócio
Este primeiro passo consiste, sem dúvida, em entender o que a organização valoriza mais e o que deseja proteger.
Podem ser divididos em categorias principais:
- Pessoas (clientes, funcionários, parceiros, fornecedores);
- Organizações (empresas relacionadas e prestadoras de serviços, infraestrutura compartilhada);
- Sistemas e aplicativos críticos operacionais (sites, portais, bancos de dados com informações de clientes, sistemas de processamento de pagamentos, sistemas de acesso para funcionários ou aplicativos ERP).
Ao elaborar esta lista, recomenda-se seguir uma ideia simples — os ativos devem estar em torno dos processos de negócios críticos ou funções economicamente importantes da empresa.
Normalmente, centenas de recursos são adicionados, incluindo:
- nomes de empresas;
- marcas / nomes comerciais;
- faixas de endereços IP;
- domínios;
- links para redes sociais;
- fornecedores;
- aplicativos móveis;
- números de patentes;
- marcas documentais;
- identificadores DLP;
- assinaturas de e-mails.
A adaptação do serviço a suas necessidades garante a recepção de apenas notificações relevantes. Este é um ciclo iterativo, e os usuários do sistema adicionarão ativos à medida que surgirem, como novos nomes de projetos, fusões e aquisições futuras ou domínios da web atualizados.
Passo 2: Compreensão das ameaças potenciais
Para calcular os riscos da melhor maneira, é necessário compreender as ameaças potenciais e os riscos digitais da empresa.
- Técnicas, táticas e procedimentos dos invasores (TTP)
Framework e outros ajudam a encontrar uma linguagem comum entre defesa e ataque. A coleta de informações e a compreensão do comportamento de uma ampla gama de invasores fornecem um contexto muito útil na proteção. Isso permite entender o próximo passo em um ataque observado, ou construir um conceito de defesa com base em . - Capacidades dos invasores
O invasor usará o elo mais fraco ou o caminho mais curto. Diferentes vetores de ataque e suas combinações - e-mail, web, coleta passiva de informações, etc.
Passo 3: Monitoramento de aparições indesejadas de ativos digitais
Para identificar ativos, é necessário monitorar regularmente uma grande quantidade de fontes, como:
- Repositórios Git;
- Armazenamentos em nuvem mal configurados;
- Sites de paste;
- Mídias sociais;
- Fóruns criminosos;
- Dark web.
Para começar, você pode usar ferramentas e técnicas gratuitas, classificadas por grau de complexidade no guia ‘’.
Passo 4: Adoção de medidas de proteção
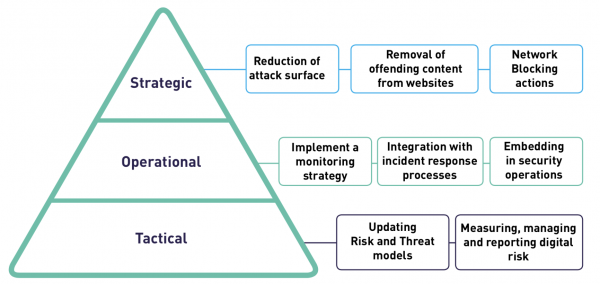
Após receber a notificação, é necessário tomar ações concretas. É possível destacar ações Táticas, Operacionais e Estratégicas.
No Digital Shadows, cada alerta inclui recomendações de ações. Se for um domínio de phishing ou uma página em rede social, você pode monitorar o status da execução da remoção na seção “Takedowns”.
Acesso ao portal de demonstração por 7 dias
De imediato, devo esclarecer que isso não é um teste completo, mas sim um acesso temporário ao portal de demonstração para familiarização com sua interface e busca de algumas informações. Um teste completo conterá dados relevantes para a empresa específica e pressupõe o trabalho de um analista.
O portal de demonstração conterá:
- exemplos de alertas para domínios de phishing, credenciais expostas e vulnerabilidades na infraestrutura;
- buscas em páginas da darknet, fóruns criminosos, feeds e muito mais;
- 200 perfis de ciberameaças, ferramentas e campanhas.
O acesso pode ser obtido por meio desta .
Newsletter semanal e podcast
Na newsletter semanal pode-se receber um resumo das informações operacionais e dos últimos eventos da última semana. Também é possível ouvir o podcast .
Para avaliar a fonte Digital Shadows utilizando afirmações qualitativas de duas matrizes, avaliando a credibilidade das fontes e a veracidade das informações obtidas delas.
O artigo foi escrito com base em ‘’.
Se a solução despertou seu interesse, você pode entrar em contato conosco — a empresa , distribuidora da Digital Shadows_. Basta escrever de forma livre para .
Autores: e .
Fonte: habr.com
