

No pacote de escritório LibreOffice vulnerabilidade (), que pode ser usada para executar código arbitrário ao abrir documentos preparados por um invasor.
A vulnerabilidade é causada pelo fato de que o componente LibreLogo, destinado ao ensino de programação e à inserção de gráficos vetoriais, traduz suas operações em código Python. Com a capacidade de executar instruções LibreLogo, um invasor pode conseguir executar qualquer código Python no contexto da sessão atual do usuário, aproveitando o comando "run" disponível no LibreLogo. Através do Python, utilizando a função system(), é possível chamar comandos de sistema arbitrários.
O LibreLogo é um componente opcional, mas no LibreOffice são oferecidos por padrão macros que permitem chamar o LibreLogo e não requerem confirmação para sua execução, além de não exibir aviso, mesmo quando o modo de máxima proteção de macros (nível "Very High") está ativado.
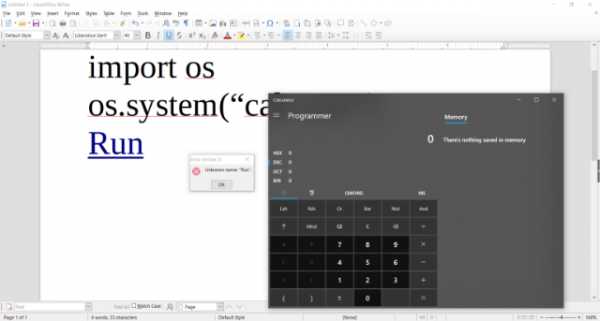
Para o ataque, é possível vincular essa macro a um manipulador de eventos, que é acionado, por exemplo, ao passar o cursor do mouse por uma determinada área ou ao ativar o foco de entrada no documento (evento onFocus). Como resultado, ao abrir o documento preparado pelo invasor, pode-se conseguir a execução oculta do código Python, sem que o usuário perceba. Por exemplo, no exemplo do exploit demonstrado, ao abrir o documento, o calculador do sistema é iniciado sem qualquer aviso.
A vulnerabilidade foi corrigida sem muito alarde na atualização do LibreOffice 6.2.5, lançada em 1º de julho, mas a questão, como se verificou, não foi completamente resolvida (apenas a chamada do LibreLogo a partir de macros foi bloqueada) e alguns outros vetores para conduzir o ataque. Além disso, o problema não foi resolvido na versão 6.1.6, recomendada para usuários corporativos. A correção completa da vulnerabilidade está prevista para a versão LibreOffice 6.3, que deve ser lançada na próxima semana. Até o lançamento da atualização completa, os usuários são aconselhados a desativar explicitamente o componente LibreLogo, que por padrão está disponível em muitas distribuições. A vulnerabilidade foi parcialmente corrigida em , , e .
Fonte: opennet.ru
