

Pesquisadores da Universidade de Boston método de ataque
(CVE-2019-11728), pode realizar a varredura de endereços IP e portas de rede abertas na rede interna do usuário, protegida por um firewall contra a rede externa, ou no sistema atual (localhost). O ataque pode ser realizado ao abrir uma página especialmente formatada no navegador. A técnica proposta é baseada na utilização do cabeçalho HTTP (HTTP Alternate Services, ). O problema se manifesta no Firefox, Chrome e navegadores baseados em seus motores, incluindo Tor Browser e Brave.
O cabeçalho Alt-Svc permite que o servidor determine uma forma alternativa de acessar o site e instruir o navegador sobre a necessidade de redirecionar a solicitação para um novo host, por exemplo, para balanceamento de carga. Também é possível indicar uma porta de rede para o redirecionamento, como especificar ‘Alt-Svc: http/1.1="other.example.com:443"; ma=200’ que instrui o cliente a se conectar ao host other.example.org para obter a página solicitada, usando a porta de rede 443 e o protocolo HTTP/1.1. O parâmetro 'ma' define o tempo máximo de validade do redirecionamento. Além do HTTP/1.1, os protocolos suportados incluem HTTP/2-over-TLS (h2), HTTP/2-over plain text (h2c), SPDY (spdy) e QUIC (quic), que utiliza UDP.
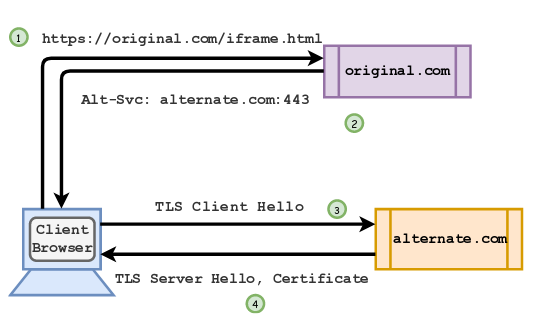
Para escanear os endereços, o site do atacante pode sequencialmente percorrer endereços de interesse da rede interna e portas de rede, usando como indicador o tempo de atraso entre as solicitações repetidas.
Na ausência do recurso redirecionado, o navegador instantaneamente recebe um pacote RST em resposta e imediatamente marca o serviço alternativo como indisponível, zerando o tempo de vida do redirecionamento especificado na solicitação.
Se a porta de rede estiver aberta, levará mais tempo para concluir a conexão (uma tentativa de estabelecer a conexão será feita com a troca correspondente de pacotes) e o navegador não reagirá instantaneamente.
Para obter informações sobre a verificação, o atacante pode imediatamente redirecionar o usuário para uma segunda página, que no cabeçalho Alt-Svc irá referenciar um host funcional do atacante. Se o navegador do cliente enviar uma solicitação para esta página, pode-se considerar que o redirecionamento da primeira solicitação Alt-Svc foi cancelado e o host e porta verificados não estão disponíveis. Se nenhuma solicitação foi feita, significa que os dados do primeiro redirecionamento ainda não expiraram e a conexão foi estabelecida.
O método indicado também permite verificar portas de rede, que estão na lista negra do navegador, como as portas de servidores de e-mail. O ataque em funcionamento é preparado utilizando a substituição de iframe no tráfego da vítima e aplicando o protocolo HTTP/2 no Alt-Svc para Firefox e QUIC para escaneamento de portas UDP no Chrome. No Tor Browser, o ataque não pode ser aplicado no contexto de uma rede interna e localhost, mas é adequado para organizar um escaneamento oculto de hosts externos através do nó de saída do Tor. O problema com o escaneamento de portas já no Firefox 68.
O cabeçalho Alt-Svc também pode ser aplicado:
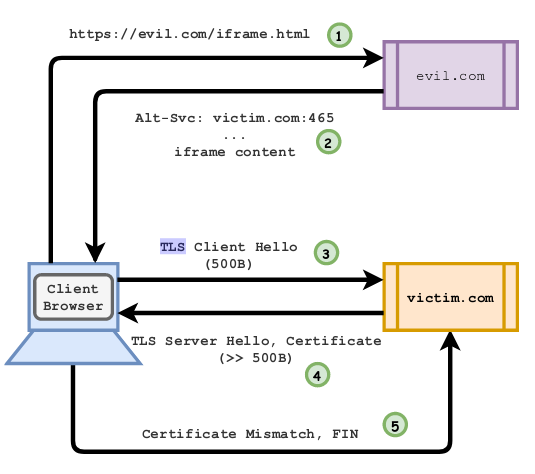
- Na organização de ataques DDoS. Por exemplo, para TLS, o redirecionamento pode fornecer um nível de amplificação de 60 vezes, já que a solicitação inicial do cliente ocupa 500 bytes, e a resposta com o certificado é de cerca de 30 KB. Gerando tais solicitações em loop em múltiplos sistemas clientes, pode-se esgotar os recursos de rede disponíveis do servidor;

- Para contornar mecanismos de proteção contra phishing e malware, fornecidos por serviços como Safe Browsing (o redirecionamento para um host malicioso não leva à exibição de um aviso);
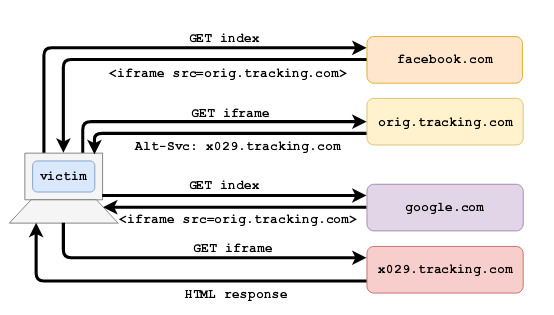
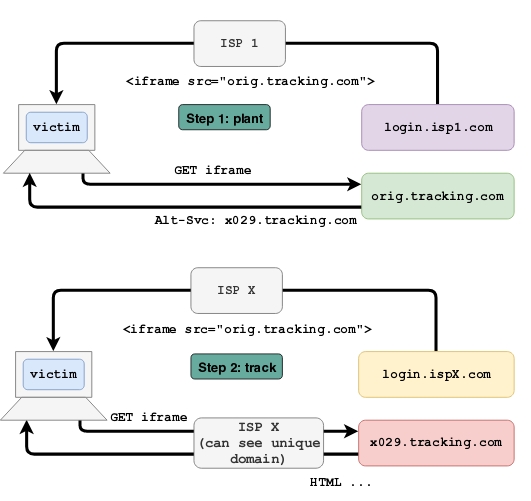
- Para organizar o rastreamento do movimento do usuário. A essência do método está na substituição de iframe, que se refere no Alt-Svc a um manipulador externo de rastreamento de movimento, cuja chamada é realizada independentemente da ativação das ferramentas de proteção contra rastreadores. Também é possível o rastreamento no nível dos provedores através do uso em Alt-Svc de um identificador único (endereços IP aleatórios:porta como identificador) com sua análise posterior no tráfego de trânsito;


- Para extrair informações sobre o histórico de movimentações. Ao inserir um iframe em sua página com uma solicitação de imagem de um site específico que utiliza Alt-Svc, e analisando o estado do Alt-Svc no tráfego, um atacante com capacidade de análise de tráfego de trânsito pode concluir que o usuário já visitou o site mencionado anteriormente;
- Ofuscação de logs de sistemas de detecção de intrusões. Através do Alt-Svc, é possível gerar uma onda de solicitações a sistemas maliciosos em nome do usuário e criar a aparência de ataques falsos para ocultar entre o volume total de informações sobre um ataque real.
Fonte: opennet.ru
