

Tudo que um invasor precisa é de tempo e motivação para penetrar na sua rede. No entanto, nosso trabalho é garantir que isso não aconteça ou, pelo menos, tornar essa tarefa o mais difícil possível. É necessário começar identificando as vulnerabilidades no Active Directory (AD) que um invasor pode explorar para obter acesso e se mover pela rede sem ser detectado. Hoje, neste artigo, vamos discutir indicadores de risco que refletem as vulnerabilidades existentes na cibersegurança da sua organização, utilizando como exemplo o painel de monitoramento AD Varonis.
Invasores usam configurações específicas no domínio
Invasores empregam uma variedade de truques e vulnerabilidades para infiltrar a rede corporativa e elevar privilégios. Algumas dessas vulnerabilidades são parâmetros de configuração de domínio que podem ser facilmente alterados após serem identificados.
O painel de monitoramento AD avisará imediatamente se você (ou seus administradores de sistema) não mudaram a senha KRBTGT no mês passado, ou se alguém se autenticou com a conta de administrador embutida padrão (Administrator). Estas duas contas fornecem acesso ilimitado à sua rede: invasores tentarão acessá-las para contornar qualquer delimitação de privilégios e permissões. Como resultado, poderão acessar quaisquer dados que desejarem.
Claro, você pode descobrir essas vulnerabilidades por conta própria: por exemplo, configurar um lembrete no calendário para verificar ou executar um script PowerShell para coletar essas informações.
O painel de monitoramento Varonis é atualizado automaticamente , para proporcionar uma visão rápida e análise de indicadores-chave que destacam potenciais vulnerabilidades, para que você possa tomar medidas imediatas para corrigi-las.
3 principais indicadores de risco em nível de domínio
Abaixo está uma série de widgets disponíveis no painel de monitoramento Varonis, cujo uso irá fortalecer significativamente a proteção da rede corporativa e da infraestrutura de TI como um todo.
1. Número de domínios cuja senha da conta Kerberos não foi alterada há bastante tempo
A conta KRBTGT é uma conta especial no AD que assina todos . Os invasores que obtiveram acesso ao controlador de domínio (DC) podem usar essa conta para criar , que lhes dará acesso ilimitado a praticamente qualquer sistema na rede corporativa. Já enfrentamos situações em que, após obter com sucesso um Golden Ticket, o invasor tinha acesso à rede da organização por dois anos. Se a senha da conta KRBTGT em sua empresa não foi alterada nos últimos quarenta dias, o widget irá alertá-lo sobre isso.
Quarenta dias é mais do que tempo suficiente para um invasor obter acesso à rede. No entanto, se você garantir e padronizar o processo de alteração dessa senha regularmente, isso tornará muito mais difícil para o invasor penetrar na rede corporativa.
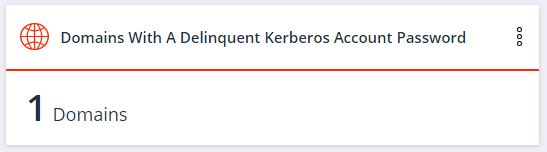
Lembre-se de que, de acordo com a implementação do protocolo Kerberos pela Microsoft, é necessário KRBTGT.
No futuro, esse widget do AD irá lembrar quando for hora de alterar novamente a senha KRBTGT para todos os domínios em sua rede.
2. O número de domínios em que a conta de administrador embutido (Administrator) foi recentemente utilizada
De acordo com — os administradores de sistema recebem duas contas: a primeira é para uso diário, e a segunda é para tarefas administrativas programadas. Isso significa que ninguém deve usar a conta de administrador por padrão.
A conta de administrador embutida é frequentemente utilizada para simplificar o processo de administração do sistema. Isso pode se tornar um mau hábito, resultando em invasões. Se isso acontece em sua organização, será difícil diferenciar o uso apropriado dessa conta do acesso potencialmente malicioso.
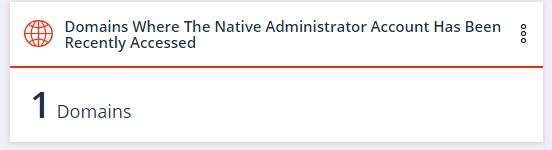
Se o widget mostrar qualquer coisa diferente de zero, significa que alguém está usando incorretamente as contas administrativas. Nesse caso, é necessário tomar medidas para corrigir e restringir o acesso à conta de administrador embutida.
Depois que você alcançou o valor zero do widget e os administradores de sistema não usam mais essa conta para seu trabalho, qualquer alteração futura indicará um potencial ataque cibernético.
3. Número de domínios que não têm o grupo de Usuários Protegidos (Protected Users)
Versões antigas do AD suportavam um tipo fraco de criptografia — RC4. Hackers quebraram o RC4 há muitos anos, e agora é uma tarefa bastante trivial para um atacante comprometer uma conta que ainda usa RC4. Na versão do Active Directory apresentada no Windows Server 2012, foi criado um novo tipo de grupo de usuários chamado Grupo de Usuários Protegidos (Protected Users). Ele oferece ferramentas adicionais de proteção e evita a autenticação de usuários que utilizam criptografia RC4.
Este widget mostrará se em algum domínio da organização não existe tal grupo, para que você possa corrigir isso, ou seja, habilitar o grupo de usuários protegidos e usá-lo para proteger a infraestrutura.
Alvos fáceis para atacantes
Contas de usuários são o alvo número um para os criminosos – desde as primeiras tentativas de invasão até a escalada contínua de privilégios e a ocultação de suas ações. Criminosos buscam alvos fáceis na sua rede utilizando comandos básicos do PowerShell, que muitas vezes são difíceis de detectar. Remova o maior número possível de alvos fáceis do AD.
Criminosos buscam usuários com senhas sem expiração (ou que não exigem senhas), contas tecnológicas que são administradoras e contas que utilizam criptografia RC4 antiga.
Qualquer uma dessas contas é trivial de acessar ou, geralmente, não está sob monitoramento. Criminosos podem comprometer essas contas e se mover livremente dentro da sua infraestrutura.
Assim que os criminosos penetraram o perímetro de segurança, é provável que obtenham acesso a pelo menos uma conta. Você conseguirá impedi-los de acessar dados confidenciais antes de detectar e eliminar o ataque?
O Painel de Monitoramento Varonis AD indicará contas de usuários vulneráveis, permitindo que você resolva problemas antecipadamente. Quanto mais difícil for a invasão da sua rede, maiores serão suas chances de neutralizar o atacante antes que ele cause danos significativos.
4 indicadores chave de risco para contas de usuários
Abaixo estão exemplos de widgets no painel de monitoramento Varonis AD que indicam as contas de usuários mais vulneráveis.
1. Número de usuários ativos com senhas que nunca expiram
Para qualquer invasor, acessar uma conta assim é sempre uma grande sorte. Como a senha nunca expira, o invasor obtém um ponto de apoio permanente dentro da rede que pode ser utilizado para ou se mover dentro da infraestrutura.
Os invasores têm listas com milhões de combinações de 'usuário-senha' que usam em ataques com substituição de credenciais, e a probabilidade de que
a combinação para um usuário com uma senha 'eterna' esteja em uma dessas listas é muito maior que zero.
Contas com senhas eternas são convenientes para gerenciar, mas não são seguras. Use este widget para localizar todas as contas que possuem tais senhas. Altere essa configuração e atualize a senha.
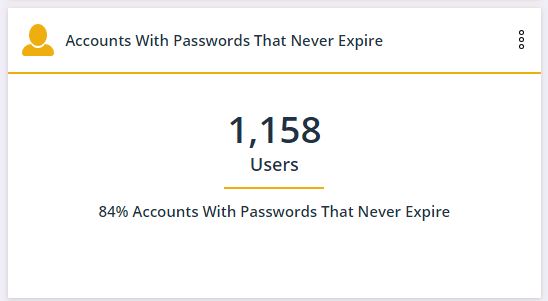
Assim que o valor deste widget se tornar zero, quaisquer novas contas criadas com essa senha começarão a aparecer no painel.
2. Número de contas administrativas com SPN
SPN (Service Principal Name) é um identificador único de uma instância de serviço. Este widget mostra quantas contas de serviço possuem direitos de administrador completos. O valor do widget deve ser igual a zero. SPNs com direitos de administrador surgem porque conceder tais direitos é conveniente para provedores de software e administradores de aplicativos, mas isso representa uma ameaça à segurança.
A concessão de uma conta de serviço com privilégios de administrador permite que um invasor obtenha acesso total a uma conta que não está em uso. Isso significa que invasores com acesso a contas SPN podem agir livremente dentro da infraestrutura e evitar a supervisão de suas ações.
Esse problema pode ser resolvido alterando as permissões das contas de serviço. Essas contas devem estar sujeitas ao princípio do menor privilégio e ter apenas o acesso que é realmente necessário para suas operações.
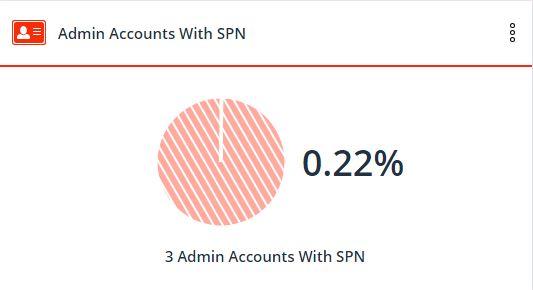
Com este widget, você poderá identificar todos os SPNs com privilégios de administrador, remover tais privilégios e, no futuro, monitorar os SPNs seguindo o mesmo princípio de acesso com o menor privilégio.
SPNs recém-criados aparecerão no painel de controle, e você poderá monitorar esse processo.
3. Número de usuários que não requerem verificação de autenticação Kerberos.
Idealmente, o Kerberos criptografa o ticket de autenticação usando criptografia AES-256, que permanece inviolável até o momento.
No entanto, versões mais antigas do Kerberos usaram criptografia RC4, que agora pode ser quebrada em questão de minutos. Este widget mostra quais contas de usuário ainda estão utilizando RC4. A Microsoft ainda suporta RC4 para compatibilidade, mas isso não significa que você deva usá-lo em seu AD.
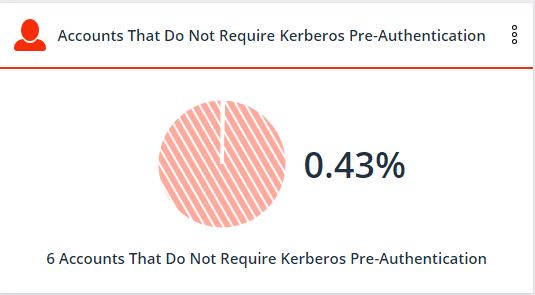
Assim que você identificar tais contas, desmarque a opção "não requer autenticação Kerberos" no AD, para que as contas utilizem uma criptografia mais forte.
Descobrir essas contas por conta própria, sem o painel de controle Varonis AD, leva muito tempo. Na realidade, estar ciente de todas as contas que foram editadas para usar criptografia RC4 é uma tarefa ainda mais difícil.
Se o valor no widget mudar, isso pode indicar atividades ilícitas.
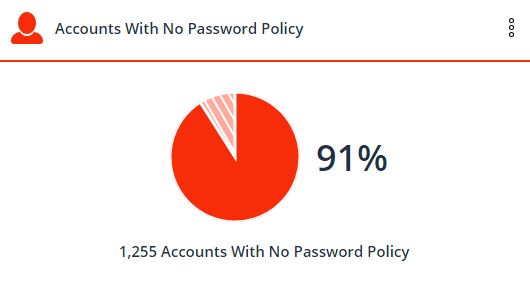
4. Número de usuários sem senha.
Os invasores usam comandos básicos do PowerShell para ler da AD a flag "PASSWD_NOTREQD" nas propriedades da conta. O uso dessa flag significa que não há requisitos para a presença ou complexidade da senha.
Quão fácil é roubar uma conta com uma senha simples ou vazia? E agora imagine que uma dessas contas é de administrador.
E se um dos milhares de arquivos confidenciais, abertos para todos, for um relatório financeiro próximo?
Ignorar a exigência obrigatória de entrada de senha é mais um atalho de administração de sistemas que muitas vezes foi usado no passado, mas hoje é inaceitável e inseguro.
Resolva esse problema atualizando as senhas para essas contas.
O monitoramento deste widget no futuro ajudará você a evitar o surgimento de contas sem senha.
Varonis iguala as chances
No passado, o trabalho de coleta e análise das métricas abordadas no artigo levava muitas horas e exigia profundo conhecimento de PowerShell: os especialistas em segurança tinham que alocar recursos para essas tarefas toda semana ou mês. Mas a coleta e processamento manual dessa informação dão aos invasores uma vantagem para penetrar e roubar dados.
Com Você gastará um dia implementando o painel de monitoramento AD e componentes adicionais, coletando todas as vulnerabilidades discutidas e muitas outras. No futuro, ao longo da operação, o painel será atualizado automaticamente à medida que o estado da infraestrutura mudar.
Realizar ciberataques é sempre uma corrida entre atacantes e defensores, a tentativa do invasor de roubar dados antes que os especialistas em segurança possam bloqueá-los. A detecção precoce de invasores e suas ações ilegais, combinada com uma forte ciberdefesa, é a chave para garantir a segurança dos seus dados.
Fonte: habr.com
