

Eu pensei que seria ótimo cobrir eventos de conferências internacionais. E não apenas uma visão geral, mas relatar os palestrantes mais interessantes. Apresento a vocês a nossa primeira lista quente dos dez melhores.
1. Na expectativa de um amistoso tandem de ataques IoT e ransomware
Em 2016, observamos um crescimento acelerado de ataques de ransomware. Mal tivemos tempo de nos recuperar desses ataques, e uma nova onda de ataques DDoS usando IoT nos atingiu. Nesta palestra, o autor fornece uma descrição passo a passo de como um ataque de ransomware acontece. Como o ransomware funciona e o que um pesquisador deve fazer em cada etapa para combatê-lo.
Ele se baseia em metodologias comprovadas. O palestrante também esclarece como a IoT é utilizada em ataques DDoS: explica qual o papel da malware auxiliar (para posterior suporte na condução do ataque DDoS pela armada IoT). Ele também discute como a combinação de ransomware e ataques IoT pode se tornar uma grande ameaça nos próximos anos. O palestrante é autor dos livros "Malware, Rootkits & Botnets: a Beginner’s Guide", "Advanced Malware Analysis", "Hacking Exposed: Malware & Rootkits Secrets & Solutions", portanto, é um especialista no assunto.
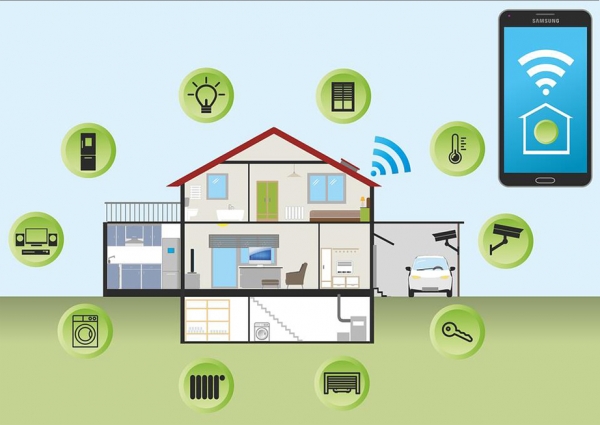
2. "Abra a boca, diga 0x41414141": Ataque a Dispositivos Médicos
Equipamentos médicos conectados à Internet são uma realidade clínica disseminada. Esses dispositivos são um valioso suporte para a equipe médica, pois automatizam uma parte significativa da rotina. No entanto, esses dispositivos apresentam muitas vulnerabilidades (tanto de software quanto de hardware), que abrem um amplo leque de oportunidades para potenciais invasores. Na apresentação, o palestrante compartilha sua experiência pessoal na realização de testes de penetração para a ciberinfraestrutura médica e também explica como os invasores comprometem equipamentos médicos.
O palestrante descreve: 1) como os invasores exploram protocolos de comunicação proprietários, 2) como encontram vulnerabilidades em serviços de rede, 3) como comprometem sistemas de suporte à vida, 4) como exploram interfaces de depuração de hardware e barramentos de dados; 5) como atacam interfaces sem fio principais e tecnologias sem fio proprietárias específicas; 6) como penetram em sistemas de informação médica e então leem e editam: informações pessoais de saúde do paciente; registros médicos confidenciais, cujo conteúdo normalmente é oculto até do paciente; 7) como interrompem o sistema de comunicação que os equipamentos médicos utilizam para troca de informações e comandos de serviço; 8) como restringem o acesso da equipe médica ao equipamento; ou até o bloqueiam completamente.
Durante seus testes de penetração, o palestrante identificou muitas questões com os equipamentos médicos. Entre elas: 1) criptografia fraca, 2) possibilidade de manipulação de dados; 3) possibilidade de substituição remota de equipamentos, 3) vulnerabilidades em protocolos proprietários, 4) possibilidade de acesso não autorizado a bancos de dados, 5) logins/senhas fixos e imutáveis. Além disso, outras informações sensíveis armazenadas seja no firmware do equipamento, seja em binários de sistema; 6) suscetibilidade dos equipamentos médicos a ataques DoS remotos.
Após conhecer a apresentação, torna-se evidente que a cibersegurança no setor médico hoje representa um caso clínico e necessita de terapia intensiva.
3. Exploit afiado na ponta de um espeto de publicidade contextual.
Diariamente, milhões de pessoas acessam redes sociais: para trabalho, entretenimento ou simplesmente assim. Por trás das redes sociais, existem plataformas de anúncios invisíveis para o visitante comum, responsáveis por fornecer anúncios contextuais relevantes aos usuários. As plataformas de anúncios são fáceis de usar e muito eficazes, por isso são procuradas por anunciantes.
Além da capacidade de atingir um amplo público, o que é muito vantajoso para os negócios, as plataformas de anúncios também permitem afunilar o direcionamento - até mesmo para uma única pessoa específica. Além disso, a funcionalidade das plataformas de anúncios modernas até permite escolher em qual dos vários dispositivos daquela pessoa específica o anúncio será exibido.
Assim, as plataformas de anúncios modernas permitem que o anunciante alcance qualquer pessoa, em qualquer lugar do mundo. Mas essa possibilidade também pode ser usada por criminosos, como uma porta de entrada para a rede onde a sua suposta vítima opera. O palestrante demonstra como um anunciante mal-intencionado pode se aproveitar da plataforma de anúncios - para um direcionamento altamente preciso de sua campanha de phishing, implantada para entregar um exploit personalizado a uma pessoa específica.
4. Como verdadeiros hackers evitam publicidade direcionada
Utilizamos muitos serviços computadorizados diferentes em nossa vida cotidiana. E é difícil desistir deles, mesmo quando de repente descobrimos que eles nos monitoram de forma total. Tão total que rastreiam cada movimento nosso e cada toque que fazemos.
O palestrante explica de forma clara como os modernos profissionais de marketing utilizam uma ampla variedade de métodos esotéricos de direcionamento. Nós sobre a paranoia móvel, sobre a vigilância total. E muitos leitores receberam o que foi escrito como uma piada inofensiva, mas a apresentação mostra que os profissionais de marketing modernos já estão empregando tais tecnologias para nos monitorar.
Bem, o que se pode fazer? A indústria da publicidade contextual, que alimenta essa vigilância total, avança a passos largos. Até o ponto em que as plataformas modernas de anúncios podem rastrear não apenas a atividade online de uma pessoa (cliques, movimentos do mouse, etc.), mas também suas características fisiológicas (como pressionamos as teclas e movemos o mouse). Assim, os modernos sistemas de rastreamento das plataformas de anúncio, embutidos nos serviços dos quais não conseguimos imaginar a vida sem, não só se infiltram até nossas roupas íntimas, mas já vão até mesmo debaixo da pele. Se não temos como nos livrar desses serviços excessivamente vigilantes, por que não tentar, ao menos, inundá-los com informações inúteis?
O relatório demonstra um dispositivo autoral (bot de hardware e software) que permite: 1) injetar beacons Bluetooth; 2) embaralhar os dados coletados dos sensores de bordo do carro; 3) falsificar parâmetros de identificação do celular; 4) embaralhar a maneira de pressionar as teclas (teclado, mouse e tela sensível ao toque). Todas essas informações, como se sabe, são utilizadas para segmentação de anúncios em dispositivos móveis.
Na demonstração, é visível que após a ativação do dispositivo autoral, o sistema de rastreamento entra em colapso; as informações coletadas tornam-se tão embaralhadas e imprecisas que não servirão mais para nossos observadores. Como uma boa piada, o apresentador demonstra como, graças ao dispositivo apresentado, o "sistema de rastreamento" começa a interpretar um hacker de 32 anos como uma menina de 12 anos que ama loucamente cavalos.
5. 20 anos de hackeamento de MMORPGs: gráficos melhores, mesmos exploits
O tema do hackeamento de MMORPGs é discutido no DEF CON há 20 anos. Prestando homenagem ao aniversário, o apresentador descreve os momentos mais marcantes dessas discussões. Além disso, compartilha suas experiências em atividades de caça em jogos online. Começando com Ultima Online (em 1997). E nos anos seguintes: Dark Age of Camelot, Anarchy Online, Asheron's Call 2, ShadowBane, Lineage II, Final Fantasy XI/XIV, World of Warcraft. Incluindo alguns representantes mais recentes: Guild Wars 2 e Elder Scrolls Online. E isso está longe de ser toda a lista de feitos do apresentador!
O relatório apresenta detalhes técnicos sobre a criação de exploits para MMORPGs, que ajudam a acumular dinheiro virtual, e que são relevantes para quase todos os MMORPGs. O palestrante aborda, em resumo, o conflito eterno entre os criadores de exploits e a "vigilância da pesca"; e sobre o atual estado técnico dessa corrida armamentista.
Explica a metodologia de análise detalhada de pacotes e como configurar exploits para que a violação não seja detectada do lado do servidor. Inclui também a apresentação de um exploit novíssimo, que no momento da apresentação tinha vantagem sobre a "vigilância da pesca" nesta corrida armamentista.
6. Hackeando robôs antes que o Skynet chegue
Os robôs estão em alta atualmente. Em um futuro próximo, estarão em todos os lugares: em missões militares, em cirurgias, na construção de arranha-céus; assistentes de compras em lojas; pessoal de atendimento em hospitais; assistentes de negócios, parceiros sexuais; chefs caseiros e membros plenos da família.
À medida que o ecossistema robótico se expande e a influência dos robôs em nossa sociedade e economia cresce rapidamente, eles começam a representar uma ameaça significativa para pessoas, animais e empresas. Na sua essência, os robôs são computadores com braços, pernas e rodas. E, nas atuais realidades de segurança cibernética, são computadores vulneráveis com braços, pernas e rodas.
Vulnerabilidades de software e hardware dos robôs modernos permitem que um invasor utilize as capacidades físicas do robô para causar dano material ou financeiro; ou mesmo criar acidentalmente ou intencionalmente uma ameaça à vida humana. As ameaças potenciais para tudo que está próximo aos robôs aumentam exponencialmente com o tempo. Isso ocorre em contextos que a indústria estabelecida de segurança da informação nunca havia presenciado antes.
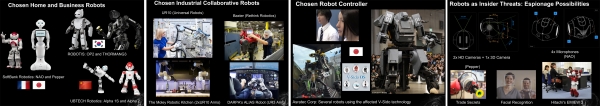
Em suas pesquisas recentes, o palestrante descobriu inúmeras vulnerabilidades críticas em robôs domésticos, corporativos e industriais de fabricantes conhecidos. No relatório, ele revela os detalhes técnicos das ameaças atuais e explica como os invasores podem comprometer vários componentes do ecossistema robótico. Com demonstrações de exploits funcionais.
Entre os problemas descobertos pelo palestrante no ecossistema robótico estão: 1) comunicações inseguras; 2) possibilidade de corrupção de memória; 3) vulnerabilidades que permitem a execução remota de código (RCE); 4) possibilidade de violação da integridade do sistema de arquivos; 5) problemas de autorização, e em alguns casos, a total ausência dela; 6) criptografia fraca; 7) problemas na atualização de firmware; 8) problemas de privacidade; 9) funcionalidades não documentadas (também vulneráveis a RCE etc.); 10) configurações padrão fracas; 11) frameworks de código aberto vulneráveis para gerenciamento de robôs e bibliotecas de software.
O palestrante apresenta demonstrações ao vivo de diversos cenários de hackeamento, relacionados à ciberespionagem, ameaças internas, danos patrimoniais etc. Descrevendo cenários realistas que podem ser observados no mundo real, ele relata como a insegurança da tecnologia robótica moderna pode levar a invasões. Explica por que robôs hackeados são ainda mais perigosos do que quaisquer outras tecnologias comprometidas.
O palestrante também chama a atenção para o fato de que projetos de pesquisa brutos vão para a produção antes que questões de segurança sejam resolvidas. O marketing, como sempre, prevalece. É urgente corrigir essa situação insalubre. Antes que o Skynet chegue. Embora... A próxima palestra sugere que o Skynet já possa ter chegado.
7. Militarização do aprendizado de máquina
Correndo o risco de ser visto como um cientista maluco, o apresentador se deixa levar pelo seu "novíssimo invento diabólico", apresentando com orgulho o DeepHack: uma IA hacker de código aberto. Este bot é um quebrador de aplicativos web autônomo. Sua base é uma rede neural que aprende por meio de "tentativa e erro". Com relação às possíveis consequências humanas de seus erros, o DeepHack demonstra uma aterrorizante indiferença.
Usando apenas um algoritmo universal, ele aprende a explorar diversos tipos de vulnerabilidades. O DeepHack abre as portas para o reino da IA hacker, cujos diversos representantes já podem ser esperados em um futuro próximo. Em vista disso, o apresentador descreve seu bot como "o começo do fim".
O apresentador acredita que as ferramentas hacker baseadas em IA, que surgirão logo após o DeepHack, representam uma tecnologia completamente nova que tanto os defensores cibernéticos quanto os atacantes ainda precisam dominar. Ele garante que no próximo ano, cada um de nós terá que ou escrever suas próprias ferramentas hacker com aprendizado de máquina ou lutar desesperadamente para se defender delas. Não há terceira opção.
Além disso, em tom de brincadeira ou a sério, o apresentador afirma: "Não mais o privilégio de gênios diabólicos, a inevitável distopia da IA já está acessível a todos hoje. Portanto, junte-se a nós, e mostraremos como você pode participar da destruição da humanidade, criando seu próprio sistema de aprendizado de máquina militarizado. Claro, se os convidados do futuro não nos impedirem de fazer isso".
8. Lembrar de tudo: implantação de senhas na memória cognitiva
O que é memória cognitiva? Como é possível "implantar" uma senha lá? E isso é seguro? E por que tais artifícios? A ideia é que, ao usar a abordagem descrita, você não será capaz de revelar suas senhas, mesmo sob coação; mantendo, ao mesmo tempo, a capacidade de se autorizar no sistema.
O relatório começa com uma explicação sobre o que é a memória cognitiva. Em seguida, diferencia-se a memória explícita da memória implícita. Depois, aborda-se as noções de consciente e inconsciente. Também é explicado o que é essa entidade chamada consciência. Descreve-se como nossa memória codifica, armazena e recupera informações. São discutidas as limitações da memória humana. Além disso, como nossa memória aprende. O relatório termina com uma narrativa sobre as pesquisas contemporâneas da memória cognitiva humana, no contexto de como inserir senhas nela.
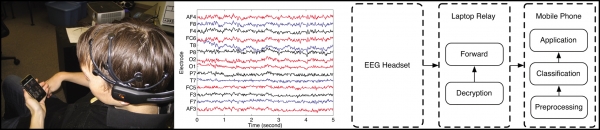
Embora a declaração ambiciosa apresentada no título de sua apresentação não tenha sido totalmente resolvida, o palestrante trouxe algumas pesquisas interessantes que estão nos estágios iniciais de resolução do problema proposto. Em particular, uma pesquisa da Universidade de Stanford, que trata do mesmo tema. E um projeto para desenvolver uma interface homem-máquina para pessoas com deficiência visual – com conexão direta ao cérebro. O palestrante também menciona um estudo de cientistas alemães que conseguiram estabelecer uma conexão algorítmica entre os sinais elétricos do cérebro e frases verbais; o dispositivo que eles desenvolveram permite digitar texto apenas pensando nele. Outra pesquisa intrigante mencionada pelo palestrante é o neurotelefone, uma interface entre o cérebro e um telefone celular, por meio de um fone de ouvido EEG sem fio (Dartmouth College, EUA).
Como já foi mencionado, a declaração ambiciosa apresentada no título de sua apresentação não foi totalmente resolvida. No entanto, o palestrante observa que, apesar de ainda não haver tecnologia para implantar senhas na memória cognitiva, já existe malware que tenta extraí-las de lá.
9. E a pequenina perguntou: "Você realmente pensa que os ciberataques à rede elétrica podem ser realizados apenas por hackers governamentais?"
O funcionamento contínuo da eletricidade é fundamental em nossas vidas cotidianas. Nossa dependência da energia elétrica se torna especialmente evidente quando ela é desligada - mesmo que por um curto período. Hoje, é comum acreditar que os ataques cibernéticos às redes elétricas são extremamente complexos e acessíveis apenas para hackers governamentais.
O palestrante contesta essa visão estabelecida e apresenta uma descrição detalhada de um ataque às redes elétricas, cujos custos são aceitáveis até para hackers não governamentais. Ele demonstra informações coletadas da Internet que serão úteis na modelagem e análise da rede elétrica-alvo. Também explica como essas informações podem ser utilizadas para modelagem de ataques a redes elétricas em todo o mundo.
Além disso, a apresentação demonstra uma vulnerabilidade crítica que o palestrante descobriu em produtos da General Electric Multilin, amplamente utilizados no setor de energia. O palestrante descreve como comprometeu totalmente o algoritmo de criptografia utilizado nesses sistemas. Este algoritmo é aplicado nos produtos da General Electric Multilin para a comunicação segura entre subsistemas internos e para o gerenciamento desses subsistemas, incluindo a autenticação de usuários e o fornecimento de acesso a operações privilegiadas.
Ao descobrir os códigos de acesso (como resultado do comprometimento do algoritmo de criptografia), um invasor pode desligar completamente um dispositivo e cortar a energia em setores específicos da rede elétrica; bloquear os operadores. Além disso, o palestrante demonstra uma técnica de leitura remota das digitais deixadas pelos equipamentos vulneráveis a ataques cibernéticos.
10. A Internet já sabe que estou grávida
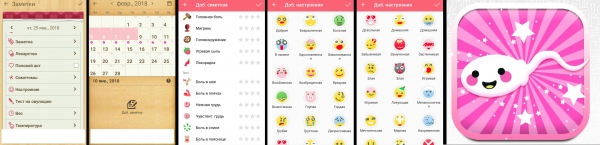
A saúde feminina é um grande negócio. Há uma infinidade de aplicativos Android no mercado que ajudam as mulheres a acompanhar seu ciclo mensal, saber quando a probabilidade de concepção é maior ou monitorar o estado da gravidez. Esses aplicativos incentivam as mulheres a registrar os detalhes mais íntimos de suas vidas, como humor, atividade sexual, atividade física, sintomas físicos, altura, peso e muito mais.
Mas quão confidenciais e seguras são essas aplicações? Afinal, se um aplicativo armazena detalhes tão íntimos sobre nossas vidas pessoais, seria bom que ele não compartilhasse esses dados com mais ninguém; por exemplo, com uma empresa parceira (que atua em publicidade direcionada, etc.) ou com um parceiro/mãe mal-intencionado.
O apresentador apresenta os resultados de sua análise de cibersegurança de mais de uma dezena de aplicativos que preveem a probabilidade de concepção e acompanham o progresso da gravidez. Ele descobriu que a maioria desses aplicativos possui sérios problemas de cibersegurança em geral e de privacidade em particular.
Fonte: habr.com
