

Hoje iremos estudar o protocolo IPv6. A versão anterior do curso CCNA não exigia um conhecimento detalhado desse protocolo, no entanto, na terceira versão 200-125, seu estudo aprofundado é obrigatório para a realização do exame. O protocolo IPv6 foi desenvolvido há bastante tempo, mas por um longo período não encontrou ampla aplicação. Ele é muito importante para o desenvolvimento futuro da internet, pois visa eliminar as deficiências do amplamente utilizado protocolo IPv4.
Como o protocolo IPv6 é um tema bastante extenso, eu dividi em duas videoaulas: Dia 24 e Dia 25. O primeiro dia será dedicado aos conceitos básicos, e no segundo, veremos a configuração de endereços IP pelo protocolo IPv6 para dispositivos Cisco. Hoje, como de costume, vamos abordar três temas: a necessidade do IPv6, o formato dos endereços IPv6 e os tipos de endereços IPv6.
Até agora, em nossas aulas, utilizamos endereços IP segundo o protocolo v4, e você se acostumou a vê-los de forma bastante simples. Quando você viu o endereço mostrado neste slide, entendeu perfeitamente do que se tratava.
No entanto, os endereços IP v6 parecem completamente diferentes. Se você não está familiarizado com o princípio de criação de endereços nesta versão do protocolo de internet, a primeira coisa que pode te surpreender é que um endereço IP desse tipo ocupa muito mais espaço. Na quarta versão do protocolo, tínhamos apenas 4 números decimais, o que tornava tudo simples, mas imagine que você precisa informar ao senhor X seu novo endereço IP do tipo 2001:0db8:85a3:0000:0000:8a2e:0370:7334.
Mas não se preocupe – ao final desta videoaula estaremos em uma posição muito melhor. Vamos primeiro examinar por que surgiu a necessidade do uso do IPv6.
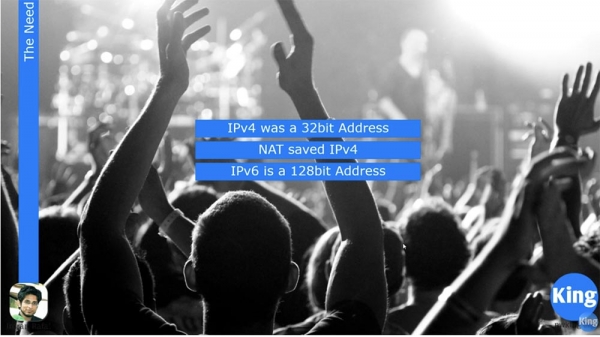
Hoje, a maioria das pessoas usa IPv4 e está bastante satisfeita. Mas por que é necessário migrar para a nova versão? Primeiro, os endereços IP da 4ª versão consistem em 32 bits. Isso permite a criação de aproximadamente 4 bilhões de endereços na internet, ou seja, o número exato de endereços IP é 232. No momento da criação do IPv4, os desenvolvedores acreditavam que tal quantidade de endereços era mais do que suficiente. Se você se lembra, os endereços dessa versão são divididos em 5 classes: as classes A, B, C, e as classes reservadas D (multicast) e E (pesquisas). Assim, embora a quantidade de endereços IP ativos representasse apenas 75% dos 4 bilhões, os criadores do protocolo estavam convencidos de que haveria o suficiente para toda a humanidade. No entanto, devido ao rápido desenvolvimento da internet, a escassez de endereços IP livres começou a ser sentida a cada ano, e se não fosse pela utilização da tecnologia NAT, os endereços livres do IPv4 já teriam se esgotado. De fato, o NAT se tornou o salvador desse protocolo da internet. É por isso que surgiu a necessidade de criar uma nova versão do protocolo da internet, livre das deficiências da 4ª versão. Você pode perguntar por que a transição da quarta versão ocorreu diretamente para a sexta. Isso se deve ao fato de que a versão 5, assim como as versões 1, 2 e 3, eram experimentais.
Assim, os endereços IP v6 possuem um espaço de endereçamento de 128 bits. Quanto você acha que o número de endereços IP possíveis aumentou? Provavelmente você dirá: "4 vezes!". Mas não é bem assim, pois 2^34 já é 4 vezes maior do que 2^32. Portanto, o valor de 2^128 é incrivelmente grande – é igual a 340282366920938463463374607431768211456. Esse é o número de endereços IP disponíveis pelo protocolo IPv6. Isso significa que você pode atribuir um endereço IP a qualquer coisa que desejar: seu carro, telefone, relógio inteligente. Uma pessoa moderna pode ter um laptop, vários smartphones, um relógio inteligente, uma casa inteligente — uma televisão conectada à internet, uma máquina de lavar conectada à internet, uma casa inteira conectada à rede. Tal quantidade de endereços permite realizar o conceito de "internet das coisas", que a Cisco apoia. Isso significa que em sua vida, todas as coisas estão conectadas à internet, e todas elas precisam de seu próprio endereço IP. Com IPv6, isso é possível! Cada pessoa na Terra pode usar milhões de endereços desta versão para seus dispositivos e ainda assim haverá um número excessivo de endereços disponíveis. Não podemos prever como as tecnologias se desenvolverão, mas é possível esperar que a humanidade não chegue ao ponto em que haja apenas 1 computador na Terra. Pode-se supor que o IPv6 vai durar muito, muito tempo. Vamos analisar como é o formato do endereço IP da sexta versão.
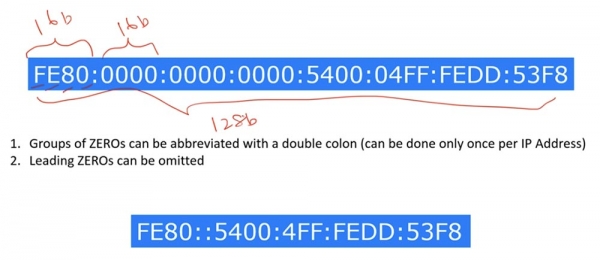
Esses endereços são exibidos em 8 grupos de números hexadecimais. Isso significa que cada dígito do endereço tem 4 bits de largura, assim, cada grupo de 4 desses dígitos é composto por 16 bits, e todo o endereço tem uma largura de 128 bits. Cada grupo de 4 dígitos é separado do próximo grupo por dois pontos, ao contrário dos endereços IPv4, onde os grupos eram separados por pontos, uma vez que o ponto é a forma decimal de representar números. Como não é fácil lembrar um endereço assim, existem algumas regras que permitem encurtá-lo. A primeira regra diz que grupos compostos apenas por zeros podem ser substituídos por dois pontos duplos. Essa operação só pode ser realizada em cada endereço IP uma vez. Vamos ver o que isso significa.
Como você pode ver, no exemplo dado, o endereço tem três grupos de 4 zeros. O número total de dois pontos que separam esses grupos 0000:0000:0000 é 2. Assim, ao usar o duplo dois pontos ::, isso significa que há grupos de zeros nesse ponto do endereço. Como podemos saber quantos grupos de zeros são representados por esses dois pontos? Se olharmos a forma reduzida do endereço, podemos contar 5 grupos de 4 caracteres. Mas como sabemos que o endereço completo consiste em 8 grupos, isso significa que o duplo dois pontos representa 3 grupos de 4 zeros. Esta é a primeira regra da forma reduzida do endereço.
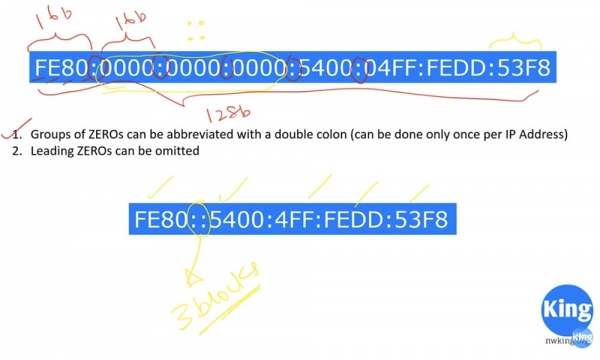
A segunda regra afirma que podemos descartar os zeros iniciais em cada grupo de caracteres. Por exemplo, o 6º grupo da forma completa do endereço é 04FF, e sua forma reduzida será 4FF, porque descartamos o zero inicial. Assim, a notação 4FF nada mais é do que 04FF.
Usando essas regras, é possível encurtar qualquer endereço IP. No entanto, mesmo após a redução, esse endereço ainda não parece realmente curto. Mais tarde, veremos o que pode ser feito a respeito disso; por enquanto, apenas lembre-se dessas 2 regras.
Vamos examinar o que representam os cabeçalhos dos endereços das versões IPv4 e IPv6.
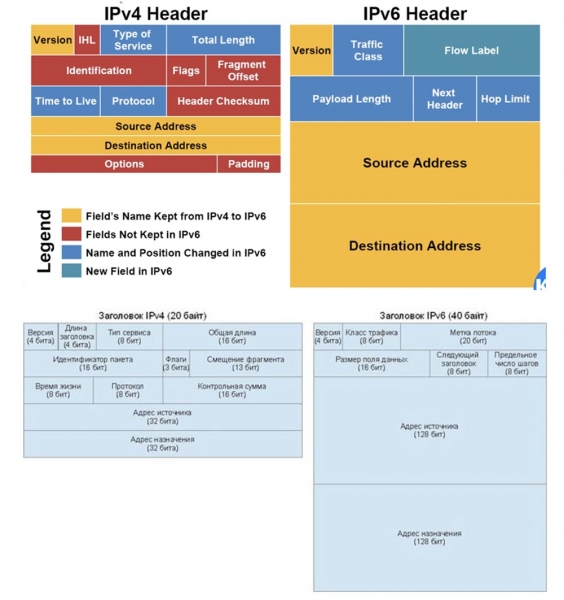
Esta imagem, que peguei da Internet, explica muito bem a diferença entre os dois cabeçalhos. Como você pode ver, o cabeçalho do endereço IPv4 é muito mais complexo e contém mais informações do que o cabeçalho IPv6. Se o cabeçalho é complexo, o roteador leva mais tempo para processá-lo para tomar uma decisão de roteamento, portanto, ao usar endereços IP mais simples da sexta versão, os roteadores trabalham de forma mais eficiente. É por isso que o IPv6 é muito melhor que o IPv4.
O comprimento do cabeçalho IPv4 varia de 0 a 31 bits, ocupando 32 bits. Sem contar a última linha de Options e Padding, o endereço IP da versão 4 representa um endereço de 20 bytes, ou seja, seu tamanho mínimo é de 20 bytes. O comprimento do endereço da sexta versão não tem um tamanho mínimo e esse endereço tem um comprimento fixo de 40 bytes.
No cabeçalho IPv4, primeiro vem a versão, seguida do comprimento do cabeçalho IHL. Por padrão, isso é 20 bytes, mas se o cabeçalho inclui informações adicionais Options, ele pode ter um comprimento maior. Ao usar o Wireshark, é possível ler o valor da Versão, que é 4, e o valor do IHL, que é 5, o que significa cinco blocos verticais de 4 bytes (32 bits) cada, sem contar o bloco Options.
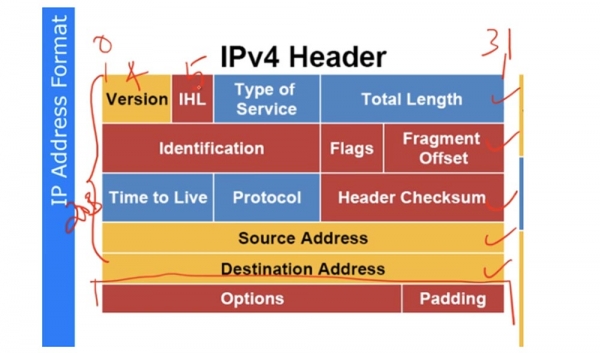
O tipo de serviço Type of Service indica a natureza do pacote – por exemplo, se é um pacote de voz ou um pacote de dados, pois o tráfego de voz tem prioridade sobre outros tipos de tráfego. Em resumo, esse campo indica a prioridade do tráfego. O comprimento total Total Length representa a soma do comprimento do cabeçalho de 20 bytes mais o comprimento da carga útil, que são os dados transmitidos. Se for igual a 50 bytes, então o comprimento total será 70 bytes. A identificação do pacote Identification serve para verificar a integridade do pacote, usando o parâmetro de controle de soma do cabeçalho Header Checksum. Se o pacote for fragmentado em 5 partes, cada uma deve ter o mesmo identificador – o deslocamento de fragmento Fragment Offset, que pode ter um valor de 0 a 4, sendo que cada fragmento do pacote deve ter o mesmo valor de deslocamento. As flags mostram se o deslocamento de fragmentos é permitido. Se você não deseja que a fragmentação de dados ocorra, você define a flag DF – don’t fragment. Existe a flag MF – more fragment. Isso significa que se o primeiro pacote for fragmentado em 5 partes, para o segundo pacote será definido 0, significando – sem mais fragmentos! Nesse caso, o último fragmento do primeiro pacote será marcado como 4, para que o dispositivo receptor possa facilmente desmembrar o pacote, ou seja, realizar a defragmentação.
Preste atenção nas cores usadas neste slide. As áreas destacadas em vermelho são campos que foram excluídos do cabeçalho IPv6. As áreas em azul mostram os parâmetros que foram transferidos da quarta para a sexta versão do protocolo em forma alterada. Os campos em amarelo permaneceram inalterados em ambas as versões. A área em verde destaca um campo que apareceu pela primeira vez apenas no IPv6.
Os campos Identification, Flags, Fragment Offset e Header Checksum foram excluídos porque, nas condições atuais de transmissão de dados, a fragmentação não ocorre e a verificação de soma de verificação não é necessária. Muitos anos atrás, durante transmissões lentas de dados, a fragmentação era bastante comum, mas hoje em dia utiliza-se amplamente o Ethernet padrão IEEE 802.3 com um tamanho de MTU de 1500 bytes, e a fragmentação não é mais um problema.
TTL, ou tempo de vida do pacote, é um contador regressivo – quando o tempo de vida atinge 0, o pacote é descartado. Na prática, isso representa o número máximo de saltos que podem ser feitos nesta rede. O campo Protocol indica qual protocolo, TCP ou UDP, está sendo utilizado na rede.
O Header Checksum é um parâmetro obsoleto, por isso foi excluído na nova versão do protocolo. A seguir, estão os campos do endereço de 32 bits de origem e do endereço de 32 bits de destino. Se tivermos alguma informação na linha Options, o valor de IHL muda de 5 para 6, indicando que existe um campo adicional no cabeçalho.
No cabeçalho IPv6 também é utilizada a versão Version, e a classe de tráfego Traffic Class corresponde ao campo Type of Service no cabeçalho IPv4. O Flow Label é semelhante ao Traffic Class e é utilizado para simplificar o roteamento de um fluxo homogêneo de pacotes. O Payload Length representa o tamanho da carga útil, ou o tamanho do campo de dados localizado abaixo do cabeçalho. O comprimento do cabeçalho em si é fixo em 40 bytes, portanto não é mencionado em outros lugares.
O campo Next Header indica qual tipo de cabeçalho o próximo pacote terá. Esta é uma função muito útil, que determina o tipo do próximo protocolo de transporte – TCP, UDP, etc., e que será muito requisitada nas tecnologias de transmissão de dados subsequentes. Mesmo que você esteja usando um protocolo proprietário, poderá descobrir qual será o próximo protocolo.
O número máximo de saltos, ou Hop Limit, é análogo ao TTL no cabeçalho IPv4, sendo um mecanismo para evitar loops de roteamento. A seguir, estão os campos do endereço de 128 bits de origem e do endereço de 128 bits de destino. Todo o cabeçalho tem um tamanho de 40 bytes. Como mencionei, o IPv6 é muito mais simples que o IPv4 e muito mais eficiente para a tomada de decisões de roteamento pelo roteador.
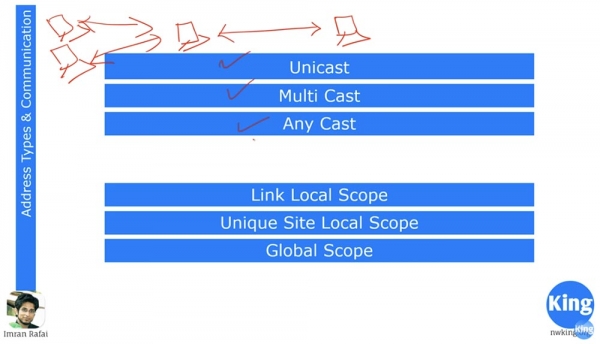
Vamos analisar os tipos de endereços IPv6. Sabemos que o unicast é uma transmissão direcionada, onde um dispositivo está diretamente conectado a outro e ambos podem se comunicar apenas entre si. O multicast representa uma transmissão de broadcast e significa que vários dispositivos podem se conectar simultaneamente a um único dispositivo que, por sua vez, pode manter comunicação com vários dispositivos ao mesmo tempo. Nesse sentido, o multicast é parecido com uma estação de rádio, cujos sinais se espalham por toda parte. Se você quiser ouvir um canal específico, deve sintonizar seu rádio em uma frequência específica. Se você se lembra da videoaula sobre o protocolo RIP, sabe que este protocolo utiliza o domínio de broadcast 255.255.255.255 para enviar atualizações, ao qual todas as sub-redes estão conectadas. No entanto, essas atualizações apenas chegarão aos dispositivos que utilizam o protocolo RIP.
Outro tipo de transmissão que não existia no IPv4 é chamado de Anycast. Ele é usado quando você tem vários dispositivos com o mesmo endereço IP, permitindo enviar pacotes para o destinatário mais próximo em um grupo de destinatários.
No caso da Internet, onde temos redes CDN, podemos citar o exemplo do serviço YouTube. Este serviço é utilizado por muitas pessoas em diferentes partes do mundo, mas isso não significa que todas elas se conectem diretamente ao servidor da empresa na Califórnia. O YouTube possui muitos servidores em todo o mundo; por exemplo, o servidor do meu YouTube indiano está localizado em Singapura. Da mesma forma, o protocolo IPv6 possui um mecanismo embutido para transmissão via tecnologia CDN por meio de uma estrutura de rede geograficamente distribuída, ou seja, utiliza Anycast.
Como você notou, há um tipo de transmissão que está ausente, o Broadcast, porque o protocolo IPv6 não o utiliza. Mas o Multicast neste protocolo atua de forma análoga ao Broadcast no IPv4, porém de uma maneira mais eficiente.
A sexta versão do protocolo utiliza três tipos de endereços: Link Local, Unique Site Local e Global. Lembramos que em IPv4, uma interface possui apenas um endereço IP. Suponha que temos dois roteadores conectados entre si, onde cada uma das interfaces de conexão terá apenas 1 endereço IP. Ao utilizar IPv6, cada interface automaticamente recebe um endereço IP do tipo Link Local. Esses endereços começam com FE80::/64.
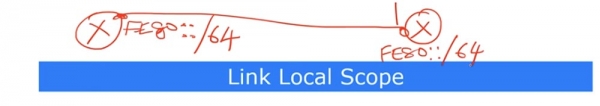
Esses endereços IP são utilizados apenas para conexões locais. Pessoas que trabalham com Windows conhecem endereços muito semelhantes, como 169.254.X.X – esses são endereços configurados automaticamente pelo protocolo IPv4.
Se um computador se conecta a um servidor DHCP para obter um endereço IP, mas por algum motivo não consegue estabelecer comunicação, os dispositivos Microsoft possuem um mecanismo que permite ao computador atribuir um endereço IP a si mesmo. Nesse caso, o endereço pode ser algo como: 169.254.1.1. Uma situação similar ocorre se tivermos um computador, um switch e um roteador. Suponha que o roteador não tenha recebido um endereço IP do servidor DHCP e automaticamente se atribua o mesmo endereço IP 169.254.1.1. Em seguida, ele enviará uma solicitação de ARP em broadcast pela rede, perguntando se algum dispositivo de rede possui esse endereço. Recebendo a solicitação, o computador responderá: "Sim, eu tenho exatamente esse endereço IP!", após o que o roteador atribuirá a si mesmo um novo endereço aleatório, como 169.254.10.10, e enviará novamente uma solicitação ARP pela rede.
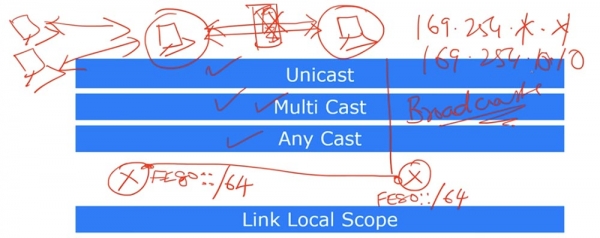
Se ninguém informar que possui o mesmo endereço, ele reterá o endereço 169.254.10.10 para si. Dessa forma, os dispositivos na rede local podem não utilizar o servidor DHCP, valendo-se do mecanismo de autoatribuição de endereços IP para estabelecer comunicação entre si. Esta é a autoconfiguração de endereços IP, com a qual nos deparamos várias vezes, mas que nunca utilizamos.
De maneira similar, o protocolo IPv6 possui um mecanismo de atribuição de endereços IP locais Link Local, que começam com FE80::. A barra 64 indica a divisão entre endereços de rede e endereços de host. Portanto, os primeiros 64 representam a rede, enquanto os últimos 64 representam o host.
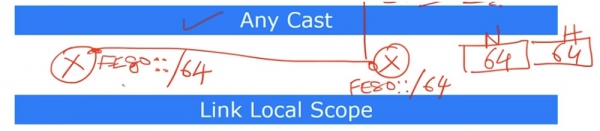
FE80:: significa um endereço do tipo FE80.0.0.0/, onde após a barra está a parte dos endereços do host. Esses endereços são diferentes para o nosso dispositivo e a interface conectada a ele e são configurados automaticamente. Nessa parte do host, utiliza-se o endereço MAC. Como é conhecido, o endereço MAC é um endereço IP de 48 bits, composto por 6 blocos de 2 números hexadecimais. Esse sistema é utilizado pela Microsoft, enquanto a Cisco utiliza 3 blocos de 4 números hexadecimais.
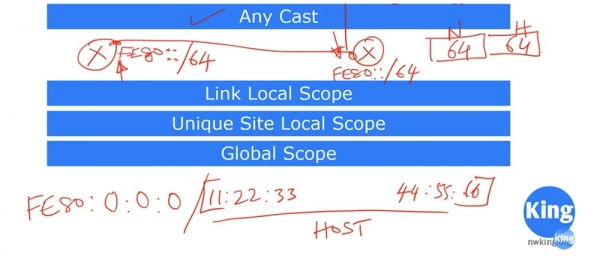
No nosso exemplo, utilizaremos a sequência da Microsoft 11:22:33:44:55:66. Como é atribuído o endereço MAC ao dispositivo? Essa sequência de números no endereço do host, que representa o endereço MAC, é dividida em duas partes: à esquerda estão três grupos 11:22:33, à direita três grupos 44:55:66, e entre eles adiciona-se FF e FE. Assim, cria-se um bloco de 64 bits do endereço IP do host.
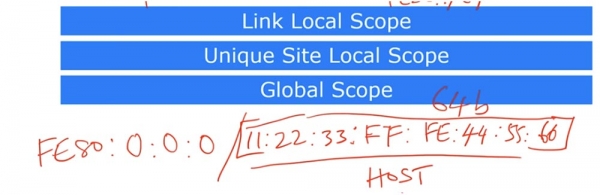
Como é sabido, a sequência do tipo 11:22:33:44:55:66 representa um endereço MAC, único para cada dispositivo. Ao inserir entre os dois grupos de números do endereço MAC FF:FE, obtemos um endereço IP único para este dispositivo. Desta forma, cria-se um endereço IP do tipo Local Link, que é usado apenas para estabelecer comunicação entre vizinhos, sem configuração especial e servidores dedicados. Esse endereço IP pode ser usado somente dentro de um segmento de rede e não pode ser utilizado para comunicação externa além desse segmento.
O próximo tipo de endereço é o Unique Site Local Scope, que corresponde aos endereços IP internos (privados) do protocolo IPv4, como 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16. A razão pela qual usamos endereços IP privados e públicos está na tecnologia NAT, da qual já falamos nas aulas anteriores. O Unique Site Local Scope é uma tecnologia que cria endereços IP internos. Você pode dizer: "Imran, você mencionou que cada dispositivo pode ter seu próprio endereço IP, e é por isso que migramos para o IPv6", e você estaria completamente correto. Mas algumas pessoas preferem usar a conceito de endereços IP internos por questões de segurança. Assim, o NAT atua como um firewall, e dispositivos externos não podem se conectar livremente aos dispositivos dentro da rede, pois eles possuem endereços IP locais que não estão acessíveis a partir da internet externa. No entanto, o NAT cria vários problemas relacionados a VPNs, como para o protocolo ESP. Para garantir a segurança, o protocolo IPv4 utilizou IPSec, mas no protocolo IPv6 existe um mecanismo de segurança embutido, tornando a conexão entre endereços IP internos e externos muito mais simples.
Para isso, o IPv6 tem dois tipos diferentes de endereços: se os endereços Unique Local correspondem a endereços IP internos do IPv4, os endereços Global correspondem a endereços públicos do IPv4. Muitas pessoas preferem não usar endereços do tipo Unique Local, enquanto outras não conseguem ficar sem eles, gerando um debate constante. Eu acredito que você obterá muito mais vantagens ao utilizar apenas endereços IP públicos, principalmente em relação à mobilidade. Por exemplo, meu dispositivo terá o mesmo endereço IP, independentemente de onde eu esteja – seja em Bangalore ou Nova Iorque, podendo usar qualquer um dos meus dispositivos em qualquer lugar do mundo.
Como já mencionei, o IPv6 possui um mecanismo de segurança embutido que permite a criação de um túnel VPN seguro entre a localização do seu escritório e seus dispositivos. Anteriormente, precisávamos de um mecanismo externo para criar esse túnel VPN, mas no IPv6 isso é um mecanismo padrão embutido.
Como discutimos muitos tópicos hoje, vou encerrar nossa aula e continuaremos a discussão sobre a sexta versão do Protocolo da Internet (IP) no próximo vídeo. Como tarefa de casa, peço que pesquisem bem o que é o sistema de numeração hexadecimal, pois entender o IPv6 requer conhecimento sobre a conversão do sistema binário para o hexadecimal e vice-versa. Por exemplo, você deve saber que 1111=F e assim por diante, basta consultar o Google para entender isso. Na próxima aula em vídeo, tentarei praticar essa conversão com vocês. Recomendo que revisitem o vídeo de hoje algumas vezes para que não fiquem com dúvidas sobre os assuntos abordados.
Obrigado por estar conosco. Você gosta dos nossos artigos? Quer ver mais materiais interessantes? Apoie-nos fazendo um pedido ou recomendando a amigos, 30% de desconto para usuários do Habra em um análogo único de servidores de entrada, que foi desenvolvido para você: (disponíveis opções com RAID1 e RAID10, até 24 núcleos e até 40GB DDR4).
Dell R730xd pela metade do preço? Somente conosco na Holanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — a partir de $99! Leia sobre
Fonte: habr.com
