

Já abordamos redes locais VLAN nas videoaulas dos Dias 11, 12 e 13, e hoje continuaremos seu estudo de acordo com a temática do ICND2. Gravei o vídeo anterior que marcou o final da preparação para o exame ICND1 há alguns meses e estive muito ocupado desde então. Acredito que muitos de vocês conseguiram passar nesse exame; aqueles que adiaram o teste podem esperar até o final da segunda parte do curso e tentar fazer o exame abrangente CCNA 200-125.
Na videoaula de hoje, "Dia 34", começamos o tema do curso ICND2. Muitos me perguntam por que não abordamos OSPF e EIGRP. O fato é que esses protocolos não estão incluídos no tema do curso ICND1 e são estudados na preparação para o exame ICND2. A partir de hoje, vamos iniciar a cobertura dos temas da segunda parte do curso e, é claro, estudar os protocolos OSPF e EIGRP. Antes de começarmos o tema de hoje, gostaria de falar sobre a estrutura de nossas videoaulas. Quando tratei da temática do ICND1, não segui modelos convencionais, mas expliquei o material de forma lógica, pois acreditava que esse método era mais fácil de entender. Agora, ao estudarmos o ICND2, a pedido dos ouvintes, apresentarei o material de acordo com o plano de estudos e o programa do curso Cisco.
Se você acessar o site da empresa, verá este plano e que todo o curso está dividido em 5 partes principais:
— Tecnologias de comutação de redes locais (26% do material de estudo);
— Tecnologias de roteamento (29%);
— Tecnologias de redes globais (16%);
— Serviços de infraestrutura (14%);
— Manutenção de infraestrutura (15%).
Começarei pela primeira parte. Se você clicar no menu suspenso à direita, poderá ver a temática detalhada desta seção. A videoaula de hoje cobrirá o tema da seção 1.1: "Configuração, verificação e solução de problemas de redes VLAN (normal / ampliado), abrangendo vários switches" e dos subtópicos 1.1a "Portas de acesso (dados e mensagens de voz)" e 1.1.b "VLAN padrão".
A seguir, vou tentar manter o mesmo princípio de apresentação, ou seja, cada vídeo será dedicado a uma seção com subdivisões, e se o material for escasso, unirei em um só vídeo os temas de várias seções, por exemplo, 1.2 e 1.3. Se, no entanto, houver muito material em uma seção, eu a dividirei em dois vídeos. De qualquer forma, seguiremos o programa do curso, e você poderá facilmente comparar suas anotações com o plano de estudos atual da Cisco.
Você vê na tela minha nova área de trabalho, que é o Windows 10. Se você quiser aprimorar sua área de trabalho com vários widgets, pode assistir ao meu vídeo intitulado 'Pimp Your Desktop', onde explico como configurar a área de trabalho do computador de acordo com suas necessidades. Vídeos desse tipo eu posto em outro canal, ExplainWorld, então sinta-se à vontade para usar o link no canto superior direito e conferir seu conteúdo.
Antes de começarmos a aula, peço que não se esqueçam de compartilhar meus vídeos e deixar curtidas. Quero também lembrar nossos contatos nas redes sociais e links para minhas páginas pessoais. Você pode me enviar um e-mail e, como eu já disse, terão prioridade na resposta pessoal os que fizerem uma doação em nosso site.
Se você não fez uma doação, não se preocupe, você pode deixar seus comentários nos vídeos da nossa canal no YouTube, e eu responderei a eles na medida do possível.
Então, hoje, de acordo com o cronograma da Cisco, abordaremos 3 questões: compararemos a Default VLAN, ou VLAN padrão, com a Native VLAN, ou VLAN 'nativa', aprenderemos a diferença entre Normal VLAN (intervalo padrão de VLAN) e o intervalo estendido de VLAN (Extended VLAN) e revisaremos a diferença entre Data VLAN (VLAN de dados) e Voice VLAN (VLAN de voz). Como mencionei, já estudamos essa questão em episódios anteriores, mas superficialmente, por isso ainda muitos alunos têm dificuldades em entender a diferença entre os tipos de VLAN. Hoje explicarei isso de forma que todos compreendam.
Vamos analisar a diferença entre Default VLAN e Native VLAN. Se você pegar um switch Cisco completamente novo com as configurações de fábrica, ele terá 5 VLANs – VLAN1, VLAN1002, VLAN1003, VLAN1004 e VLAN1005.
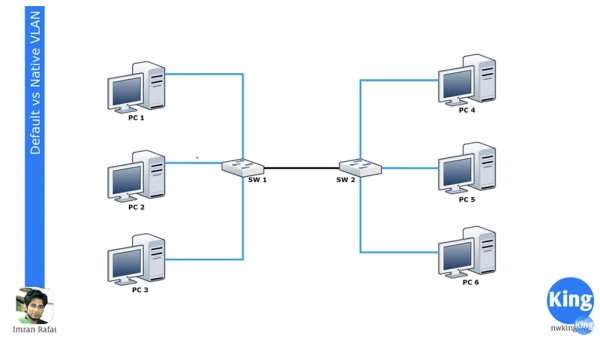
VLAN1 é a VLAN padrão para todos os dispositivos Cisco, enquanto VLANs 1002-1005 são reservadas para Token Ring e FDDI. A rede VLAN1 não pode ser removida ou renomeada, não é possível adicionar interfaces a ela, e todas as portas do switch pertencem a esta rede por padrão, até que sejam configuradas de outra forma. Por padrão, todos os switches podem se comunicar entre si, pois todos fazem parte da VLAN1. Isso é o que significa "VLAN padrão" ou Default VLAN.
Se você acessar as configurações do switch SW1 e atribuir duas interfaces à rede VLAN20, elas se tornarão parte da rede VLAN20. Antes de iniciar a aula de hoje, recomendo fortemente que você revise os episódios 11, 12 e 13 mencionados anteriormente, pois não repetirei o que é VLAN e como elas funcionam.
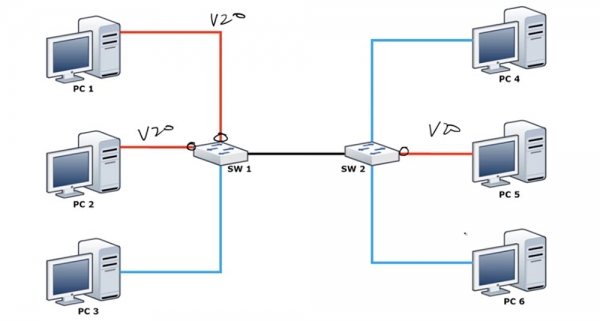
Só para lembrar, você não pode automaticamente associar interfaces à rede VLAN20 antes de criá-la. Portanto, você deve primeiro entrar no modo de configuração global do switch e criar a VLAN20. Você pode olhar para o console das configurações CLI e entender o que quero dizer. Depois que você atribuir essas 2 portas para trabalhar com a VLAN20, os computadores PC1 e PC2 poderão se comunicar entre si, uma vez que ambos pertencerão à mesma rede VLAN20. No entanto, o computador PC3 ainda fará parte da VLAN1 e, portanto, não poderá se conectar aos computadores da rede VLAN20.
Nós temos um segundo switch, SW2, um de cujos interfaces está atribuído para trabalhar com a VLAN20, e a esse porto está conectado o computador PC5. Com essa configuração, o PC5 não pode se comunicar com o PC4 e o PC6, mas esses dois computadores podem se comunicar entre si, pois pertencem à mesma rede VLAN1.
Ambos os switches são conectados por uma trunk através de portas configuradas adequadamente. Não vou me repetir, apenas direi que todas as portas do switch estão configuradas como trunk por padrão, usando o protocolo DTP. Se conectar um computador a alguma porta, essa porta irá para o modo access. Se você quiser mudar para esse modo a porta à qual o PC3 está conectado, você precisará inserir o comando switchport mode access.
Assim, se você conectar dois switches entre si, eles formarão uma trunk. As duas portas superiores do SW1 passarão tráfego apenas da VLAN20, enquanto a porta inferior passará apenas tráfego da VLAN1, mas a conexão trunk permitirá que todo o tráfego passe pelo switch. Assim, o tráfego da VLAN1 e da VLAN20 será enviado para o SW2.
Como você se lembra, as redes VLAN têm significado local. Portanto, o SW2 sabe que o tráfego que chega à porta VLAN1 do PC4 pode ser enviado para o PC6 apenas através de uma porta que também pertence à VLAN1. No entanto, quando um switch envia tráfego para outro switch através de um trunk, ele deve usar um mecanismo que explique ao segundo switch que tipo de tráfego é esse. Como tal mecanismo, utiliza-se a rede Native VLAN, que está conectada à porta trunk e permite a passagem de tráfego tagueado.
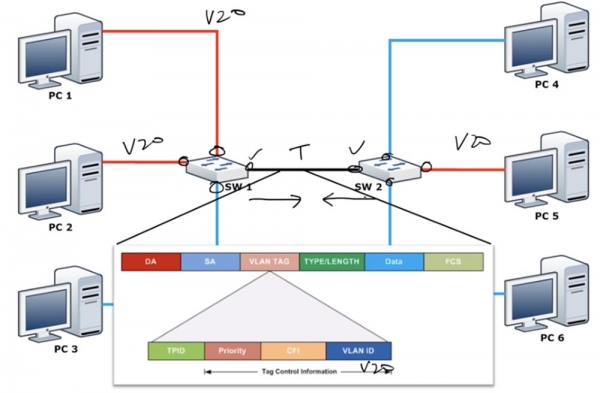
Como já mencionei, um switch tem apenas uma rede que não é alterada – é a rede padrão VLAN1. Mas, por padrão, Native VLAN é a VLAN1. O que é Native VLAN? É a rede que permite a passagem de tráfego não tagueado da VLAN1, mas assim que um tráfego de qualquer outra rede, neste caso VLAN20, chega à porta trunk, ele deve ser obrigatoriamente tagueado. Cada quadro tem um endereço de destino DA, um endereço de origem SA e uma tag VLAN, que contém o identificador da rede VLAN ID. No nosso caso, esse identificador indica que esse tráfego pertence à VLAN20, portanto, só pode ser enviado pela porta VLAN20 e destinado ao PC5. Pode-se dizer que a Native VLAN determina se o tráfego deve ser tagueado ou não.
Lembre-se de que a VLAN1, por padrão, é a rede Native VLAN, porque, por padrão, todas as portas usam a VLAN1 como Native VLAN para transmitir tráfego não tagueado. No entanto, a rede Default VLAN é apenas a VLAN1, a única rede que não pode ser alterada. Se um switch recebe quadros não tagueados em uma porta trunk, ele os classifica automaticamente como pertencentes à Native VLAN.
Simplificando, em switches Cisco, qualquer VLAN pode ser usada como Native VLAN, como a VLAN20, enquanto apenas a VLAN1 pode ser usada como Default VLAN.
No entanto, podemos enfrentar um problema. Se mudarmos o VLAN nativo da porta trunk do primeiro switch para VLAN20, a porta pensará: "já que essa é a VLAN nativa, seu tráfego não precisa ser etiquetado" e enviará tráfego não etiquetado da rede VLAN20 para a segunda switch. O switch SW2, ao receber esse tráfego, dirá: "ótimo, esse tráfego não tem etiqueta. De acordo com minhas configurações, minha VLAN nativa é VLAN1, portanto, devo enviar esse tráfego não etiquetado pela rede VLAN1". Assim, o SW2 direcionará o tráfego recebido apenas para o PC4 e o PC-6, embora ele seja destinado ao PC5. Isso criará um grande problema de segurança, pois misturará o tráfego da VLAN. É por isso que em ambas as portas trunk, sempre deve-se configurar a mesma VLAN nativa; ou seja, se a VLAN nativa para a porta trunk SW1 for VLAN20, essa mesma VLAN20 deve ser configurada como VLAN nativa na porta trunk SW2.
Aqui está a diferença entre VLAN Nativa e VLAN Padrão, e você deve lembrar que todas as VLANs Nativas em um trunk devem coincidir (nota do tradutor: portanto, é melhor usar uma rede diferente de VLAN1 como VLAN Nativa).
Vamos olhar para isso do ponto de vista do switch. Você pode entrar no switch e digitar o comando show vlan brief, após o que verá que todas as portas do switch estão conectadas à VLAN Padrão 1.
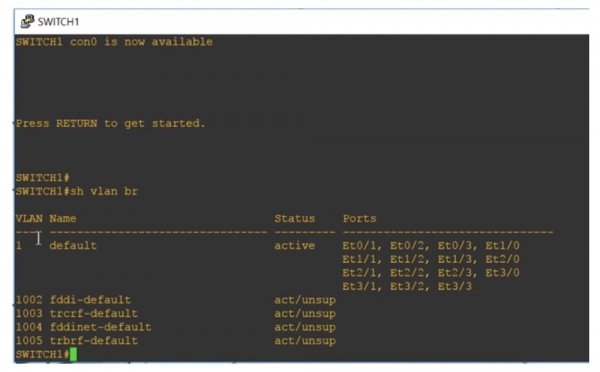
Abaixo estão mais 4 redes VLAN: 1002, 1003, 1004 e 1005. Essas também são VLANs Padrão; você pode ver isso por suas designações. Elas são redes padrão, porque são reservadas para redes específicas — Token Ring e FDDI. Como você pode ver, estão ativas, mas não são suportadas, porque não estão conectadas a redes que seguem os padrões mencionados.
A designação "default" para a rede VLAN 1 não pode ser alterada, porque é a rede padrão. Como todos os ports do switch pertencem a essa rede por padrão, todos os switches podem se comunicar entre si por padrão, ou seja, sem a necessidade de configuração adicional dos ports. Se você quiser conectar um switch a outra rede, você entra no modo de configurações globais e cria essa rede, por exemplo, VLAN20. Ao pressionar "Enter", você acessará as configurações da rede criada e pode dar a ela um nome, como Management, e depois sair das configurações.
Se você usar o comando show vlan brief agora, verá que temos uma nova rede VLAN20, à qual nenhum dos ports do switch está associado. Para atribuir a esta rede uma porta específica, é necessário selecionar a interface, por exemplo, int e0/1, acessar as configurações dessa porta e digitar os comandos switchport mode access e switchport access vlan20.
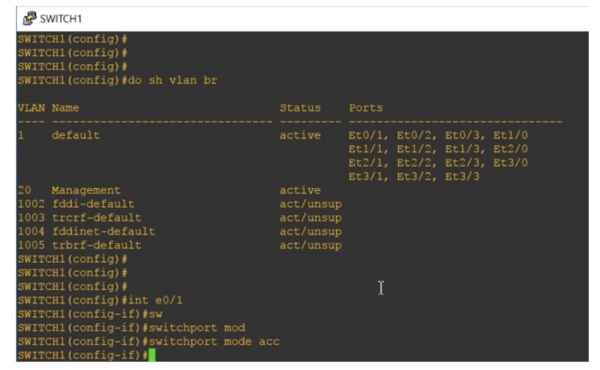
Se pedirmos ao sistema para mostrar o estado das redes VLAN, veremos que agora a porta Ethernet 0/1 está destinada à rede de Management, ou seja, foi automaticamente movida para cá da área das portas, que por padrão são destinadas à VLAN1.
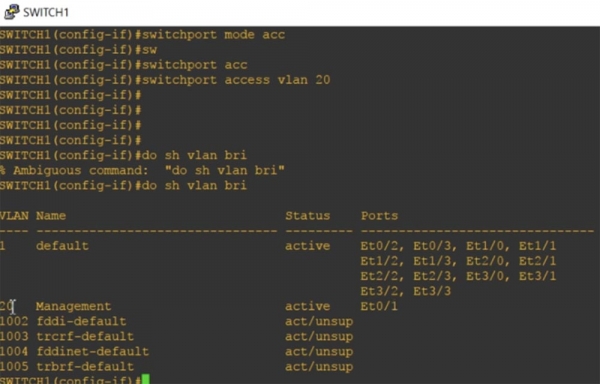
Lembre-se de que cada porta access pode ter apenas uma Data VLAN, portanto, ela não pode atender simultaneamente a duas redes VLAN.
Agora vamos olhar para a Native VLAN. Estou usando o comando show int trunk e vejo que a porta Ethernet0/0 está designada para trunking.
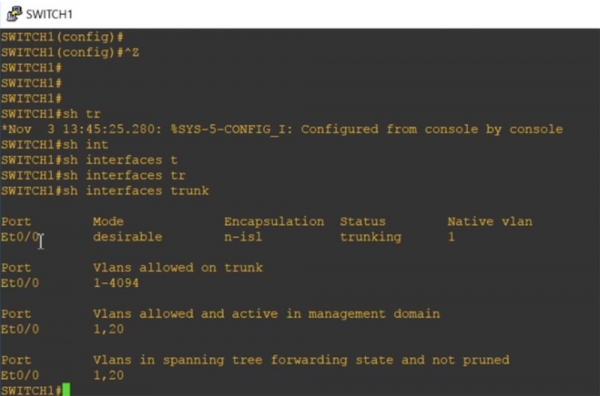
Não precisei fazer isso manualmente, pois o protocolo DTP automaticamente designou esta interface para trunking. A porta está no modo desirable, encapsulamento no tipo n-isl, o estado da porta é trunking, e a rede é Native VLAN1.
Abaixo está o intervalo de números de rede VLAN 1-4094 permitido para trunking e é indicado que temos redes VLAN1 e VLAN20 em operação. Agora vou entrar no modo de configuração global e digitar o comando int e0/0, com o qual irei para as configurações dessa interface. Estou tentando programar manualmente essa porta para operar no modo trunk com o comando switchport mode trunk, no entanto, o sistema não aceita o comando, respondendo que: "uma interface em modo de encapsulamento automático não pode ser colocada no modo 'trunk'."
Portanto, eu devo primeiro configurar o tipo de encapsulamento trunk, para isso, utilizo o comando switchport trunk encapsulation. O sistema forneceu dicas com as possíveis opções para esse comando:
dot1q — durante o trunking, a porta utiliza encapsulamento trunk do padrão 802.1q;
isl — durante o trunking, a porta utiliza encapsulamento trunk apenas do protocolo proprietário Cisco ISL;
negotiate – o dispositivo realiza encapsulamento trunk com qualquer dispositivo conectado a esta porta.
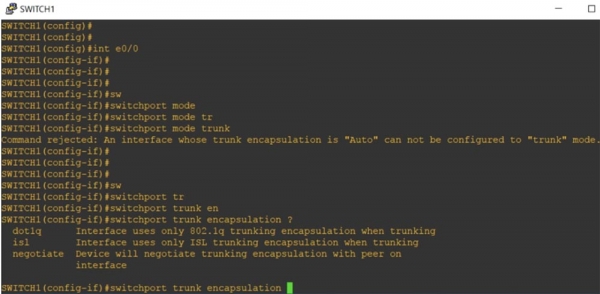
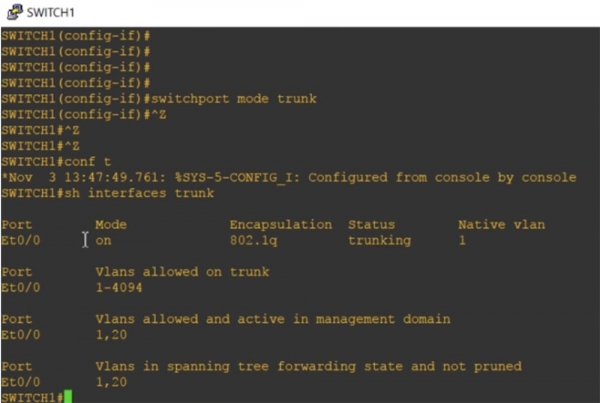
Em cada extremidade do trunk, deve-se escolher o mesmo tipo de encapsulamento. Por padrão, o switch "pronto para uso" suporta apenas o trunking do tipo dot1q, uma vez que esse padrão é compatível com praticamente todos os dispositivos de rede. Eu vou programar nossa interface para a encapsulação de trunking usando o comando switchport trunk encapsulation dot1q, após o qual usarei o comando switchport mode trunk que havia sido rejeitado anteriormente. Agora, nossa porta está programada para o modo trunk.
Se o trunk for formado por dois switches Cisco, o protocolo proprietário ISL será utilizado por padrão. Se um switch suportar dot1q e ISL, enquanto o outro suportar apenas dot1q, o trunk será automaticamente convertido para o modo de encapsulamento dot1q. Se olharmos novamente para as opções de trunking, veremos que agora o modo de encapsulamento do trunk da interface Et0/0 mudou de n-isl para 802.1q.
Ao digitar o comando show int e0/0 switchport, veremos todos os parâmetros de estado dessa porta.
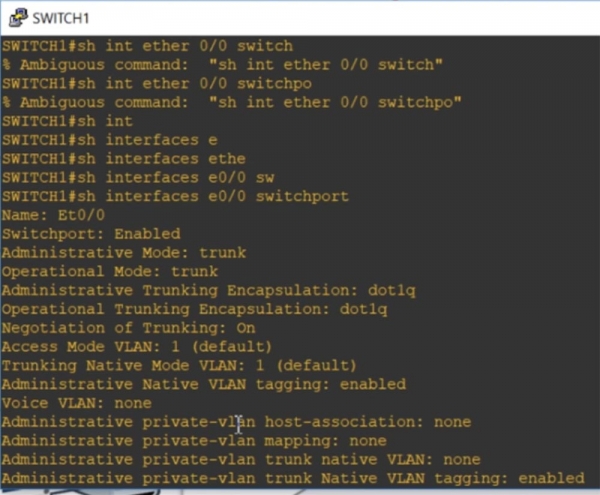
Você verá que, por padrão, a VLAN1 é a "rede nativa" para trunking (Native VLAN) e o modo de etiquetagem de tráfego para a Native VLAN é possível. Em seguida, uso o comando int e0/0, entro nas configurações dessa interface e digito switchport trunk, após o que o sistema fornece sugestões de possíveis parâmetros desse comando.
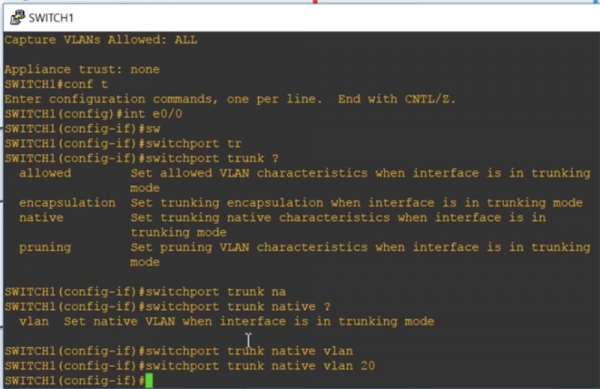
Allowed significa que, se a porta estiver em modo trunk, serão estabelecidas as características VLAN permitidas. Encapsulation ativa a encapsulação de trunking, se a porta estiver em modo trunk. Eu uso o parâmetro native, o que significa que, em modo trunk, as características nativas da porta serão definidas, e digito o comando switchport trunk native VLAN20. Assim, em modo trunk, a VLAN20 será a Native VLAN para essa porta do primeiro switch SW1.
Temos outro switch, SW2, cujo trunk-port utiliza VLAN1 como Native VLAN. Agora você pode ver que o protocolo CDP gera uma mensagem indicando que houve uma discrepância na Native VLAN em ambas as extremidades do trunk: a trunk-port do primeiro switch Ethernet0/0 usa Native VLAN20, enquanto a trunk-port do segundo usa Native VLAN1. Isso ilustra a diferença entre Native VLAN e Default VLAN.
Vamos começar a explorar o intervalo padrão e o intervalo estendido de redes VLAN.
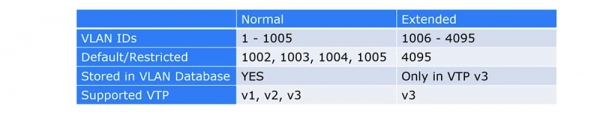
Por muito tempo, a Cisco suportou apenas a faixa de números VLAN de 1 a 1005, sendo que a faixa de 1002 a 1005 foi reservada por padrão para VLAN Token Ring e FDDI. Essas redes eram conhecidas como VLANs comuns. Como você deve se lembrar, o ID VLAN é uma etiqueta de 12 bits que permite definir um número de até 4096, no entanto, por motivos de compatibilidade, a Cisco utilizou números apenas até 1005.
A faixa ampliada de VLAN inclui números de 1006 a 4095. Ela pode ser utilizada em dispositivos antigos somente se eles suportarem VTP v3. Se você está usando VTP v3 e a faixa ampliada de VLAN, deve desativar o suporte para VTP v1 e v2, uma vez que as primeira e segunda versões não podem trabalhar com VLANs se tiverem um número superior a 1005.
Portanto, se você utilizar VLANs Ampliadas em switches antigos, o VTP deve estar na configuração "desável" e você precisará configurá-lo manualmente para as VLANs, caso contrário a atualização do banco de dados VLAN não acontecerá. Se você pretende usar VLANs Ampliadas com VTP, precisará da terceira versão do VTP.
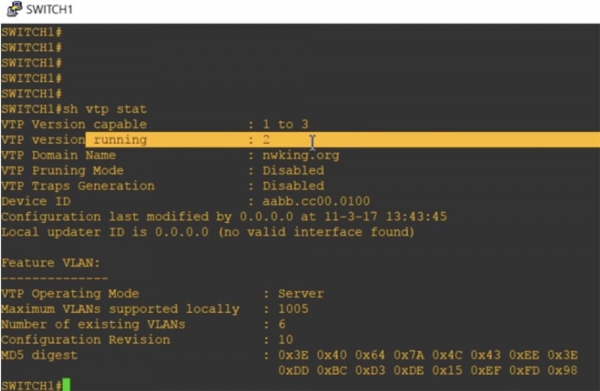
Vamos verificar o estado do VTP com o comando show vtp status. Você verá que o switch está operando no modo VTP v2, com suporte para as versões 1 e 3. Eu atribuí a ele o nome de domínio nwking.org.
Aqui, o modo de gerenciamento do VTP é importante – servidor. Você verá que o número máximo de redes VLAN suportadas é 1005. Assim, podemos entender que este switch, por padrão, suporta apenas a faixa comum de VLAN.
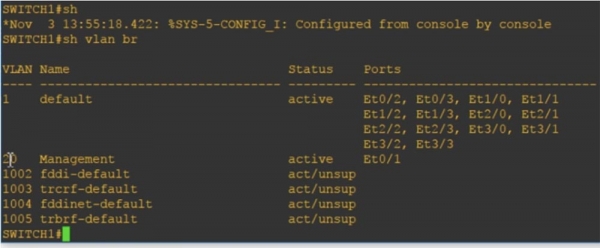
Agora vou digitar o comando show vlan brief, e você verá o VLAN20 Management, que é mencionado aqui porque faz parte do banco de dados VLAN.
Se eu agora solicitar a configuração atual do dispositivo com o comando show run, não veremos nenhuma menção às VLANs, porque elas estão contidas apenas no banco de dados VLAN.
Em seguida, utilizo o comando vtp mode para configurar o modo de operação do VTP. Os switches de modelos antigos tinham apenas três parâmetros para este comando: client, que coloca o switch em modo cliente, server, que ativa o modo servidor, e transparent, que coloca o switch em modo "transparente". Como era impossível desligar completamente o VTP em switches antigos, nesse modo o switch, permanecendo no domínio do VTP, simplesmente parava de aceitar atualizações no banco de dados das redes VLAN que chegavam em suas portas pelo protocolo VTP.
Nos novos switches, surgiu o parâmetro off, que permite desativar completamente o modo VTP. Vamos transferir o dispositivo para o modo transparente com o comando vtp mode transparent e mais uma vez observar a configuração atual. Como podem ver, agora foi adicionada uma entrada sobre VLAN20. Assim, se adicionarmos uma rede VLAN, cujo número está no intervalo normal de VLANs de 1 a 1005, e o VTP estiver no modo transparent ou off, essa rede será adicionada à configuração atual e ao banco de dados de redes locais virtuais, de acordo com as políticas internas de VLAN.
Vamos tentar adicionar a VLAN 3000, e vocês verão que no modo transparente ela também apareceu na configuração atual. Normalmente, se quisermos adicionar uma rede do intervalo estendido de VLAN, devemos usar o comando vtp version 3. Como podem ver, ambas as redes VLAN20 e VLAN3000 estão exibidas na configuração atual.
Se sairmos do modo transparent e ativarmos o modo servidor com o comando vtp mode server, e em seguida voltarmos a observar a configuração atual, podemos ver que as entradas sobre VLAN desapareceram completamente. Isso ocorreu porque todas as informações sobre VLAN são armazenadas apenas no banco de dados VLAN e podem ser visualizadas apenas no modo VTP transparente. Como ativei o modo VTP v3, ao usar o comando show vtp status, podemos ver que o número máximo de VLANs suportadas aumentou para 4096.
Assim, o banco de dados VTP v1 e VTP v2 suportam apenas VLANs normais com números de 1 a 1005, enquanto o banco de dados VTP v3 inclui entradas para VLANs estendidas com números de 1 a 4096. Se você usa o modo VTP transparent ou VTP off, a informação sobre VLAN será adicionada à configuração atual. Se você deseja usar o intervalo estendido de VLAN, o dispositivo deve estar no modo VTP v3. Esta é a diferença entre VLANs normais e estendidas.
Agora vamos comparar as VLANs para dados e as VLANs para transmissão de voz. Se vocês se lembram, eu disse que cada porta pode pertencer simultaneamente a apenas uma VLAN.
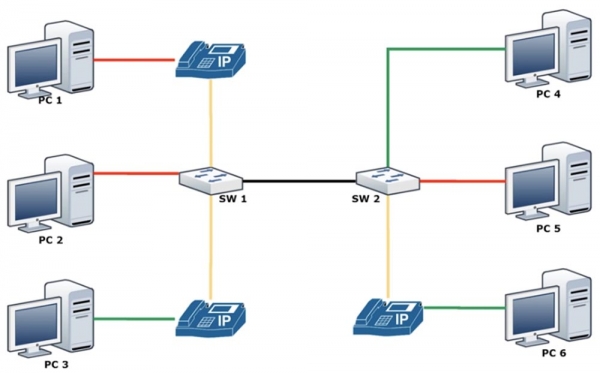
No entanto, em muitos casos, precisamos configurar uma porta para trabalhar com um telefone IP. Os modernos telefones IP da Cisco possuem um switch incorporado, portanto, você pode simplesmente conectar o telefone ao ponto de rede na parede com um cabo e, com um cabo patch, ao seu computador. O problema era que o ponto de rede ao qual a porta do telefone se conecta precisava ter duas VLANs diferentes. Já discutimos nos tutoriais em vídeo 11 e 12 como evitar loops de tráfego, como usar o conceito de 'VLAN nativa' que permite o tráfego não marcado, mas isso era apenas uma solução temporária. A solução final para o problema foi a separação das VLANs em redes para tráfego de dados e redes para tráfego de voz.
Neste caso, você une todas as linhas telefônicas em uma VLAN de voz. A figura mostra que os computadores PC1 e PC2 podem pertencer à rede VLAN20 vermelha, enquanto o computador PC3 pertence à rede VLAN30 verde, mas todos os telefones IP associados a eles pertencerão à mesma rede de voz amarelo VLAN50.
Na verdade, cada porta do switch SW1 terá simultaneamente 2 redes VLAN – uma para dados e outra para voz.
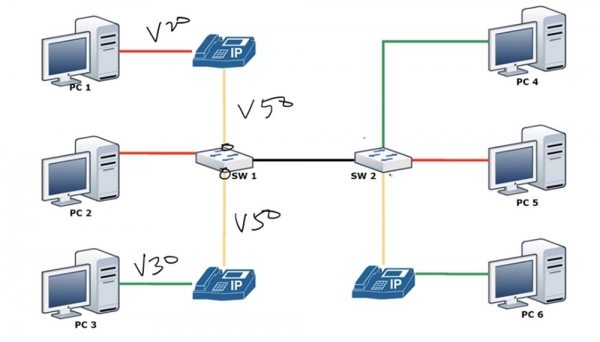
Como eu disse, a VLAN de acesso sempre tem uma VLAN, você não pode ter duas VLANs em uma única porta. Não é possível aplicar simultaneamente os comandos switchport access vlan 10, switchport access vlan 20 e switchport access vlan 50 a uma única interface. No entanto, você pode utilizar dois comandos para a mesma interface: o comando switchport access vlan 10 e o comando switchport voice vlan 50. Portanto, como o telefone IP contém um switch interno, ele pode encapsular e enviar o tráfego de voz VLAN50 e, ao mesmo tempo, receber e enviar o tráfego de dados da rede VLAN20 para o switch SW1 no modo switchport access. Vamos ver como esse modo é configurado.
Primeiro, vamos criar a rede VLAN50 e, em seguida, iremos para as configurações da interface Ethernet 0/1 e programá-la no modo switchport mode access. Depois disso, eu insiro sequencialmente os comandos switchport access vlan 10 e switchport voice vlan 50.
Esqueci de configurar o mesmo modo VLAN para o trunk, então vou para as configurações da porta Ethernet 0/0 e digitar o comando switchport trunk native vlan 1. Agora, vou solicitar que as configurações VLAN sejam exibidas, e vocês verão que agora na porta Ethernet 0/1 temos ambas as redes – VLAN 50 e VLAN20.
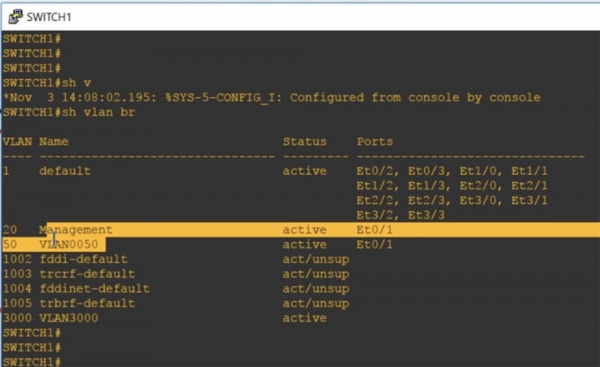
Assim, se você notar que duas VLANs estão localizadas em uma mesma porta, isso significa que uma delas é uma rede de voz, chamada Voice VLAN. Isso não pode ser um trunk, pois se olharmos as configurações do trunk com o comando show int trunk, verá que a porta trunk contém todas as redes VLAN, incluindo a rede padrão VLAN1.
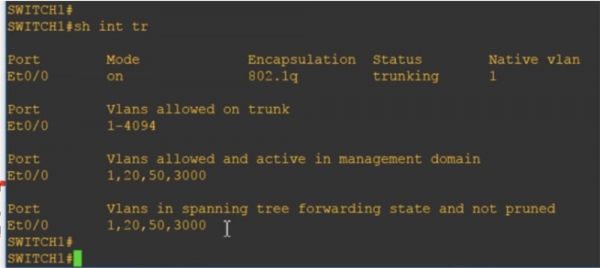
Pode-se dizer que, tecnicamente, ao criar uma rede de dados e uma rede de voz, cada uma dessas portas se comporta como um half-trunk: para uma rede, ela funciona como trunk, e para a outra como uma porta access.
Se você digitar o comando show int e0/1 switchport, poderá ver que algumas características correspondem a dois modos de operação: temos tanto static access quanto encapsulação de trunking. Para esse modo, a access mode está associada à rede de dados VLAN 20 Management e, ao mesmo tempo, está presente a rede de voz VLAN 50.
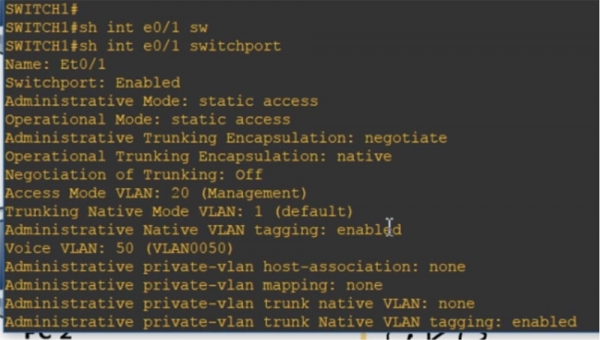
Você pode verificar a configuração atual, que também mostrará que nesta porta estão presentes as redes access vlan 20 e voice vlan 50.
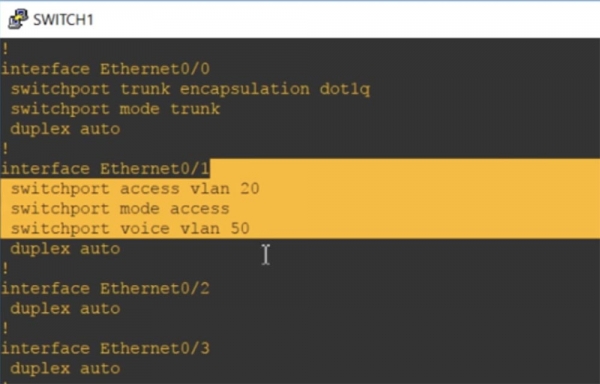
Aqui está a diferença entre as redes Data VLAN e Voice VLAN. Espero que você tenha entendido tudo que eu expliquei, se não – assistia a esta videoaula novamente.
Obrigado por estar conosco. Você gosta dos nossos artigos? Quer ver mais materiais interessantes? Apoie-nos fazendo um pedido ou recomendando a amigos, 30% de desconto para usuários do Habra em um análogo único de servidores de entrada, que foi desenvolvido para você: (disponíveis opções com RAID1 e RAID10, até 24 núcleos e até 40GB DDR4).
Dell R730xd pela metade do preço? Somente conosco na Holanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — a partir de $99! Leia sobre
Fonte: habr.com
