

Vamos supor que o STP esteja em estado de convergência. O que acontece se eu pegar um cabo e conectar o switch N diretamente ao switch raiz A? O Root Bridge "verá" que um novo porto ativo foi adicionado e enviará um BPDU por ele.
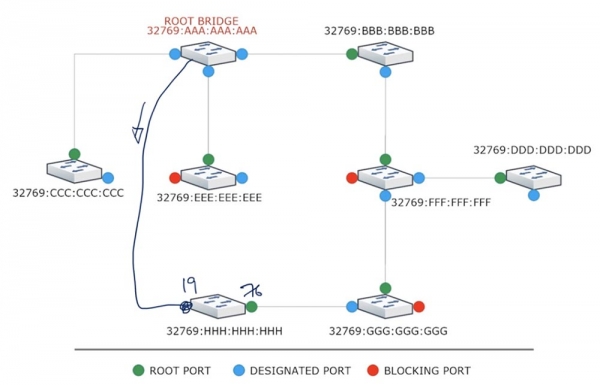
O switch N, ao receber este quadro com custo zero, determinará o custo do caminho através do novo porto como 0+19 = 19, enquanto o custo do seu porto raiz é 76. Após isso, o porto do switch N, que estava anteriormente em estado de disabled, passará por todas as etapas de transição e mudará para o modo de transmissão em apenas 50 segundos. Se outros dispositivos estiverem conectados a este switch, todos eles perderão a conexão com o switch raiz e com a rede como um todo por 50 segundos.
Da mesma forma, o switch G, ao receber do switch N um quadro BPDU com notificação de custo 19, mudará o custo do seu porto designado para 19+19= 38 e o reatribuirá como seu novo porto raiz, pois o custo de seu antigo Root Port é 57, que é maior que 38. Nesse ponto, todas as etapas de reatribuição dos portos começam novamente, levando 50 segundos, e, finalmente, toda a rede colapsa.
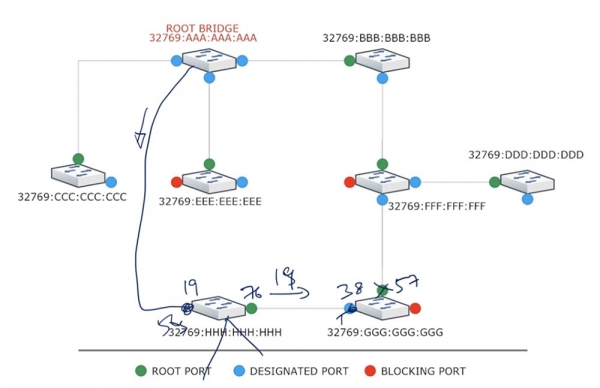
Agora vamos considerar o que acontecerá em uma situação semelhante usando RSTP. O switch raiz enviará da mesma forma um BPDU ao switch N conectado, mas imediatamente após isso bloqueará seu porto. Ao receber este quadro, o switch N determinará que esta rota tem um custo menor do que seu porto raiz e imediatamente o bloqueará. Depois disso, N enviará ao switch raiz um Proposal pedindo para abrir um novo porto, pois seu custo é menor do que o custo do porto raiz existente. Após o switch raiz concordar com o pedido, ele desbloqueará seu porto e enviará um Agreement ao switch N, que, em seguida, tornará o novo porto seu porto raiz.
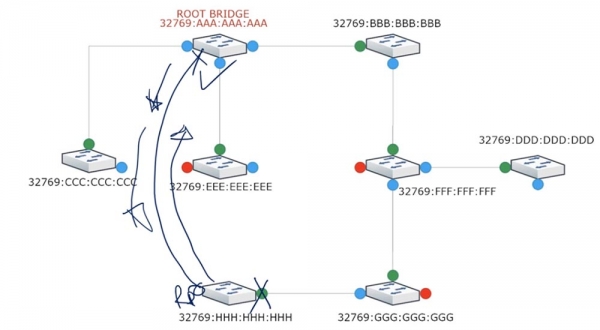
Graças ao mecanismo de Proposal/Agreement, a reatribuição do porto raiz ocorrerá quase instantaneamente, e todos os dispositivos conectados ao switch N não perderão a conexão com a rede.
Ao designar uma nova Porta Raiz, o switch N transforma a antiga porta raiz em uma porta alternativa. O mesmo acontecerá com o switch G – ele trocará mensagens Proposal/Acordo com o switch N, atribuirá uma nova porta raiz e bloqueará as outras portas. Em seguida, o processo continuará no próximo segmento da rede com o switch F.
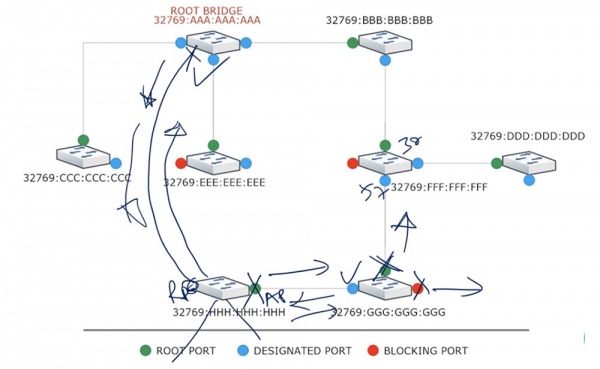
O switch F, ao analisar os custos, verá que a rota para o switch raiz através da porta inferior custará 57, enquanto a rota já existente através da porta superior custa 38, e manterá tudo como está. Ao saber disso, o switch G bloqueará a porta voltada para F e encaminhará o tráfego para o switch raiz pela nova rota G-H-A.
Enquanto o switch F não receber uma Proposal/Acordo do switch G, ele manterá sua porta inferior bloqueada para evitar a formação de loops. Assim, você vê que o RSTP é um protocolo muito rápido que não cria os problemas de rede típicos do STP.
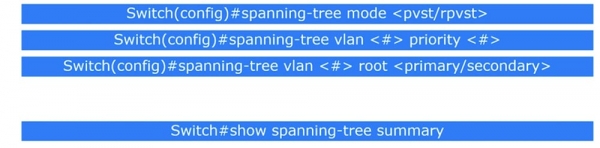
Agora vamos passar para os comandos. Você precisará acessar o modo de configuração global do switch e escolher o modo PVST ou RPVST usando o comando spanning-tree mode . Em seguida, você precisará decidir como alterar a prioridade de uma VLAN específica. Para isso, usa-se o comando spanning-tree vlan priority . Do último vídeo, você deve se lembrar que a prioridade é um número múltiplo de 4096 e, por padrão, esse número é 32768 mais o número da VLAN. Se você escolheu a VLAN1, a prioridade padrão será 32768+1= 32769.
Por que pode ser necessário alterar a prioridade das redes? Sabemos que o BID consiste em um valor numérico de prioridade e um endereço MAC. O endereço MAC do dispositivo não pode ser alterado, ele possui um valor fixo, portanto, apenas o valor da prioridade pode ser modificado.
Suponha que exista uma grande rede onde todos os dispositivos Cisco estão conectados em um formato de anel. Neste caso, por padrão, o PVST está ativado, portanto, um switch raiz será escolhido pelo sistema. Se todos os dispositivos tiverem a mesma prioridade, o switch com o endereço MAC mais antigo terá a vantagem. No entanto, isso pode ser um switch de 10-12 anos, de um modelo ultrapassado, que nem mesmo tem poder e desempenho suficientes para "liderar" uma rede tão extensa.
Ao mesmo tempo, você pode ter um switch de ponta em sua rede que custa milhares de dólares, mas devido à importância maior do endereço MAC, ele precisa "se submeter" a um switch antigo que custa algumas centenas de dólares. Se o switch antigo se tornar o switch raiz, isso reflete um sério erro de design na rede.
Portanto, você deve acessar as configurações do novo switch e atribuir a ele um valor de prioridade mínimo, por exemplo, 0. Ao usar VLAN1, o valor total de prioridade será 0+1=1, e todos os outros dispositivos sempre o considerarão como o switch raiz.
Agora, imagine a seguinte situação. Se o switch raiz se tornar inacessível por algum motivo, você pode querer que o novo switch raiz não seja qualquer switch com prioridade mais baixa, mas sim um switch específico com melhores funções de rede. Nesse caso, nas configurações do Root Bridge, usa-se o comando que designa switches raiz primários e secundários: spanning-tree vlan root . O valor de prioridade para o switch primário será 32768 – 4096 – 4096 = 24576. Para o switch secundário, ele é calculado pela fórmula 32768 – 4096 = 28672.
Você não precisa inserir esses números manualmente – o sistema fará isso automaticamente para você. Assim, o switch com prioridade 24576 será o raiz, e se ele se tornar inacessível, o switch com prioridade 28672 será o próximo, considerando que a prioridade de todos os outros switches por padrão não é menor que 32768. Isso deve ser feito se você não quiser que o sistema atribua automaticamente um switch raiz.
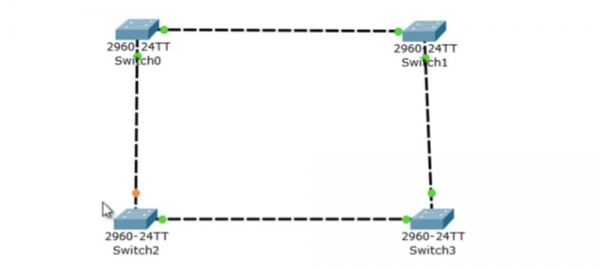
Se você quiser verificar as configurações do protocolo STP, deve usar o comando show spanning-tree summary. Agora, vamos revisar todos os tópicos que estudamos hoje com o Packet Tracer. Estou usando uma topologia de rede com 4 switches modelo 2690, mas isso não importa, pois todos os modelos de switches Cisco suportam STP. Eles estão conectados entre si de forma que a rede forma um ciclo fechado.
Por padrão, os dispositivos Cisco operam no modo PSTV+, ou seja, para a convergência, cada porta levará no máximo 20 s. O painel de simulação permite visualizar o envio de tráfego e revisar os parâmetros de operação da rede criada.
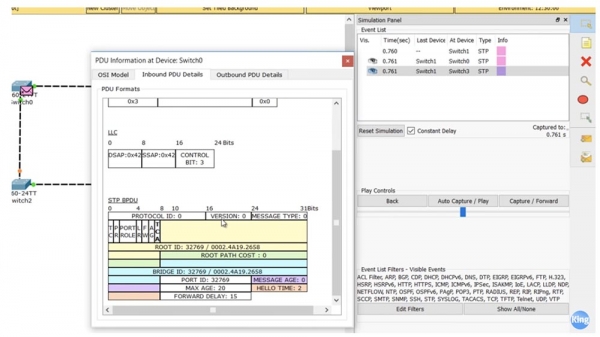
Você vê o que é um quadro STP BPDU. Se você vê a designação da versão 0, significa que se trata do STP, porque para o RSTP é usada a versão 2. Aqui também está o valor do Root ID, que consiste na prioridade e no endereço MAC do switch raiz, e seu correspondente Bridge ID.
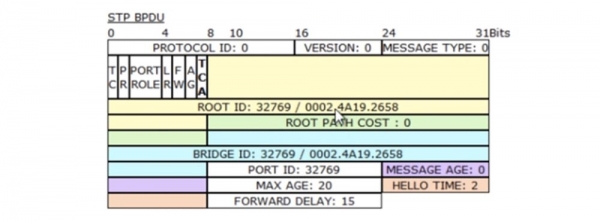
Esses valores são iguais, pois o custo do caminho para o switch raiz para o SW0 é 0, portanto, ele mesmo é o switch raiz. Assim, após a ativação dos switches, devido ao uso do STP, houve uma seleção automática do Root Bridge e a rede começou a funcionar. Você vê que, para evitar um loop, a porta superior Fa0/2 do switch SW2 foi colocada no estado Blocking, mas o que indica a cor laranja do marcador.
Vamos para o console de configurações do switch SW0 e usar um par de comandos. O primeiro é o comando show spanning-tree, após o qual será exibida na tela informações sobre o modo PSTV+ para a rede VLAN1. Se estivermos usando várias VLANs, na parte inferior da janela aparecerá mais um bloco de informações para a segunda e as redes subsequentes usadas.
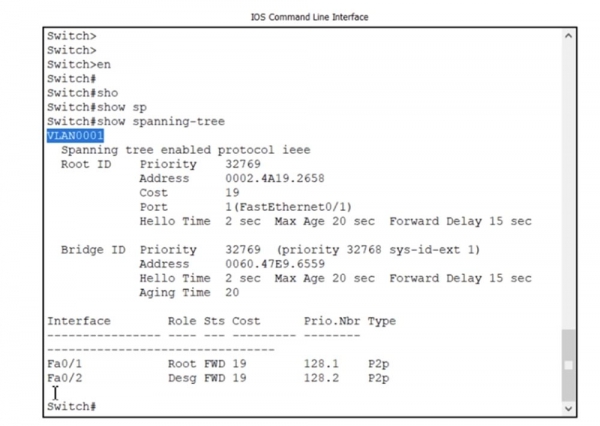
Você vê que o protocolo STP está disponível de acordo com o padrão IEEE, o que significa o uso do PVSTP+. Tecnicamente, isso não é um padrão .1d. Aqui também estão as informações do Root ID: prioridade 32769, endereço MAC do dispositivo raiz, custo 19, etc. Em seguida, seguem as informações do Bridge ID, onde é desmembrado o valor da prioridade 32768 +1, e segue outro endereço MAC. Como você pode ver, eu estava errado — o switch SW0 não é o switch raiz, o switch raiz tem um endereço MAC diferente, que está listado nas configurações do Root ID. Eu acho que isso está relacionado ao fato de que o SW0 recebeu um quadro BPDU com informações de que algum switch na rede tem maiores fundamentos para desempenhar o papel de raiz. Agora, vamos examinar isso.
(nota do tradutor: Root ID – o identificador do switch raiz, igual para todos os dispositivos da mesma rede VLAN que opera sob o protocolo STP, Bridge ID – o identificador do switch local que faz parte do Root Bridge, que pode ser diferente para diferentes switches e diferentes VLANs).
Mais um fator que indica que o SW0 não é o switch raiz é que o switch raiz não possui Root Port, enquanto neste caso há tanto Root Port quanto Designated Port em estado de forwarding. Você também vê o tipo de conexão p2p, ou 'ponto a ponto'. Isso significa que as portas fa0/1 e fa0/2 estão conectadas diretamente aos switches vizinhos.
Se alguma porta estivesse conectada a um hub, o tipo de conexão seria designado como shared, que discutiremos mais tarde. Se eu executar o comando para ver as informações finais show spanning-tree summary, veremos que este switch está no modo PVSTP, seguido pela listagem das funcionalidades de porta indisponíveis.
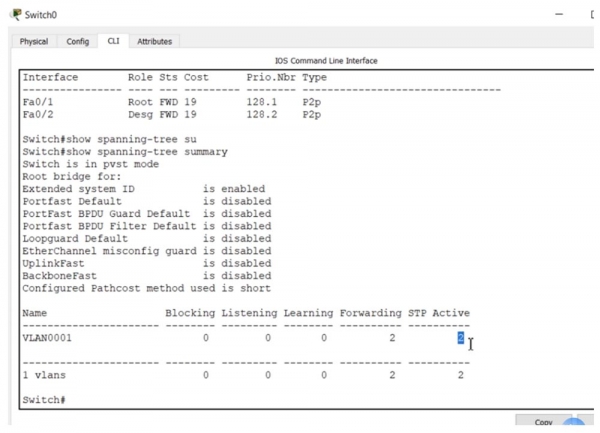
A seguir, está o estado e o número de portas servindo a VLAN1: blocking 0, listening 0, learning 0, em estado de forwarding no modo STP estão 2 portas.
Antes de passar para o switch SW2, vamos olhar as configurações do switch SW1. Para isso, usamos o mesmo comando show spanning-tree.
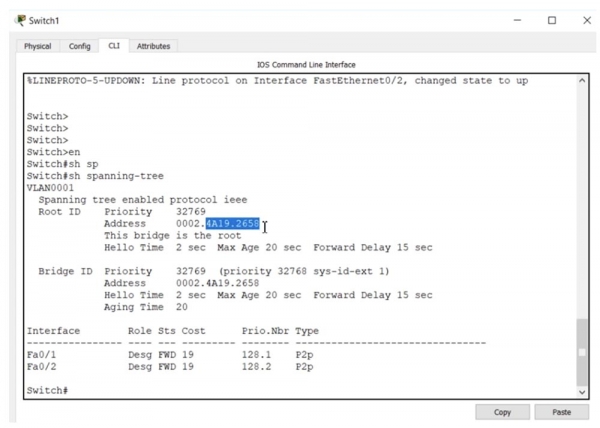
Você observa que o MAC address do Root ID do switch SW1 é o mesmo que o do SW0, pois todos os dispositivos na rede que se unem recebem o mesmo endereço do dispositivo Root Bridge, confiando na escolha feita pelo protocolo STP. Como você pode ver, o SW1 é o switch raiz, pois os endereços Root ID e Bridge ID coincidem. Além disso, há uma mensagem aqui dizendo 'este switch é o raiz'.
Outro sinal de que um switch é o switch raiz é que ele não possui Root Ports, ambas as portas são designadas como Designated. Se todas as portas são mostradas como Designated e estão em estado de forwarding, então você está diante de um switch raiz.
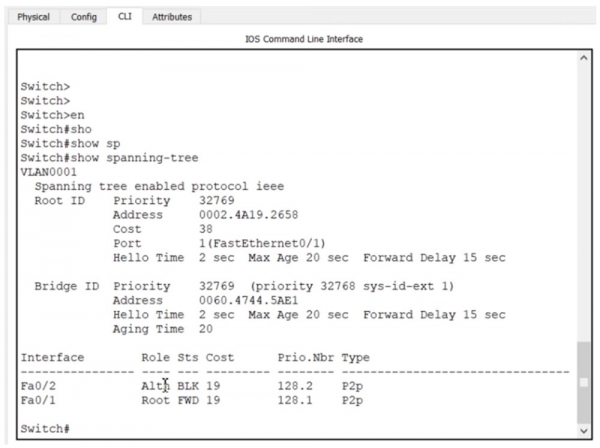
O switch SW3 contém informações semelhantes, e agora vou passar para o SW2, pois uma de suas portas está em estado Blocking. Uso o comando show spanning-tree e vemos que as informações Root ID e o valor de prioridade são iguais aos dos outros switches.
A seguir, é indicado que uma das portas é Alternative. Não se preocupe com isso, o padrão 802.1d chama isso de Blocking Port, enquanto no PVSTP, uma porta bloqueada é sempre chamada de Alternative. Assim, esta porta alternativa Fa0/2 está em estado bloqueado, enquanto a porta Fa0/1 atua como Root Port.
A porta bloqueada está no segmento de rede entre o switch SW0 e o switch SW2, evitando assim a formação de um loop. Como você pode ver, os switches usam uma conexão do tipo p2p, pois não estão conectados a outros dispositivos.
Temos uma rede que utiliza o protocolo STP. Agora vou pegar um cabo e conectar diretamente o switch SW2 ao switch raiz SW1. Depois disso, todas as portas do SW2 serão indicadas por marcadores laranja.
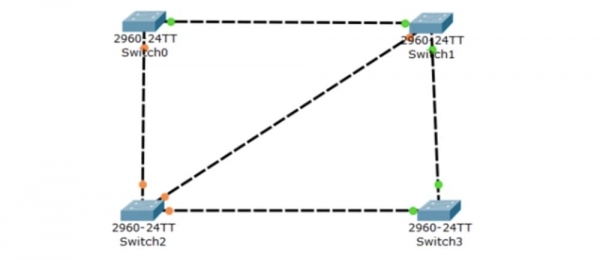
Se usarmos o comando show spanning-tree summary, veremos que inicialmente duas portas estão no estado Listening, depois passam para o estado Learning e, após alguns segundos, para o estado Forwarding, enquanto a cor do marcador muda para verde. Se agora digitarmos o comando show spanning-tree, podemos ver que a Fa0/1, que antes era a porta Root, agora passou para o estado de bloqueio e se tornou chamada de porta Alternative.
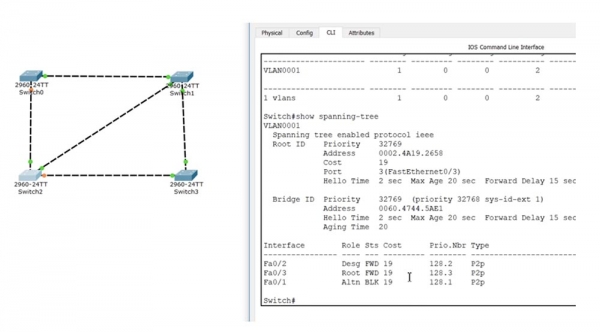
A porta Fa0/3, à qual o cabo do switch raiz está conectado, tornou-se a porta Root, enquanto a porta Fa0/2 se transformou na porta Designated. Vamos rever mais uma vez o processo de convergência que acontece. Vou desconectar o cabo SW2-SW1 e retornar à topologia anterior. Você vê que as portas SW2 inicialmente são bloqueadas e voltam a ficar laranjas, depois passam sequencialmente pelos estados Listening e Learning, e chegam ao estado Forwarding. Nesse processo, uma porta torna-se verde, enquanto a outra, conectada ao switch SW0, permanece laranja. O processo de convergência levou um tempo considerável, essas são as limitações do funcionamento do STP.
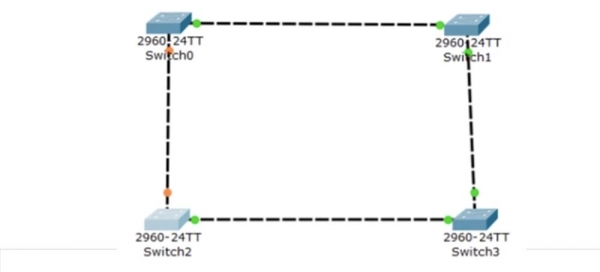
Agora vamos analisar como o RSTP funciona. Começaremos pelo switch SW2 e digitaremos em suas configurações o comando spanning-tree mode rapid-pvst. Este comando tem apenas duas opções de parâmetro: pvst e rapid-pvst, eu utilizo a segunda. Após inserir o comando, o switch passa para o modo RPVST, que pode ser verificado com o comando show spanning-tree.
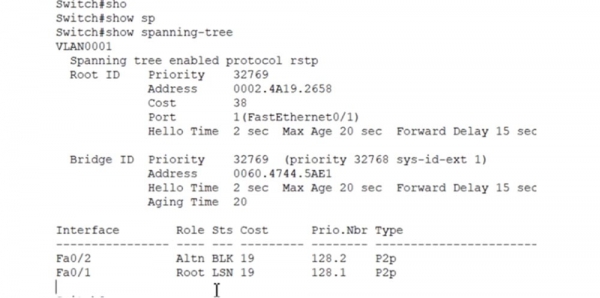
No início, você vê uma mensagem indicando que agora temos o protocolo RSTP em funcionamento. O restante permanece inalterado. Em seguida, preciso fazer o mesmo para todos os outros dispositivos, e assim a configuração do RSTP é finalizada. Vamos analisar o funcionamento desse protocolo assim como fizemos com o STP.
Eu vou conectar novamente o switch SW2 diretamente ao switch raiz SW1 – vamos ver quão rapidamente a convergência ocorrerá. Digito o comando show spanning-tree summary e vejo que duas portas do switch estão no estado Blocking, uma no estado Forwarding.
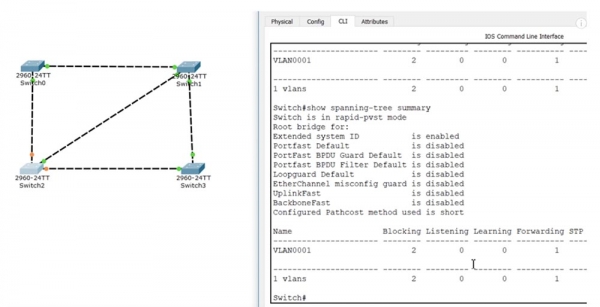
Você verá que a convergência ocorreu praticamente instantaneamente, então você pode julgar quão mais rápido o RSTP é em comparação ao STP. Em seguida, podemos usar o comando spanning-tree portfast default, que colocará todas as portas do switch no modo portfast por padrão. Isso é relevante quando a maioria das portas do switch são portas Edge, conectadas diretamente a hosts. Se tivermos alguma porta que não seja Edge, nós a reconfiguramos de volta para o modo spanning-tree.
Para configurar o trabalho com VLAN, você pode usar o comando spanning-tree vlan com os parâmetros priority (define a prioridade do switch para spanning-tree) ou root (designa o switch como raiz). Usamos o comando spanning-tree vlan 1 priority, especificando como prioridade qualquer número multiplicável por 4096, no intervalo de 0 a 61440. Assim, podemos alterar manualmente a prioridade de qualquer VLAN.
Você pode digitar o comando spanning-tree vlan 1 root com os parâmetros primary ou secondary, para configurar a porta root principal ou de backup para uma rede específica. Se eu usar spanning-tree vlan 1 root primary, esta porta será a porta root principal para a rede VLAN1.
Vou digitar o comando show spanning-tree, e veremos que este switch SW2 tem prioridade 24577, os endereços MAC do Root ID e do Bridge ID coincidem, o que significa que agora ele se tornou o switch raiz.
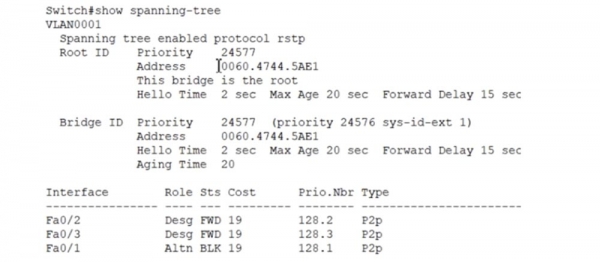
Você vê quão rápido ocorreu a convergência e a mudança de função dos switches. Agora, eu cancelarei o modo do switch principal usando o comando no spanning-tree vlan 1 root primary, após o qual sua prioridade retornará ao valor anterior de 32769, e a função de switch raiz novamente será transferida para o SW1.
Vamos ver como funciona o portfast. Vou digitar o comando int f0/1, entrar nas configurações dessa porta e usar o comando spanning-tree, após o que o sistema fornecerá sugestões de valores de parâmetros.
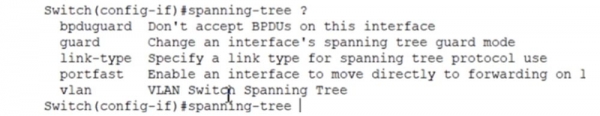
Em seguida, eu uso o comando spanning-tree portfast, que pode ser inserido com os parâmetros disable (desativa a função portfast para esta porta) ou trunk (ativa a função portfast para esta porta mesmo no modo trunk).
Se você digitar spanning-tree portfast, a função simplesmente será ativada nesta porta. Para ativar a função BPDU Guard, é necessário usar o comando spanning-tree bpduguard enable; o comando spanning-tree bpduguard disable desativa esta função.
Vou falar rapidamente sobre mais uma coisa. Se a interface VLAN1 do switch SW2 estiver bloqueada na direção do SW3, então, com outras configurações para outra VLAN, por exemplo, VLAN2, essa mesma interface pode se tornar a porta raiz. Assim, o sistema pode implementar um mecanismo de balanceamento de carga de tráfego – em um caso, esse segmento de rede não é utilizado, em outro – é utilizado.
Vou mostrar o que acontece quando conectamos um hub e obtemos uma interface compartilhada. Vou adicionar o hub ao esquema e conectá-lo ao switch SW2 com dois cabos.
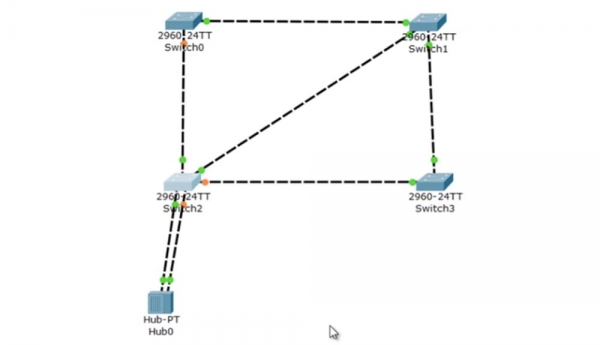
O comando show spanning-tree refletirá a seguinte situação.
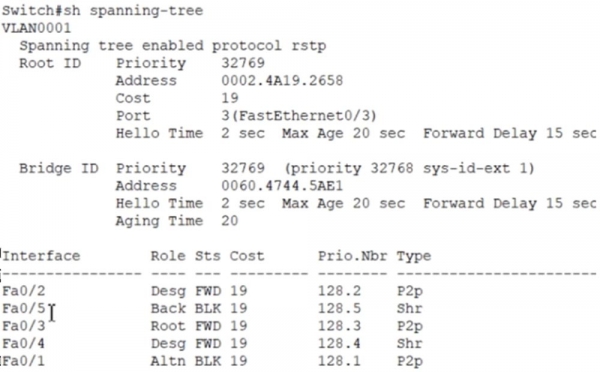
Fa0/5 (porta inferior esquerda do switch) se torna uma porta de backup, enquanto a porta Fa0/4 (porta inferior direita do switch) se torna a porta designada. O tipo de ambas as portas é comum, ou shared. Isso significa que o segmento de interfaces do hub-switch é uma rede compartilhada.
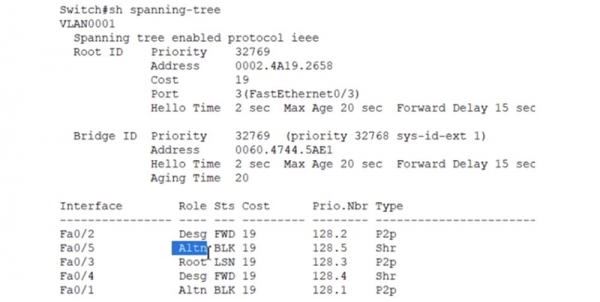
Graças ao uso do RSTP, conseguimos a divisão em portas alternativa e de reserva. Se mudarmos o switch SW2 para o modo pvst com o comando spanning-tree mode pvst, veremos que a interface Fa0/5 novamente mudou para o estado Alternativa, porque atualmente não há diferença entre a porta de backup e a porta alternativa.
Esta foi uma aula muito longa, e se você não entendeu algo, recomendo assisti-la novamente.
Obrigado por estar conosco. Você gosta dos nossos artigos? Quer ver mais materiais interessantes? Apoie-nos fazendo um pedido ou recomendando a amigos, 30% de desconto para usuários do Habra em um análogo único de servidores de entrada, que foi desenvolvido para você: (disponíveis opções com RAID1 e RAID10, até 24 núcleos e até 40GB DDR4).
Dell R730xd pela metade do preço? Somente conosco na Holanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — a partir de $99! Leia sobre
Fonte: habr.com
