

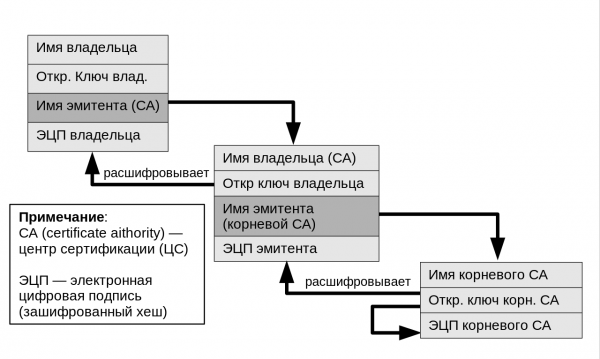
Cadeia de confiança. CC BY-SA 4.0
A inspeção de tráfego SSL (descriptografia SSL/TLS, análise SSL ou DPI) está se tornando um tema cada vez mais debatido no setor corporativo. A ideia de descriptografar o tráfego aparentemente contradiz o próprio conceito de criptografia. No entanto, é um fato: cada vez mais empresas utilizam tecnologias DPI, justificando isso como necessária para a verificação de conteúdo em busca de malwares, vazamentos de dados, etc.
Bem, se aceitarmos como um fato que é necessário implementar essa tecnologia, devemos pelo menos considerar maneiras de fazê-lo de forma mais segura e controlada. Pelo menos, não devemos confiar, por exemplo, nos certificados que o fornecedor do sistema DPI fornece a você.
Há um aspecto da implementação que nem todos conhecem. Na verdade, muitos ficam realmente surpresos ao ouvir sobre isso. Trata-se de uma autoridade certificadora privada (CA). Ela gera certificados para a descriptografia e recriptografia do tráfego.
Em vez de confiar em certificados autoassinados ou certificados de dispositivos DPI, você pode usar uma CA dedicada de uma autoridade certificadora externa, como a GlobalSign. Mas primeiro, vamos fazer um pequeno resumo do próprio problema.
O que é a inspeção SSL e por que ela é utilizada?
Cada vez mais sites públicos estão migrando para HTTPS. Por exemplo, segundo , no início de setembro de 2019, a proporção de tráfego criptografado na Rússia alcançou 83%.
Infelizmente, o tráfego criptografado é cada vez mais utilizado por malfeitores, especialmente porque o Let’s Encrypt distribui milhares de certificados SSL gratuitos de forma automatizada. Assim, o HTTPS se tornou comum — e o cadeado na barra de endereços do navegador deixou de ser um indicador confiável de segurança.
É a partir dessas posições que os fabricantes de soluções DPI promovem seus produtos. Eles são implementados entre os usuários finais (ou seja, seus funcionários, que estão navegando na web) e a Internet, filtrando o tráfego malicioso. Atualmente, existem uma série de produtos no mercado, mas os processos são essencialmente os mesmos. O tráfego HTTPS passa por um dispositivo de verificação, onde é descriptografado e verificado em busca de malware.
Após a conclusão da verificação, o dispositivo cria uma nova sessão SSL com o cliente final para descriptografar e reencriptar o conteúdo.
Como funciona o processo de descriptografia/reencriptação
Para que o dispositivo de inspeção SSL possa descriptografar e reencriptar pacotes antes de enviá-los para os usuários finais, ele deve ser capaz de emitir os certificados SSL em tempo real. Isso significa que ele deve ter um certificado de autoridade certificadora (CA) instalado.
Para a empresa (ou outra pessoa intermediária), é importante que esses certificados SSL sejam confiáveis nos navegadores (ou seja, não apresentem mensagens de aviso assustadoras, como a mostrada abaixo). Portanto, a cadeia de autoridade certificadora (ou hierarquia) deve estar no armazenamento de confiança do navegador. Como esses certificados não são emitidos por autoridades certificadoras confiáveis públicas, é necessário passar manualmente as hierarquias de CA para todos os clientes finais.
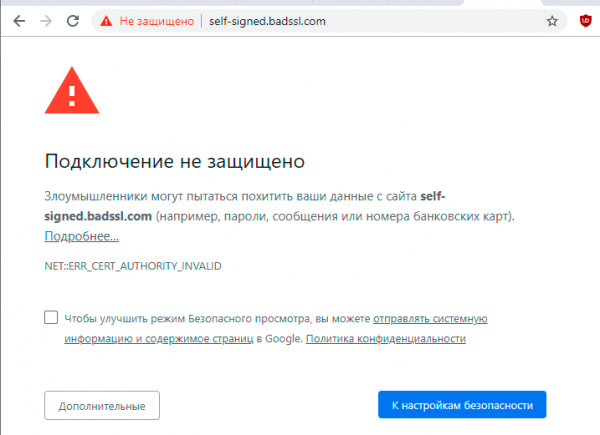
Mensagem de aviso para certificado autoassinado no Chrome. Fonte:
Em computadores com Windows, é possível utilizar o Active Directory e políticas de grupo, mas para dispositivos móveis o processo é mais complicado.
A situação torna-se ainda mais complicada se for necessário manter outros certificados raiz em um ambiente corporativo, como os da Microsoft ou baseados em OpenSSL. Além disso, é necessário garantir a proteção e gestão de chaves secretas, para que nenhuma das chaves expire inesperadamente.
A melhor opção: um certificado raiz privado e dedicado de uma autoridade certificadora externa.
Se o gerenciamento de várias raízes ou certificados autoassinados não for atraente, há uma outra opção: confiar em uma autoridade certificadora externa. Neste caso, os certificados são emitidos a partir de privada de uma autoridade certificadora que está vinculada na cadeia de confiança a um centro de certificação raiz dedicado e privado, criado especificamente para a empresa.
Arquitetura simplificada para certificados raiz dedicados para clientes.
Esta configuração elimina alguns dos problemas mencionados anteriormente: ao menos reduz o número de raízes a serem gerenciadas. Aqui, pode-se usar um único centro de raiz privado para todas as necessidades internas de PKI, com qualquer número de centros de certificação intermediários. Por exemplo, no diagrama acima, é mostrada uma hierarquia em múltiplos níveis, onde um dos centros de certificação intermediários é usado para a verificação/evidenciação de SSL, enquanto outro é para computadores internos (notebooks, servidores, desktops, etc.).
Neste esquema, não é necessário ter CA em todos os clientes, pois a CA de nível superior é hospedada na GlobalSign, o que resolve problemas relacionados à proteção da chave privada e à sua validade.
Outra vantagem dessa abordagem é a capacidade de revogar o certificado SSL de inspeção por qualquer motivo. Em vez disso, simplesmente cria-se um novo, que é vinculado à sua raiz privada original, e pode ser usado imediatamente.
Apesar de todas as controvérsias, as empresas estão cada vez mais adotando a inspeção de tráfego SSL como parte de sua infraestrutura interna ou privada de PKI. Outras aplicações da PKI privada incluem a emissão de certificados para autenticação de dispositivos ou usuários, SSL para servidores internos e várias configurações que não são permitidas em certificados públicos confiáveis de acordo com os requisitos do CA/Browser Forum.
Os navegadores estão resistindo
Vale ressaltar que os desenvolvedores de navegadores estão tentando combater essa tendência e proteger os usuários finais contra MiTM. Por exemplo, há alguns dias, a Mozilla planejou habilitar por padrão o protocolo DoH (DNS-over-HTTPS) em uma das próximas versões do navegador Firefox. O protocolo DoH oculta as consultas DNS do sistema DPI, dificultando a inspeção de SSL.
Sobre planos semelhantes, em 10 de setembro de 2019, a Google para o navegador Chrome.
Apenas usuários registrados podem participar da pesquisa. , por favor.
Você acha que a empresa tem o direito de inspecionar o tráfego SSL de seus funcionários?
Sim, com o consentimento deles
Não, pedir tal consentimento é ilegal e/ou antiético
122 usuários votaram. 15 usuários se abstiveram.
Fonte: habr.com
