

Neste artigo, apresentamos as 5 primeiras tarefas, onde aprenderemos os fundamentos da análise de tráfego de vários protocolos de rede.
Informações organizacionaisEspecialmente para aqueles que desejam aprender algo novo e se desenvolver em qualquer área da segurança da informação e da computação, escrevo e compartilho sobre as seguintes categorias:
- PWN;
- criptografia (Crypto);
- tecnologias de rede (Network);
- engenharia reversa (Reverse Engineering);
- esteganografia (Stegano);
- pesquisa e exploração de vulnerabilidades WEB.
Além disso, compartilharei minha experiência em crimes computacionais, análise de malware e firmware, ataques a redes sem fio e redes locais, realização de pentests e escrita de exploits.
Para que você possa se manter informado sobre novos artigos, software e outras informações, eu criei e na área de segurança da informação e gestão de riscos. Além disso, suas solicitações pessoais, perguntas, sugestões e recomendações .
Todas as informações estão apresentadas exclusivamente para fins educacionais. O autor deste documento não se responsabiliza por quaisquer danos causados a terceiros como resultado do uso dos conhecimentos e métodos obtidos através do estudo deste documento.
Autenticação FTP
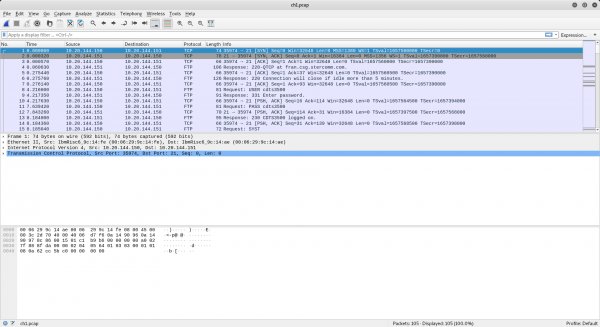
Nesta tarefa, somos convidados a encontrar as credenciais de autenticação de um dump de tráfego. E dizem que é FTP. Abrimos o arquivo PCAP no Wireshark.
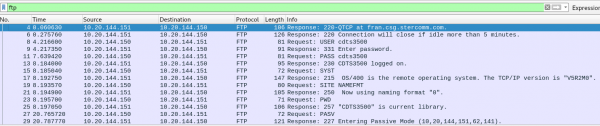
Primeiro, filtraremos os dados, pois precisamos apenas do protocolo FTP.
Agora, vamos exibir o tráfego por fluxos. Para isso, após clicar com o botão direito do mouse, escolhemos 'Follow TCP Stream'.
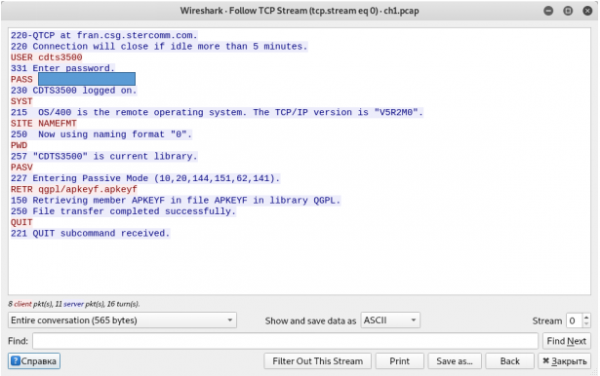
Vemos o login e a senha do usuário.
Autenticação Telnet
A tarefa é parecida com a anterior.
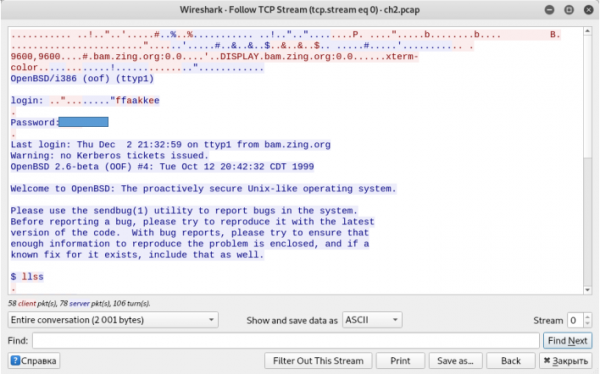
Coletamos o login e a senha.
Quadro Ethernet
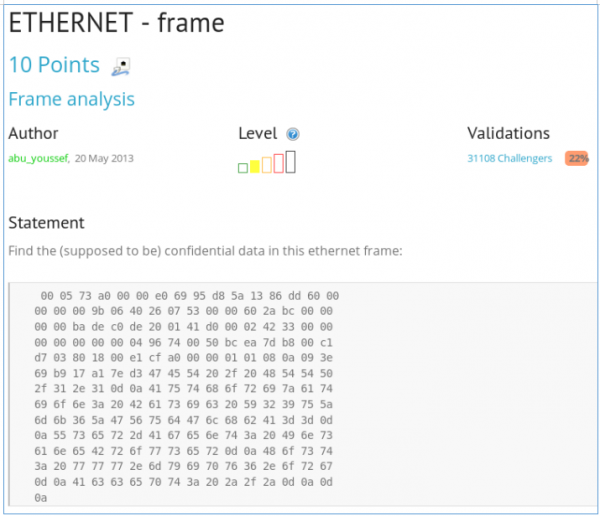
Estamos recebendo a representação Hex de um pacote do protocolo Ethernet e nos pedem para encontrar dados confidenciais. O fato é que os protocolos estão encapsulados um dentro do outro. Ou seja, no campo de dados do protocolo Ethernet está o protocolo IP, no campo de dados do qual está o protocolo TCP, e nele o HTTP, onde estão os dados. Portanto, precisamos apenas decodificar os caracteres do formato hex.
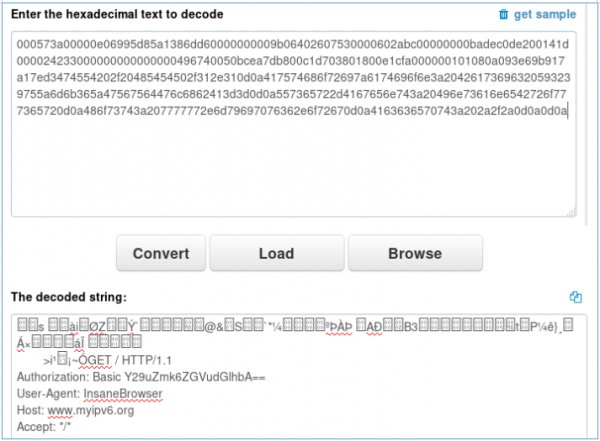
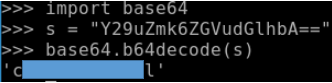
No cabeçalho HTTP há dados de autenticação Basic. Vamos decodificá-los de Base64.
Autenticação Twitter
Nos pedem para encontrar a senha para entrar no Twitter a partir do dump de tráfego.
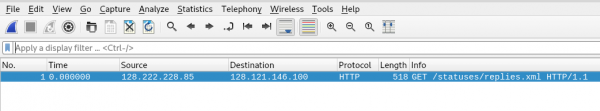
Há apenas um pacote. Vamos abri-lo dando um duplo clique.
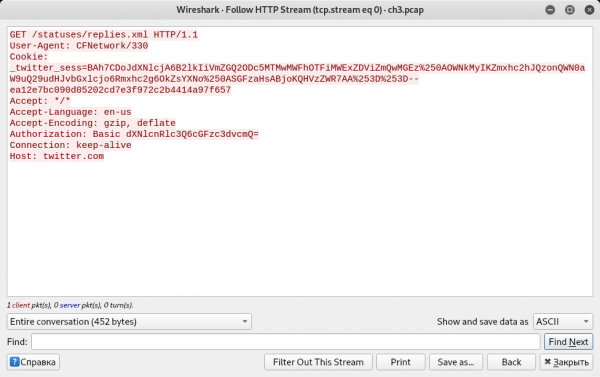
E novamente vemos os dados da autenticação Basic.
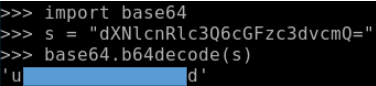
Encontramos o login e a senha.
Bluetooth arquivo desconhecido
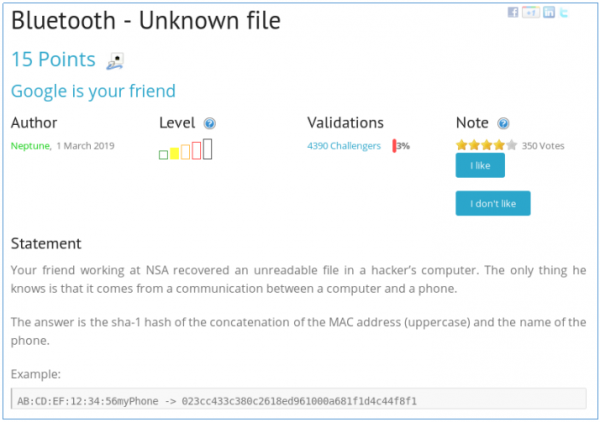
Contam uma história e nos pedem para encontrar o nome e o endereço MAC do telefone. Abrimos o arquivo no Wireshark. Vamos encontrar a linha 'Remote Name Request Complete'.

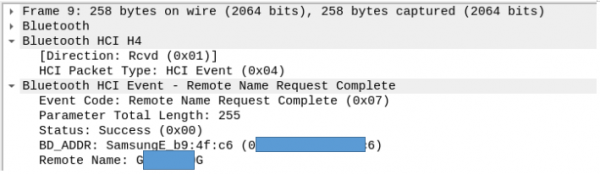
Vamos olhar os campos deste pacote, onde estão exibidos o endereço MAC e o nome do telefone.
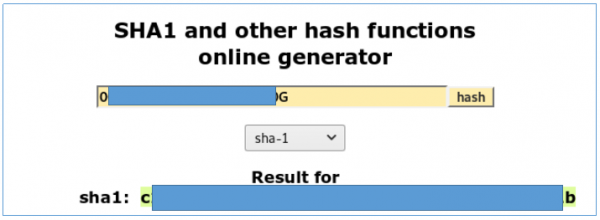
Pegamos o hash e entregamos.
Nesta tarefa, terminamos a análise de exercícios mais simples sobre redes (mais destinados a iniciantes). A partir de agora, teremos mais e mais complexos... Você pode se juntar a nós em . Lá você pode sugerir seus tópicos e participar da votação para escolher o tema dos próximos artigos.
Fonte: habr.com
