

Os usuários não são confiáveis. Em sua maioria, eles são preguiçosos e, em vez de escolher segurança, optam pelo conforto. Segundo estatísticas, 21% anotam suas senhas de contas de trabalho no papel, 50% usam as mesmas senhas para serviços de trabalho e pessoais.
O ambiente também é hostil. 74% das organizações permitem que os colaboradores tragam dispositivos pessoais para o trabalho e os conectem à rede corporativa. 94% dos usuários não conseguem distinguir um e-mail verdadeiro de um phishing, e 11% clicaram em anexos.
Todos esses problemas são resolvidos pela infraestrutura corporativa de chaves públicas (PKI), que garante a criptografia e autenticação de e-mails, substituindo senhas por certificados digitais. Essa infraestrutura pode ser configurada no Windows Server. De acordo com , o serviço Active Directory Certificate Services (AD CS) é um servidor que permite criar uma PKI em sua organização e usar criptografia de chave pública, certificados digitais e assinaturas digitais.
Mas a solução da Microsoft é bastante cara.
O custo total de propriedade para um centro de certificação privado da Microsoft
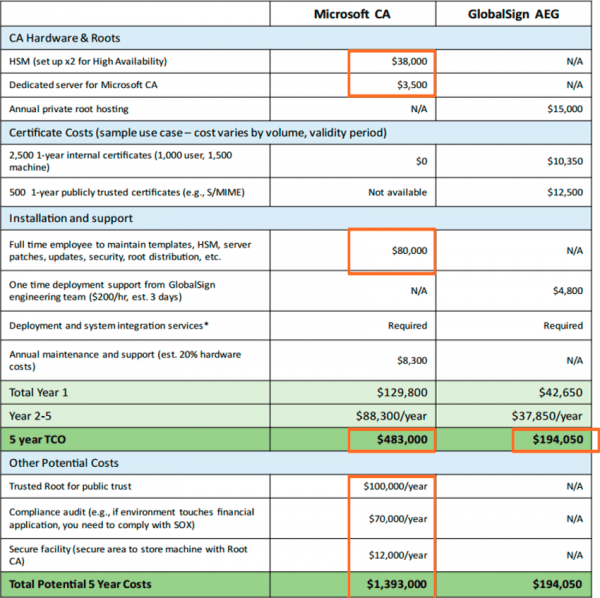
Comparação do custo de propriedade entre Microsoft CA e GlobalSign AEG.
Em muitas situações, é mais conveniente e barato criar um centro de certificação privado semelhante, mas com gerenciamento externo. Essa é a questão que o GlobalSign Auto Enrollment Gateway (AEG) resolve. O custo total de propriedade é reduzido com a exclusão de várias despesas (compra de equipamentos, custos de suporte, treinamento de pessoal, entre outros). A economia pode ultrapassar .
O que é o AEG
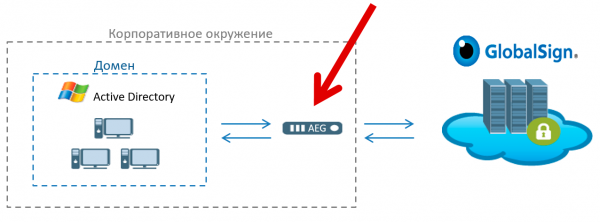
(AEG) é um serviço de software que atua como um gateway entre os serviços de certificação SaaS da GlobalSign e o ambiente corporativo do Windows.
O AEG se integra ao Active Directory, permitindo que as organizações automatizem o registro, a preparação e a gestão de certificados digitais da GlobalSign no ambiente Windows. Ao substituir centros de certificação internos pelos serviços da GlobalSign, as empresas aumentam a segurança e reduzem os custos de gerenciamento de um complexo e caro centro de certificação interno da Microsoft.
Os serviços de certificação SaaS da GlobalSign são uma opção mais confiável em comparação com os certificados fracos e não gerenciados em infraestrutura própria. Eliminar a necessidade de gerenciar uma AC interna de alto consumo de recursos reduz o custo total de propriedade da PKI, assim como o risco de falhas no sistema.
O suporte aos protocolos SCEP e ACME amplia as capacidades além do Windows, incluindo a emissão automatizada de certificados para servidores Linux, dispositivos móveis, redes e outros dispositivos, bem como computadores Apple OSX registrados no Active Directory.
Segurança Aumentada
Além da economia orçamentária, a gestão externa de PKI aumenta a segurança do sistema. Como apontado em um estudo do Aberdeen Group, os certificados estão cada vez mais se tornando um alvo para atacantes: eles exploram vulnerabilidades conhecidas, como certificados autoassinados não confiáveis, criptografia fraca e mecanismos de revogação complicados. Além disso, os atacantes aprenderam a utilizar exploits mais sofisticados, como a emissão fraudulenta de certificados de autoridades certificadoras confiáveis e a falsificação de certificados para assinatura de código.
“A maioria das empresas gerencia de forma inadequada os riscos associados a esses ataques e não está preparada para responder rapidamente a compromissos,” Derek E. Brink, vice-presidente e pesquisador em segurança de TI no Aberdeen Group. “Ao permitir que as empresas transfiram os aspectos operacionais da gestão de certificados para as mãos de especialistas, enquanto mantêm o controle corporativo sobre as políticas de grupo no Active Directory, a GlobalSign busca garantir o crescimento futuro do uso de certificados, abordando questões práticas de segurança e confiança em um modelo de implantação eficaz e econômico.”
Como funciona o AEG
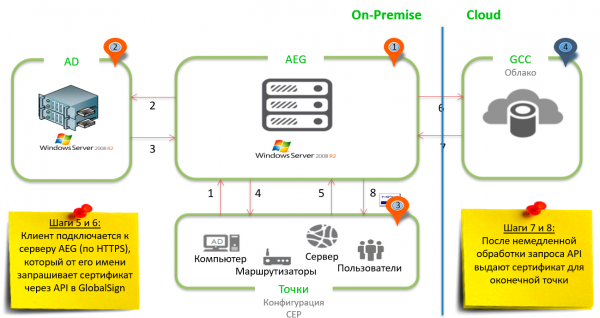
Um sistema típico com AEG inclui quatro componentes-chave para garantir a entrega dos certificados corretos aos pontos de acesso corretos:
- Software AEG em um servidor Windows.
- Servidores Active Directory ou controladores de domínio que permitem aos administradores gerenciar e armazenar informações sobre recursos.
- Pontos finais: usuários, dispositivos, servidores e estações de trabalho – praticamente qualquer objeto que seja um "consumidor" de certificados digitais.
- Centro de Certificação GlobalSign ou GCC, que está no topo de uma plataforma confiável de emissão e gestão de certificados. Aqui, os certificados são gerados.
Três dos quatro componentes mostrados estão no ambiente local do cliente, enquanto o quarto está na nuvem.
Primeiro, os pontos finais são configurados previamente usando políticas de grupo: por exemplo, para verificação de certificado na autenticação do usuário, solicitação S/MIME para o certificado e assim por diante — para a conexão subsequente ao servidor AEG. A conexão ocorre de forma segura via HTTPS.
O servidor AEG envia uma solicitação ao Active Directory via LDAP para obter a lista de modelos de certificados para esses pontos finais e envia essa lista aos clientes junto com a localização da autoridade certificadora. Após receber essas regras, os pontos finais se reconectam ao servidor AEG, desta vez para solicitar os certificados reais. O AEG, por sua vez, cria uma chamada de API com os parâmetros especificados e a envia para a Autorização Certificadora GlobalSign ou GCC para processamento.
Finalmente, a parte do servidor GCC processa as solicitações, normalmente em questão de segundos, e envia uma resposta da API junto com o certificado, que será instalado, por solicitação, nos pontos finais.
Todo o processo leva alguns segundos e pode ser totalmente automatizado configurando os pontos finais para receber automaticamente os certificados por meio de políticas de grupo.
Características Exclusivas do AEG
- É possível se registrar através da plataforma MDM.
- Desenvolvido por ex-membros da equipe Microsoft Crypto.
- Solução 'sem cliente'.
- Implementação simplificada e gerenciamento do ciclo de vida.
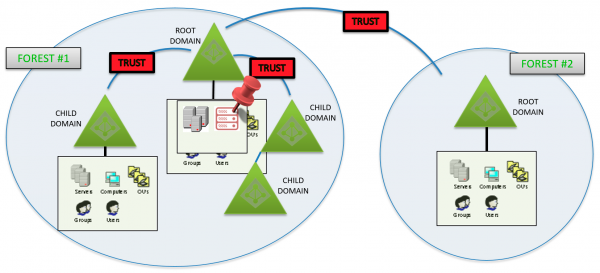
Exemplos de Arquiteturas
Assim, o gerenciamento externo de PKI através do gateway GlobalSign AEG significa maior segurança, economia de custos e redução de riscos. Outro benefício é a escalabilidade simples e o aumento de desempenho. O gerenciamento adequado de PKI garante longos períodos de funcionamento contínuo, evita interrupções em operações críticas devido a certificados inválidos e oferece aos funcionários acesso remoto e seguro às redes da empresa.
suporta uma ampla gama de casos de uso que requerem autenticação de dois fatores: desde clientes de grupos de trabalho remotos acessando a rede via VPN e Wi-Fi, até acesso privilegiado a recursos altamente sensíveis por meio de smart cards.
GlobalSign - um líder mundial em soluções PKI baseadas em nuvem e em rede para gerenciamento de identidade e acesso. Para mais informações sobre os produtos, consulte nossos .
Fonte: habr.com
