

Cada vez mais usuários transferem toda a sua infraestrutura de TI para a nuvem pública. No entanto, em casos de controle antivírus insuficiente na infraestrutura do cliente, surgem sérios riscos cibernéticos. A prática mostra que até 80% dos vírus existentes prosperam bem em ambientes virtuais. Neste post, falaremos sobre como proteger os recursos de TI na nuvem pública e por que os antivírus tradicionais não são adequados para essas finalidades.
Para começar, vamos explicar como chegamos à conclusão de que as ferramentas antivírus convencionais não são adequadas para a nuvem pública e que são necessárias abordagens diferentes para proteger os recursos.
Primeiramente, geralmente, os provedores implementam as medidas necessárias para garantir a proteção de suas plataformas de nuvem em alto nível. Por exemplo, nós, da #CloudMTS, analisamos todo o tráfego de rede, monitoramos os logs dos sistemas de segurança da nossa nuvem e realizamos testes de penetração regularmente. Os segmentos da nuvem alocados a clientes individuais também devem ser protegidos de forma eficaz.
Além disso, a abordagem clássica para combater riscos cibernéticos envolve a instalação de antivírus e ferramentas de gerenciamento em cada máquina virtual. No entanto, com um grande número de máquinas virtuais, essa prática pode ser ineficaz e exigir significativos recursos computacionais, sobrecarregando assim ainda mais a infraestrutura do cliente e diminuindo a performance geral da nuvem. Isso se tornou uma premissa chave para a busca de novas abordagens na construção de uma eficaz proteção antivírus para máquinas virtuais dos clientes.
Além disso, a maioria das soluções antivírus disponíveis no mercado não estão adaptadas para proteger recursos de TI em ambientes de nuvem pública. Em geral, essas soluções são pesadas EPPs (Plataformas de Proteção de Endpoint) que, além disso, não oferecem a customização necessária por parte dos clientes do provedor de nuvem.
Fica evidente que as soluções antivírus tradicionais não são adequadas para o funcionamento na nuvem, pois sobrecarregam seriamente a infraestrutura virtual durante as atualizações e varreduras, além de não possuírem os níveis necessários de gerenciamento de função e configurações. A seguir, vamos analisar detalhadamente os motivos pelos quais a nuvem precisa de novas abordagens na proteção antivírus.
O que um antivírus deve ser capaz de fazer em uma nuvem pública
Vamos prestar atenção às especificidades do trabalho em um ambiente virtual:
Eficiência na aplicação de atualizações e verificações em massa agendadas. Se um número significativo de máquinas virtuais que utilizam antivírus tradicional inicia a atualização ao mesmo tempo, ocorrerá na nuvem o chamado 'tempestade' de atualizações. O poder do host ESXi, onde várias máquinas virtuais estão hospedadas, pode não ser suficiente para lidar com o influxo de tarefas similares iniciadas por padrão. Do ponto de vista do provedor de nuvem, esse problema pode gerar cargas adicionais em vários hosts ESXi, resultando, por fim, em uma queda no desempenho da infraestrutura virtual da nuvem. Isso pode impactar, inclusive, o desempenho das máquinas virtuais de outros clientes da nuvem. Uma situação similar pode ocorrer durante a execução de uma varredura em massa: o processamento simultâneo de um grande número de solicitações semelhantes de diferentes usuários pela unidade de disco terá um efeito negativo na performance de toda a nuvem. É altamente provável que a diminuição da funcionalidade do armazenamento em rede afete todos os clientes. Essas cargas repentinas não agradam nem ao provedor nem aos seus clientes, pois influenciam os 'vizinhos' na nuvem. Nesse sentido, o antivírus tradicional pode representar um grande problema.
Quarentena segura. Se um arquivo ou documento potencialmente infectado por vírus for detectado no sistema, ele é enviado para quarentena. Claro, o arquivo infectado pode ser excluído imediatamente, mas isso muitas vezes não é aceitável para a maioria das empresas. Antivírus corporativos enterprise que não são adaptados para funcionar na nuvem do provedor geralmente possuem uma área de quarentena comum — nela são colocados todos os objetos infectados. Por exemplo, aqueles detectados nos computadores dos usuários da empresa. Já os clientes do provedor de nuvem ‘vivem’ em seus próprios segmentos (ou tenants). Esses segmentos são opacos e isolados: os clientes não sabem uns dos outros e, claro, não veem o que outros hospedam na nuvem. É óbvio que na quarentena geral, à qual todos os usuários do antivírus em nuvem terão acesso, pode potencialmente entrar um documento contendo informações confidenciais ou segredos comerciais. Isso é inaceitável para o provedor e seus clientes. Portanto, a solução só pode ser uma – cada cliente deve ter sua própria quarentena em seu segmento, à qual nem o provedor nem outros clientes têm acesso.
Políticas de segurança individuais. Cada cliente na nuvem é uma empresa separada, cujo departamento de TI estabelece suas próprias políticas de segurança. Por exemplo, os administradores definem as regras de varredura e o cronograma das verificações antivírus. Assim, cada organização deve ter seu próprio centro de gerenciamento para ajustar as políticas do antivírus. As configurações definidas não devem afetar outros clientes da nuvem, e o provedor deve ser capaz de garantir que, por exemplo, as atualizações do antivírus ocorram normalmente para todas as máquinas virtuais do cliente.
Organização de faturamento e licenciamento. O modelo em nuvem caracteriza-se pela flexibilidade e pressupõe o pagamento apenas pelo volume de recursos de TI que foi utilizado pelo cliente. Se necessário, por exemplo, em função da sazonalidade, o volume de recursos pode ser rapidamente aumentado ou reduzido — tudo baseado nas necessidades atuais de capacidade de processamento. O antivírus tradicional não é tão flexível — geralmente, o cliente compra uma licença anual para uma quantidade predeterminada. servidores ou estações de trabalho. Os usuários da nuvem costumam desconectar e conectar máquinas virtuais adicionais conforme suas necessidades atuais — assim, as licenças de antivírus devem suportar esse mesmo modelo.
A segunda questão é sobre a abrangência da licença. O antivírus tradicional é licenciado de acordo com o número de servidores ou estações de trabalho. Licenças baseadas na quantidade de máquinas virtuais protegidas não se encaixam bem no modelo de nuvem. O cliente pode criar o número que lhe convier de máquinas virtuais a partir dos recursos disponíveis, por exemplo, cinco ou dez máquinas. Esse número não é constante para a maioria dos clientes, e acompanhar essa mudança não é viável para nós, como provedor. Licenciar por CPU não é tecnicamente possível: os clientes recebem processadores virtuais (vCPU), que é a base para a licenciamento. Portanto, o novo modelo de proteção antivírus deve permitir que o cliente defina o número necessário de vCPUs para o qual receberá as licenças de antivírus.
Conformidade legal. Um ponto importante, pois as soluções aplicadas devem atender aos requisitos do regulador. Por exemplo, frequentemente, os "residentes" da nuvem lidam com dados pessoais. Nesse caso, o provedor deve ter um segmento de nuvem certificado que atenda completamente aos requisitos da lei "Sobre Dados Pessoais". Assim, as empresas não precisam 'construir' todo o sistema para trabalhar com dados pessoais: adquirir equipamento certificado, conectar e configurar, passar pela certificação. Para a ciberproteção de dados pessoais, o antivírus também deve estar em conformidade com a legislação russa e ter o certificado do FSTEK.
Consideramos os critérios obrigatórios que a proteção antivírus deve atender em uma nuvem pública. A seguir, compartilharemos nossa experiência na adaptação da solução de antivírus para operar na nuvem do provedor.
Como integrar o antivírus e a nuvem
Como mostrou nossa experiência, escolher uma solução com base na descrição e na documentação é uma coisa, mas implementá-la na prática em um ambiente de nuvem em funcionamento é uma tarefa bem diferente em termos de complexidade. Vamos compartilhar o que fizemos na prática e como adaptamos o antivírus para funcionar na nuvem pública do provedor. O fornecedor da solução antivírus foi a Kaspersky, que tem em seu portfólio soluções de proteção antivírus para ambientes de nuvem. Optamos pelo "Kaspersky Security para ambientes virtuais" (Agente leve).
Ele inclui um console unificado, o Kaspersky Security Center. Agente leve e máquinas virtuais de segurança (SVM, Security Virtual Machine) e servidor de integração KSC.
Depois de estudar a arquitetura da solução Kaspersky e realizar os primeiros testes em conjunto com os engenheiros do fornecedor, surgiu a questão da integração do serviço na nuvem. A primeira implementação foi realizada em conjunto na plataforma de nuvem em Moscovo. E aqui está o que entendemos.
Para minimizar o tráfego de rede, decidimos colocar uma SVM em cada host ESXi e "vincular" as SVMs aos hosts ESXi. Dessa forma, os agentes leves das máquinas virtuais protegidas se conectam à SVM do próprio host ESXi em que estão em execução. Para o KSC principal, foi escolhido um tenant administrativo separado. Como resultado, os KSC subordinados estão localizados nos tenants de cada cliente individual e se conectam ao KSC superior, localizado no segmento de gerenciamento. Este modelo permite resolver rapidamente os problemas que surgem nos tenants dos clientes.
Além das questões relacionadas à implementação dos componentes da própria solução antivírus, enfrentamos o desafio de organizar a interação de rede através da criação de VxLANs adicionais. E, embora a solução fosse originalmente destinada a clientes empresariais com nuvens privadas, com um pouco de criatividade e flexibilidade tecnológica do NSX Edge, conseguimos resolver todas as questões relacionadas à separação de tenants e licenciamento.
Trabalhamos em estreita colaboração com os engenheiros da Kaspersky. Assim, durante a análise da arquitetura da solução em relação à interconexão de rede entre os componentes do sistema, foi constatado que, além do acesso dos agentes leves ao SVM, também é necessária uma retroalimentação – do SVM para os agentes leves. Essa conectividade de rede é impossível em um ambiente multitenant devido à possibilidade de existirem configurações de rede idênticas para máquinas virtuais em diferentes tenants da nuvem. Portanto, a pedido nosso, os colegas do fornecedor reestruturaram o mecanismo de interação de rede entre o agente leve e o SVM, eliminando a necessidade de conectividade de rede do SVM para os agentes leves.
Após a solução ser implantada e testada no data center de Moscovo da nuvem, a replicamos para os outros data centers, incluindo o segmento de nuvem certificado. Agora, o serviço está disponível em todas as regiões do país.
Arquitetura da solução de segurança da informação dentro da nova abordagem
O esquema geral de funcionamento da solução antivírus em um ambiente de nuvem pública é o seguinte:
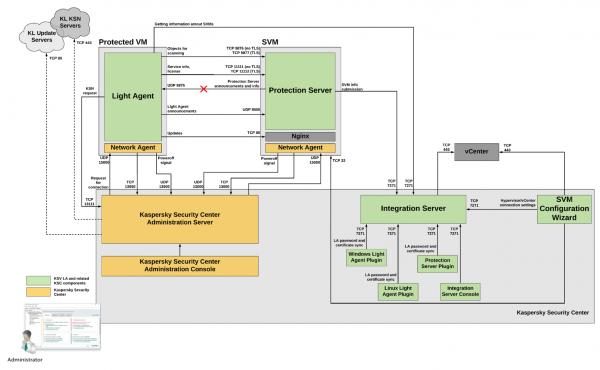
Esquema de funcionamento da solução antivírus na nuvem pública #CloudMTS
Vamos descrever as características do funcionamento de elementos individuais da solução na nuvem:
• Console único que permite aos clientes gerenciar centralizadamente o sistema de proteção: iniciar verificações, controlar atualizações e monitorar áreas de quarentena. Há a possibilidade de configurar políticas de segurança individuais dentro de seu segmento.
É importante notar que, embora sejamos um provedor de serviços, não interferimos nas configurações feitas pelos clientes. A única coisa que podemos fazer é redefinir as políticas de segurança para o padrão, caso seja necessário fazer ajustes. Por exemplo, isso pode ser necessário se o cliente acidentalmente as endureceu ou as enfraqueceu significativamente. A empresa sempre pode acessar o centro de gerenciamento com as políticas padrões, que podem ser ajustadas posteriormente. Um ponto negativo do Kaspersky Security Center é que, atualmente, a plataforma está disponível apenas para o sistema operacional Microsoft. No entanto, agentes leves podem operar em máquinas com Windows e Linux. A
• Agentes leves. No novo modelo, um agente leve do Kaspersky Security é instalado em cada máquina virtual. Isso evita que a base de dados antivírus seja armazenada em cada VM, reduzindo o espaço em disco ocupado. O serviço é integrado à infraestrutura da nuvem e opera através do SVM, o que aumenta a densidade das máquinas virtuais no host ESXi e a performance de todo o sistema de nuvem. O agente leve organiza uma fila de tarefas para cada máquina virtual: verificar o sistema de arquivos, a memória, etc. No entanto, a execução dessas operações é responsabilidade do SVM, sobre o qual falaremos a seguir. Além disso, o agente desempenha funções de firewall, controla as políticas de segurança, envia arquivos infectados para a quarentena e monitora a
• Máquina Virtual de Segurança. Todas as tarefas que consomem recursos (atualizações de definições de antivírus, verificações programadas) são realizadas por uma Máquina Virtual de Segurança (SVM) dedicada. Ela é responsável pelo funcionamento do motor antivírus completo e suas bases. A infraestrutura de TI da empresa pode incluir várias SVMs. Essa abordagem aumenta a confiabilidade do sistema — se alguma máquina falhar e não responder por trinta segundos, os agentes começam automaticamente a buscar outra.
• Servidor de Integração KSC. Um dos componentes do KSC principal, que designa, de acordo com o algoritmo configurado nas suas definições, SVMs para agentes leves e também monitora a disponibilidade das SVMs. Assim, este módulo de software garante a distribuição equitativa da carga em todas as SVMs da infraestrutura em nuvem.
Algoritmo de operação na nuvem: redução da carga na infraestrutura
De forma geral, o algoritmo de operação do antivírus pode ser representado da seguinte maneira. O agente acessa um arquivo na máquina virtual e o verifica. O resultado da verificação é salvo em um banco de dados centralizado de veredictos da SVM (chamado de Cache Compartilhado), onde cada registro identifica uma amostra única do arquivo. Essa abordagem permite monitorar para que o mesmo arquivo não seja verificado várias vezes consecutivas (por exemplo, se ele for aberto em diferentes máquinas virtuais). O arquivo é reescanneado apenas se houver alteração ou se a verificação foi iniciada manualmente.
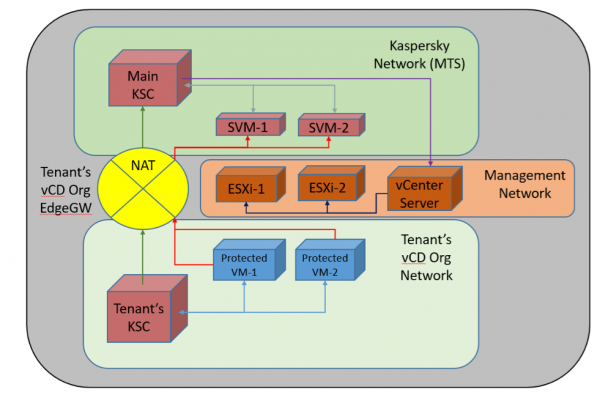
Implementação da solução antivírus na nuvem do provedor
A imagem apresenta um esquema geral de implementação da solução em nuvem. Na zona de gerenciamento da nuvem, o principal Kaspersky Security Center está implantado, e em cada host ESXi, através do servidor de integração KSC, uma SVM individual foi implantada (cada SVM está vinculado a um host ESXi com configurações especiais no VMware vCenter Server). Os clientes operam em seus segmentos de nuvem, onde são alocadas máquinas virtuais com agentes. Elas são gerenciadas por servidores KSC individuais subordinados ao KSC principal. Em caso de necessidade de proteção para um pequeno número de máquinas virtuais (até 5), o cliente pode ter acesso à console virtual de um servidor KSC dedicado. A interação de rede entre os KSCs dos clientes e o KSC principal, bem como entre agentes leves e SVM, é realizada através de NAT por meio de roteadores virtuais EdgeGW dos clientes.
De acordo com nossas avaliações e resultados de testes de colegas do fornecedor, o Agente Leve reduz a carga na infraestrutura virtual dos clientes em cerca de 25% (comparado com um sistema que utiliza software antivírus tradicional). Em particular, o antivírus padrão Kaspersky Endpoint Security (KES) para ambientes físicos consome quase o dobro do tempo de processamento do servidor (2,95%) do que a solução de virtualização baseada em agentes leves (1,67%).
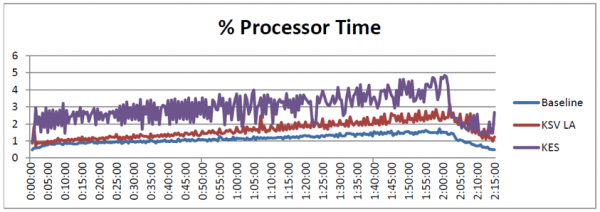
Gráfico de comparação da carga da CPU
Situação semelhante é observada com a frequência de acessos ao disco para gravação: para o antivírus clássico, essa frequência é de 1011 IOPS, enquanto para o antivírus em nuvem, é de 671 IOPS.
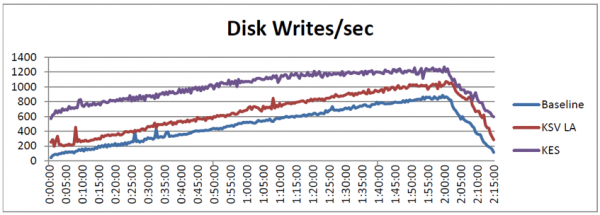
Gráfico de comparação da frequência de acessos ao disco
O ganho em desempenho permite manter a estabilidade da infraestrutura e utilizar de forma mais eficiente a capacidade de computação. Devido à adaptação para operar em um ambiente de nuvem pública, a solução não reduz o desempenho da nuvem: ela realiza a verificação centralizada de arquivos e o download de atualizações, distribuindo a carga. Isso significa que, por um lado, ameaças relevantes para a infraestrutura de nuvem não serão ignoradas e, por outro, em média, os requisitos de recursos para as máquinas virtuais serão reduzidos em 25% em comparação com um antivírus tradicional.
As funcionalidades de ambas as soluções se assemelham bastante: abaixo está uma tabela comparativa. No entanto, na nuvem, como mostram os resultados dos testes mencionados acima, é mais eficiente utilizar uma solução para ambientes virtuais.
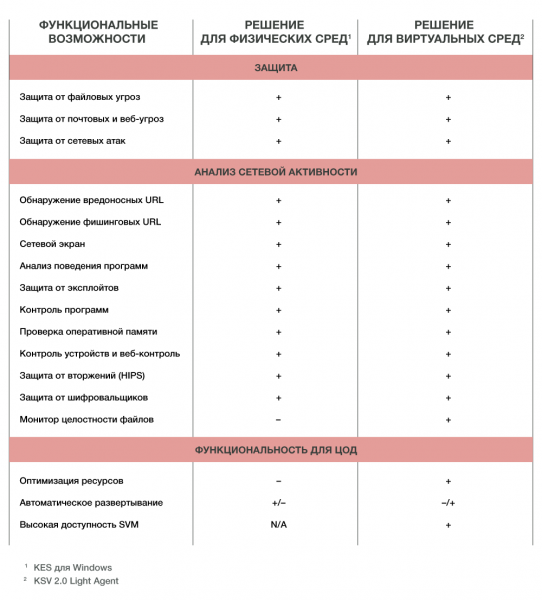
Sobre a tarifação no novo modelo. Decidimos adotar um modelo que permite obter licenças com base no número de vCPU. Isso significa que o número de licenças será igual ao número de vCPU. O antivírus pode ser testado ao enviar um pedido. .
No próximo material sobre o tema da nuvem, falaremos sobre a evolução dos WAF em nuvem e o que é melhor escolher: hardware, software ou nuvem.
O texto foi preparado pelos colaboradores do provedor de nuvem #CloudMTS: Denis Myagkov, arquiteto líder, e Alexey Afanasyev, gerente de desenvolvimento de produtos de segurança da informação.
Fonte: habr.com
