

Zero Trust ("confiança zero") é um modelo de segurança desenvolvido por um ex-analista da Forrester em 2010. Desde então, o modelo de "confiança zero" tornou-se a mais popular das concepções no campo da cibersegurança. As recentes vazamentos de dados em massa apenas confirmam a necessidade de as empresas darem mais atenção à cibersegurança, e o modelo Zero Trust pode ser uma abordagem correta.
Zero Trust implica na total ausência de confiança em qualquer um – mesmo usuários dentro do perímetro. O modelo pressupõe que cada usuário ou dispositivo deve confirmar seus dados toda vez que solicita acesso a qualquer recurso dentro ou fora da rede.
Continue lendo se quiser saber mais sobre a concepção de segurança Zero Trust.
Como funciona a concepção Zero Trust
A concepção Zero Trust evoluiu para uma abordagem holística de cibersegurança, envolvendo várias tecnologias e processos. O objetivo do modelo de "confiança zero" é proteger a empresa contra ameaças modernas na área de cibersegurança e vazamentos de dados, ao mesmo tempo em que atinge conformidade com regulamentações legais sobre proteção de dados e segurança.
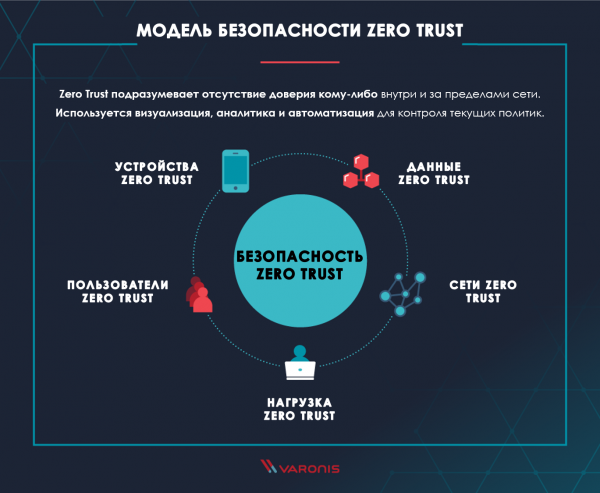
Vamos analisar as principais áreas da concepção Zero Trust. A Forrester recomenda que as organizações prestem atenção a cada um dos pontos para construir a melhor estratégia de "confiança zero".
Dados Zero Trust: Seus dados são o que os criminosos cibernéticos tentam roubar. Portanto, é totalmente lógico que a primeira base da concepção de "confiança zero" resida na . Isso significa que é necessário ser capaz de analisar, proteger, classificar, monitorar e manter a segurança de seus dados corporativos.
Redes Zero Trust: Para roubar informações, os atacantes devem conseguir se mover dentro da rede, portanto, sua tarefa é tornar esse processo o mais difícil possível. Segmente, isole e controle suas redes com tecnologias modernas, como firewalls de próxima geração, projetados especificamente para esse propósito.
Usuários Zero Trust: As pessoas são o elo mais fraco na estratégia de segurança. Limite, acompanhe e imponha rigorosamente os princípios de acesso dos usuários a recursos dentro da rede e da internet. Configure VPN, CASB (corretores de acesso seguro à nuvem) e outras opções de acesso para proteger seus funcionários.
Carga Zero Trust: O termo carga é usado pelos representantes do departamento de serviços e controle de infraestrutura para se referir a toda a pilha de aplicativos e software de back-end que seus clientes utilizam para interagir com o negócio. Aplicativos de cliente não patchados são um vetor de ataque comum que deve ser protegido. Considere toda a pilha de tecnologia - desde o hipervisor até o front-end da web - como um vetor de ameaça e proteja-a com ferramentas que atendam ao conceito de 'zero confiança'.
Dispositivos Zero Trust: Com a proliferação da Internet das Coisas (smartphones, smart TVs, cafeteiras inteligentes, etc.), o número de dispositivos que vivem dentro de suas redes aumentou drasticamente nos últimos anos. Esses dispositivos também representam um vetor de ataque potencial e, portanto, devem ser segmentados e monitorados, assim como qualquer outro computador na rede.
Visualização e análise: Para implementar com sucesso o princípio da 'zero confiança', forneça aos seus funcionários do departamento de segurança e resposta a incidentes ferramentas de visualização de tudo o que acontece em sua rede, bem como análises para entender o significado do que está acontecendo. e análise são pontos-chave na luta bem-sucedida contra quaisquer potenciais ameaças na rede.
Automatização e gerenciamento: ajudam a manter a operação de todos os seus sistemas com um modelo de 'zero confiança' e a monitorar a execução das políticas de Zero Trust. As pessoas simplesmente não conseguem acompanhar o volume de eventos necessário para o princípio da 'zero confiança'.
3 princípios do modelo Zero Trust
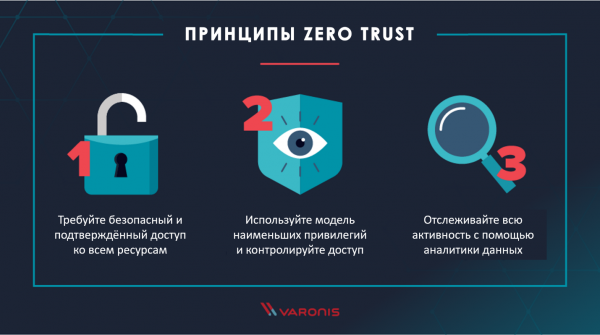
Exija acesso seguro e comprovado a todos os recursos
O primeiro princípio básico da concepção de Zero Trust é todos os direitos de acesso a todos os recursos. Sempre que um usuário acessa um recurso de arquivo, um aplicativo ou um armazenamento em nuvem, é necessário realizar a reautenticação e a autorização desse usuário para esse recurso.
Você deve considerar cada tentativa de acesso à sua rede como uma ameaça até que se prove o contrário, independentemente do seu modelo de hospedagem e de onde a conexão se origina.
Utilize o modelo de menor privilégio e controle de acesso
é uma paradígma de segurança que limita os direitos de acesso de cada usuário ao nível necessário para realizar suas funções. Ao restringir o acesso a cada funcionário, você impede que um invasor obtenha acesso a uma grande quantidade de dados por meio da comprometimento de uma única conta.
Use , para alcançar o menor privilégio e permitir que os proprietários de negócios gerenciem suas permissões sobre seus dados controlados. Realize auditorias de direitos e pertencimento a grupos regularmente.
Monitore tudo
Os princípios de 'zero trust' implicam controle e verificação de tudo. Registrar cada chamada de rede, acesso a arquivos ou mensagens de e-mail para análise de atividades maliciosas não é algo que uma única pessoa ou uma equipe inteira possa realizar. Portanto, use sobre os logs coletados para detectar facilmente ameaças em sua rede, como , malware ou exfiltração de dados secreto.
Implementação do modelo 'zero trust'
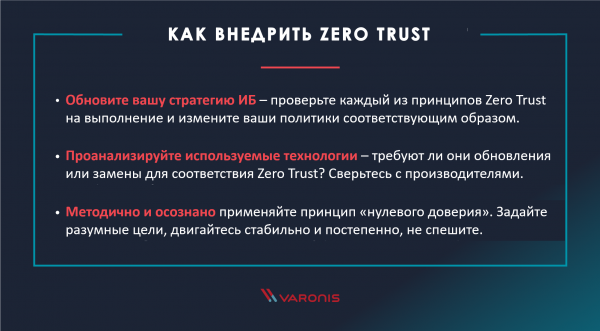
Vamos destacar algumas principais recomendações para a implementação do modelo 'zero trust':
- Atualize cada elemento da sua estratégia de segurança da informação para estar em conformidade com os princípios de Zero Trust: Verifique todas as partes de sua estratégia atual para conformidade com os princípios de 'zero trust' descritos acima e faça os ajustes necessários.
- Analise a pilha de tecnologias utilizada e verifique se ela precisa de atualizações ou substituições para alcançar o Zero Trust: Verifique com os fabricantes das tecnologias utilizadas se elas estão em conformidade com os princípios de "confiança zero". Entre em contato com novos fornecedores para buscar soluções adicionais que possam ser necessárias para a implementação da estratégia de Zero Trust.
- Siga o princípio de um abordagem metódica e consciente ao implementar o Zero Trust: defina metas mensuráveis e alcançáveis. Certifique-se de que novos fornecedores de soluções também estejam alinhados com a estratégia escolhida.
Modelo Zero Trust: confie em seus usuários
O modelo "confiança zero" não é exatamente fiel ao seu nome, mas a frase "não confie em nada, verifique tudo" não soa tão bem. Você realmente precisa confiar em seus usuários, se (e esse é um grande "se") se eles tiverem passado por um nível adequado de autorização e seus meios de monitoramento não identificaram nada suspeito.
O princípio de "confiança zero" com a Varonis
Ao implementar o princípio do Zero Trust, a Varonis permite aplicar uma abordagem focada em segurança de dados:
- Varonis escaneia permissões de acesso e a estrutura de pastas para alcançar , designando proprietários de dados de negócios e de gestão de direitos de acesso pelos próprios proprietários.
- Varonis analisa o conteúdo e identifica dados críticos com o objetivo de adicionar uma camada adicional de segurança e monitoramento às informações mais importantes, bem como cumprir requisitos legais.
- Varonis monitora e analisa o acesso a arquivos, atividade no Active Directory, VPN, DNS, Proxy e e-mail para de comportamento de cada usuário em sua rede.
compara a atividade atual com um modelo de comportamento padrão para identificar ações suspeitas e gera um incidente de segurança com recomendações sobre os próximos passos para cada uma das ameaças detectadas. - A Varonis oferece a base para monitoramento, classificação, gerenciamento de permissões e identificação de ameaças, necessário para a implementação do princípio de "confiança zero" em sua rede.
Por que escolher o modelo Zero Trust?
A estratégia de "zero trust" oferece um nível significativo de proteção contra vazamentos de dados e ameaças cibernéticas modernas. Tudo o que os atacantes precisam para penetrar em sua rede é tempo e motivação. Nenhum firewall ou política de senhas os impedirá. É necessário estabelecer barreiras internas e monitorar tudo o que acontece para identificar suas ações durante uma violação.
Fonte: habr.com
