

Enquanto entusiastas aguardam com ansiedade a implementação em massa das redes de quinta geração, os cibercriminosos esfregam as mãos, antecipando novas oportunidades de lucro. Apesar de todos os esforços dos desenvolvedores, a tecnologia 5G contém vulnerabilidades, cuja identificação é complicada pela falta de experiência em novas condições. Investigamos uma pequena rede 5G e identificamos três tipos de vulnerabilidades, que abordaremos neste post.
Objeto da pesquisa
Vamos considerar um exemplo simples — uma rede 5G não pública modelar de um campus universitário (Non-Public Network, NPN), conectada ao mundo externo através de canais de comunicação públicos. Redes desse tipo serão utilizadas como padrão em todos os países que entraram na corrida pelo 5G. O ambiente potencial para o deployment de redes dessa configuração inclui 'empresas inteligentes', 'cidades inteligentes', escritórios de grandes empresas e outras localizações similares com alta controlabilidade.
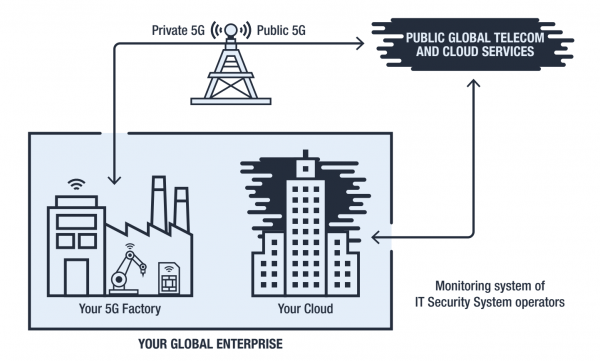
Infraestrutura NPN: uma rede privada da empresa conectada à rede global 5G através de canais públicos. Fonte: Trend Micro
Diferentemente das redes de quarta geração, as redes 5G são voltadas para o processamento de dados em tempo real, portanto, sua arquitetura se assemelha a um bolo de várias camadas. A divisão em níveis facilita a interação por meio da padronização de APIs para a comunicação entre as camadas.
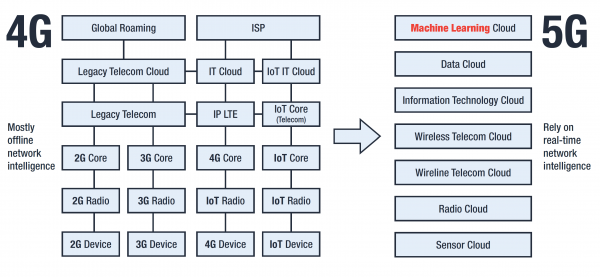
Comparação das arquiteturas 4G e 5G. Fonte: Trend Micro
O resultado é um aumento nas capacidades de automação e escalabilidade, o que é crítico para o processamento de grandes volumes de informações provenientes da Internet das Coisas (IoT).
A isolação de níveis embutida no padrão 5G leva a um novo problema: os sistemas de segurança que operam dentro da rede NPN protegem o objeto e sua nuvem privada, enquanto os sistemas de segurança de redes externas protegem sua infraestrutura interna. O tráfego entre a NPN e redes externas é considerado seguro, pois provém de sistemas protegidos, mas, na verdade, não há ninguém protegendo-o.
Em nossa pesquisa recente apresentamos vários cenários de ciberataques às redes 5G que exploram:
- vulnerabilidades de cartões SIM,
- vulnerabilidades da rede,
- vulnerabilidades do sistema de identificação.
Vamos examinar cada vulnerabilidade com mais detalhes.
Vulnerabilidades de cartões SIM
O cartão SIM é um dispositivo complexo que possui até um conjunto completo de aplicativos integrados — SIM Toolkit, STK. Um desses programas — S@T Browser — teoricamente pode ser usado para acessar sites internos do operador, mas na prática foi esquecido há muito tempo e não é atualizado desde 2009, uma vez que atualmente essas funções são realizadas por outros programas.
O problema é que o S@T Browser se tornou vulnerável: uma SMS de serviço especialmente preparada pode invadir o cartão SIM e fazer com que ele execute os comandos necessários ao hacker, sem que o usuário do telefone ou dispositivo perceba algo incomum. O ataque foi nomeado e oferece uma série de oportunidades para os malfeitores.
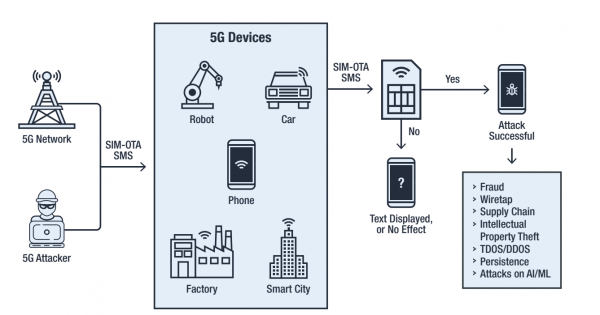
Ataque de Simjacking na rede 5G. Fonte: Trend Micro
Em particular, ele permite transmitir ao invasor informações sobre a localização do assinante, o identificador do dispositivo (IMEI) e da torre de celulares (Cell ID), além de fazer o telefone discar um número, enviar uma SMS, abrir um link no navegador e até mesmo desabilitar o cartão SIM.
Nas redes 5G, essa vulnerabilidade dos cartões SIM se torna um problema sério, considerando o número de dispositivos conectados. Embora , nas redes de quinta geração ainda é . E já que tudo funciona bem assim, não se espera uma rápida troca dos cartões SIM existentes.
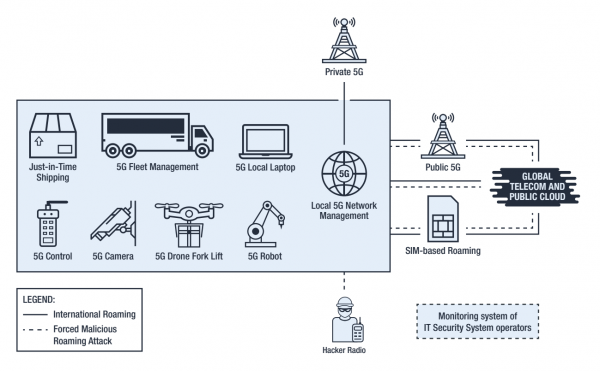
Uso malicioso de roaming. Fonte: Trend Micro
O uso de Simjacking permite forçar o cartão SIM a entrar em modo de roaming e conectá-lo a uma torre de celulares que é controlada pelo invasor. Ao fazer isso, o atacante poderá modificar as configurações do cartão SIM para escutar chamadas telefônicas, implantar malware e realizar vários tipos de ataques usando o dispositivo que contém o cartão SIM invadido. Isso é possível porque a interação com dispositivos em roaming ocorre sem os procedimentos de segurança necessários para dispositivos na rede "doméstica".
Vulnerabilidades da rede
Os invasores podem alterar as configurações de um cartão SIM comprometido para atingir seus objetivos. A relativa facilidade e a discrição do ataque Simjacking permitem que ele ocorra de forma contínua, assumindo o controle de um número crescente de dispositivos, lentamente e pacientemente () cortando pedaços da rede como fatias de salame (). Rastrear tal impacto é extremamente difícil, e em um ambiente complexo de rede 5G – praticamente impossível.
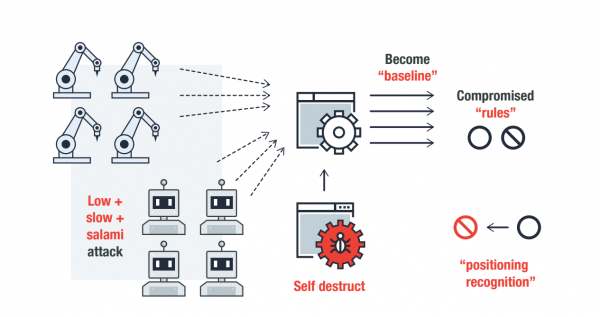
Adoção gradual na rede 5G usando ataques Low and Slow + Salami. Fonte: Trend Micro
Como as redes 5G não possuem mecanismos de controle de segurança integrados para cartões SIM, os invasores gradualmente obterão a capacidade de estabelecer suas próprias regras dentro do domínio de comunicação 5G, usando cartões SIM capturados para roubo de fundos, autorização em nível de rede, instalação de malware e outras atividades ilegais.
Uma preocupação particular é a emergência de ferramentas em fóruns de hackers que automatizam a captura de cartões SIM usando Simjacking, pois a aplicação de tais ferramentas para redes de quinta geração oferece aos invasores praticamente possibilidades ilimitadas de escalonamento de ataques e modificação de tráfego confiável.
Vulnerabilidades de identificação
O cartão SIM é usado para identificar o dispositivo na rede. Se o cartão SIM estiver ativo e tiver saldo positivo, o dispositivo é automaticamente considerado legítimo e não levanta suspeitas nos sistemas de detecção. Entretanto, a vulnerabilidade do próprio cartão SIM torna todo o sistema de identificação vulnerável. Os sistemas de segurança de TI simplesmente não conseguirão rastrear um dispositivo conectado ilegalmente, se ele se registrar na rede com dados de identificação roubados através do Simjacking.
Assim, um hacker que se conecta à rede através de um cartão SIM hackeado obtém acesso no nível do verdadeiro proprietário, uma vez que os sistemas de TI já não verificam dispositivos que passaram pela identificação em nível de rede.
A identificação garantida entre os níveis de software e rede adiciona mais um problema: criminosos podem deliberadamente criar "ruído" para sistemas de detecção de intrusões, executando constantemente várias ações suspeitas em nome de dispositivos legítimos comprometidos. Como o funcionamento dos sistemas automáticos de detecção é baseado na análise estatística, gradualmente os limiares para o sinal de alarme aumentam, garantindo a ausência de reação a ataques reais. A exposição prolongada desse tipo pode, de fato, alterar o funcionamento de toda a rede e criar "zonas cegas" estatísticas para os sistemas de detecção. Criminosos que controlam essas zonas podem realizar ataques a dados dentro da rede e a dispositivos físicos, organizar negação de serviço e causar outros danos.
Solução: verificação unificada de identidade
As vulnerabilidades da rede NPN 5G estudada são consequência da fragmentação dos procedimentos de segurança nos níveis de comunicação, de SIM cards e dispositivos, bem como no nível de interação de roaming entre redes. Para resolver esse problema, é necessário, de acordo com o princípio de confiança zero (), garantir a autenticação dos dispositivos conectados à rede em cada etapa, implementando um modelo federativo de identificação e gerenciamento de acesso ().
O princípio da ZTA consiste em manter a segurança mesmo quando um dispositivo está fora de controle, em movimento ou além do perímetro da rede. O modelo federativo de identificação é uma abordagem de segurança para 5G que proporciona uma arquitetura coerente para autenticação, direitos de acesso, integridade de dados e outros componentes e tecnologias em redes 5G.
Essa abordagem elimina a possibilidade de implantar uma ‘torre de roaming’ na rede e redirecionar SIM cards comprometidos para ela. Sistemas de TI poderão detectar plenamente a conexão de dispositivos não autorizados e bloquear tráfego parasitário que cria ruído estatístico.
Para proteger o chip SIM contra modificações, é necessário implementar medidas adicionais de verificação de integridade, que podem ser realizadas na forma de um aplicativo SIM baseado em blockchain. O aplicativo pode ser utilizado para autenticação de dispositivos e usuários, assim como para verificar a integridade do firmware e das configurações do chip SIM, tanto em roaming quanto em redes domésticas.
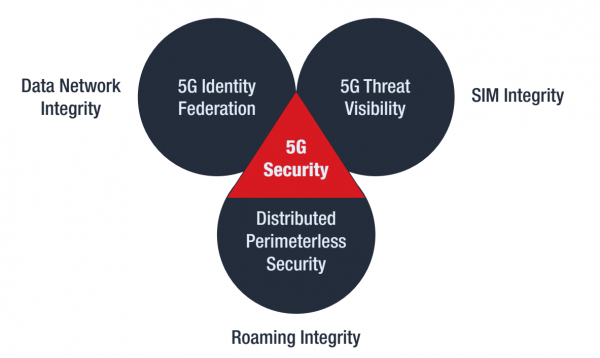
Resumindo
As soluções para os problemas de segurança do 5G podem ser apresentadas como a combinação de três abordagens:
- implementação de um modelo federativo de identificação e controle de acesso, que assegurará a integridade dos dados na rede;
- garantia de visibilidade total das ameaças por meio da implementação de um registro distribuído para verificar a legitimidade e integridade dos chips SIM;
- formação de um sistema de segurança distribuído sem fronteiras, que resolva questões de interação com dispositivos em roaming.
A implementação prática dessas medidas exige tempo e custos significativos, no entanto, a implementação das redes 5G está avançando em todo o mundo, o que significa que o trabalho para eliminar vulnerabilidades deve começar imediatamente.
Fonte: habr.com
