

Na última vez, discutimos as características do novo padrão NB-IoT do ponto de vista da arquitetura da rede de acesso rádio. Hoje, vamos refletir sobre o que mudou no núcleo da rede (Core Network) com o NB-IoT. Vamos lá.
No núcleo da rede, ocorreram mudanças significativas. Vamos começar com o surgimento de um novo elemento, assim como uma série de mecanismos definidos pelo padrão como “CIoT EPS Optimization” ou otimização da rede de suporte para a Internet das Coisas (IoT) celular.
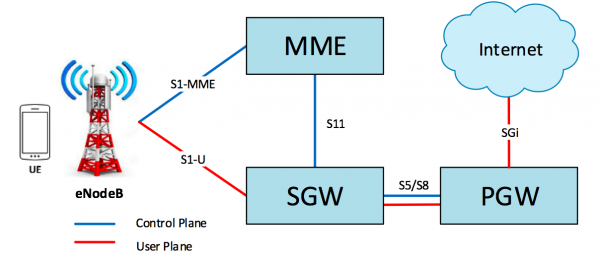
Como é conhecido, nas redes móveis existem dois canais principais de comunicação, chamados de Control Plane (CP) e User Plane (UP). O Control Plane é destinado à troca de mensagens de controle entre diversos elementos da rede e serve para garantir a mobilidade (Mobility management) dos dispositivos (UE) e para o estabelecimento/manutenção da sessão de transmissão de dados (Session Management). O User Plane é, de fato, o canal de transmissão do tráfego de usuários. Na clássica LTE, a distribuição do CP e do UP entre as interfaces é a seguinte:
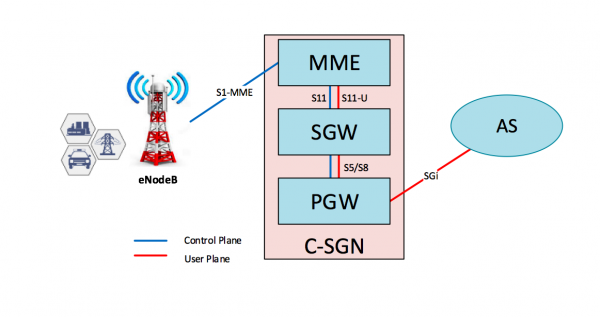
Os mecanismos de otimização CP e UP para o NB-IoT são implementados nos nós MME, SGW e PGW, que são agregados condicionalmente em um único elemento chamado C-SGN (Cellular IoT Serving Gateway Node). O padrão também prevê a introdução de um novo elemento de rede — SCEF (Service Capability Exposure Function). A interface entre o MME e o SCEF é chamada de T6a e é baseada no protocolo DIAMETER. Apesar de ser um protocolo de sinalização, no NB-IoT, o DIAMETER é adaptado para a transmissão de pequenos volumes de dados non-IP.
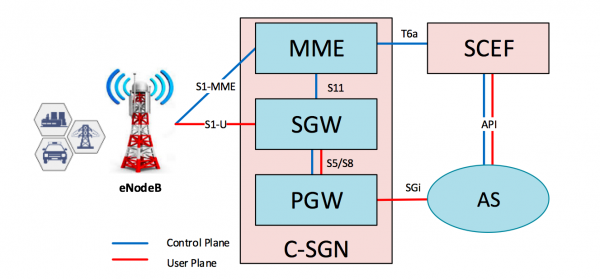
Conforme o nome sugere, o SCEF é um nó de exposição das capacidades de serviço. Em outras palavras, o SCEF oculta a complexidade da rede do operador e retira dos desenvolvedores de aplicativos a necessidade de identificar e autenticar dispositivos móveis (UE), permitindo que os servidores de aplicativos (Application Server, AS) recebam dados e gerenciem dispositivos através de uma interface de API única.
O identificador do UE não é mais o número de telefone (MSISDN) ou o endereço IP, como era na clássica rede 2G/3G/LTE, mas sim o chamado «external ID», definido pelo padrão no formato familiar para os desenvolvedores de aplicativos «@». Este é um tema grande que merece um material à parte, portanto, não vamos entrar em detalhes sobre isso agora.
Agora vamos explorar as inovações mais significativas. "CIoT EPS Optimization" é a otimização dos mecanismos de transmissão de tráfego e gerenciamento de sessões de assinantes. Aqui estão os principais deles:
- DoNAS
- NIDD
- Mecanismos de economia de energia PSM e eDRX
- HLCOM
DoNAS (Dados sobre NAS):
Este é um mecanismo desenvolvido para otimizar a transmissão de pequenos volumes de dados.
No LTE clássico, o dispositivo do assinante, ao se registrar na rede, estabelece uma conexão PDN (daqui em diante PDN) via eNodeB para MME-SGW-PGW. A conexão UE-eNodeB-MME é o que chamamos de "Signaling Radio Bearer" (SRB). Quando é necessário enviar/receber dados, a UE estabelece outra conexão com o eNodeB — "Data Radio Bearer" (DRB), para transmissão do tráfego do usuário ao SGW e depois ao PGW (interfaces S1-U e S5, respectivamente). Após a troca de dados e na ausência de tráfego por um tempo (geralmente de 5 a 20 segundos), essas conexões são encerradas e o dispositivo entra em modo de espera ou "Idle Mode". Quando for necessário trocar um novo lote de dados, SRB e DRB são restabelecidos.
No NB-IoT, a transmissão do tráfego do usuário pode ser realizada através do canal de sinalização (SRB), nas mensagens do protocolo NAS (). O estabelecimento de DRB não é mais necessário. Isso reduz significativamente a carga de sinalização, economiza recursos de rádio da rede e, o mais importante, prolonga a vida útil da bateria do dispositivo.
No segmento eNodeB — MME, os dados do usuário começam a ser transmitidos pela interface S1-MME, algo que não existia na tecnologia LTE clássica, utilizando para isso o protocolo NAS, que inclui o "User data container".
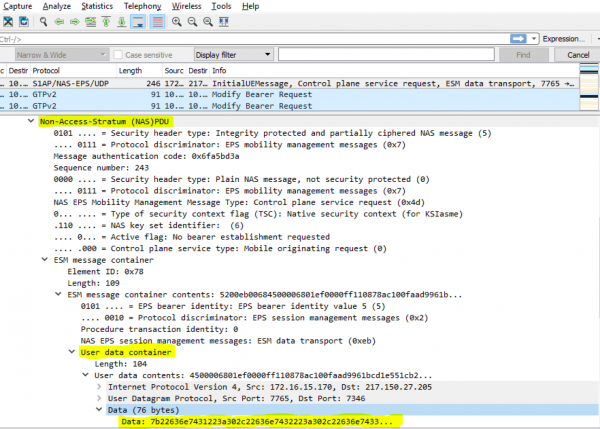
Para realizar a transmissão do "User Plane" do MME ao SGW, uma nova interface S11-U foi criada, destinada à transmissão de pequenos volumes de dados do usuário. O protocolo S11-U é baseado no GTP-U v1, que é utilizado para transmitir o User Plane em outras interfaces da arquitetura 3GPP.
NIDD (non-IP data delivery):
No contexto de uma otimização adicional dos mecanismos de transmissão de pequenos volumes de dados, além dos já existentes tipos de PDN, como IPv4, IPv6 e IPv4v6, foi introduzido mais um tipo — non-IP. Nesse caso, não é atribuído um endereço IP à UE, e os dados são transmitidos sem utilizar o protocolo IP. Há várias razões para isso:
- Dispositivos IoT, como sensores, podem transmitir volumes muito pequenos de dados, 20 bytes ou até menos. Considerando que o tamanho mínimo do cabeçalho IP é de 20 bytes, a encapsulação em IP pode, às vezes, ser um prazer bastante dispendioso;
- Não há necessidade de implementar a pilha IP no chip, o que leva à sua redução de custos (questão a ser discutida nos comentários).
Em geral, um endereço IP é necessário para dispositivos IoT transmitirem dados pela internet. Na concepção do NB-IoT, o SCEF atua como um ponto único de conexão AS, e a troca de dados entre dispositivos e servidores de aplicativos ocorre por meio de APIs. Na ausência do SCEF, dados non-IP podem ser transmitidos ao AS através de um túnel Point-to-Point (PtP) do PGW, e a encapsulação em IP será realizada já nesse ponto.
Tudo isso se encaixa na paradigmática do NB-IoT — máxima simplificação e redução de custos dos dispositivos.
Mecanismos de economia de energia PSM e eDRX:
Uma das principais vantagens das redes LPWAN é a eficiência energética. Alega-se uma duração de até 10 anos de operação autônoma de um dispositivo com uma única bateria. Vamos entender como esses valores são alcançados.
Quando um dispositivo consome menos energia? Correto, quando está desligado. E se não podemos desligar completamente o dispositivo, vamos desligar o módulo de rádio, enquanto não for necessário. Mas isso precisa ser concordado com a rede previamente.
PSM (Modo de economia de energia):
O modo de economia de energia PSM permite que o dispositivo desative o módulo de rádio por longos períodos, enquanto permanece registrado na rede, sem a necessidade de reinstalar o PDN toda vez que precisa transmitir dados.
Para que a rede saiba que o dispositivo ainda está disponível, ele inicia periodicamente o procedimento de atualização — Tracking Area Update (TAU). A frequência desse procedimento é determinada pela rede com a ajuda de um temporizador T3412, cujo valor é transmitido ao dispositivo durante o procedimento de Attach ou no TAU subsequente. No LTE clássico, o valor padrão desse temporizador é de 54 minutos, e o máximo é de 186 minutos. No entanto, para garantir alta eficiência energética, a necessidade de sair para o rádio a cada 186 minutos é um prazer muito caro. Para resolver esse problema, o mecanismo PSM foi desenvolvido.
O dispositivo ativa o modo PSM ao transmitir nos mensagens 'Attach Request' ou 'Tracking Area Request' os valores de dois temporizadores T3324 e T3412-Extended. O primeiro define o tempo em que o dispositivo estará acessível após a transição para o 'Idle Mode'. O segundo é o tempo após o qual deve ser realizada uma TAU, podendo agora alcançar até 35712000 segundos ou 413 dias. Dependendo das configurações, o MME pode aceitar os valores dos temporizadores recebidos do dispositivo ou alterá-los, enviando novos valores nas mensagens 'Attach Accept' ou 'Tracking Area Update Accept'. Agora, o dispositivo pode não ativar o módulo de rádio por 413 dias e ainda permanecer registrado na rede. Como resultado, obtemos uma enorme economia de recursos da rede e eficiência energética dos dispositivos!
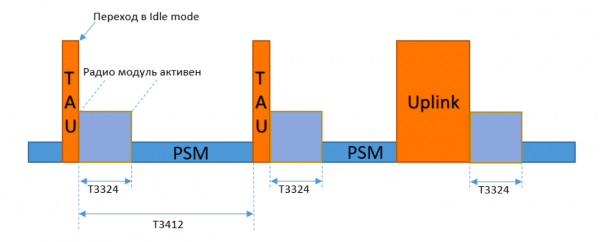
No entanto, neste modo, o dispositivo está indisponível apenas para comunicações de entrada. Se for necessário enviar algo para o servidor de aplicativos, o dispositivo pode a qualquer momento sair do PSM e enviar dados, permanecendo ativo durante o temporizador T3324 para receber mensagens informativas do AS (se houver).
eDRX (recepção descontinuada estendida):
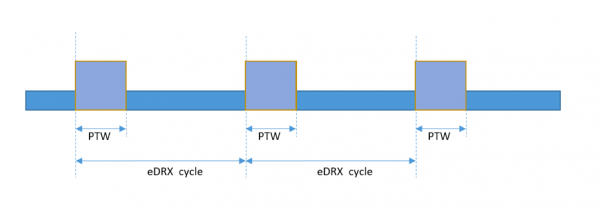
eDRX, modo expandido de recepção descontinuada. Para enviar dados a um dispositivo que está em 'Idle mode', a rede executa o procedimento de alerta — 'Paging'. Ao receber o paging, o dispositivo inicia o estabelecimento de SRB para comunicação posterior com a rede. Para não perder a mensagem de Paging endereçada a ele, o dispositivo deve monitorar constantemente o espectro de rádio, o que também consome energia significativa.
eDRX é um modo em que o dispositivo recebe mensagens da rede não continuamente, mas periodicamente. Durante os procedimentos de Attach ou TAU, o dispositivo negocia com a rede os intervalos de tempo em que 'ouvirá' o espectro. Consequentemente, nos mesmos intervalos ocorrerá o procedimento de Paging. No modo eDRX, o funcionamento do dispositivo é dividido em ciclos (ciclo eDRX). No início de cada ciclo, há o que se chama de 'janela de paging' (Paging Time Window, PTW) — este é o tempo em que o dispositivo escuta o canal de rádio. Ao final da PTW, o dispositivo desativa o módulo de rádio até o final do ciclo.
HLCOM (comunicação de alta latência):
Se necessário, o dispositivo pode sair de qualquer um desses dois modos de economia de energia para transmitir dados, sem esperar o fim do ciclo PSM ou eDRX. Contudo, os dados podem ser transmitidos para o dispositivo apenas quando ele está ativo.
A funcionalidade HLCOM ou comunicação com altas latências refere-se ao armazenamento em buffer de pacotes Downlink no SGW enquanto o dispositivo está em modo de economia de energia e não está disponível para comunicação. Os pacotes armazenados em buffer serão entregues assim que o dispositivo sair do PSM, realizar TAU ou transmitir tráfego Uplink, ou quando ocorrer o PTW.
Isso, sem dúvida, exige conscientização por parte dos desenvolvedores de produtos IoT, uma vez que a comunicação com o dispositivo não ocorre em tempo real e requer uma abordagem específica para a construção da lógica de negócios dos aplicativos.
Em conclusão, podemos dizer: a implementação de algo novo sempre é empolgante, e agora estamos lidando com um padrão que ainda não foi plenamente testado nem mesmo por grandes players mundiais, como Vodafone e Telefonica – o que torna isso ainda mais intrigante. Nossa apresentação do material não pretende ser absolutamente completa, mas esperamos proporcionar uma compreensão suficiente da tecnologia. Agradecemos pelo feedback.
Autor: Especialista em soluções convergentes e serviços multimídia Alexey Lapshin
Fonte: habr.com
