

Em uma bela noite de primavera, quando não queria voltar para casa e o desejo incontrolável de viver e conhecer queimava como ferro quente, surgiu a ideia de explorar uma função intrigante no firewall chamada "política de IP DOS«.
Após algumas preliminares e me familiarizar com o manual, configurei em modo Pass-and-Log, para ver o resultado e a utilidade duvidosa dessa configuração.
Depois de alguns dias (para que a estatística fosse compilada, claro, e não porque eu havia esquecido), olhei os logs e, dançando no lugar, bati palmas — as entradas se acumularam a um nível considerável. À primeira vista, parecia simples — ative a política em modo bloqueio de todos os flooders, scanners, estabelecendo sessões half-open com banimento de uma hora e durma tranquilo sabendo que a fronteira está protegida. Mas aos 34 anos de vida, ultrapassei o maximalismo juvenil e, em algum lugar na parte de trás da minha mente, uma vozinha fina falou: "Por que não abrimos os olhos e vemos quais endereços nosso querido firewall identificou como os mais pesados flooders? Apenas por curiosidade."
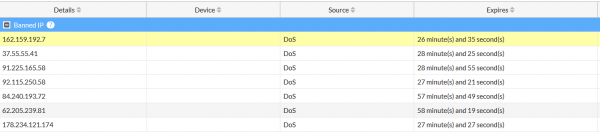
Começamos a analisar os dados obtidos da lista de anomalias. Passei os endereços por um script simples Powershell e meus olhos caem em letras conhecidas google.
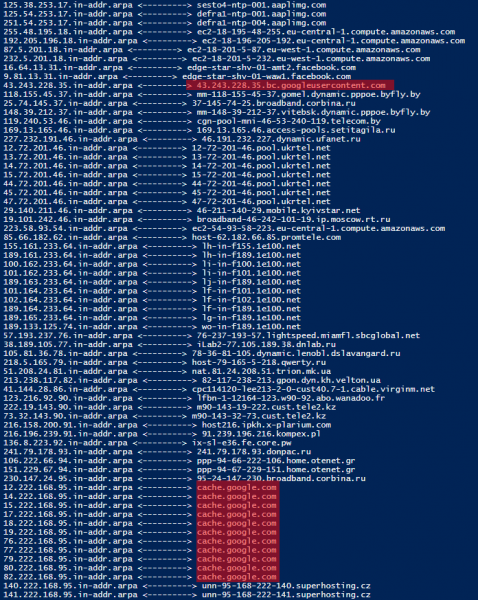
Esfrego os olhos, pisco por cinco minutos, para me certificar de que não estou imaginando — realmente na lista dos que o firewall considerou como flooders perigosos, o tipo de ataque é udp flood, endereços pertencentes à corporação do bem.
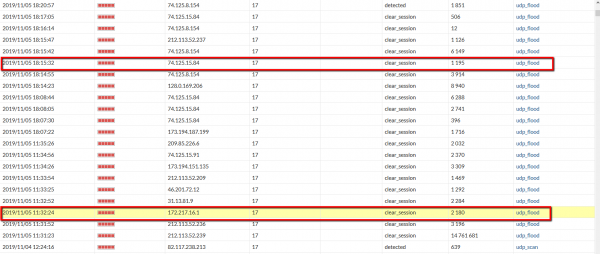
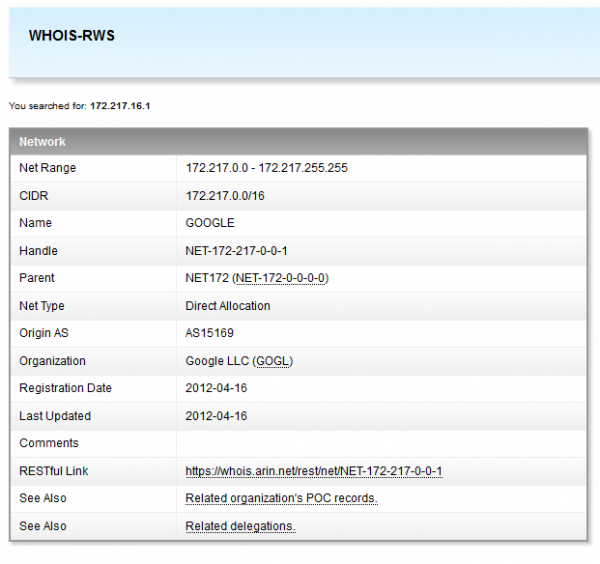
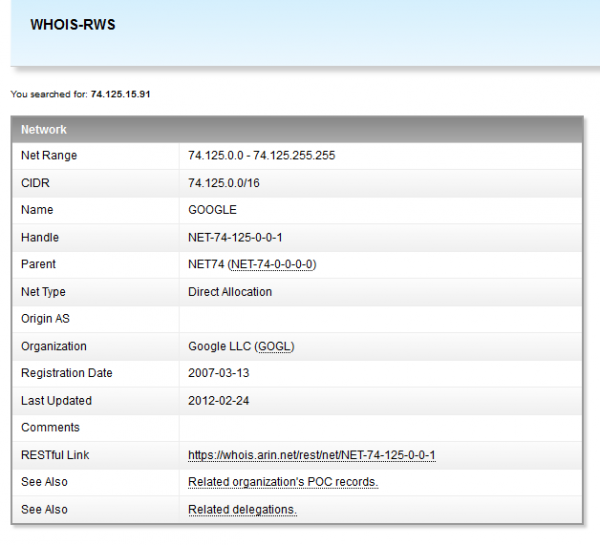
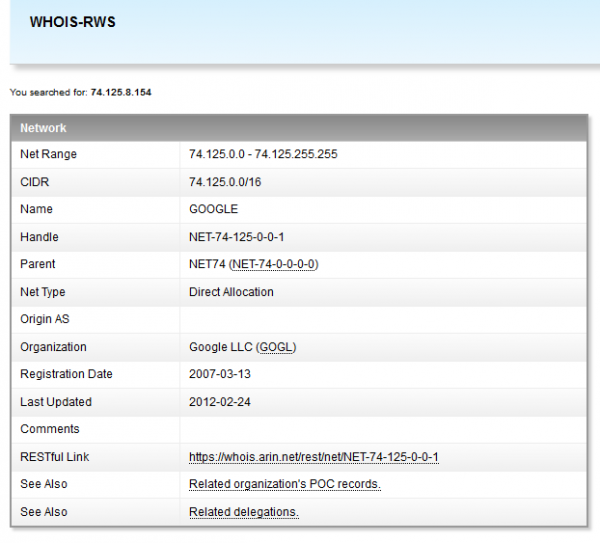
Coço a nuca, enquanto configuro a captura de pacotes na interface externa para análise posterior. Pensamentos coloridos passam pela minha cabeça: "Como assim, algo infectado no escopo do Google? E fui eu quem descobriu isso? Isso é, isso é — prêmios, honrarias e um tapete vermelho, e meu próprio cassino com blackjack e, bem, vocês entenderam..."
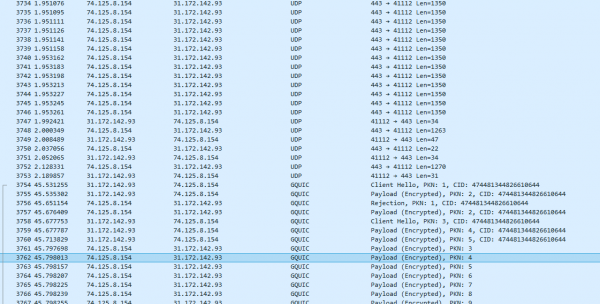
Descompacto o arquivo obtido Wireshark-em.
Sim, de fato, de um endereço do escopo Google pacotes UDP estão sendo enviados da porta 443 para uma porta aleatória no meu dispositivo.
Mas, espere... Aqui o protocolo muda de UDP para GQUIC.
Semion Semenovich...
Lembrei imediatamente de uma palestra na HighLoad Alexander Tobol «UDP contra TCP ou o futuro do stack de rede" ().
Por um lado, surge uma leve decepção — nem honras, nem glórias. Por outro lado, o problema está claro, resta entender para onde e quanto investigar.
Alguns minutos de conversa com a Corporação do Bem - e tudo se coloca no seu devido lugar. Na tentativa de melhorar a velocidade de entrega de conteúdo, a empresa Google anunciou em 2012 o protocolo QUIC, que permite eliminar grande parte das desvantagens do TCP (sim, sim, sim, nestes artigos - e fala-se sobre uma abordagem completamente revolucionária, mas, sejamos sinceros, gostaríamos que as fotos de gatinhos fossem carregadas mais rápido, e não todas essas suas revoluções de consciência e progresso). Como demonstrou a pesquisa subsequente, muitas organizações estão atualmente migrando para essa opção de entrega de conteúdo.
O problema no meu caso e, penso, não só no meu, foi que há um número excessivo de pacotes e o firewall os interpreta como flood.
As opções de solução eram limitadas:
1. Adicionar à lista de exceções para a Política de DoS no firewall, a faixa de endereços Google. Só de pensar na gama de endereços possíveis, meu olho começou a piscar nervosamente — a ideia foi descartada como absurdidade.
2. Aumentar o limite de ativação para a política de flood UDP — também não é uma boa opção, e se alguém realmente mal-intencionado passar?
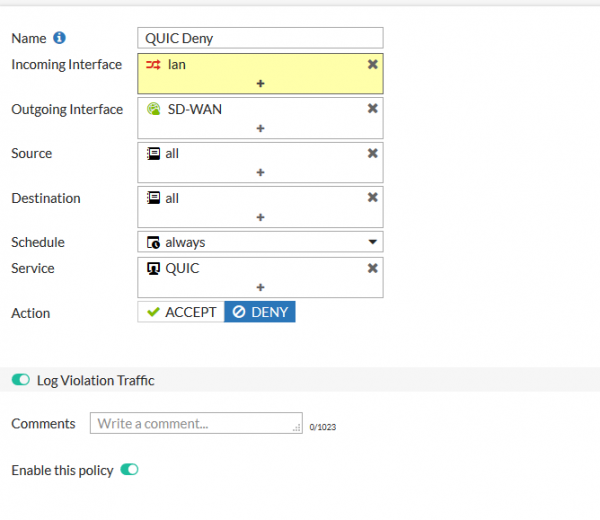
3. Proibir acessos da rede interna para UDP para 443 a porta externa.
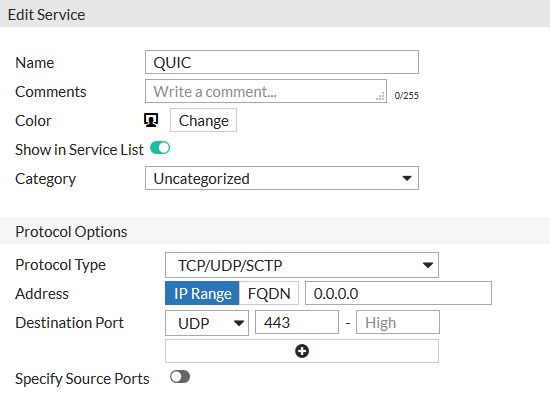
Após ler mais sobre a implementação e integração, QUIC em Google Chrome a última opção foi escolhida como um curso de ação. O fato é que, amado por todos de maneira implacável (não entendo por quê, seria melhor que a cara vermelha do -ov recebesse por giga de RAM consumido), Firefoxinicialmente tenta estabelecer uma conexão usando sua técnica sofrida, Google Chrome mas se o milagre não acontece, ele recua para os métodos consagrados, embora se envergonhe disso. QUICCriamos uma entrada no firewall para o serviço TLSConfiguramos uma nova regra e a colocamos em algum lugar mais acima na cadeia.
Após a ativação da regra na lista de anomalias, reinou a paz, exceto por infratores realmente maliciosos. QUIC:
Obrigado a todos pela atenção.
Recursos utilizados:
Relatório de Alexander Toboia
Descrição do protocolo QUIC da empresa Infopulse
1.
2.
3.
4.
Fonte: habr.com
