

Esta é a aparência do centro de monitoramento do Data Center NORD-2 localizado em Moscovo.
Você já leu várias vezes sobre as medidas tomadas para garantir a segurança da informação (SI). Qualquer profissional de TI respeitável facilmente mencionará de 5 a 10 regras de SI. A Cloud4Y, por outro lado, propõe discutir a segurança da informação nos data centers.
Na garantia da segurança da informação do data center, os objetos mais "protegidos" são:
- recursos informacionais (dados);
- processos de coleta, processamento, armazenamento e transmissão de informações;
- usuários do sistema e equipe de suporte;
- infraestrutura informacional, incluindo meios técnicos e de software para processamento, transmissão e exibição de informações, incluindo canais de intercâmbio de informações, sistemas de proteção de informações e instalações.
A área de responsabilidade do data center depende do modelo de serviços oferecidos (IaaS/PaaS/SaaS). Veja como isso se apresenta na imagem abaixo:
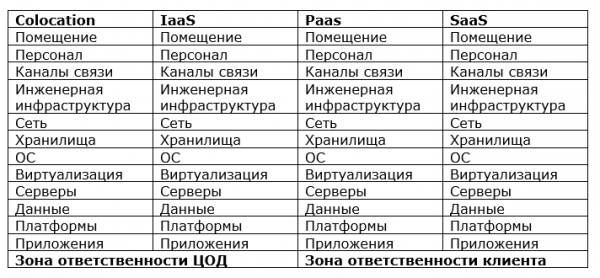
Escopo da política de segurança do data center, dependendo do modelo de serviços oferecidos
Uma parte fundamental do desenvolvimento da política de segurança da informação é a construção de um modelo de ameaças e infratores. Quais ameaças podem surgir para o data center?
- Eventos adversos de natureza natural, tecnológica e social
- Terroristas, elementos criminosos, etc.
- Dependência de fornecedores, provedores, parceiros, clientes
- Falhas, quebras, destruições, danos aos meios técnicos e de software
- Funcionários do data center que são responsáveis por ameaças de SI utilizando legalmente os direitos e poderes que lhes foram concedidos (infratores internos de SI)
- Funcionários do data center que implementam ameaças de SI fora dos direitos e poderes legalmente concedidos, bem como indivíduos que não pertencem ao pessoal do data center, mas que tentam acesso não autorizado e ações não permitidas (infratores externos de SI)
- Inconformidade com os requisitos de órgãos de supervisão e regulamentação, legislação vigente
A análise de riscos — a identificação de ameaças potenciais e a avaliação das consequências da sua realização — ajudará a escolher corretamente as tarefas prioritárias que os especialistas em segurança da informação do data center devem enfrentar e a planejar os orçamentos para a aquisição de meios técnicos e de software.
A segurança é um processo contínuo que abrange etapas de planejamento, implementação e operação, monitoramento, análise e melhoria do sistema de segurança da informação. Para a criação de sistemas de gestão de segurança da informação, utiliza-se o chamado "».
Uma parte importante das políticas de segurança é a definição de papéis e responsabilidades do pessoal pela sua execução. As políticas devem ser constantemente revisadas considerando as mudanças na legislação, novas ameaças e o surgimento de novos meios de proteção. E, claro, as exigências de segurança da informação devem ser comunicadas ao pessoal e seu treinamento deve ser realizado.
Medidas organizacionais
Alguns especialistas são céticos em relação à segurança "papel", acreditando que as habilidades práticas para resistir a tentativas de invasão são o mais importante. No entanto, a experiência real na garantia da segurança da informação em bancos diz o oposto. Especialistas em segurança da informação podem ter excelente expertise na identificação e redução de riscos, mas se o pessoal do data center não seguir suas instruções, tudo será em vão.
A segurança, geralmente, não gera lucro, mas apenas minimiza riscos. Portanto, muitas vezes é vista como um obstáculo e secundária. E quando os especialistas em segurança começam a se indignar (com plena razão), frequentemente surgem conflitos com o pessoal e diretores das unidades operacionais.
A existência de padrões setoriais e requisitos dos reguladores ajuda os profissionais de segurança a defenderem suas posições nas negociações com a gerência, enquanto as políticas de segurança da informação, regulamentos e normas aprovadas permitem exigir do pessoal o cumprimento dos requisitos estabelecidos, preparando a fundamentação para a implementação de decisões muitas vezes impopulares.
Proteção de instalações
Ao fornecer serviços de colocation, o data center prioriza a segurança física e o controle de acesso ao equipamento do cliente. Para isso, são utilizadas divisórias (áreas cercadas no salão), que estão sob vigilância por câmera do cliente e às quais o acesso do pessoal do data center é restrito.
Nos centros de computação governamentais com segurança física, no final do século passado, as coisas estavam indo bem. Havia um regime de controle de acesso, embora sem computadores e câmeras, sistemas de combate a incêndio — no caso de incêndio na sala de máquinas, o freon era automaticamente ativado.
Hoje em dia, a segurança física é ainda melhor. Os sistemas de controle e gestão de acesso (CGA) tornaram-se inteligentes, com a implementação de métodos biométricos para restrição de acesso.
Os sistemas de combate a incêndio se tornaram mais seguros para o pessoal e o equipamento, incluindo instalações para inibição, isolamento, resfriamento e efeito hipóxico na área de incêndio. Junto com os sistemas obrigatórios de proteção contra incêndio, muitas vezes é utilizada uma sistema de detecção precoce de incêndio por aspiração nos data centers.
Para proteger os data centers de ameaças externas — incêndios, explosões, colapsos estruturais, inundações, gases corrosivos —, começaram a ser usados quartos e cofres de segurança, nos quais o equipamento de servidor é protegido praticamente de todos os fatores externos danosos.
O elo mais fraco é o ser humano.
Sistemas de videovigilância 'inteligentes', sensores de vigilância volumétrica (acústicos, infravermelhos, ultrassônicos, micro-ondas) e CGA reduziram os riscos, mas não resolveram todos os problemas. Esses dispositivos não ajudarão, por exemplo, quando pessoas corretamente autorizadas no data center, com ferramentas devidamente trazidas, 'esbarram' em algo. E, como costuma acontecer, um pequeno acidente pode trazer uma grande quantidade de problemas.
O uso indevido de seus recursos por parte do pessoal, como a mineração ilegal, pode afetar o funcionamento do data center. Nesses casos, sistemas de gestão da infraestrutura do data center (DCIM) podem ajudar.
O pessoal também precisa de proteção, pois o ser humano é frequentemente chamado de elo mais vulnerável na cadeia de segurança. Ataques direcionados de criminosos profissionais geralmente começam com o uso de métodos de engenharia social. Muitas vezes, os sistemas mais protegidos falham ou são comprometidos depois que alguém em algum lugar clicou/baixou/faz algo. Esses riscos podem ser minimizados ao treinar o pessoal e implementar as melhores práticas globais em segurança da informação.
Proteção da infraestrutura de engenharia
As ameaças tradicionais ao funcionamento do data center são quedas de energia e falhas nos sistemas de refrigeração. A essas ameaças já nos acostumamos e aprendemos a combatê-las.
Uma nova tendência tem sido a implementação generalizada de equipamentos "inteligentes" conectados em rede: UPS gerenciados, sistemas de refrigeração e ventilação inteligentes, diversos controladores e sensores conectados aos sistemas de monitoramento. Ao construir um modelo de ameaças para o data center, não devemos esquecer a probabilidade de ataque à rede de infraestrutura (e, possivelmente, à rede de TI associada ao data center). A situação é complicada pelo fato de que parte do equipamento (como chillers) pode ser instalado fora do data center, por exemplo, no telhado de um prédio alugado.
Proteção dos canais de comunicação
Se o data center oferece serviços não apenas no modelo de colocation, será necessário cuidar da proteção das nuvens. Segundo dados da Check Point, apenas no ano passado, 51% das organizações em todo o mundo enfrentaram ataques a estruturas de nuvem. Ataques DDoS interrompem negócios, ransomwares exigem resgate e ataques direcionados a sistemas bancários resultam em roubo de fundos de contas correntes.
Ameaças de invasões externas preocupam também os especialistas em segurança da informação dos data centers. As ameaças mais relevantes para os data centers são os ataques distribuídos, direcionados a interromper a prestação de serviços, além das ameaças de invasão, roubo ou alteração de dados contidos na infraestrutura virtual ou sistemas de armazenamento.
Para proteger o perímetro externo do data center, são utilizados sistemas modernos com funções de detecção e neutralização de malware, controle de aplicações e a possibilidade de importar tecnologia de proteção proativa, como Threat Intelligence. Em alguns casos, são implementados sistemas com funcionalidade IPS (prevenção de intrusões) que ajustam automaticamente o conjunto de assinaturas às características do ambiente protegido.
Para proteção contra ataques DDoS, as empresas russas geralmente utilizam serviços externos especializados que redirecionam o tráfego para outros nós e filtram-no na nuvem. A proteção do lado do operador é realizada de forma muito mais eficaz do que do lado do cliente, e os data centers atuam como intermediários na venda de serviços.
Nos Data Centers, ataques DDoS internos também são possíveis: um invasor penetra em servidores mal protegidos de uma empresa que hospeda seu equipamento no modelo de colocation e, a partir deles, realiza um ataque de "negação de serviço" na rede interna contra outros clientes desse data center.
Atenção para ambientes virtuais
É necessário considerar as especificidades do objeto protegido - o uso de meios de virtualização, a dinâmica de mudança das infraestruturas de TI, a interconectividade dos serviços, onde um ataque bem-sucedido a um cliente pode ameaçar a segurança dos vizinhos. Por exemplo, ao comprometer um docker frontend ao utilizar PaaS baseado em Kubernetes, o invasor pode imediatamente obter todas as informações de senha e até o acesso ao sistema de orquestração.
Os produtos oferecidos sob um modelo de serviço possuem um alto grau de automação. Para não atrapalhar os negócios, as medidas de segurança impostas também devem ter um alto grau de automação e escalabilidade horizontal. A escalabilidade deve ser garantida em todos os níveis de segurança da informação, incluindo automação do controle de acesso e rotação de chaves de acesso. Por si só, a escalabilidade dos módulos funcionais que realizam a inspeção do tráfego de rede é uma tarefa distinta.
Por exemplo, a filtragem do tráfego de rede nos níveis de aplicação, rede e sessão em Data Centers com alta virtualização deve ser realizada no nível dos módulos de rede do hipervisor (como o Distributed Firewall da VMware) ou por meio da criação de cadeias de serviços (firewalls virtuais da Palo Alto Networks).
Na presença de pontos fracos no nível de virtualização dos recursos computacionais, os esforços para criar um sistema abrangente de segurança da informação no nível da plataforma serão ineficazes.
Níveis de proteção da informação em Data Centers
A abordagem geral para a proteção é a utilização de sistemas integrados e em múltiplos níveis de segurança da informação, incluindo macrosegmentação no nível do firewall (designação de segmentos para diferentes direções funcionais dos negócios), microsegmentação usando firewalls virtuais ou rotulagem de tráfego de grupos (funções de usuários ou serviços), conforme determinado por políticas de acesso.
O próximo nível é a identificação de anomalias dentro e entre segmentos. Analisa-se a dinâmica do tráfego, que pode indicar a presença de atividades maliciosas, como varredura de rede, tentativas de ataques DDoS, download de dados, por exemplo, através da fragmentação de arquivos de banco de dados e sua extração em sessões periodicamente aparecendo ao longo de longos intervalos. Dentro do data center, ocorrem volumes gigantescos de tráfego, então é necessário usar algoritmos avançados de busca, sem análise de pacotes. É importante que sejam reconhecidos não apenas os sinais de atividade maliciosa e anômala, mas também o funcionamento de malware mesmo em tráfego criptografado, sem a necessidade de descriptografia, como proposto nas soluções da Cisco (Stealthwatch).
A última linha de defesa é a proteção dos dispositivos finais da rede local: servidores e máquinas virtuais, por exemplo, através de agentes instalados em dispositivos finais (máquinas virtuais), que analisam operações de entrada e saída, exclusão, cópia e atividades de rede, transmitindo dados para , onde serão realizados cálculos de grande capacidade computacional. Lá, a análise é realizada utilizando algoritmos de Big Data, árvores de lógica de máquinas são construídas e anomalias são identificadas. Os algoritmos se autoajustam com base em uma enorme quantidade de dados fornecidos pela rede global de sensores.
É possível operar sem a instalação de agentes. Os modernos meios de proteção da informação devem ser sem agente e se integrar aos sistemas operacionais a nível de hipervisor.
As medidas listadas reduzem significativamente os riscos de segurança da informação, mas isso pode ser insuficiente para data centers que garantem a automação de processos produtivos de alto risco, como usinas nucleares.
Requisitos dos reguladores
Dependendo das informações processadas, as infraestruturas físicas e virtualizadas do data center devem atender a diferentes requisitos de segurança, conforme estipulado por leis e padrões do setor.
Entre essas leis, estão a lei "Sobre Dados Pessoais" (152-FZ) e a nova lei "Sobre a Segurança de Objetos Críticos da Infraestrutura da Rússia" (187-FZ), que já levou a Procuradoria a se interessar pelo andamento de sua implementação. As disputas sobre a classificação dos Data Centers como sujeitos da Infraestrutura Crítica ainda continuam, mas, provavelmente, os data centers que desejam fornecer serviços a esses sujeitos terão que cumprir as exigências da nova legislação.
Os Data Centers que hospedam sistemas de informação do governo enfrentarão dificuldades. De acordo com a Resolução do Governo da Rússia de 11.05.2017 nº 555, as questões de segurança da informação devem ser resolvidas antes da colocação dos Sistemas de Informação em operação comercial. E o Data Center que deseja hospedar Sistemas de Informação precisa já atender às exigências dos reguladores.
Nos últimos 30 anos, os sistemas de segurança dos Data Centers passaram por um grande avanço: de sistemas simples de proteção física e medidas organizacionais, que, no entanto, ainda são relevantes, para sistemas complexos e inteligentes, que cada vez mais incorporam elementos de inteligência artificial. Mas a essência da abordagem não mudou. As tecnologias mais modernas não salvam sem medidas organizacionais e treinamento do pessoal, e documentos — sem soluções técnicas e de software. A segurança de um Data Center não pode ser garantida de uma vez por todas, é um trabalho constante e diário na identificação de ameaças prioritárias e na resolução abrangente dos problemas emergentes.
O que mais é útil para ler no blog
→
→
→
→
→
Inscreva-se no nosso -canal para não perder o próximo artigo! Publicamos com no máximo duas vezes por semana e apenas o necessário. Também lembramos que você pode as soluções em nuvem Cloud4Y.
Fonte: habr.com
