

O Mega Slurm terminou em 24 de novembro, uma imersão avançada em Kubernetes. acontecerá em Moscovo de 18 a 20 de maio.
A ideia do Mega Slurm: vamos por baixo do capô do cluster, desvendando teorias e práticas sobre a instalação e configuração de um cluster pronto para produção ('the-not-so-easy-way'), examinando os mecanismos de segurança e a resiliência das aplicações.
Bônus do Mega: aqueles que fazem o Slurm Básico e o Mega Slurm obtêm todo o conhecimento necessário para prestar o exame para e um desconto de 50% na prova.
Agradecimentos especiais à Selectel por fornecer a nuvem para prática, permitindo que cada participante trabalhasse em seu próprio cluster completo, sem que precisássemos adicionar 5 mil ao preço do ingresso.
Quem são Bondarev e Selivanov, não vou contar, quem tiver interesse, .
Mega Slurm. Primeiro dia.
No primeiro dia do Mega Slurm, sobrecarregamos os participantes com 4 tópicos. Pavel Selivanov falou sobre o processo de criação de um cluster resiliente, sobre o funcionamento do Kubeadm e também sobre teste e solução de problemas do cluster.
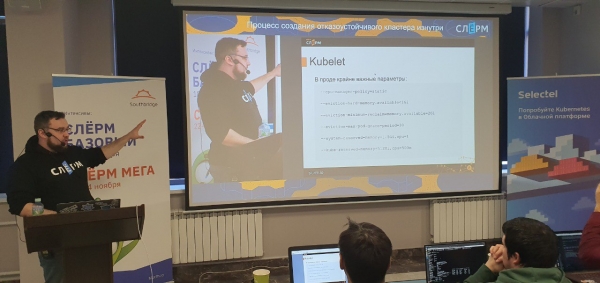
Primeiro intervalo para café. Normalmente um 'sinal para o professor', mas no Slurm, enquanto os alunos tomam café, os instrutores continuam respondendo perguntas.
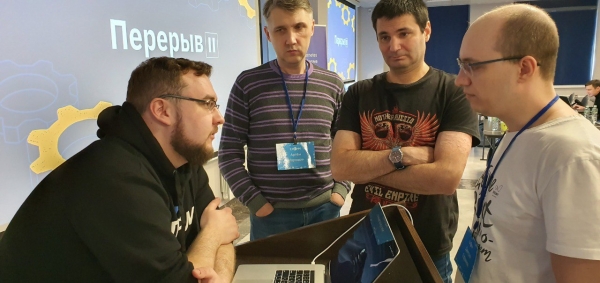
E apesar de ter acima da cabeça de Pavel Selivanov uma nuvem chamada 'Intervalo II', ele não pode sair para o intervalo.
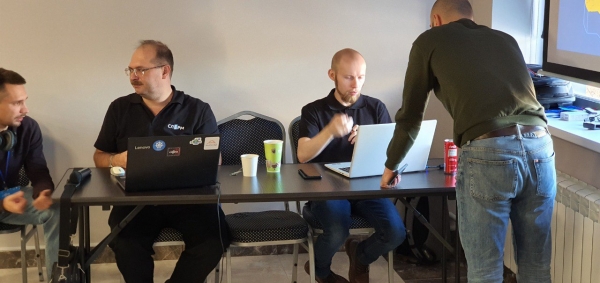
Serguei Bondarev e Marcel Ibraev aguardam sua vez de se dirigir ao palco.
Durante o intervalo, me aproximei de Serguei Bondarev e perguntei: 'O que você recomendaria a todos os engenheiros de Kubernetes com base em sua experiência com os clusters de nossos clientes?'
Serguei deu uma recomendação simples: 'Restrinja o acesso à API do servidor a partir da Internet. Porque periodicamente surgem ameaças de segurança que permitem que usuários não autorizados acessem o cluster.»
Após alguns minutos e uma garrafa de água mineral, Pavel Selivanov entrou de cabeça na temática 'Autorização no cluster usando um provedor externo', especificamente LDAP (Nginx + Python) e OIDC (Dex + Gangway).
No próximo intervalo, Marcel Ibraev, palestrante do Slurm e Certified Kubernetes Administrator, deu seu conselho aos engenheiros de Kubernetes: 'Vou dizer algo que pode parecer banal, mas considerando a frequência com que enfrento isso, suspeito que nem todos levam em conta. Não devemos acreditar cegamente em tutoriais da Internet que dizem o quão bem determinadas soluções funcionam. No contexto do Kubernetes, isso ganha um significado especial. Pois Kubernetes é um sistema complexo e adicionar uma solução que não foi testada especificamente em seu projeto e na sua instalação do cluster pode levar a consequências tristes, apesar do que se escreve na Internet sobre sua eficácia. Mesmo o próprio Kubernetes, sem uma abordagem ponderada, pode prejudicar seu projeto; "o que é bom para um russo pode ser a morte para um alemão". Portanto, devemos testar, verificar e experimentar qualquer solução antes de implementá-la. Só assim você considerará todas as nuances que podem surgir.».
Depois do almoço, entrou em cena Sergey Bondarev. O tema dele é Política de Rede, especificamente uma introdução ao CNI e à Política de Segurança de Rede.
Na internet, há muitas matérias sobre Política de Rede. Entre os administradores, há uma opinião de que sem as Políticas de Rede dá para se virar, mas os especialistas em segurança adoram essa ferramenta e exigem que as Políticas de Rede sejam ativadas.
O leme do Kubernetes foi assumido por Pavel Selivanov, com o tema "Aplicações seguras e altamente disponíveis no cluster". Ele tem alguns temas favoritos: PodSecurityPolicy, PodDisruptionBudget, LimitRange/ResourceQuota.
O tema de Megi, com o qual Pavel falou na DevOpsConf: .
Após a apresentação sobre como é fácil invadir um cluster Kubernetes, administradores céticos dizem: "Ahã, eu já dizia que o seu Kubernetes é uma coisa furada". Pavel explica que configurar a segurança em um cluster é possível e não é difícil, apenas que, por padrão, as configurações de segurança estão desativadas. Detalhes na transcrição. .
— Quem quebrou o cluster? Ele quebrou o cluster! Eu consigo ver isso perfeitamente daqui!
Nos Slurm, as coisas nunca são simples e fáceis para não se tornar entediante. Mas desta vez, o Telegram decidiu mostrar a todos a sua verdadeira face:
Marcel Ibraev, [22 nov. 2019, 16:52:52]:
Colegas, no momento, há falhas no funcionamento do Telegram, tenham isso em mente.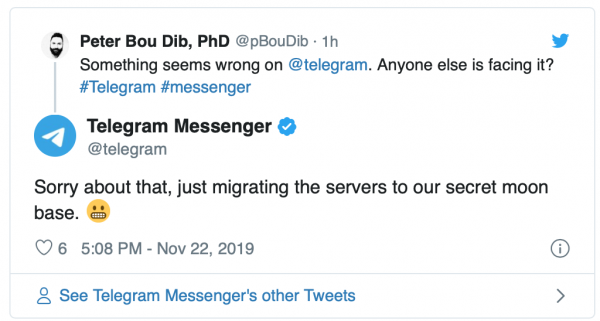
Este primeiro dia, vibrante e cheio de conhecimentos práticos, chegou ao fim. No segundo dia, haverá ainda mais prática, com a configuração de um cluster de banco de dados usando PostgreSQL, o lançamento de um cluster RabbitMQ e a gestão de segredos no Kubernetes.
Slurm Mega. Segundo dia.
O apresentador abriu o segundo dia com um anúncio empolgante: "De manhã, como disse ontem Pavel, vamos enfrentar um verdadeiro hardcore. Usando a linguagem dos cirurgiões, vamos explorar as entranhas do Kubernetes!"
O animador é uma história à parte. Um dos problemas do Slurm é que as pessoas, sobrecarregadas de informações, se desconectam e adormecem. Sempre procuramos uma forma de lidar com isso, e no último Slurm pequenas dinâmicas com o público se mostraram eficazes. Desta vez, contratamos uma pessoa especialmente treinada. No chat, muitos brincaram com os "concursos interessantes", mas o fato é que nunca vimos participantes tão engajados.
Marcelo Ibraev recebeu apoio e começou a estudar aplicativos Stateful no cluster. Mais especificamente, a configuração de um cluster de banco de dados com PostgreSQL e o lançamento de um cluster RabbitMQ.
Após o almoço, Sergei Bondarev iniciou sua sessão sobre K8S. O tema foi "Gerenciamento de segredos". Ele teve o apoio de Mulder e Scully. Estudamos a gestão de segredos no Kubernetes e no Vault. Além disso, "A verdade está lá fora".
Isso continuou até bem tarde, quando Pavel Selivanov falou sobre o Horizontal Pod Autoscaler.
Slurm Mega. Terceiro dia.
De forma enérgica e animada logo pela manhã, Sergei Bondarev agitou a audiência com backups e recuperação de desastres. Testamos pessoalmente o backup e a recuperação do cluster usando Heptio Velero e etcd.
Sergei continuou o tema da rotação anual de certificados no cluster: a renovação dos certificados do control-plane com kubeadm. Antes do almoço, para aumentar o apetite dos participantes ou definitivamente desestimulá-los, Pavel Selivanov levantou o tema do deployment de aplicativos.
Ferramentas de template e deployment foram discutidas, assim como estratégias de deployment.
Pavel Selivanov apresentou um novo tópico: Service Mesh, instalação do Istio. O tema se revelou tão rico que podemos realizar um intenso curso separado sobre ele. Estamos discutindo planos, fiquem atentos aos anúncios.
O mais importante é que tudo funcione corretamente. Porque chegou a hora da prática:
construção de CI/CD para implantar simultaneamente um aplicativo e atualizar o cluster. Nos projetos de aprendizado, tudo funciona bem. Mas a vida às vezes é cheia de surpresas.
Que o Slurm esteja com você!
Fonte: habr.com
