

Muitas organizações utilizam serviços em nuvem ou transferem equipamentos para
um Data Center. O que faz sentido manter no servidor e como organizar melhor a proteção do perímetro da rede de escritório nessa situação?
Um dia tudo estava no servidor
No início do desenvolvimento da Internet Russa, a maioria das empresas resolvia a questão da infraestrutura de TI mais ou menos pelo mesmo esquema: um espaço era reservado, onde um ar-condicionado era instalado e onde praticamente todo o equipamento de rede e servidor era centralizado.
O administrador de sistemas configurava um ou vários servidores em FreeBSD, Linux ou OpenSolaris, etc. E depois, nesse "sistema", ele executava os serviços necessários: desde o servidor web, correio corporativo até um servidor de arquivos.
Quando uma empresa cresce e se desenvolve, inevitavelmente se depara com uma situação em que o servidor já não atende aos requisitos. Se houver dinheiro, pode-se construir um Data Center próprio. Pode ser mais vantajoso alugar racks em Data Centers comerciais. Uma rede elétrica de qualidade baseada em DRUPS, um sistema de refrigeração industrial, e uma equipe completa de especialistas altamente especializados — essas coisas dificilmente estão disponíveis no caso de um servidor de escritório.
Seguindo o exemplo das grandes empresas, a mentalidade dos gestores de empresas médias e pequenas está gradualmente mudando de "tudo que é meu carrego comigo" e "minha casa é meu castelo" para "delegar e não se preocupar".
Para pequenas empresas, essa opção "delegada" são os provedores de nuvem. Se anteriormente, para uma empresa de 40 pessoas, ter um servidor de e-mail próprio era algo natural, hoje um serviço como o do Google está atraindo para o seu lado todos aqueles que antes não podiam imaginar trabalhar sem seu próprio Sendmail ou Postfix.
Uma grande ajuda nesse "realocamento" veio dos sistemas virtuais. Se antes de seu surgimento era necessário transportar um servidor físico completo ou configurar tudo em um novo "hardware", agora é suficiente transferir a imagem da máquina virtual.
O que restará naquela pequena sala com ar-condicionado?
Em primeiro lugar, este é o equipamento de rede. Tanto ativo quanto passivo. Muitas vezes, o termo "datacenter" refere-se a um cabeamento cruzado com remanescentes de equipamento de rede. E, para tais casos, não é necessário um espaço especial com um sistema de climatização poderoso, fornecimento de energia e assim por diante.
O segundo grupo de equipamentos que ainda é difícil remover do datacenter são os gateways.
de segurança.
Mas que tipo de gateways são esses? Como mencionado anteriormente, se há não muito tempo atrás o administrador de sistemas dispunha de um ou vários servidores onde poderia implantar o que desejasse, agora esse luxo pode não estar disponível.
Mas a necessidade de proteção contra ameaças externas permanece. Pode-se, é claro, transferir todos os serviços e o equipamento necessário completamente para o Data Center e enviar o tráfego daquele gateway para o cabeamento do escritório através de um canal seguro, por exemplo, via VPN.
Esse esquema à primeira vista parece atraente, se não fosse pelo aumento da carga nos canais existentes. Se não houver desejo de pagar por um canal mais "grosso", isso não é exatamente o que se precisa.
Outra opção é adquirir um dispositivo especializado para proteger o tráfego, cuja arquitetura, devido à sua especificidade, permite evitar componentes poderosos, consumidores de energia e geradores de calor.
"Zoológico" não será necessário.
Na ausência de um datacenter clássico, é muito melhor obter imediatamente vários serviços "de uma só caixa", do que espalhar um "zoológico" em um pequeno espaço, ou até mesmo dentro de um pequeno armário de cabeamento. Ao mesmo tempo, a solução deve ser acessível, testada e ter um bom suporte em língua russa.
Nota: Estamos falando agora de escritórios muito pequenos, médios e maiores. Grandes empresas que constroem seus próprios Data Centers não estão sendo consideradas - em um único artigo é "impossível abraçar o inabrangível".
E para cada caso, a Zyxel já tem uma solução, e isso dentro de uma única linha de produtos. Em resumo, "zoológico" não será necessário.
Gateways de segurança ZyWALL ATP.
Anteriormente, já falamos sobre os princípios de funcionamento desses dispositivos como exemplo. , A principal característica é a combinação do firewall com o serviço de segurança em nuvem Zyxel Cloud. Com essa repartição de tarefas, o ZyWALL ATP resolve uma ampla gama de questões relacionadas à proteção de perímetro, sem exigir recursos de hardware adicionais.
A lista de funções de proteção é bastante abrangente (veja a tabela 1), incluindo ferramentas de análise SecuReporter e Sandboxing – um "sandbox" para a análise prévia de conteúdo baixado.
Vale ressaltar novamente – neste caso, estamos apenas movendo os serviços do escritório local para a nuvem. Todo o restante é gerido pelo Zyxel Cloud em modo anônimo. Além da conveniência, essa abordagem garante uma proteção eficaz contra ameaças de dia zero, graças ao aprendizado de máquina e à troca de informações entre gateways ATP em todo o mundo. Para a proteção, uma rede neural inteira foi construída.
: "Ao detectar um arquivo desconhecido, o Cloud Query verifica rapidamente (em poucos segundos) o seu hash em um banco de dados na nuvem e determina se ele é perigoso ou não. Para o funcionamento desse serviço, é necessário um mínimo de recursos de rede, não diminuindo assim o desempenho do dispositivo. A eficácia da proteção contra ameaças é garantida pelo uso de um banco de dados na nuvem constantemente atualizado, que contém informações sobre bilhões de ameaças. A consulta em nuvem também acelera as funções inteligentes de detecção de novas ameaças da Zyxel Security Cloud, reforçando a proteção contra malware de cada firewall ATP."
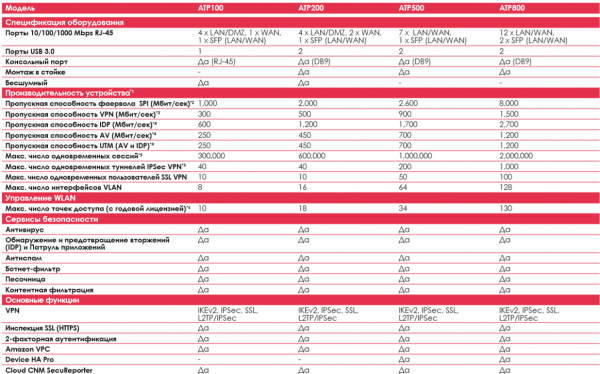
Tabela 1. Especificações técnicas da linha ZyWALL ATP.
Notas:
(1) O desempenho real depende muito do estado da rede e das aplicações ativas.
(2) A capacidade máxima de passagem baseia-se no RFC 2544 (pacotes UDP de 1,518 bytes).
(3) A capacidade de passagem medida da VPN baseia-se no RFC 2544 (pacotes UDP de 1,424 bytes).
(4) As métricas de capacidade de AV e IDP utilizam o teste de desempenho HTTP padrão da indústria (pacotes HTTP de 1,460 bytes). O teste foi realizado em modo multithread.
(5) Ao medir o número máximo possível de sessões, foi utilizado um instrumento padrão da indústria — a ferramenta de teste IXIA IxLoad.
(6) Os resultados do teste de velocidade da conexão com WAN de 1 Gbps foram realizados em condições reais e podem apresentar pequenas variações dependendo da qualidade do canal.
(7): Após a expiração do Gold Pack, apenas 2 AP serão suportados.
(8): Ative ou expanda as funcionalidades adquirindo licenças adicionais para os serviços Zyxel.
Note o conjunto de serviços VPN suportados. Praticamente tudo o que é necessário para se conectar à sede ou ao escritório em casa já está "em uma só embalagem", portanto, pode-se recomendar este dispositivo tanto como um ponto final de comunicação para filiais quanto para suportar o trabalho remoto dos funcionários.
Soluções para pequenos escritórios
Os pequenos escritórios podem ser, em geral, divididos em dois grupos: empresas independentes e filiais de grandes empresas.
Independentes são empresas recém-criadas ou aquelas destinadas a continuar pequenas. Por exemplo, estúdios de design, escritórios de arquitetura, redações de pequenas mídias, e assim por diante. Essas unidades de negócios costumam utilizar serviços em nuvem, pelo menos e-mail e compartilhamento de arquivos.
Filiais de organizações maiores — para elas, o principal é ter uma conexão estável com a sede. Todo o restante está no "Centro".
Frequentemente, esses "pequenos" precisam de uma interface simples para gerenciamento. O administrador de rede da sede muitas vezes não tem a possibilidade de correr rapidamente para lugares distantes para resolver problemas em uma nova filial. As pequenas empresas locais geralmente não têm essa oportunidade. É necessário recorrer aos serviços de um "admin" itinerante. Para esses casos, a gestão deve seguir o princípio "quanto mais simples, mais confiável".
Para pequenos escritórios, faz sentido usar os modelos ZyWALL ATP100 e ZyWALL ATP200.
Gateway de rede
ATP100 A principal diferença em relação ao seu irmão mais velho ( .
ATP200Figura 1. ZyWALL ATP100.
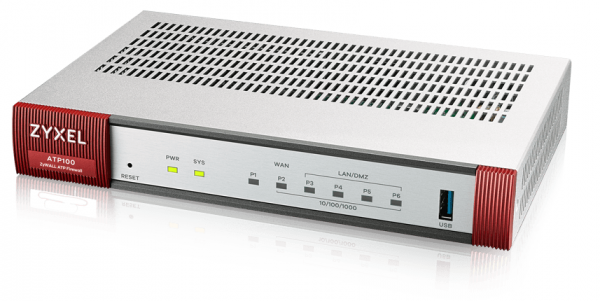
Das características construtivas: ATP100 e ATP200 são modelos sem ventilador. Isso é bom porque, em primeiro lugar, não há ruído, e em segundo lugar, não é necessário trocar o ventilador. Na situação de um "admin itinerante", esse é um indicador bastante importante.
Figura 2. ZyWALL ATP200.
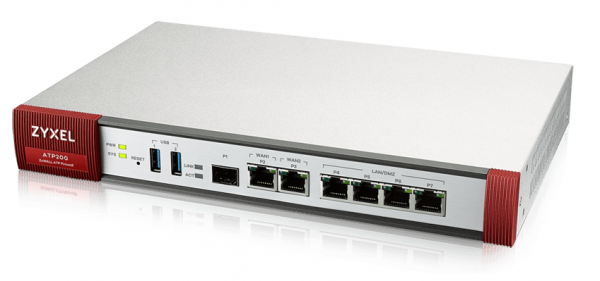
O modelo ATP200 suporta duas portas WAN e pode se conectar a duas linhas independentes, por exemplo, de diferentes provedores.
O modelo ATP200 suporta duas portas WAN e pode se conectar a duas linhas independentes, como de diferentes provedores.
Como mencionado anteriormente, para um pequeno escritório, o mais importante, após o fornecimento estável de eletricidade, é a conexão confiável. Infelizmente, os provedores locais nem sempre conseguem garantir a ausência de falhas. É necessário buscar opções alternativas.
IMPORTANTE! Além das portas WAN especiais nos modelos ATP, há portas USB às quais podem ser conectados modems USB para uso como WAN. Esta opção está disponível para todos os ATP.
Se o dispositivo tiver uma porta SFP, isso também pode ser usado como WAN. Este recurso está disponível para todos os ATP.
Aqui está uma dica da Zyxel.
Empresas de médio porte
Para empresas de médio porte, a Zyxel tem um bom dispositivo —
É um gateway de nova geração com proteção avançada contra ameaças em evolução.
Entre os recursos interessantes:
7 portas configuráveis permitem uma configuração flexível, como 2 WAN, 2 DMZ e 3 portas LAN ao conectar 3 VLANs separadas para uso interno. Também há 1 porta SFP.
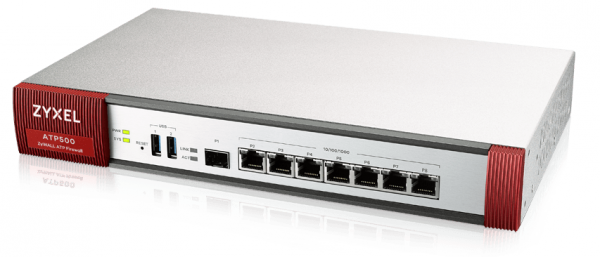
Figura 3. ZyWALL ATP500.
Há a possibilidade de operação em modo de cluster de alta disponibilidade Device HA Pro com duas ZyWALL ATP500. Se uma estiver inoperante, a outra ainda garantirá a conexão.
Usando as funções do ATP500 de maneira plena, é possível obter uma conexão flexível,
altamente confiável e segura com o mundo exterior ou um nó específico, como a
sede.
Escritórios maiores
Para eles, recomenda-se a opção mais poderosa dessa linha — ATP800.
Esse modelo possui uma quantidade considerável de portas: 12 RJ-45 e 2 SFP, todas podem ser configuradas como WAN, LAN ou DNZ, permitindo o uso de várias WLANs, a organização de várias DMZ e ainda haverá a possibilidade de fazer a saída para a rede externa para uma infraestrutura interna complexa. Adequado para escritórios grandes com uma rede desenvolvida e altas exigências de segurança e gerenciamento de acesso.
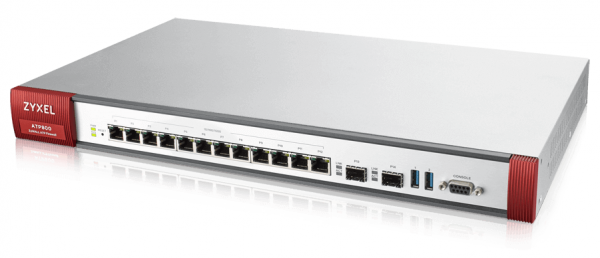
Figura 4. ZyWALL ATP800.
Vale ressaltar que este modelo é recomendado para aquisição com a tendência de "crescimento". Se o crescimento da empresa é planejado, por exemplo, o desenvolvimento de uma rede local de lojas, faz sentido adquirir um modelo mais potente desde o início, para não gastar dinheiro duas vezes.
Como podemos ver, mesmo em condições das mais austeras, é possível garantir um bom nível de proteção, resiliência e flexibilidade no trabalho.
Suporte técnico, dicas, discussões, notícias, promoções e anúncios — junte-se a nós no Telegram!
Links Úteis
Fonte: habr.com
