

A empresa Google lançamento do navegador web . Ao mesmo tempo lançamento estável de um projeto de código aberto , que serve como base para o Chrome. O navegador Chrome pelo uso de logotipos do Google, pela presença de um sistema de envio de notificações em caso de falha, pela possibilidade de carregar o módulo Flash sob demanda, módulos para reprodução de conteúdo de vídeo protegido (DRM), sistema de instalação automática de atualizações e transmissão na busca A próxima versão do Chrome 80 está programada para 4 de fevereiro.
:
- o componente Password Checkup, destinado a analisar a segurança das senhas utilizadas pelo usuário. Ao tentar acessar qualquer site, o Password Checkup verifica o login e a senha em um banco de dados de contas comprometidas, emitindo um alerta em caso de problemas identificados (a verificação é realizada com base no prefixo hash do lado do usuário). A verificação é feita em um banco de dados que abrange mais de 4 bilhões de contas comprometidas que estiveram envolvidas em vazamentos de dados. Um alerta também é emitido ao tentar usar senhas triviais, como 'abc123'. Para gerenciar a ativação do Password Checkup na seção 'Sincronização e Serviços do Google', foi implementada uma configuração específica.
- Uma nova tecnologia de detecção de phishing em tempo real foi apresentada. Anteriormente, a verificação era realizada por meio de listas negras do Safe Browsing carregadas localmente, que eram atualizadas aproximadamente a cada 30 minutos, o que se mostrou insuficiente, por exemplo, em condições de frequente mudança de domínios por parte de cibercriminosos. O novo método permite verificar URLs instantaneamente com uma verificação prévia em listas brancas, que incluem hashes de milhares de sites populares e confiáveis. Se o site que está sendo aberto não estiver na lista branca, o navegador verifica a URL no servidor do Google, enviando os primeiros 32 bits do hash SHA-256 do link, dos quais são removidos possíveis dados pessoais. De acordo com o Google, a nova abordagem permite aumentar em 30% a eficácia na emissão de alertas para novos sites de phishing.
- Foi adicionada uma proteção proativa contra a transmissão de credenciais do Google e quaisquer senhas salvas no gerenciador de senhas através de páginas de phishing. Ao tentar inserir uma senha salva em um site no qual essa senha normalmente não é utilizada, o usuário terá um alerta sobre a ação potencialmente perigosa.
- Para conexões utilizando TLS 1.0 e 1.1, agora será exibido um indicador de conexão insegura. O suporte total ao TLS 1.0 e 1.1 no Chrome 81, previsto para 17 de março de 2020.
- Foi adicionada a possibilidade de congelar guias inativas, permitindo descarregar automaticamente da memória as guias que estão em segundo plano por mais de 5 minutos e não realizam ações significativas. A decisão sobre a adequação de uma guia para congelamento é baseada em heurísticas. O gerenciamento da função pode ser feito através da flag "chrome://flags/#proactive-tab-freeze".
- Bloqueio de conteúdo misto em páginas abertas via HTTPS para garantir que páginas acessadas por https:// contenham apenas recursos carregados por um canal de comunicação seguro. Embora os tipos mais perigosos de conteúdo misto, como scripts e iframes, já sejam bloqueados por padrão, imagens, arquivos de áudio e vídeos ainda podem ser carregados por http://. O indicador anterior de conteúdo misto para tais inserções foi considerado ineficaz e enganoso, pois não fornece uma avaliação clara da segurança da página. Por exemplo, ao substituir imagens, um atacante pode inserir Cookies de rastreamento das ações do usuário, tentar explorar vulnerabilidades em manipuladores de imagens ou realizar fraudes, substituindo informações apresentadas na imagem. Para desativar o bloqueio de componentes mistos, foi adicionada uma configuração especial acessada através do menu que aparece ao clicar no símbolo de cadeado.
- Foi adicionada uma possibilidade experimental de compartilhamento do conteúdo da área de transferência entre as versões desktop e móvel do Chrome. Em instâncias do Chrome vinculadas à mesma conta, agora é possível acessar o conteúdo da área de transferência de outro dispositivo, incluindo o compartilhamento entre sistemas móveis e de desktop. O conteúdo da área de transferência é criptografado usando criptografia de ponta a ponta, que impede o acesso ao texto nos servidores do Google. A função é ativada através das opções chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui e chrome://flags#sync-clipboard-service.
- Na barra de endereços, em determinados momentos (por exemplo, ao salvar uma senha) com a sincronização do perfil desativada, além do avatar, é exibido o nome da conta Google atualmente ativa, para que o usuário possa identificar com precisão a conta ativa atual.
- Ativado para 1% dos usuários «DNS sobre HTTPS» (DoH, DNS over HTTPS). O experimento envolve apenas usuários cujas configurações de sistema já especificam provedores de DNS que suportam DoH. Por exemplo, se um usuário tiver 8.8.8.8 como DNS nas configurações de sistema, o serviço DoH do Google («https://dns.google.com/dns-query») será ativado no Chrome; se o DNS for 1.1.1.1, o serviço DoH da Cloudflare («https://cloudflare-dns.com/dns-query») será ativado, e assim por diante. Para gerenciar a ativação do DoH, existe a configuração «chrome://flags/#dns-over-https». Três modos de operação são suportados: «secure», «automatic» e «off». No modo «secure», os hosts são determinados apenas com base em valores seguros previamente armazenados em cache (obtidos através de uma conexão segura) e solicitações via DoH, o retorno ao DNS normal não é aplicado. No modo «automatic», se DoH e o cache seguro não estiverem disponíveis, é permitido obter dados do cache não seguro e fazer a consulta através do DNS tradicional. No modo «off», primeiro o cache comum é verificado e, se não houver dados, a solicitação é enviada através do DNS do sistema.
- Adicionada uma experiência de cache do conteúdo renderizado ao navegar pelas páginas usando os botões de avançar e retroceder, permitindo reduzir significativamente a latência ao navegar dessa forma, graças ao cache completo de toda a página, que não requer re-renderização e carregamento de recursos. A otimização é especialmente notável na versão para dispositivos móveis, onde o ganho de desempenho na navegação pode chegar a 19%. O modo é ativado pela opção «chrome://flags#back-forward-cache».
- configuração «chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains», que permitia restaurar a exibição do protocolo na barra de endereços (agora todos os links sempre são exibidos sem https:// e http://, assim como sem «www.»).
- Em compilações para Windows, a isolação sandbox do serviço de reprodução de áudio foi ativada. Para gerenciar a ativação da isolação, é oferecida a propriedade AudioSandboxEnabled.
- No centro de administração centralizado para empresas, foi implementada a possibilidade de definir regras que determinam o tamanho da memória que a instância do navegador pode consumir antes que as abas em segundo plano comecem a ser descarregadas. A memória liberada após o descarregamento da aba torna-se disponível para uso, e o conteúdo da aba é recarregado ao alternar para ela.
- O Linux utiliza um manipulador integrado para verificação de certificados, que substitui o sistema NSS anteriormente aplicado. Este manipulador integrado continua a usar o armazenamento NSS durante a verificação, mas impõe requisitos mais rigorosos ao lidar com certificados mal codificados e advogados isoladamente (todos os certificados devem ser necessariamente assinados por uma autoridade certificadora).
- Na versão para a plataforma Android possibilidade de atribuir ícones adaptativos para aplicativos da web instalados que funcionam no modo Progressive Web Apps (PWA). Os ícones adaptativos podem se ajustar à interface utilizada pelo fabricante do dispositivo, podendo ser redondos, quadrados ou com cantos arredondados.
- API , fornecendo acesso a componentes para a criação de realidade virtual e aumentada. A API permite unificar a operação com diferentes classes de dispositivos, desde headsets de realidade virtual estacionários, como Oculus Rift, HTC Vive e Windows Mixed Reality, até soluções baseadas em dispositivos móveis, como Google Daydream View e Samsung Gear VR. Entre os aplicativos onde a nova API pode ser aplicada, mencionam-se programas de visualização de vídeos em 360°, sistemas de visualização de espaço tridimensional, criação de cinemas virtuais para apresentação de vídeos, e a realização de experimentos na criação de interfaces 3D para lojas e galerias;
- No modo Origin Trials (recursos experimentais que exigem uma ) foram propostos vários novos APIs. O Origin Trial implica a possibilidade de trabalhar com a API especificada a partir de aplicativos carregados de localhost ou 127.0.0.1, ou após registro e obtenção de um token especial, que é válido por um tempo limitado para um site específico.
- Para todos os elementos HTML, foi proposto o atributo "rendersubtree", que garante a fixação da exibição do elemento DOM. Ao atribuir o valor "invisible" ao atributo, o conteúdo do elemento não será renderizado nem verificado, permitindo otimizar a renderização. Ao definir o valor "activatable", o navegador removerá o atributo invisível, renderizará o conteúdo e o tornará visível.
- Adicionada a opção de API baseado no mecanismo Promise, proporcionando uma maneira mais segura de gerenciar a desativação do bloqueio automático da tela e a transição de dispositivos para modos de economia de energia.
- Implementada a possibilidade de aplicar o atributo a todos os elementos HTML e SVG nos quais o foco de entrada pode ser estabelecido.
- Para imagens e vídeos o cálculo da proporção de aspecto com base nos atributos Width ou Height, que pode ser usado para determinar o tamanho da imagem usando CSS em um estágio em que a imagem ainda não está carregada (resolve o problema da reestruturação da página após o carregamento das imagens).
- Adicionada a propriedade CSS , que ajusta automaticamente o tamanho da fonte variável nas coordenadas ópticas "", se a fonte as suportar. Este modo permite escolher a forma de glifo ideal para o tamanho especificado, como usar glifos mais contrastantes para títulos.
- Adicionada a propriedade CSS , que permite usar quaisquer símbolos em vez de pontos em listas, como "-", "+", "★" e "▸".
- Quando não for possível executar Worklet.addModule(), agora um objeto com informações detalhadas sobre a natureza do erro é retornado, permitindo uma avaliação mais precisa da causa do erro (problemas de conectividade, sintaxe incorreta, etc.).
- O processamento de elementos foi interrompido ao movê-los entre documentos. Ao serem transferidos entre documentos, a execução dos eventos relacionados ao script "error" e "load" também foi desabilitada.
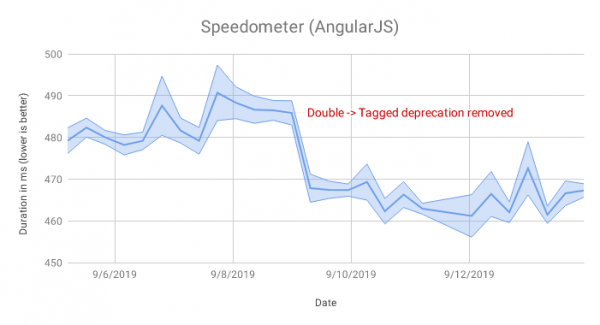
- No mecanismo JavaScript V8 houve uma otimização no processamento de alterações na apresentação de campos em objetos, resultando em uma execução do código AngularJS nos testes do Speedometer que se tornou 4% mais rápida.

- No V8, também houve uma otimização no processamento de getters definidos em APIs integradas, como Node.nodeType e Node.nodeName, na ausência de manipuladores de IC (inline caching). Essa mudança reduziu em cerca de 12% o tempo gasto no runtime do IC durante a execução dos testes do Backbone e jQuery do conjunto Speedometer.
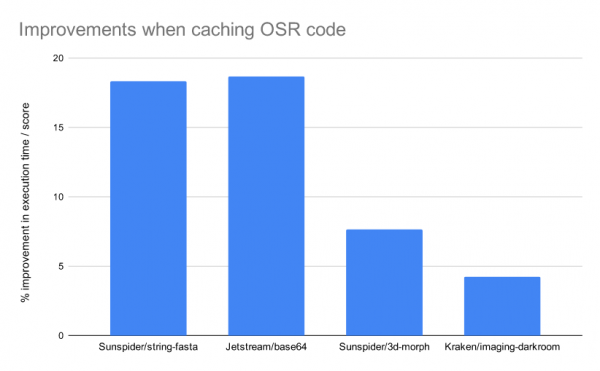
- O caching dos resultados do mecanismo OSR (called on-stack replacement) foi garantido, permitindo a substituição de código otimizado durante a execução da função (possibilita usar código otimizado para funções de longa duração sem aguardar sua reinicialização). O caching OSR permite utilizar os resultados da otimização também em execuções subsequentes da função, sem necessidade de passar novamente pela otimização.
Em alguns testes, a alteração permitiu aumentar o desempenho máximo em 5–18%.
- Mudanças nas ferramentas para desenvolvedores web:
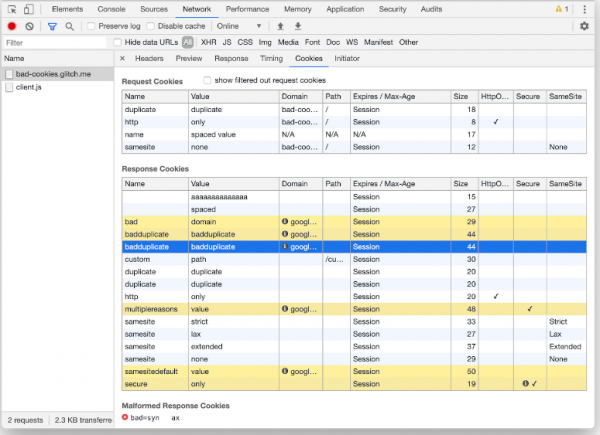
- modo de depuração para identificar as causas do bloqueio de solicitações ou envio de Cookies.
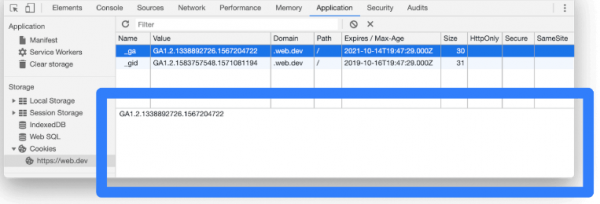
- No bloco de lista de Cookies, foi adicionada a possibilidade de visualizar rapidamente o valor de um Cookie selecionado ao clicar em uma linha específica.

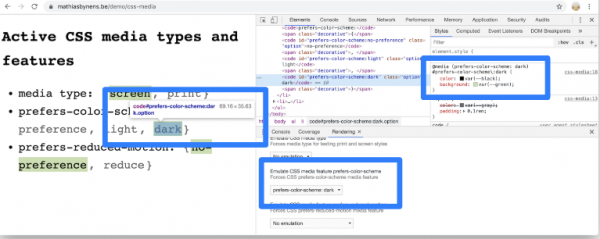
- Adicionada a possibilidade de simular diferentes configurações para media queries prefers-color-scheme e prefers-reduced-motion (por exemplo, para verificar o comportamento da página com um tema de sistema escuro ou com efeitos de animação desativados).

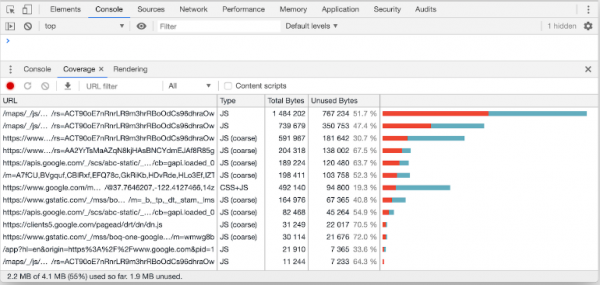
- Modernizada a interface da aba Coverage, que permite avaliar o código utilizado e não utilizado. Adicionada a possibilidade de filtrar informações por tipo (JavaScript, CSS). Informações sobre o uso do código também foram adicionadas na exibição do texto-fonte.

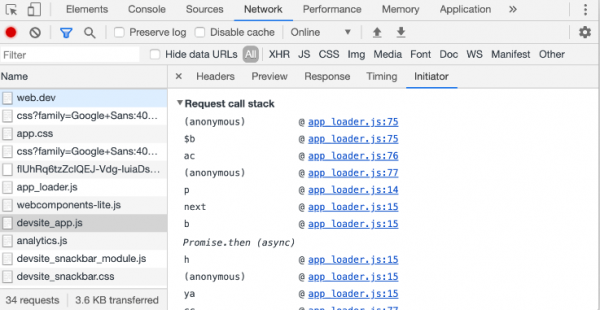
- Adicionada a possibilidade de depurar as razões pelas quais um determinado recurso de rede foi solicitado após gravar a atividade de rede (é possível visualizar a trilha de execução do código JavaScript que levou ao carregamento do recurso).

- Adicionada a configuração "Settings > Preferences > Sources > Default Indentation" para definir o tipo de indentação (2/4/8 espaços ou tabulação) no código exibido nos painéis Console e Sources.

- No bloco de lista de Cookies, foi adicionada a possibilidade de visualizar rapidamente o valor de um Cookie selecionado ao clicar em uma linha específica.
Além das inovações e correções de erros, a nova versão corrigiu 51 vulnerabilidades. Muitas das vulnerabilidades foram identificadas por meio de testes automatizados com as ferramentas AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer e AFL. Dois problemas (CVE-2019-13725, acesso a uma área de memória já liberada no código de suporte ao Bluetooth, e CVE-2019-13726, estouro de heap no gerenciador de senhas) foram marcados como críticos, ou seja, permitem contornar todos os níveis de proteção do navegador e executar código no sistema fora do ambiente sandbox. É a primeira vez que duas vulnerabilidades críticas são descobertas em um único ciclo de desenvolvimento no Chrome. A primeira vulnerabilidade foi encontrada por pesquisadores da Tencent Keen Security Lab e na competição Tianfu Cup, enquanto a segunda foi encontrada por Sergey Glazunov do Google Project Zero.
No âmbito do programa de recompensas por descoberta de vulnerabilidades para a versão atual, a Google pagou 37 prêmios totalizando 80.000 dólares americanos (um prêmio de $20.000, um prêmio de $10.000, dois prêmios de $7.500, quatro prêmios de $5.000, um prêmio de $3.000, dois prêmios de $2.000, dois prêmios de $1.000 e oito prêmios de $500). O valor de 15 recompensas ainda não foi definido.
Fonte: opennet.ru
