

De acordo com as leis russas, qualquer empresa que trabalhe com dados pessoais de seus usuários na Rússia se torna uma operadora de PDn, queira ou não. Isso impõe a ela uma série de obrigações formais e procedimentais que nem todo negócio pode ou deseja cumprir sozinho.
Como a prática demonstra, é absolutamente correto que não queiram, pois essa área de conhecimento ainda é tão nova e pouco testada que dificuldades e questões surgem até mesmo para os profissionais. Hoje, contaremos como realizamos um projeto para o armazenamento de dados pessoais para nosso cliente e quais dificuldades não óbvias enfrentamos.
Como ajudamos a proteger dados conforme a Lei 152-FZ
No início de 2019, fomos procurados pela empresa ООО «Смарт-Сервис», desenvolvedora de uma plataforma para gestão de serviços de atendimento e de um aplicativo para troca de contatos .
A primeira solução permite automatizar o processo de manutenção de equipamentos em diversas áreas – desde a configuração de máquinas de café e condicionadores de ar em ambientes de escritório até o reparo de turbinas a gás. A segunda – um construtor online para criar cartões de visita eletrônicos baseados em códigos QR.
Cartão de visita online myQRcards.
Ambos os sistemas armazenam e processam dados de usuários que se enquadram na classificação de "pessoais" de acordo com a Lei 152-FZ. Nesse caso, a lei dita uma série de restrições aos sistemas de armazenamento desses dados pessoais para garantir o nível necessário de proteção e excluir o risco de acesso não autorizado com o objetivo de roubo ou uso inadequado.
A lei deve ser cumprida, mas a «Смарт-Сервис» não planejava desenvolver internamente competências em proteção de PDn. Portanto, os serviços e os dados compartilhados por seus usuários "moveram-se" para o Linxdatacenter. A «Смарт-Сервис» transferiu a capacidade de servidor do ambiente de trabalho para uma zona de rede protegida em nosso data center, certificada de acordo com os requisitos estabelecidos na Lei 152-FZ – o chamado "Nuvem Protegida".
COMO FUNCIONA A NUVEM PROTEGIDA
Qualquer sistema de informação que processe dados pessoais deve atender a três requisitos principais:
- O acesso aos servidores de armazenamento e processamento de dados deve ser realizado através de um canal VPN com criptografia conforme o GOST;
- Os servidores de armazenamento e processamento de dados devem estar sob monitoramento constante por proteção antivírus em busca de vulnerabilidades;
- O sistema de armazenamento deve estar localizado em redes isoladas.
Nós hospedamos a capacidade de servidores do cliente em zonas separadas que atendem os requisitos da Lei Federal 152 e ajudamos a obter um laudo de conformidade.
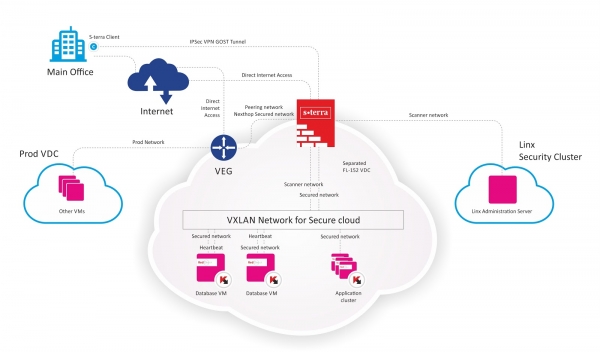
Arquitetura da infraestrutura virtual protegida para a LLC "Smart Service".
Andamento dos trabalhos
A aprovação inicial dos trabalhos foi realizada em junho de 2019, o que pode ser considerado a data de início do projeto. Todos os trabalhos devem ser realizados em um ambiente ‘vivo’ com milhares de pedidos por dia. Naturalmente, era necessário executar o projeto sem interromper o funcionamento normal de ambos os sistemas.
Portanto, um plano de ação claro foi elaborado e aprovado, dividido em 4 etapas:
- preparação,
- migração,
- testes e verificação em condições reais,
- inclusão de sistemas de monitoramento e limitação de acesso.
Para qualquer eventualidade, previmos um procedimento de recuperação em caso de situações imprevistas (DRP). De acordo com o plano inicial, os trabalhos não consumiriam muito tempo e recursos e deveriam ser concluídos em julho de 2019. Cada uma das etapas previa, ao final, testes completos de acessibilidade da rede e funcionalidade dos sistemas.
A etapa mais complexa, onde algo poderia ‘dar errado’, era a migração. Inicialmente, planejamos realizar a migração transferindo as máquinas virtuais inteiramente. Essa era a opção mais lógica, pois não exigia a utilização de recursos adicionais para reconfiguração. O que poderia ser mais simples que o vMotion?
Surpreendentemente,
no entanto, como costuma acontecer em projetos em áreas relativamente novas, ocorreu o que não era esperado.
Como cada máquina virtual ocupa de 500 a 1.000 GB, copiar tais volumes mesmo dentro de um único data center levou cerca de 3-4 horas para cada máquina. Como resultado, não conseguimos cumprir a janela temporal estabelecida. Isso ocorreu devido a limitações físicas do subsistema de discos durante a transferência de dados no vCloud.
Um bug na versão do vCloud utilizada impediu a realização do Storage vMotion em relação à máquina virtual com diferentes tipos de discos, por isso os discos precisaram ser trocados. Como resultado, foi possível transferir as máquinas virtuais, mas isso levou mais tempo do que o planejado.
O segundo ponto que não previmos foram as limitações de movimentação do cluster de Bancos de Dados (Failover Cluster MS SQLServer). Como resultado, foi necessário operar o cluster com um único nó e deixá-lo fora da zona segura.
Notavelmente: por uma razão ainda desconhecida, o cluster de aplicações se desfez durante a transferência das máquinas virtuais, e teve que ser reconfigurado.
A partir da primeira tentativa, obtivemos um estado insatisfatório dos sistemas e nos vimos forçados a recomeçar o planejamento e a elaboração de alternativas.
Tentativa nº 2
Após uma análise dos erros, a equipe entendeu que seria mais adequado duplicar a infraestrutura na zona segura e copiar apenas os arquivos de dados. Foi decisão não exigir do cliente um pagamento extra pelos recursos de servidor adicionais que precisaram ser alocados para concluir a migração.
Como resultado, quando os clusters na zona segura foram totalmente duplicados, a migração ocorreu sem problemas.
Em seguida, foi necessário dividir as redes da zona segura e da não segura. Aqui, enfrentamos alguns pequenos períodos de inatividade. A fase de teste de todo o sistema na zona segura, sem qualquer proteção, pôde ser iniciada normalmente. Após coletar estatísticas positivas sobre o funcionamento do sistema nesse modo, passamos para a etapa final: ativação dos sistemas de proteção e restrição de acesso.
Resultado eficaz e lição valiosa
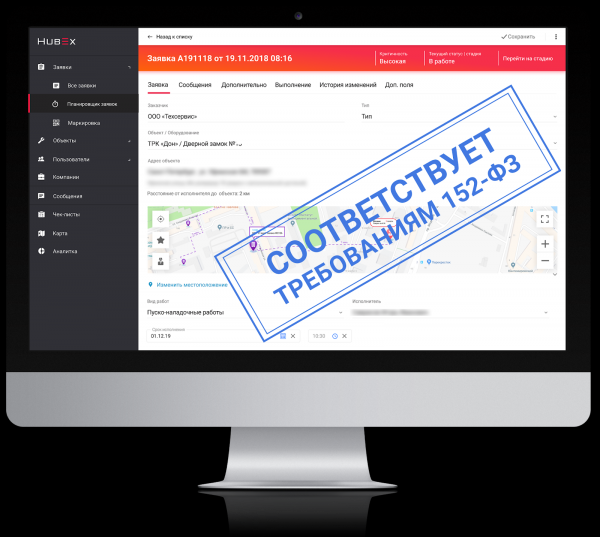
Ao final, com um esforço conjunto junto ao cliente, conseguimos realizar mudanças significativas na infraestrutura de servidores existente, o que aumentou a confiabilidade e a segurança do armazenamento de dados pessoais, reduzindo substancialmente os riscos de acesso não autorizado a eles, e obtivemos um atestado de conformidade com os requisitos de armazenamento — uma conquista que ainda não foi alcançada por todos os desenvolvedores de software semelhante.
Em resumo, o conjunto de trabalhos do projeto ficou assim:
- Uma sub-rede dedicada foi configurada;
- Foram migrados dois clusters, compostos por cinco máquinas virtuais: cluster de failover de banco de dados (duas máquinas virtuais), cluster de aplicativos Service Fabric (três máquinas virtuais);
- As configurações de proteção e criptografia de dados foram realizadas.
Parece tudo bem claro e lógico. Na prática, no entanto, tudo se torna um pouco mais complicado. Mais uma vez, nos certamos de que ao lidar com cada tarefa específica desse tipo, é necessário um nível máximo de atenção aos "detalhes", que na verdade se revelam fatores determinantes para o sucesso de todo o projeto.
Fonte: habr.com
