

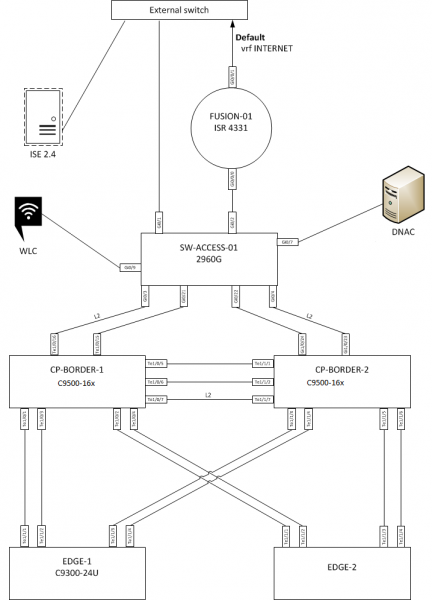
Você pode tocar no estande aqui em nosso laboratório, se quiser.
SD-WAN e SD-Access são duas abordagens proprietárias diferentes para a construção de redes. No futuro, elas devem se fundir em uma única rede overlay, mas por enquanto estão apenas se aproximando. A lógica é a seguinte: pegamos uma rede do modelo dos anos 1990 e adicionamos todos os patches e recursos necessários, sem esperar até que isso se torne um novo padrão aberto em 10 anos.
SD-WAN é um patch SDN para redes corporativas distribuídas. Transporte separado, controle separado, portanto, o controle é simplificado.
As vantagens incluem o uso ativo de todos os canais de comunicação, incluindo o de backup. Há roteamento de pacotes para aplicações: o que, por qual canal e com qual prioridade. O processo de implantação de novos pontos é simplificado: em vez de aplicar uma configuração, apenas indicamos o endereço do servidor Cisco na grande Internet, no Data Center da KROK ou no cliente, de onde as configurações específicas para sua rede são obtidas.
SD-Access (DNA) é a automação da gestão de redes locais: configuração a partir de um único ponto, assistentes, interfaces amigáveis. Na prática, uma rede diferente é construída com outro transporte no nível de protocolos sobre a sua, e nas fronteiras do perímetro é garantida a compatibilidade com redes antigas.
Nós também vamos explicar isso mais adiante.
Agora, algumas demonstrações em estandes de teste em nosso laboratório, mostrando como isso parece e funciona.
Vamos começar com o SD-WAN. As principais capacidades:
- Simplificação da implantação de novos pontos (ZTP) — supõe-se que você de alguma forma forneça à unidade o endereço do servidor de configurações. A unidade se conecta a ele, obtém a configuração, aplica-a e se integra ao seu painel de controle. Isso garante o Zero-Touch Provisioning (ZTP). Para implantar um dispositivo final, o engenheiro de redes não precisa ir ao local. O principal é ligar o dispositivo corretamente no local e conectar todos os cabos; depois, o equipamento se conectará automaticamente ao sistema. As configurações podem ser carregadas através de solicitações DNS em nuvem do fornecedor a partir de um pen drive USB conectado, ou pode-se abrir um hyperlink a partir de um laptop conectado ao dispositivo via Wi-Fi ou Ethernet.
- Simplificação da administração de rede - configuração a partir de templates, políticas globais, customizáveis de forma centralizada para cinco filiais ou até 5.000. Tudo a partir de um único lugar. Para evitar caminhos longos - uma opção muito conveniente de retorno automático à configuração anterior.
- Gerenciamento de tráfego em nível de aplicativos - garantindo qualidade e atualização constante das assinaturas dos aplicativos. As políticas são configuradas e aplicadas de forma centralizada (não é necessário escrever e atualizar mapas de rotas para cada roteador, como antes). É possível ver quem, para onde e o que está enviando.
- Segmentação da rede. VPNs independentes e isoladas sobre toda a infraestrutura - cada uma com sua própria roteamento. Por padrão, o tráfego entre elas é restrito, podendo abrir acessos apenas para tipos de tráfego claros em nós específicos da rede, por exemplo, permitindo tudo através de um grande firewall ou proxy.
- Visibilidade do histórico de qualidade do funcionamento da rede - como funcionaram os aplicativos e canais. Muito útil para análise e correção da situação antes que os usuários comecem a apresentar reclamações sobre a instabilidade dos aplicativos.
- Visibilidade dos canais - se eles valem o custo, se realmente estão chegando a você dois operadores diferentes, ou se na verdade estão passando pela mesma rede e degradando/falhando ao mesmo tempo.
- Visibilidade para aplicativos em nuvem e direcionamento de tráfego através de certos canais baseado nisso (Cloud Onramp).
- Um dispositivo contém um roteador e um firewall (mais precisamente, um NGFW). Menos equipamentos - mais barato para implementar uma nova filial.
Componentes e arquitetura de soluções SD-WAN
Dispositivos finais - roteadores WAN, que podem ser hardware ou virtuais.
Orquestradores - meio de gerenciamento da rede. Neles são configurados os parâmetros dos dispositivos finais, políticas de roteamento de tráfego, funcionalidades de segurança. Resultam em configurações que são enviadas automaticamente pela rede de controle para os nós. Paralelamente, o orquestrador escuta a rede e faz monitoramento - disponibilidade de dispositivos, portas, canais de comunicação, carga das interfaces.
Ferramentas de análise. Geram relatórios com base nos dados coletados dos dispositivos finais: histórico de qualidade do funcionamento dos canais, aplicativos de rede, disponibilidade de nós, etc.
Os controladores são responsáveis pela aplicação de políticas de roteamento de tráfego na rede. O equivalente mais próximo em redes tradicionais pode ser considerado o BGP Route Reflector. As políticas globais que o administrador configura no orquestrador fazem com que os controladores modifiquem suas tabelas de roteamento e enviem informações atualizadas para os dispositivos finais.
O que o serviço de TI recebe do SD-WAN:
- O canal de backup é utilizado constantemente (não fica ocioso). Acaba sendo mais barato, pois é possível permitir dois canais menos robustos.
- Switching automático do tráfego de aplicativos entre canais.
- Tempo do administrador: é possível desenvolver a rede globalmente, em vez de percorrer cada equipamento com configurações.
- A velocidade de instalação de novas filiais. É significativamente maior.
- Menos interrupções durante a substituição de equipamentos falhados.
- Reconfiguração rápida da rede para novos serviços.
O que os negócios recebem do SD-WAN:
- Operação garantida de aplicativos de negócios em uma rede distribuída, incluindo através de canais de internet abertos. Isso se refere à previsibilidade dos negócios.
- Suporte instantâneo a novos aplicativos de negócios em toda a rede distribuída, independentemente do número de filiais. Isso se refere à velocidade do negócio.
- Conexão rápida e segura de filiais em qualquer localização remota usando qualquer tecnologia de conexão (a internet está em todos os lugares, mas linhas dedicadas e VPN não). Isso se refere à flexibilidade dos negócios na escolha de localização.
- Isso pode ser um projeto de fornecimento e comissionamento, ou pode ser um serviço
com pagamentos mensais pela empresa de TI, operadora de telecomunicações ou provedora de nuvem. Como for mais conveniente.
Os benefícios dos negócios com SD-WAN podem ser absolutamente variados; por exemplo, um cliente nos disse que recebeu uma solicitação da alta administração para realizar uma linha direta com todos os funcionários de uma empresa com milhares de colaboradores, e a possibilidade de entrega de conteúdo.
Para nós, isso foi uma "operação militar". Naquele momento, já estávamos resolvendo a questão da modernização do KPIs. E quando percebemos que precisamos, de fato, nos dedicar à renovação de equipamentos, e que a pilha tecnológica avançou, por que iríamos nos dedicar à renovação das mesmas tecnologias e serviços, quando podemos avançar mais?
O SD-WAN é instalado localmente por técnicos. Isso é importante para filiais remotas, onde pode simplesmente não haver um bom administrador. Você envia pelo correio, dizendo: "Conecte o cabo 1 na caixa 1, o cabo 2 na caixa 2, e não confunda! Não confunda, #@$@%!". E se não houver confusão, o dispositivo se conecta automaticamente ao servidor central, busca e aplica suas configurações, e esse escritório se torna parte da rede protegida da empresa. É bom não precisar viajar e justificar facilmente no orçamento.
Aqui está o esquema do estande:
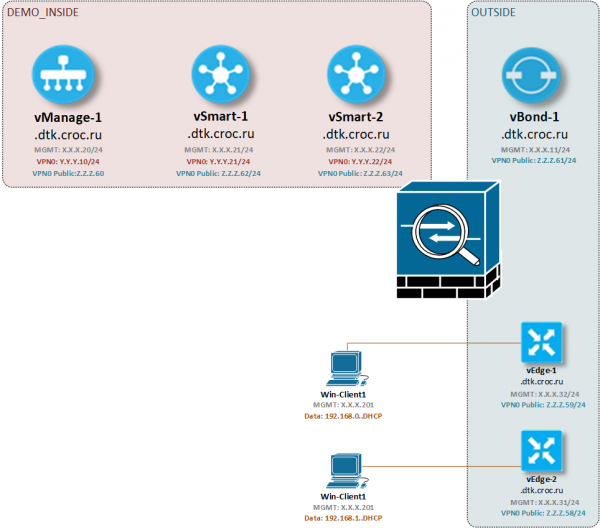
Alguns exemplos de configuração:
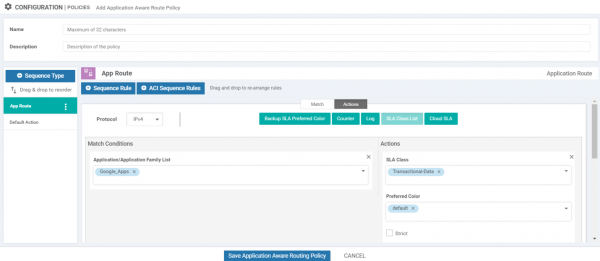
Política - regras globais de gerenciamento de tráfego. Edição da política.
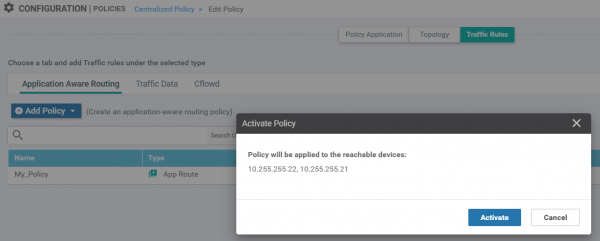
Ativação da política de gerenciamento de tráfego.
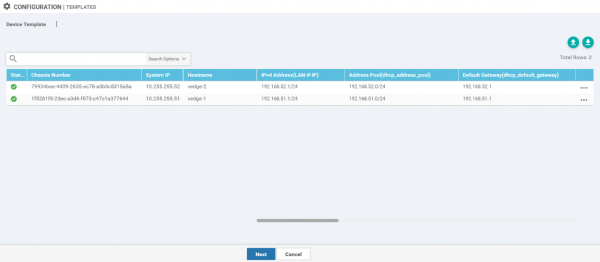
Configuração em massa de parâmetros principais dos dispositivos (endereços IP, pools DHCP).
Capturas de tela de monitoramento de desempenho de aplicativos
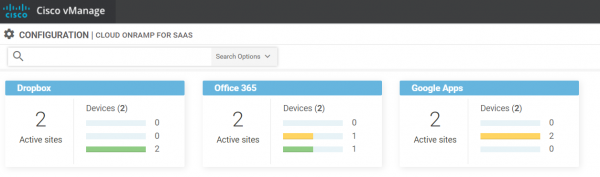
Para aplicativos baseados em nuvem.
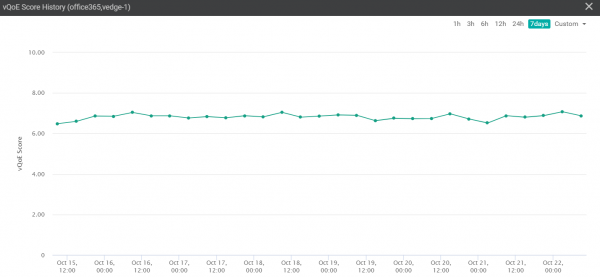
Detalhes para Office365.
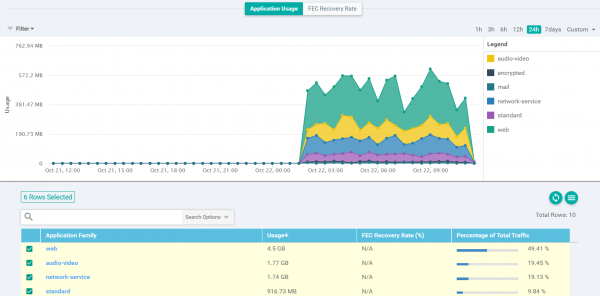
Para aplicativos on-premises. Infelizmente, não conseguimos encontrar aplicativos com erros em nosso estande (Taxa de recuperação FEC em toda parte está em zero).
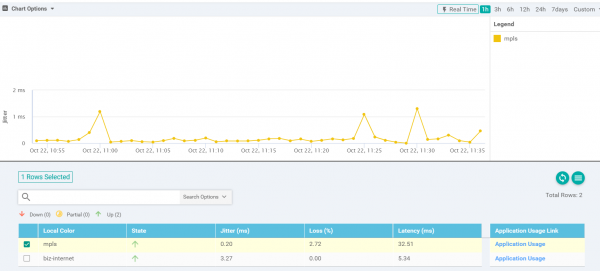
Além disso - desempenho dos canais de transmissão de dados.
Quais equipamentos são suportados no SD-WAN
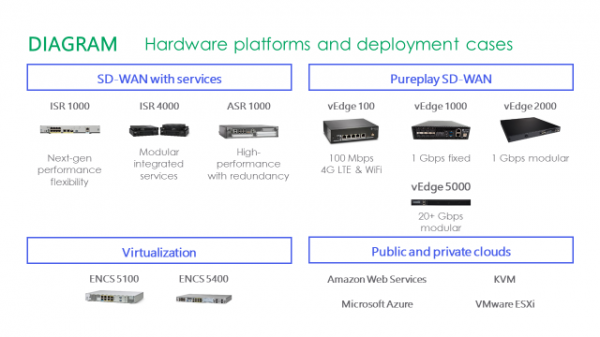
1. Plataformas de hardware:
- Roteadores Cisco vEdge (anteriormente conhecidos como Viptela vEdge), operando sob o sistema operacional Viptela.
- Roteadores Integrated Services Router (ISR) das séries 1.000 e 4.000, operando sob o IOS XE SD-WAN.
- Roteador Aggregation Services Router (ASR) série 1.000, operando sob o IOS XE SD-WAN.
2. Plataformas virtuais:
- Roteador Cloud Services Router (CSR) 1.000v, operando sob o IOS XE SD-WAN.
- Roteador vEdge Cloud, operando sob o sistema operacional Viptela.
As plataformas virtuais podem ser implantadas em plataformas de computação Cisco x86, como o Enterprise Network Compute System (ENCS) série 5.000, Unified Computing System (UCS) e Cloud Services Platform (CSP) série 5.000. As plataformas virtuais também podem operar em qualquer dispositivo x86 que utilize um hipervisor, como KVM ou VMware ESi.
Como implantar um novo dispositivo
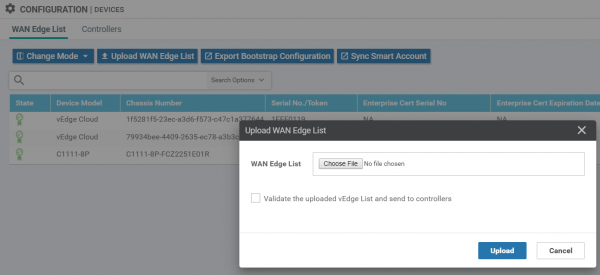
A lista de dispositivos licenciados para implantação é baixada do smart account da Cisco ou carregada via arquivo CSV. Tentarei obter mais capturas de tela mais tarde, atualmente não temos novos dispositivos para implantação.
Sequência de etapas que o dispositivo passa durante a implantação.
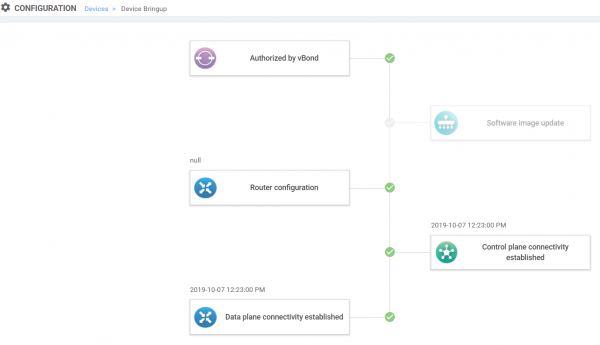
Como implantar um novo dispositivo/método de entrega da configuração
Registrar dispositivos na Smart Account.
Você pode fazer o upload de um arquivo CSV ou um por vez:
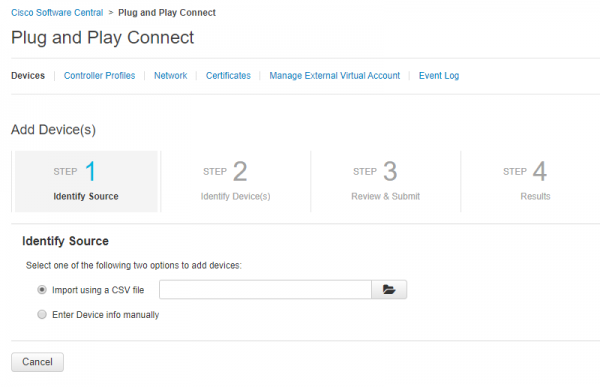
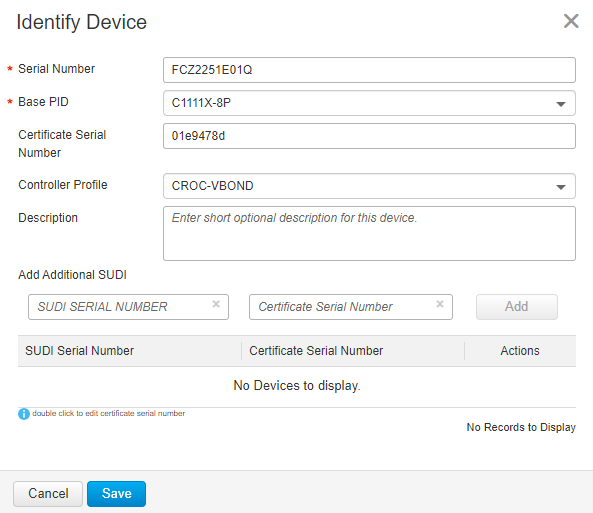
Preenchemos os parâmetros do dispositivo:
Em seguida, no vManage, sincronizamos os dados com a Smart Account. O dispositivo aparece na lista:
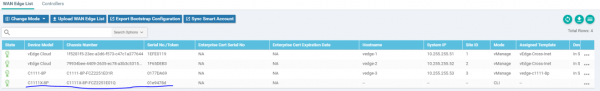
No menu suspenso ao lado do dispositivo, clicamos em Gerar Configuração de Inicialização
e obtemos a configuração inicial:
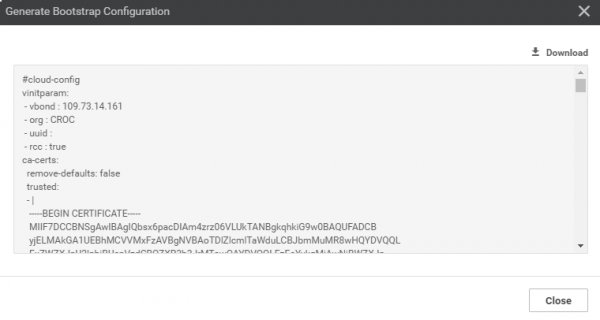
Essa configuração deve ser alimentada ao dispositivo. A forma mais simples é conectar um pen drive ao dispositivo com o arquivo salvo nomeado como ciscosd-wan.cfg. Ao iniciar, o dispositivo irá procurar por esse arquivo.
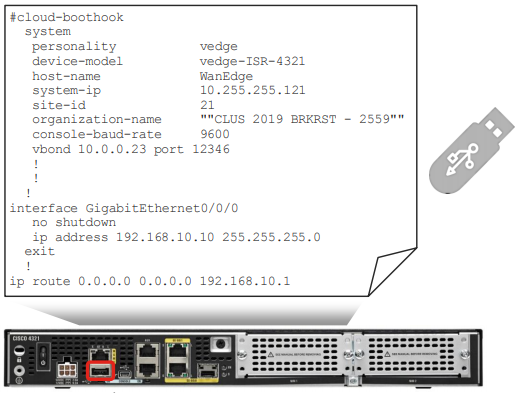
Após receber a configuração inicial, o dispositivo poderá comunicar-se com o orquestrador e obter dele a configuração completa.
Vamos olhar para o SD-Access (DNA)
O SD-Access simplifica a configuração de portas e direitos de acesso para conectar usuários. Isso é feito por meio de assistentes. Os parâmetros das portas são definidos em associação a grupos como 'Administradores', 'Contabilidade', 'Impressoras', e não a VLANs e subredes IP. Isso minimiza erros relacionados ao fator humano. Por exemplo, se uma empresa tem muitas filiais na Rússia e o escritório central está sobrecarregado, o SD-Access permite resolver mais problemas localmente. Por exemplo, as mesmas tarefas de troubleshooting.
Para a segurança da informação, é importante que o SD-Access prevê uma clara divisão de usuários e dispositivos em grupos e a definição de políticas de interação entre eles, autorização em qualquer conexão de cliente à rede e a garantia de 'direitos de acesso' em toda a rede. Seguindo essa abordagem, a administração se torna muito mais simples.
O processo de inicialização para novos escritórios também foi simplificado graças aos agentes Plug-and-Play em switches. Não é necessário correr entre os crossovers com um console, ou mesmo sair para o local.
Aqui estão exemplos de configuração:
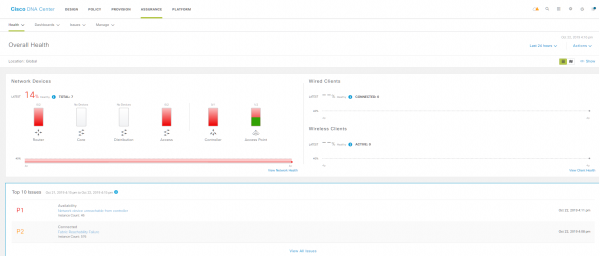
Status geral.
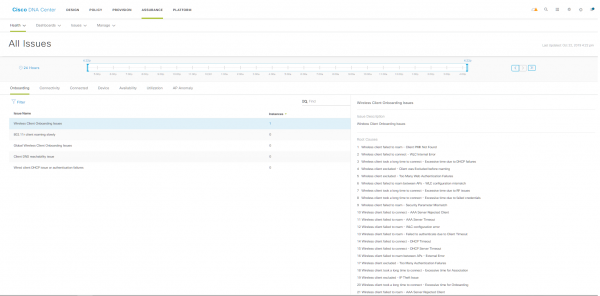
Incidentes que vale a pena revisar pelo administrador.
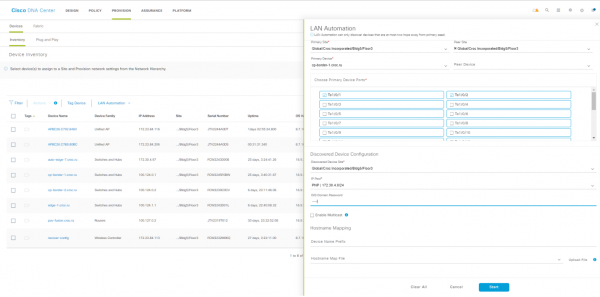
Recomendações automáticas sobre o que mudar nas configurações.
Plano de integração do SD-WAN com o SD-Access
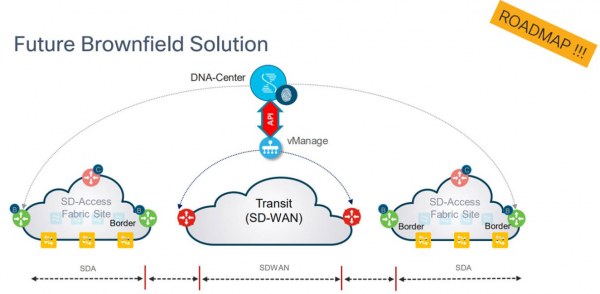
Ouvi que a Cisco tem planos para isso — SD-WAN e SD-Access. Isso deve reduzir significativamente os problemas na gestão de CSDs distribuídos geograficamente e locais.
O vManage (orquestrador SD-WAN) é gerenciado via API com o DNA Center (controlador do SD-Access).
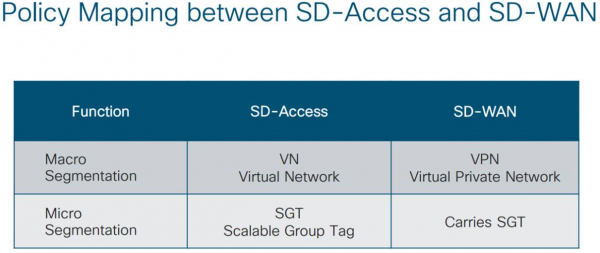
As políticas de micro e macro segmentação são mapeadas da seguinte forma:
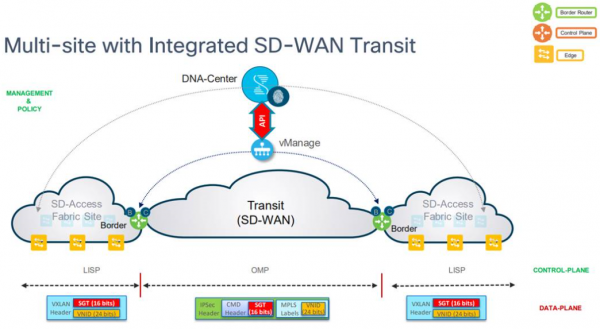
No nível dos pacotes, tudo parece assim:
Quem e o que pensa sobre isso
Estamos trabalhando com SD-WAN desde 2016 em um laboratório separado, onde testamos diferentes soluções para atender às necessidades do varejo, bancos, transporte e indústria.
Conversamos muito com clientes reais.
Posso dizer que o varejo já está testando SD-WAN de forma confiável, e alguns o fazem com fornecedores (mais frequentemente com a Cisco), mas há também aqueles que tentam resolver a questão sozinhos: escrevem sua própria versão de software, com funcionalidade semelhante ao SD-WAN.
Todos, de alguma forma, desejam chegar a uma gestão centralizada de todo o conjunto de equipamentos. É um único ponto de administração para instalações não padronizadas e padrões para diferentes fornecedores e tecnologias. É importante minimizar o trabalho manual, pois isso, em primeiro lugar, reduz o risco do fator humano na configuração do equipamento e, em segundo lugar, libera recursos da equipe de TI para resolver outras tarefas. Normalmente, a compreensão da necessidade surge devido a ciclos de atualização muito longos em todo o país. E, por exemplo, se o varejo negociar bebidas alcoólicas, ele precisa de uma conexão contínua para vendas. A atualização ou inatividade durante o dia afeta diretamente a receita.
Atualmente, há uma compreensão clara no varejo sobre quais tarefas de TI usarão SD-WAN:
- Implantação rápida (muitas vezes é necessária no LTE até a chegada do provedor de cabos, muitas vezes é necessário que um novo ponto seja levantado por um administrador na cidade por meio de contrato, e depois o centro apenas observa e configura).
- Gestão centralizada, comunicação para locais no exterior.
- Redução de custos de telecomunicações.
- Diversos serviços adicionais (recursos de DPI oferecem a capacidade de entregar tráfico prioritário de aplicações importantes, como a de caixa).
- Operação com canais automaticamente, e não manualmente.
E ainda há a verificação de conformidade — todos falam muito sobre isso, mas ninguém o percebe como um problema. Manter tudo funcionando corretamente também se encaixa bem nessa paradigma. Muitos acreditam que todo o mercado de tecnologias de rede seguirá nessa direção.
Os bancos, na minha opinião, ainda estão testando o SD-WAN mais como uma nova funcionalidade tecnológica. Estão aguardando o fim do suporte às gerações anteriores de equipamentos e só então farão mudanças. Os bancos têm uma atmosfera própria em relação aos canais de comunicação, portanto, o estado atual do setor não os preocupa muito. Os problemas tendem a estar em outras áreas.
Diferente do mercado russo, na Europa o SD-WAN está sendo implementado ativamente. Eles têm canais de comunicação mais caros, e por isso as empresas europeias trazem sua infraestrutura para as divisões russas. Já na Rússia, existe uma certa estabilidade, pois o custo dos canais (mesmo quando a região é 25 vezes mais cara que o centro) parece normal e não levanta questões. Todos os anos, o orçamento para canais de comunicação é alocado sem hesitação.
Aqui está um exemplo da prática mundial, onde uma empresa economizou tempo e dinheiro com SD-WAN utilizando Cisco.
Existe uma empresa chamada National Instruments. Em determinado momento, eles perceberam que a rede global de computação, 'obtida' a partir da fusão de 88 locais ao redor do mundo, era ineficiente. Além disso, a empresa enfrentava falta de largura de banda e desempenho da rede. Não havia equilíbrio entre o crescimento contínuo da empresa e o orçamento de TI limitado.
O SD-WAN ajudou a National Instruments a reduzir os custos com MPLS em 25% (uma economia de 450 mil dólares no final de 2018), aumentando a largura de banda em 3.075%.
Após a implementação do SD-WAN, a empresa obteve uma rede definida por software inteligente e gerenciamento centralizado de políticas para otimizar automaticamente o tráfego e o desempenho dos aplicativos. — um caso detalhado.
um caso incrível da mudança da S7 para outro escritório, onde no começo tudo foi difícil, mas interessante — era necessário refazer 1,5 mil portas. E depois, algo acabou não indo tão bem e, no final, os administradores foram os últimos a enfrentar todos os atrasos acumulados antes do prazo final.
Leia mais em inglês:
- .
- .
- .
- .
- Aqui está sobre tendências de rede no mundo.
Em russo:
- .
- .
- .
- .
- Meu e-mail, se tiver dúvidas ou quiser testar suas tarefas em nosso stand, é mkazakov@croc.ru.
Fonte: habr.com
