

Este artigo finaliza o ciclo de notas traduzidas sobre o OpenWhisk do autor . Hoje vamos abordar o processo de implantação do OpenWhisk sobre Kubernetes com comandos corrigidos para funcionar com as versões atuais das aplicações. Também iremos descrever o processo de execução de funções do OpenWhisk utilizando o Knative e o TektonCD no Kubernetes com o ambiente de execução Node.js.
Implantando OpenWhisk no Kubernetes
Em poucos dias, realizei um experimento de implantação do OpenWhisk no Kubernetes para criar um ambiente simples e rápido para a prática de tarefas. E como sou novata em Kubernetes — acredito que um dia e meio foi gasto para uma implantação bem-sucedida. No repositório, há instruções muito claras para a implantação do OpenWhisk no Kubernetes. Aqui estarão as instruções de implantação feitas para Mac (também farei tudo no Linux, pois prefiro Linux. — nota do tradutor).
- Instalando o gerenciador de pacotes
asdf, após o que ajustamos automaticamente~/.bash_profileou seu equivalente da seguinte forma:
$ brew install asdf
$ [ -s "/usr/local/opt/asdf/asdf.sh" ] && . /usr/local/opt/asdf/asdf.sh
$ source ~/.bash_profile[No Linux, essa etapa não é necessária, embora o brew esteja disponível. — nota do tradutor]
- Adicionando plugins
minikubeekubelet:
$ asdf plugin-add kubectl
$ asdf plugin-add minikube[Novamente, pulamos essa etapa no Linux. — nota do tradutor]
- Instalando minikube e kubelet:
$ asdf install kubectl 1.9.0
$ asdf global kubectl 1.9.0
$ asdf install minikube 0.25.2
$ asdf global minikube 0.25.2[instalam versões específicas, mas eu testei tudo nas últimas versões disponíveis para Linux; suspeito que se possa instalar tranquilamente a versão mais recente. — nota do tradutor]
No Linux, essa etapa é feita aproximadamente assim (tudo é instalado em ~/bin, que está no meu PATH, nota do tradutor):
$ curl -L0 minikube https://storage.googleapis.com/minikube/releases/latest/minikube-linux-amd64 && chmod +x minikube && mv minikube ~/bin/
$ curl -L0 https://storage.googleapis.com/kubernetes-release/release/$(curl -s https://storage.googleapis.com/kubernetes-release/release/stable.txt)/bin/linux/amd64/kubectl && chmod +x kubectl && mv kubectl ~/bin/- Criando a máquina virtual minikube (o VirtualBox deve estar instalado previamente):
$ minikube start --cpus 2 --memory 4096 --kubernetes-version=v1.9.0 --extra-config=apiserver.Authorization.Mode=RBAC[Está tudo funcionando com o comando minikube start , sem parâmetros e com os valores padrão. — nota do tradutor]
$ minikube start
  minikube v1.5.2 no Debian 8.11
  Driver 'virtualbox' selecionado automaticamente
  Baixando imagem de inicialização da VM ...
    > minikube-v1.5.1.iso.sha256: 65 B / 65 B [--------------] 100.00% ? p/s 0s
    > minikube-v1.5.1.iso: 143.76 MiB / 143.76 MiB [-] 100.00% 5.63 MiB p/s 26s
  Criando a VM virtualbox (CPUs=2, Memória=4096MB, Disco=20000MB) ...
  Preparando Kubernetes v1.16.2 no Docker '18.09.9' ...
  Baixando kubelet v1.16.2
  Baixando kubeadm v1.16.2
  Puxando imagens ...
  Iniciando Kubernetes ...  Aguardando: apiserver
Concluído! kubectl agora está configurado para usar "minikube"- Alterando a rede no Docker para o modo promíscuo:
$ minikube ssh -- sudo ip link set docker0 promisc on- Criando namespace e rotulando o nó de trabalho:
$ kubectl create namespace openwhisk
$ kubectl label nodes --all openwhisk-role=invoker- Obtendo o conteúdo do repositório e sobrescrevendo o tipo para ingress no arquivo mycluster.yaml:
$ git clone https://github.com/apache/incubator-openwhisk-deploy-kube.git
$ cd incubator-openwhisk-deploy-kube/
$ cat < mycluster.yaml
whisk:
    ingress:
        type: NodePort
            api_host_name: 192.168.99.100
            api_host_port: 31001
nginx:
    httpsNodePort: 31001
EOF- Instalando o Helm e realizando a implantação usando-o:
$ brew install kubernetes-helm
$ helm init # init Helm Tiller, não é necessário no Helm v3+
$ kubectl get pods -n kube-system # verificar se tiller-deploy está em estado de execução, não é necessário no helm v3+
$ kubectl create clusterrolebinding tiller-cluster-admin --clusterrole=cluster-admin --serviceaccount=kube-system:default
$ helm install ./openwhisk/helm/ --namespace=openwhisk -f mycluster.yaml[No Linux com as versões mais recentes (estava disponível a v3.0.1) será um pouco diferente. — nota do tradutor]
$ curl -L0 https://get.helm.sh/helm-v3.0.1-linux-amd64.tar.gz | tar -xzvf - linux-amd64/helm --strip-components=1; sudo mv helm /usr/local/bin
$ kubectl create clusterrolebinding tiller-cluster-admin --clusterrole=cluster-admin --serviceaccount=kube-system:default
$ helm install ./openwhisk/helm/ --namespace=openwhisk --generate-name -f mycluster.yaml- Verificando se tudo subiu (STATUS = Running ou Completed):
$ kubectl get pods -n openwhisk
NAME                                                              READY   STATUS      RESTARTS   AGE
openwhisk-1576070780-alarmprovider-6868dc694-plvpf                1/1     Running     1          1d5h
openwhisk-1576070780-apigateway-8d56f4979-825hf                   1/1     Running     1          1d5h
openwhisk-1576070780-cloudantprovider-544bb46596-9scph            1/1     Running     1          1d5h
openwhisk-1576070780-controller-0                                 1/1     Running     2          1d5h
openwhisk-1576070780-couchdb-7fd7f6c7cc-42tw6                     1/1     Running     1          1d5h
openwhisk-1576070780-gen-certs-z9nsb                              0/1     Completed   0          1d5h
openwhisk-1576070780-init-couchdb-r2vmt                           0/1     Completed   0          1d5h
openwhisk-1576070780-install-packages-27dtr                       0/1     Completed   0          1d4h
openwhisk-1576070780-invoker-0                                    1/1     Running     1          1d5h
openwhisk-1576070780-kafka-0                                      1/1     Running     1          1d5h
openwhisk-1576070780-kafkaprovider-f8b4cf4fc-7z4gt                1/1     Running     1          1d5h
openwhisk-1576070780-nginx-6dbdbf69bc-5x76n                       1/1     Running     1          1d5h
openwhisk-1576070780-redis-cfd8756f4-hkrt6                        1/1     Running     1          1d5h
openwhisk-1576070780-wskadmin                                     1/1     Running     1          1d5h
openwhisk-1576070780-zookeeper-0                                  1/1     Running     1          1d5h
wskopenwhisk-1576070780-invoker-00-1-prewarm-nodejs10             1/1     Running     0          61s
wskopenwhisk-1576070780-invoker-00-2-prewarm-nodejs10             1/1     Running     0          61s
wskopenwhisk-1576070780-invoker-00-3-whisksystem-invokerhealtht 1/1 Running 0 59s- Configurando o wsk para funcionar:
$ wsk property set --apihost 192.168.99.100:31001
$ wsk property set --auth 23bc46b1-71f6-4ed5-8c54-816aa4f8c502:123zO3xZCLrMN6v2BKK1dXYFpXlPkccOFqm12CdAsMgRU4VrNZ9lyGVCGuMDGIwP
Verificamos:
$ wsk -i list
Entidades no namespace: default
pacotes
ações
triggers
regras
Problemas e suas soluções
getsockopt: conexão recusada
$ wsk -i list
error: Não foi possível obter a lista de entidades para o namespace 'default': Get http://192.168.99.100:31001/api/v1/namespaces/_/actions?limit=0&skip=0: dial tcp 192.168.99.100:31001: getsockopt: conexão recusada
Verificando se os contêineres no namespace openwhisk estão em status Em execução, pois às vezes ele falha com erros CreateContainerConfigError.
Invoker ainda inicializando — Init:1/2
O processo de download de todos os ambientes de execução pode levar muito tempo. Para acelerar, você pode especificar uma lista mínima reduzida no arquivo mycluster.yaml:
whisk:
  runtimes: "runtimes-minimal-travis.json"
Contêiner com nome -install-packages- está falhando com erro
Basta aumentar os timeouts para os testes de liveness.
Instalação do OpenWhisk sobre o Knative
Priti Desai fez a instalação sobre o cluster na nuvem da IBM, assim como em um minikube comum, usando o Knative Build e BuildTemplates. Eu também irei instalar sobre minikube, a partir do que Em nosso blog anteriormente — utilizando as versões mais recentes do software. Como o Knative Build e os BuildTemplates foram oficialmente considerados obsoletos, usarei a substituição recomendada, que é o Tekton Pipelines. A parte seguinte do artigo foi escrita após a leitura da documentação do Tekton Pipelines, mas se baseia nas ideias de Priti. Para isso, será necessário ter acesso a algum Docker Registry — eu, assim como o autor original, usarei o DockerHub.
$ curl -L0 https://github.com/solo-io/gloo/releases/download/v1.2.10/glooctl-linux-amd64; chmod +x glooctl-linux-amd64; mv glooctl-linux-amd64 ~/bin
$ glooctl install knative
$ kubectl get pods -n knative-serving
NAME                              READY   STATUS    RESTARTS   AGE
activator-77fc555665-rvrst        1/1     Running   0          2m23s
autoscaler-5c98b7c9b6-x8hh4       1/1     Running   0          2m21s
autoscaler-hpa-5cfd4f6845-w87kq   1/1     Running   0          2m22s
controller-7fd74c8f67-tprm8       1/1     Running   0          2m19s
webhook-74847bb77c-txr2g          1/1     Running   0          2m17s
$ kubectl get pods -n gloo-system
NAME                                      READY   STATUS    RESTARTS   AGE
discovery-859d7fbc9c-8xhvh                1/1     Running   0          51s
gloo-545886d9c6-85mwt                     1/1     Running   0          51s
ingress-67d4996d75-lkkmw                  1/1     Running   0          50s
knative-external-proxy-767dfd656c-wwv2z   1/1     Running   0          50s
knative-internal-proxy-6fdddcc6b5-7vqd8   1/1     Running   0          51s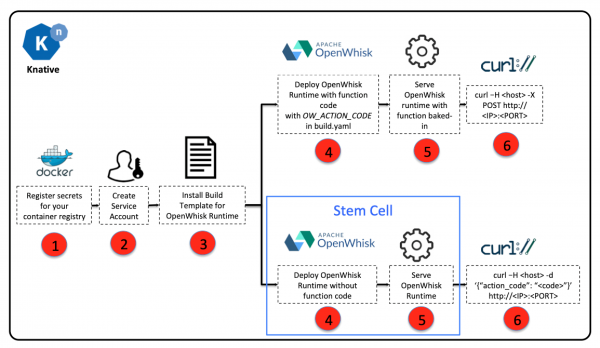
Compilação e operação do OpenWhisk sobre o Knative
- Obtendo o conteúdo :
$ git clone https://github.com/tektoncd/catalog/
$ cd catalog/openwhisk- Definimos as informações de acesso ao Registry como variáveis de ambiente e as salvamos como um segredo do Kubernetes:
$ export DOCKER_USERNAME=
$ export DOCKER_PASSWORD=
$ sed -e 's/${DOCKER_USERNAME}/'$DOCKER_USERNAME'/' -e 's/${DOCKER_PASSWORD}/'$DOCKER_PASSWORD'/' docker-secret.yaml.tmpl > docker-secret.yaml
$ kubectl apply -f docker-secret.yaml
Verificamos:
$ kubectl get secret
NAME                    TYPE                                  DATA      AGE
dockerhub-user-pass kubernetes.io/basic-auth 2 21s- Criamos uma conta para construção de ambientes:
$ kubectl apply -f service-account.yamlVerificamos:
$ kubectl get serviceaccount/openwhisk-runtime-builder
NAME                        SECRETS   AGE
openwhisk-runtime-builder 2 31m- Criamos uma tarefa para compilar a imagem do OpenWhisk
$ kubectl apply -f openwhisk.yaml
task.tekton.dev/openwhisk created- Iniciamos a tarefa para compilar a imagem (usando NodeJS como exemplo):
Criamos o arquivo taskrun.yaml com o conteúdo:
# Git Pipeline Resource for OpenWhisk NodeJS Runtime
apiVersion: tekton.dev/v1alpha1
kind: PipelineResource
metadata:
    name: openwhisk-nodejs-runtime-git
spec:
    type: git
    params:
        - name: revision
          value: master
        - name: url
          value: https://github.com/apache/openwhisk-runtime-nodejs.git
---

# Image Pipeline Resource for OpenWhisk NodeJS Sample Application
apiVersion: tekton.dev/v1alpha1
kind: PipelineResource
metadata:
    name: openwhisk-nodejs-helloworld-image
spec:
    type: image
    params:
        - name: url
          value: docker.io/${DOCKER_USERNAME}/openwhisk-nodejs-helloworld
---

# Task Run to build NodeJS image with the action source
apiVersion: tekton.dev/v1alpha1
kind: TaskRun
metadata:
    name: openwhisk-nodejs-helloworld
spec:
    serviceAccountName: openwhisk-runtime-builder
    taskRef:
        name: openwhisk
    inputs:
        resources:
            - name: runtime-git
              resourceRef:
                name: openwhisk-nodejs-runtime-git
        params:
            - name: DOCKERFILE
              value: "./runtime-git/core/nodejs10Action/knative/Dockerfile"
            - name: OW_ACTION_NAME
              value: "nodejs-helloworld"
            - name: OW_ACTION_CODE
              value: "function main() {return {payload: 'Hello World!'};}"
            - name: OW_PROJECT_URL
              value: ""
    outputs:
        resources:
            - name: runtime-image
              resourceRef:
                name: openwhisk-nodejs-helloworld-image
---
Aplicamos os dados atualizados para este arquivo:
$ sed 's/${DOCKER_USERNAME}/'$DOCKER_USERNAME'/' -i taskrun.yamlAplicamos:
$ kubectl apply -f taskrun.yaml
pipelineresource.tekton.dev/openwhisk-nodejs-runtime-git created
pipelineresource.tekton.dev/openwhisk-nodejs-helloworld-image created
taskrun.tekton.dev/openwhisk-nodejs-helloworld created
A verificação do funcionamento consiste em obter o nome do pod, verificar seu status. Também é possível conferir o log de execução de cada etapa, por exemplo:
$ kubectl get taskrun
NOME                           SUCCEEDED   RAÇÃO      STARTTIME   COMPLETIONTIME
openwhisk-nodejs-helloworld   True        Succeeded   5m15s       44s
$ kubectl get pod openwhisk-nodejs-helloworld-pod-4640d3
NOME                                     READY   STATUS      RESTARTS   AGE
openwhisk-nodejs-helloworld-pod-4640d3   0/6     Completed   0          5m20s
$ kubectl logs openwhisk-nodejs-helloworld-pod-4640d3 -c step-git-source-openwhisk-nodejs-runtime-git-r8vhr
{"level":"info","ts":1576532931.5880227,"logger":"fallback-logger","caller":"logging/config.go:69","msg":"Falha ao buscar o ID de commit do GitHub no kodata: open /var/run/ko/refs/heads/master: arquivo ou diretório inexistente"}
{"level":"info","ts":1576532936.538926,"logger":"fallback-logger","caller":"git/git.go:81","msg":"Clone realizado com sucesso de https://github.com/apache/openwhisk-runtime-nodejs.git @ master no caminho /workspace/runtime-git"}
{"level":"warn","ts":1576532936.5395331,"logger":"fallback-logger","caller":"git/git.go:128","msg":"Erro inesperado: criando symlink: symlink /tekton/home/.ssh /root/.ssh: arquivo existe"}
{"level":"info","ts":1576532936.8202565,"logger":"fallback-logger","caller":"git/git.go:109","msg":"Submódulos inicializados e atualizados com sucesso no caminho /workspace/runtime-git"}
Após a execução, teremos uma imagem no Registry que pode ser implantada usando a ferramenta kn, projetada para trabalhar com serviços Knative, por exemplo:
kn service create nodejs-helloworld --image docker.io/${DOCKER_USERNAME}/openwhisk-nodejs-helloworld
Serviço 'nodejs-helloworld' criado com sucesso no namespace 'default'.
Aguardando o serviço 'nodejs-helloworld' ficar pronto ... OK

URL do Serviço:
http://nodejs-helloworld.default.example.com
No caso de uso do Gloo, a verificação de funcionalidade pode ser feita assim:
$ curl -H "Host: nodejs-helloworld.default.example.com" -X POST $(glooctl proxy url --name knative-external-proxy)
{"OK":true}
$ curl -H "Host: nodejs-helloworld.default.example.com" -X POST $(glooctl proxy url --name knative-external-proxy)
{"payload":"Hello World!"}
Outros artigos do ciclo,
Fonte: habr.com
