

Hackers chineses contornando a autenticação de dois fatores, mas isso não é certeza. Abaixo estão as suposições da empresa holandesa Fox-IT, especializada em serviços de consultoria em cibersegurança. Supõe-se, sem provas diretas, que uma equipe de hackers que atua para as estruturas governamentais chinesas foi nomeada APT20.
A atividade de hacking atribuída ao grupo APT20 foi descoberta pela primeira vez em 2011. Entre 2016 e 2017, o grupo desapareceu da vista dos especialistas, e apenas recentemente a Fox-IT descobriu vestígios da interferência da APT20 nas redes de um de seus clientes, que solicitou investigação sobre violações de cibersegurança.
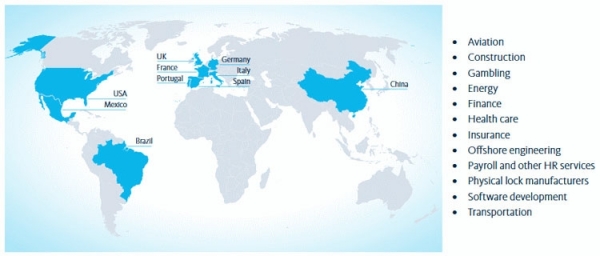
De acordo com a Fox-IT, nos últimos dois anos, o grupo APT20 esteve envolvido em invasões e acesso a dados de estruturas governamentais, grandes empresas e prestadores de serviços nos EUA, França, Alemanha, Itália, México, Portugal, Espanha, Reino Unido e Brasil. Os hackers da APT20 também estiveram ativos em áreas como aviação, saúde, finanças, seguros, energia e mesmo em setores como jogos de azar e fechaduras eletrônicas.
Normalmente, os hackers da APT20 usavam vulnerabilidades em servidores web e, especificamente, na plataforma de aplicações corporativas Jboss para acessar os sistemas das vítimas. Após obter acesso e instalar shells, os hackers se infiltravam nas redes das vítimas em todos os sistemas possíveis. As contas encontradas permitiam que os criminosos roubassem dados usando ferramentas padrão, sem a necessidade de instalar malware. Mas o maior problema é que o grupo APT20 supostamente conseguiu contornar a autenticação de dois fatores usando tokens.
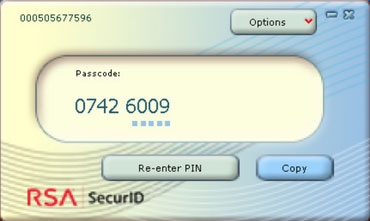
Os pesquisadores afirmam ter encontrado vestígios de que os hackers se conectaram às contas VPN protegidas por autenticação de dois fatores. Como isso aconteceu, os especialistas da Fox-IT só podem especular. A suposição mais provável é que os hackers conseguiram roubar um token de software RSA SecurID do sistema comprometido. Com o programa roubado, os hackers podiam gerar códigos de uso único para contornar a proteção de dois fatores.
Em condições normais, isso é impossível. O token de software não funciona sem a conexão ao sistema local do token de hardware. Sem isso, o programa RSA SecurID gera um erro. O token de software é criado para um sistema específico e, ao ter acesso ao "hardware" da vítima, é possível obter um número específico para ativar o token de software.
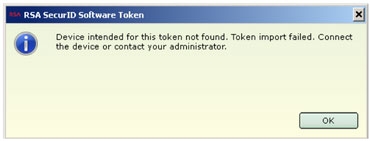
Especialistas da Fox-IT afirmam que para ativar o token de software (furtado) não é necessário ter acesso ao computador e ao token de hardware da vítima. Todo o conjunto de verificação inicial é realizado apenas na importação do vetor inicial de geração — um número aleatório de 128 bits associado ao token específico (). Esse número não está relacionado ao número inicial, que então se refere à geração do token de software real. Se a verificação do SecurID Token Seed puder ser de alguma forma ignorada (patch), nada impedirá a geração de códigos para a autenticação de dois fatores. A empresa Fox-IT afirma que a contornagem da verificação pode ser realizada alterando apenas uma instrução. Após isso, o sistema da vítima estará totalmente e legalmente aberto ao criminoso sem a necessidade de usar utilitários especiais e interfaces.
Fonte: 3dnews.ru
