

Saudações! Bem-vindo ao sexto aula do curso . No nós dominamos os fundamentos da tecnologia NAT em , e também liberamos nosso usuário de teste para a Internet. Agora é hora de cuidar da segurança do usuário em seus vastos espaços. Nesta aula, abordaremos os seguintes perfis de segurança: Filtragem da Web, Controle de Aplicativos, bem como inspeção de HTTPS.
Para começarmos a conhecer os perfis de segurança, precisamos esclarecer mais uma coisa — os modos de inspeção.
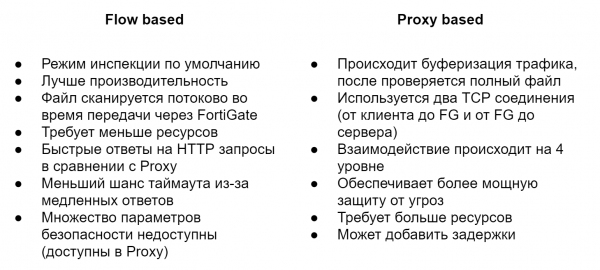
Por padrão, o modo Baseado em Fluxo é utilizado. Ele verifica os arquivos enquanto passam pelo FortiGate sem bufferização. Assim que o pacote chega, ele é processado e repassado, sem esperar que o arquivo completo ou a página da web sejam recebidos. Esse modo requer menos recursos e oferece maior desempenho do que o modo Proxy, mas, ao mesmo tempo, nem toda a funcionalidade de Segurança está disponível. Por exemplo, o sistema de prevenção contra vazamento de dados (DLP) só pode ser usado no modo Proxy.
O modo Proxy funciona de maneira diferente. Ele cria duas conexões TCP, uma entre o cliente e o FortiGate, e a outra entre o FortiGate e o servidor. Isso permite que ele bufferize o tráfego, ou seja, recebe o arquivo completo ou a página da web. A verificação dos arquivos em busca de várias ameaças começa somente após todo o arquivo ser bufferizado. Isso permite aplicar funcionalidades adicionais que não estão disponíveis no modo Baseado em Fluxo. Como você pode ver, esse modo é como se fosse o oposto do modo Baseado em Fluxo — a segurança aqui desempenha o papel principal, enquanto o desempenho fica em segundo plano.
Frequentemente me perguntam — qual modo é melhor? Mas não há uma receita universal. Tudo é sempre individual e depende das suas necessidades e tarefas. Ao longo do curso, tentarei mostrar as diferenças entre os perfis de segurança nos modos Baseado em Fluxo e Proxy. Isso ajudará a comparar funcionalidades e decidir o que melhor atenderá você.
Vamos passar diretamente para os perfis de segurança e começar com a Filtragem da Web. Ela ajuda a controlar ou monitorar quais sites da web os usuários visitam. Creio que nem vale a pena aprofundar nas explicações sobre a necessidade desse perfil nas realidades atuais. Vamos entender como ele funciona.
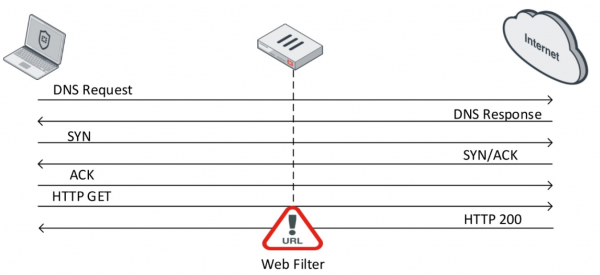
Depois que a conexão TCP é estabelecida, o usuário solicita o conteúdo de um determinado site por meio de uma solicitação GET.
Se o servidor web responder positivamente, ele envia as informações do site em resposta. Aqui entra em ação o filtro web. Ele verifica o conteúdo dessa resposta. Durante a verificação, o FortiGate, em tempo real, envia uma solicitação para a FortiGuard Distribution Network (FDN) para determinar a categoria do site. Após determinar a categoria específica do site, o filtro web, dependendo das configurações, executa uma ação específica.
No modo Flow, três ações estão disponíveis:
- Allow — permitir acesso ao site
- Block — proibir acesso ao site
- Monitor — permitir acesso ao site e registrar isso nos logs
No modo Proxy, mais duas ações são adicionadas:
- Warning — alertar o usuário de que ele está tentando acessar um recurso específico e dar ao usuário a opção de continuar ou sair do site
- Authenticate — solicitar as credenciais do usuário — isso permite que determinados grupos tenham acesso a categorias de sites proibidas.
está escrito: você pode consultar todas as categorias e subcategorias do filtro web, além de descobrir a que categoria pertence um site específico. E, no geral, para os usuários das soluções Fortinet, este é um site bastante útil, recomendo que você o explore em seu tempo livre.
Sobre o Application Control, podemos dizer muito pouco. Como o nome indica, ele permite controlar o funcionamento de aplicativos. E isso é feito através de padrões de vários aplicativos, chamados de assinaturas. Com base nessas assinaturas, ele pode identificar um aplicativo específico e aplicar a ele uma ação específica:
- Allow — permitir
- Monitor — permitir e registrar isso nos logs
- Block — proibir
- Quarantine — registrar o evento nos logs e bloquear o endereço IP por um determinado período
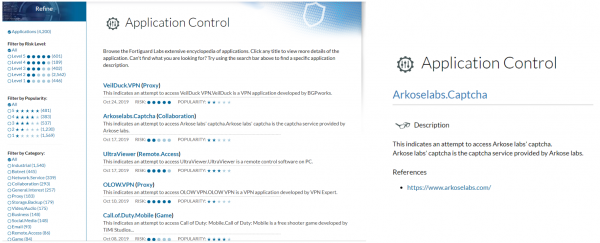
É possível visualizar as assinaturas existentes também no site .
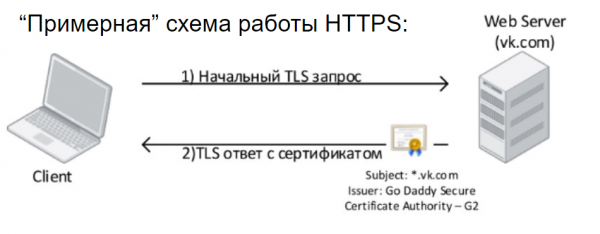
Agora vamos considerar o mecanismo de inspeção HTTPS. De acordo com estatísticas do final de 2018, a proporção de tráfego HTTPS superou 70%. Ou seja, sem usar a inspeção HTTPS, conseguiremos analisar apenas cerca de 30% do tráfego que circula na rede. Para começar, vamos considerar o funcionamento do HTTPS de forma grosseira.
O cliente inicia uma solicitação TLS para o servidor web e recebe uma resposta TLS, além de visualizar um certificado digital que deve ser confiável para este usuário. Este é o mínimo necessário que precisamos saber sobre como funciona o HTTPS; na verdade, o esquema de funcionamento é muito mais complexo. Após uma troca TLS bem-sucedida, os dados começam a ser transmitidos de forma criptografada. E isso é bom. Ninguém pode acessar os dados que você está trocando com o servidor web.
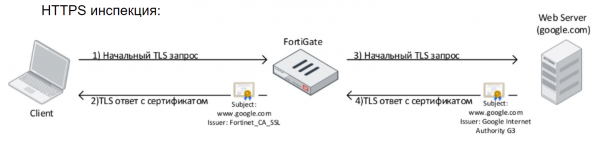
No entanto, para os profissionais de segurança das empresas, isso é uma verdadeira dor de cabeça, pois não conseguem ver esse tráfego e verificar seu conteúdo através de antivírus, sistemas de prevenção de intrusões, sistemas DLP, nada. Isso também impacta negativamente na qualidade da identificação dos aplicativos e recursos web usados dentro da rede — exatamente o que diz respeito ao nosso tema de aula. A tecnologia de inspeção HTTPS foi criada para resolver esse problema. Sua essência é bastante simples — na prática, o dispositivo que realiza a inspeção HTTPS organiza um ataque Man In The Middle. Isso se dá da seguinte forma: o FortiGate intercepta a solicitação do usuário, estabelece uma conexão HTTPS com ela e sobe uma sessão HTTPS com o recurso ao qual o usuário se dirigiu. Nesse processo, o computador do usuário verá um certificado emitido pelo FortiGate. Este deve ser confiável para que o navegador permita a conexão.
Na verdade, a inspeção HTTPS é um assunto bastante complicado e tem muitas limitações, mas no âmbito deste curso não iremos abordar isso. Adiciono apenas que a implementação da inspeção HTTPS não é algo rápido, geralmente leva cerca de um mês. É necessário coletar informações sobre as exceções necessárias, fazer as configurações correspondentes, coletar feedback dos usuários e ajustar as configurações.
A teoria apresentada, assim como a parte prática, estão disponíveis neste vídeo-aula:
Na próxima aula, veremos outros perfis de segurança: antivírus e sistema de prevenção de intrusões. Para não perdê-la, fique atento às atualizações nos seguintes canais:
Fonte: habr.com
