

A Intel informações sobre duas novas vulnerabilidades na CPU Intel, causadas por vazamento de dados do cache L1D (, L1DES - Amostragem de Evasão L1D) e de registradores vetoriais (, VRS - Amostragem de Registradores Vetoriais). As vulnerabilidades pertencem à classe (Amostragem de Dados Microarquiteturais) e são baseadas na aplicação de métodos de análise por canais laterais a dados em estruturas microarquiteturais. Processadores AMD, ARM e outros não são afetados por esses problemas.
A maior ameaça é a vulnerabilidade L1DES, que o acúmulo de blocos de dados em cache (cache line) que são expulsos do cache de primeiro nível (L1D) no buffer de preenchimento (Fill Buffer), que nesta fase deve estar vazio. Para determinar os dados que ficaram acumulados no buffer de preenchimento, são aplicados métodos de análise por canais laterais, anteriormente propostos em ataques (Amostragem de Dados Microarquitetural) e (Abortar Assintoticamente Transacional). A essência da proteção anteriormente implementada contra
MDS e TAA é a limpeza de buffers microarquiteturais antes da troca de contexto, mas, como se mostrou, sob certas condições, os dados são especulativamente gravados nos buffers após a operação de limpeza, portanto, os métodos MDS e TAA continuam aplicáveis.
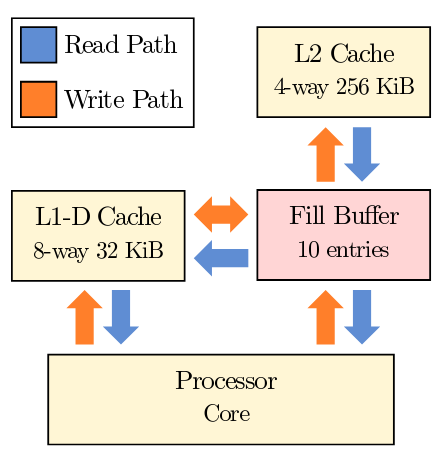
Assim, o atacante pode conseguir determinar os dados expulsos do cache de primeiro nível que foram alterados durante a execução de um aplicativo, que estava anteriormente utilizando o núcleo atual da CPU, ou aplicativos que estão sendo executados em outros fluxos lógicos (hyperthread) no mesmo núcleo da CPU (desativar o HyperThreading anula a eficácia do ataque). Diferentemente do ataque , L1DES não permite escolher endereços físicos específicos para verificação, mas possibilita rastrear passivamente a atividade em outros fluxos lógicos, relacionada ao carregamento ou salvamento na memória de valores.
Com base no L1DES, vários grupos de pesquisadores desenvolveram várias versões de ataques, que potencialmente permitem extrair informações confidenciais de outros processos, do sistema operacional, máquinas virtuais e enclaves SGX protegidos.
- A equipe VUSec o método de ataque RIDL para a vulnerabilidade L1DES. Disponível , que também contorna o método de proteção da Intel contra MDS, baseado no uso da instrução VERW para limpar o conteúdo dos buffers microarquitetônicos ao retornar do kernel para o espaço do usuário ou ao transferir o controle para o sistema convidado (os pesquisadores inicialmente insistiram que a VERW (limpeza dos buffers microarquitetônicos) para proteção era insuficiente e que era necessário um descarte completo do cache L1 a cada troca de contexto).
- Time atualizou seu considerando a vulnerabilidade L1DES.
- Pesquisadores da Universidade de Michigan desenvolveram seu próprio método de ataque (), permitindo extrair informações confidenciais do kernel do sistema operacional, máquinas virtuais e enclaves seguros SGX. O método baseia-se em com o mecanismo de interrupção assíncrona de operações (TAA, TSX Asynchronous Abort) para determinar o conteúdo do buffer de preenchimento após o vazamento de dados do cache L1D.
A segunda vulnerabilidade VRS (Vector Register Sampling) ao vazamento no buffer de armazenamento (Store Buffer) de resultados de operações de leitura dos registradores vetoriais, alterados durante a execução de instruções vetoriais (SSE, AVX, AVX-512) no mesmo núcleo do CPU. O vazamento ocorre em circunstâncias suficientemente raras e é causado pelo fato de que a operação executada especulativamente, que leva à reflexão do estado dos registradores vetoriais no buffer de armazenamento, é atrasada e concluída após a limpeza do buffer, e não antes dela. Assim como na vulnerabilidade L1DES, o conteúdo do buffer de armazenamento pode ser então determinado por métodos de ataque MDS e TAA.
Pesquisadores do grupo VUSec , permitindo determinar os valores dos registradores vetoriais resultantes de cálculos em outro fluxo lógico do mesmo núcleo do CPU. A Intel a vulnerabilidade VRS como muito complexa para a realização de ataques reais e atribuiu um nível mínimo de perigo (2.8 CVSS).
Informações sobre os problemas foram enviadas à Intel em maio de 2019 pela equipe Zombieload da Universidade Técnica de Graz (Áustria) e pelo grupo VUSec da Universidade Livre de Amsterdã, e posteriormente, após a análise de outros vetores de ataque da MDS, as vulnerabilidades foram confirmadas por alguns outros pesquisadores. O relatório inicial da MDS não incluía informações sobre os problemas L1DES e VRS devido à falta de correção. A correção ainda não está disponível, mas os prazos de não divulgação já expiraram.
Como medidas de proteção alternativas, recomenda-se desativar o HyperThreading. Para bloquear a vulnerabilidade no nível do núcleo, sugere-se redefinir o cache L1 a cada troca de contexto (bit MSR MSR_IA32_FLUSH_CMD) e desativar a extensão TSX (bits MSR MSR_IA32_TSX_CTRL e MSR_TSX_FORCE_ABORT).
Intel lançar uma atualização de microcódigo com a implementação de mecanismos para bloquear os problemas em breve. A Intel também observa que a aplicação dos métodos de proteção propostos em 2018 contra ataques (L1 Terminal Fault) permite bloquear a exploração da vulnerabilidade L1DES em ambientes virtuais. O ataque processadores Intel Core, a partir da sexta geração (Sky, Kaby, Coffee, Whiskey, Amber Lake, etc.), bem como alguns modelos Intel Xeon e Xeon Scalable.
Adicionalmente, pode-se destacar , permitindo aplicar métodos de ataque para determinar o conteúdo do hash da senha root do /etc/shadow durante tentativas periódicas de autenticação. Se o exploit originalmente proposto determinava o hash da senha em , e após a aplicação da vazamento ao utilizar o mecanismo de interrupção assíncrona de operações (TAA, TSX Asynchronous Abort) realizava a operação semelhante em , o novo variante realiza o ataque em 4 segundos.
Fonte: opennet.ru
