

A segurança da informação se separou das telecomunicações em um setor independente com suas especificidades e equipamentos. Mas há uma classe pouco conhecida de dispositivos na interseção entre telecomunicações e segurança da informação – corretores de pacotes de rede (Network Packet Broker), também conhecidos como balanceadores de carga, switches especializados/monitoramento, agregadores de tráfego, Security Delivery Platform, Network Visibility, e assim por diante. E nós, como desenvolvedor e fabricante russo de tais dispositivos, queremos falar sobre eles em mais detalhes.
Campo de aplicação e problemas solucionados
Os corretores de pacotes de rede são dispositivos especializados que encontraram maior aplicação em sistemas de segurança da informação. Essa classe de dispositivos é relativamente nova e escassa na infraestrutura de rede em comparação com switches, roteadores, etc. O pioneiro no desenvolvimento desse tipo de dispositivo foi a empresa americana Gigamon. Atualmente, há significativamente mais players neste mercado (incluindo soluções semelhantes da conhecida fabricante de soluções de teste — IXIA), mas a existência desses dispositivos ainda é conhecida apenas por um círculo restrito de profissionais. Como mencionado anteriormente, mesmo a terminologia não é definitivamente clara: os nomes variam de "sistemas de garantia de transparência da rede" a simples "balanceadores".
Desenvolvendo corretores de pacotes de rede, nos deparamos com o fato de que, além de analisar as direções de desenvolvimento do funcionalismo e testes em laboratórios/zonas de teste, é necessário ao mesmo tempo explicar aos consumidores potenciais sobre a existência dessa classe de equipamentos, já que nem todos a conhecem.
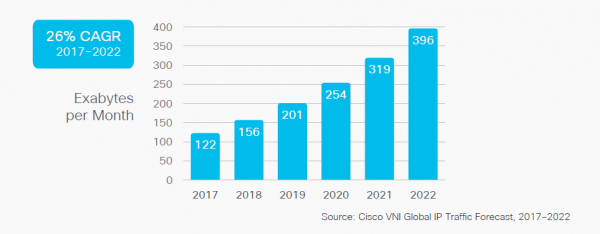
Há 15-20 anos, o tráfego na rede era escasso, e eram dados predominantemente sem muita importância. Mas praticamente repete : a velocidade da conexão de internet aumenta anualmente em 50%. O volume de tráfego também cresce continuamente (o gráfico apresenta a previsão de 2017 da Cisco, fonte: Cisco Visual Networking Index: Forecast and Trends, 2017–2022):
Junto com a velocidade, aumenta a importância das informações circulantes (tanto segredos comerciais quanto os tão falados dados pessoais) e, de maneira geral, a operabilidade da infraestrutura.
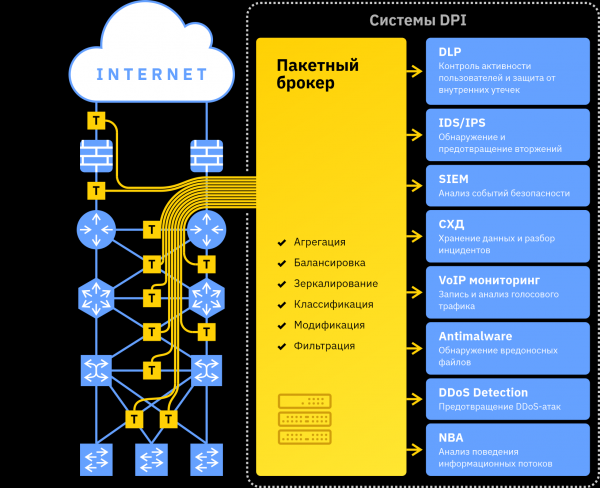
Consequentemente, surgiu também a indústria de segurança da informação. A indústria respondeu a isso com o surgimento de todo um espectro de dispositivos de análise profunda de tráfego (DPI): desde sistemas de prevenção de ataques DDOS até sistemas de gerenciamento de eventos de segurança da informação, incluindo IDS, IPS, DLP, NBA, SIEM, Antimailware e assim por diante. Normalmente, cada uma dessas ferramentas é um software que é instalado em uma plataforma de servidor. Além disso, cada programa (ferramenta de análise) é instalado em sua própria plataforma de servidor: os fabricantes de software são diferentes, e os recursos computacionais para análise na L7 são necessários em grande quantidade.
Ao construir um sistema de segurança da informação, é necessário resolver uma série de tarefas fundamentais:
- como transmitir o tráfego da infraestrutura para os sistemas de análise? (as portas SPAN originalmente projetadas para isso não são suficientes em número nem em desempenho na infraestrutura moderna)
- como distribuir o tráfego entre diferentes sistemas de análise?
- como escalar os sistemas quando há falta de desempenho de uma única instância do analisador para processar todo o volume de tráfego que chega a ele?
- como monitorar interfaces de 40G/100G (e em um futuro próximo, de 200G/400G), visto que as ferramentas de análise atualmente suportam apenas interfaces de 1G/10G/25G?
E as seguintes tarefas auxiliares:
- como minimizar o tráfego não direcionado, que não necessita de processamento, mas que entra nas ferramentas de análise e consome seus recursos?
- como processar pacotes encapsulados e pacotes com rótulos de serviço que, ao serem preparados para análise, acabam sendo ou muito onerosos ou completamente inviáveis?
- como excluir do análise uma parte do tráfego que não se enquadra na regulamentação da política de segurança (por exemplo, o tráfego de diretores)?
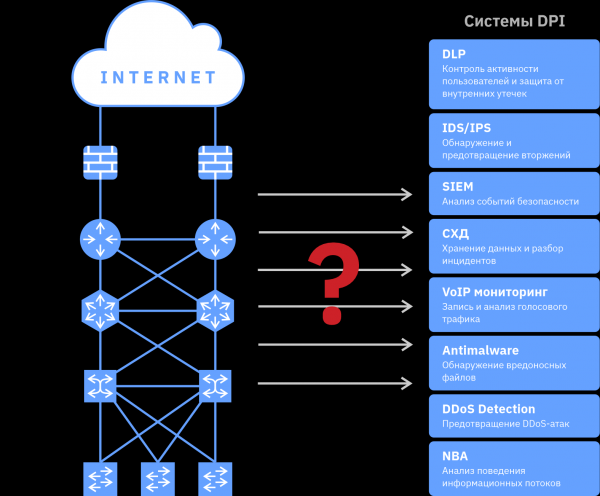
Como é bem sabido, a demanda gera oferta, em resposta a essas necessidades começaram a se desenvolver corretores de pacotes de rede.
Descrição geral dos corretores de pacotes de rede
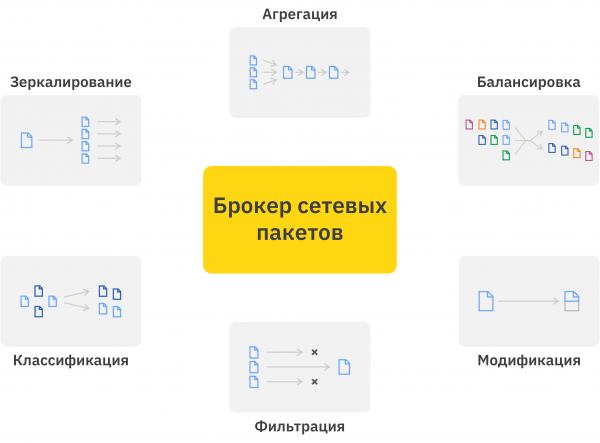
Os corretores de pacotes de rede operam no nível dos pacotes, sendo similares a comutadores convencionais. A principal diferença em relação aos comutadores é que as regras de distribuição e agregação de tráfego nos corretores de pacotes são definidas totalmente pelas configurações. Não existem padrões para a construção de tabelas de encaminhamento (tabelas MAC) e protocolos de intercâmbio com outros comutadores (como o STP), por isso a gama de configurações possíveis e os campos compreendidos são muito mais amplos. O corretor pode distribuir uniformemente o tráfego de uma ou mais portas de entrada para um conjunto definido de portas de saída com a função de balanceamento de carga. É possível definir regras para cópia, filtragem, classificação, deduplicação e modificação do tráfego. Essas regras podem ser aplicadas a diferentes grupos de portas de entrada do corretor de pacotes, além de serem aplicadas sequencialmente dentro do próprio dispositivo. Uma vantagem importante do corretor de pacotes é a capacidade de processar tráfego na velocidade total do fluxo e manter a integridade das sessões (no caso de balanceamento de tráfego em várias instâncias do sistema DPI).
A manutenção da integridade das sessões consiste na transferência de todos os pacotes de uma sessão de nível de transporte (TCP/UDP/SCTP) para uma única porta. Isso é importante porque os sistemas DPI (geralmente software executado em um servidor conectado à porta de saída do corretor de pacotes) analisam o conteúdo do tráfego no nível das aplicações, e todos os pacotes enviados/recebidos por um único aplicativo devem chegar a uma mesma instância do analisador. Se os pacotes de uma sessão se perderem ou forem distribuídos entre diferentes dispositivos DPI, cada dispositivo DPI encontrará uma situação semelhante à leitura de um texto fragmentado, em vez de um texto completo. E, muito provavelmente, o texto não será compreendido.
Dessa forma, sendo voltados para sistemas de segurança da informação, os corretores de pacotes de rede possuem funcionalidades que ajudam a conectar complexos software DPI às redes de telecomunicações de alta velocidade e a reduzir a carga sobre elas: realizam pré-filtragem, classificação e preparação do tráfego para simplificar o processamento posterior.
Além disso, como os corretores de pacotes de rede fornecem uma ampla gama de estatísticas e frequentemente estão conectados a diferentes pontos da rede, eles também desempenham um papel na diagnostics de problemas relacionados à infraestrutura de rede em si.
Funcionalidades básicas dos corretores de pacotes de rede
O termo "switches especializados/monitoramento" surgiu devido à função básica: coletar tráfego da infraestrutura (geralmente usando divisores ópticos passivos TAP e/ou portas SPAN) e distribuir entre os meios de análise. O tráfego entre sistemas de tipos diferentes é espelhado (duplicado), enquanto entre sistemas do mesmo tipo, é balanceado. As funções básicas incluem geralmente filtragem até L4 (MAC, IP, porta TCP/UDP, etc.) e agregação de vários canais levemente carregados em um único canal (por exemplo, para processamento em um único sistema DPI).
Essa funcionalidade aborda a tarefa básica — conectar sistemas DPI à infraestrutura de rede. Corretores de diferentes fabricantes, que se limitam ao funcionalismo básico, suportam até 32 interfaces de 100G em 1U (mais interfaces fisicamente não cabem no painel frontal de 1U). No entanto, eles não conseguem reduzir a carga nos meios de análise e, para uma infraestrutura complexa, não conseguem atender nem mesmo aos requisitos da função básica: uma sessão distribuída por vários túneis (ou com rótulos MPLS) pode ficar desbalanceada em diferentes instâncias do analisador e, em geral, ser excluída da análise.
Além de adicionar interfaces de 40/100G e, consequentemente, aumentar o desempenho, os corretores de pacotes de rede estão se desenvolvendo ativamente em termos de fornecer novas possibilidades: desde balanceamento de cabeçalhos embutidos em túneis até descriptografar tráfego. Infelizmente, esses modelos não podem se gabar de desempenho em terabits, mas permitem construir um sistema de segurança da informação verdadeiramente de qualidade e tecnicamente "bonito", onde cada meio de análise recebe garantidamente apenas as informações necessárias na forma mais adequada para análise.
Funções avançadas dos corretores de pacotes de rede
1. A mencione acima balanceamento de cabeçalhos embutidos em tráfego tunelado.
Por que isso é importante? Vamos considerar 3 aspectos que podem ser críticos, juntos ou separadamente:
- garantir a uniformidade do balanceamento com um número reduzido de túneis. No caso em que há apenas 2 túneis no ponto de conexão dos sistemas de segurança da informação, não será possível equilibrá-los em 3 plataformas de servidores mantendo a sessão. Enquanto isso, o tráfego na rede é transmitido de forma desigual, e direcionar cada túnel para um meio de processamento distinto exigirá um desempenho excessivo deste último;
- garantir a integridade das sessões e fluxos de protocolos multissecionais (por exemplo, FTP e VoIP), cujos pacotes estão em túneis distintos. A complexidade da infraestrutura de rede está aumentando constantemente: redundância, virtualização, simplificação da administração e assim por diante. Por um lado, isso aumenta a confiabilidade na transmissão de dados; por outro, dificulta o funcionamento dos sistemas de segurança da informação. Mesmo com desempenho suficiente dos analisadores para processar um canal dedicado com túneis, o problema se torna insolúvel, pois parte dos pacotes da sessão do usuário é transmitida por outro canal. E se em algumas infraestruturas ainda se preocupa com a integridade das sessões, os protocolos multissecionais podem seguir por caminhos completamente diferentes;
- balanceamento em presença de MPLS, VLANs, etiquetas individuais de equipamentos, etc. Não exatamente túneis, mas mesmo assim, equipamentos com funcionalidades básicas podem entender esse tráfego não como IP e balancear por endereços MAC, novamente comprometendo a uniformidade do balanceamento ou a integridade das sessões.
O broker de pacotes de rede analisa os cabeçalhos externos e percorre sequencialmente os ponteiros até o cabeçalho IP mais interno, balanceando já por ele. Como resultado, o número de fluxos aumenta significativamente (consequentemente, é possível desequilibrá-los de forma mais uniforme e em um maior número de plataformas), e o sistema DPI recebe todos os pacotes da sessão e todas as sessões relacionadas dos protocolos multissecionais.
2. Modificação do tráfego.
Uma das funções mais amplas em termos de possibilidades, com uma variedade imensa de subfunções e opções de aplicação:
- remoção de payload, neste caso, apenas os cabeçalhos dos pacotes são enviados para a ferramenta de análise. Isso é relevante para ferramentas de análise ou tipos de tráfego em que o conteúdo dos pacotes não é importante ou não pode ser analisado. Por exemplo, para tráfego criptografado, podem ser relevantes os dados paramétricos da troca (quem, com quem, quando e quanto), enquanto o payload é, na verdade, um lixo que ocupa o canal e os recursos computacionais do analisador. Existem variações em que o payload é cortado a partir de um deslocamento determinado – isso proporciona maior liberdade para as ferramentas de análise;
- detunnelling, ou seja, remoção dos cabeçalhos que identificam e caracterizam túneis. O objetivo é diminuir a carga nas ferramentas de análise e aumentar sua eficiência. O detunnelling pode ser realizado com base em um deslocamento fixo ou com análise dinâmica dos cabeçalhos, determinando o deslocamento para cada pacote;
- remoção de parte dos cabeçalhos dos pacotes: rótulos MPLS, VLAN, campos específicos de equipamentos de terceiros;
- mascaramento de parte dos cabeçalhos, por exemplo, mascaramento de endereços IP para garantir a anonimização do tráfego;
- adição de informações de controle ao pacote: carimbos de data/hora, porta de entrada, rótulos de classe de tráfego, etc.
3. Deduplicação – limpeza de pacotes de tráfego duplicados enviados para as ferramentas de análise. Pacotes duplicados geralmente ocorrem devido a características da conexão com a infraestrutura – o tráfego pode passar por vários pontos de análise e ser espelhado em cada um deles. Também pode ocorrer o reenvio de pacotes TCP que não chegaram, mas se isso acontece com frequência, trata-se mais de questões relacionadas ao monitoramento da qualidade da rede, e não à segurança da informação.
4. Funcionalidades avançadas de filtragem – da busca por valores específicos a partir de um deslocamento determinado até a análise por assinatura de todo o pacote.
5. Geração de NetFlow/IPFIX – coleta de uma ampla gama de estatísticas sobre o tráfego que passa e sua transmissão para as ferramentas de análise.
6. Decodificação de tráfego SSL, funciona sob a condição de que o certificado e as chaves sejam previamente carregados no broker de pacotes de rede. No entanto, isso permite aliviar significativamente as ferramentas de análise.
Há muitas outras funções, úteis e de marketing, mas as principais podem ser consideradas enumeradas.
O desenvolvimento de sistemas de detecção (de intrusões, ataques DDoS) em sistemas de prevenção, bem como a implementação de meios ativos de DPI, exigiu uma mudança do esquema de inclusão de passivo (através de portas TAP ou SPAN) para ativo ("em quebra"). Essa circunstância aumentou as exigências de confiabilidade (pois uma falha nesse caso leva à interrupção da funcionalidade de toda a rede, e não apenas à perda de controle sobre a segurança da informação) e levou à substituição de ramificações ópticas por bypass óptico (para resolver o problema da dependência da funcionalidade da rede em relação ao funcionamento dos sistemas de segurança da informação), mas a funcionalidade principal e os requisitos permaneceram os mesmos.
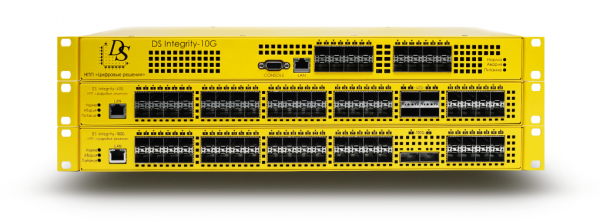
Desenvolvemos os Brokers de Pacotes de Rede DS Integrity com interfaces de 100G, 40G e 10G, desde a construção e eletrônica até o software integrado. Além disso, ao contrário de outros brokers de pacotes, as funções de modificação e balanceamento por cabeçalhos embutidos de túneis são realizadas em hardware, na velocidade total das portas.
Fonte: habr.com
