

De repente, o trabalho remoto se tornou um formato desejado e necessário. Tudo devido à COVID-19. Novas medidas para prevenir a infecção surgem a cada dia. Nos escritórios, a temperatura é medida, e algumas empresas, incluindo grandes corporações, estão transferindo funcionários para o trabalho remoto para reduzir as perdas com paralisações e atestados médicos. Nesse sentido, o setor de TI, com sua experiência em equipes distribuídas, está em vantagem.
Nós do NII SOKB estamos há anos organizando o acesso remoto a dados corporativos a partir de dispositivos móveis e sabemos que o trabalho remoto é uma questão complexa. Abaixo, vamos explicar como nossas soluções ajudam a gerenciar dispositivos móveis dos funcionários de forma segura e por que isso é importante para o trabalho remoto.
O que o funcionário precisa para trabalhar remotamente?
O conjunto típico de serviços que deve ter acesso remoto para um trabalho completo inclui serviços de comunicação (e-mail, mensageiro), recursos da web (diversos portais, como service desk ou sistema de gerenciamento de projetos) e arquivos (sistemas de gerenciamento eletrônico de documentos, controle de versões, etc.).
Não se pode esperar que as ameaças à segurança aguardem enquanto terminamos de lidar com o coronavírus. No trabalho remoto, existem regras de segurança que devem ser seguidas, mesmo durante a pandemia.
Informações importantes para os negócios não podem simplesmente ser enviadas para o e-mail pessoal do funcionário, para que ele possa lê-las e processá-las em seu smartphone pessoal. O smartphone pode ser perdido, podem ser instalados aplicativos que roubam informações, e, no fim das contas, crianças que estão em casa devido ao mesmo vírus podem brincar com ele. Portanto, quanto mais importantes os dados com os quais o funcionário trabalha, mais proteção eles devem ter. E a segurança dos dispositivos móveis não deve ser inferior à dos dispositivos fixos.
Por que um antivírus e VPN não são suficientes?
Para estações de trabalho fixas e laptops rodando o sistema operacional Windows, a instalação de um antivírus é uma medida justificada e necessária. Já para dispositivos móveis, isso nem sempre é o caso.
A arquitetura dos dispositivos Apple impede a interação de informações entre os aplicativos. Isso limita o alcance potencial das consequências de um malware: se uma vulnerabilidade do cliente de e-mail é utilizada, as ações não podem ir além desse cliente de e-mail. Ao mesmo tempo, essa política reduz a eficácia dos antivírus. Não será possível verificar automaticamente um arquivo recebido por e-mail.
Na plataforma Android, tanto os vírus quanto os antivírus têm mais perspectivas. Mas ainda assim, surge a questão da viabilidade. Para instalar malware da loja de aplicativos, será necessário conceder manualmente muitas permissões. Os direitos de acesso são obtidos apenas pelos usuários que permitem que os aplicativos acessem tudo. Na prática, é suficiente proibir os usuários de instalar aplicativos de fontes desconhecidas para que as 'pílulas' para aplicativos pagos instalados gratuitamente não 'protejam' segredos corporativos. No entanto, essa medida vai além das funções do antivírus e VPN.
Além disso, VPNs e antivírus não conseguirão controlar como o usuário se comporta. A lógica sugere que, em um dispositivo do usuário, deve haver pelo menos uma senha (como proteção contra perda). Mas a presença da senha e sua confiabilidade dependem apenas da consciência do usuário, sobre a qual a empresa não pode influenciar.
Claro, existem métodos administrativos. Por exemplo, documentos internos que estabelecem que os funcionários serão pessoalmente responsabilizados pela ausência de senhas em dispositivos, pela instalação de aplicativos de fontes não confiáveis, etc. É até possível obrigar todos os funcionários a assinar uma instrução de trabalho alterada antes de começarem a trabalhar remotamente, contendo esses pontos. Mas vamos ser realistas: a empresa não poderá verificar como essa instrução é cumprida na prática. Ela estará ocupada com a reestruturação urgente dos principais processos, enquanto os funcionários, apesar das políticas implementadas, continuarão copiando documentos confidenciais para seus Google Drives pessoais e abrindo acesso a eles por meio de link, porque é mais conveniente trabalhar em conjunto no documento.
Portanto, o trabalho remoto repentino do escritório é um teste de resistência para a empresa.
Gerenciamento de mobilidade corporativa
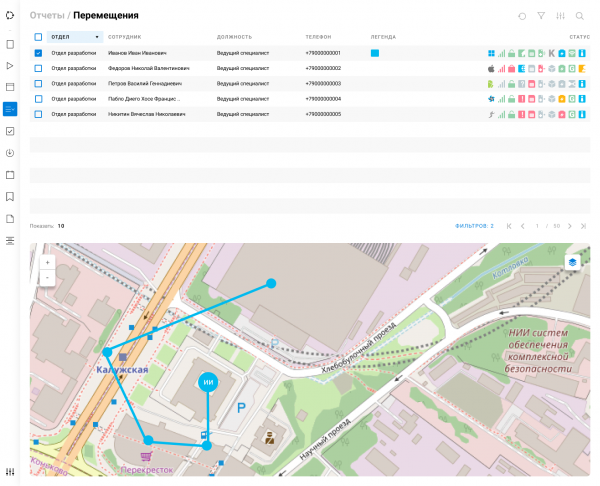
Do ponto de vista da segurança da informação, dispositivos móveis representam uma ameaça e uma potencial brecha no sistema de proteção. Soluções de gerenciamento de mobilidade empresarial (EMM) visam fechar essa brecha.
O gerenciamento de mobilidade corporativa (EMM) inclui funções de gerenciamento de dispositivos (MDM, gerenciamento de dispositivos móveis), gerenciamento de aplicativos (MAM, gerenciamento de aplicativos móveis) e gerenciamento de conteúdo (MCM, gerenciamento de conteúdo móvel).
MDM é o "bastão" necessário. Com as funções de MDM, o administrador pode reiniciar ou bloquear um dispositivo, caso o perca, e definir políticas de segurança: exigência e complexidade de senhas, proibição de depuração, instalação de aplicativos de apk, entre outros. Essas funcionalidades básicas são suportadas em dispositivos móveis de todos os fabricantes e plataformas. Ajustes mais finos, como proibição de instalação de recovery personalizados, estão disponíveis apenas em dispositivos de certos fabricantes.
MAM e MCM são o "doce" na forma de aplicativos e serviços aos quais eles dão acesso. Após garantir um nível adequado de segurança com o MDM, é possível fornecer acesso remoto seguro a recursos corporativos através de aplicativos instalados nos dispositivos móveis.
À primeira vista, parece que o gerenciamento de aplicativos é uma tarefa puramente de TI, que se resume a operações elementares como "instalar um aplicativo, configurar um aplicativo, atualizar um aplicativo para uma nova versão ou reverter para uma versão anterior". Na verdade, a segurança também é uma preocupação aqui. Não basta apenas instalar e configurar os aplicativos necessários para o trabalho nos dispositivos, mas é preciso proteger os dados corporativos contra o envio para o Dropbox pessoal ou Yandex.Disk.
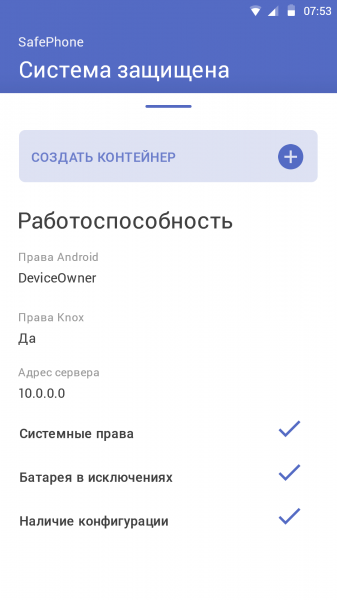
Para separar o corporativo do pessoal, os sistemas EMM modernos oferecem a criação de um contêiner no dispositivo para aplicativos e dados corporativos. O usuário não pode remover dados não autorizados do contêiner, portanto, o departamento de segurança não precisa proibir o uso "pessoal" do dispositivo móvel. Para os negócios, isso é, na verdade, vantajoso. Quanto mais o usuário entende seu dispositivo, mais eficazmente ele usará as ferramentas de trabalho.
Voltamos às tarefas de TI. Existem duas tarefas que não podem ser resolvidas sem EMM: o rollback da versão do aplicativo e sua configuração remota. O rollback é necessário quando a nova versão do aplicativo não satisfaz os usuários — ela apresenta erros graves ou simplesmente é inconveniente. Com aplicativos no Google Play e na App Store, o rollback não é possível — no mercado, sempre está disponível apenas a última versão do aplicativo. Em desenvolvimento corporativo ativo, novas versões podem sair quase diariamente, e nem todas são estáveis.
A configuração remota de aplicativos pode ser realizada mesmo sem EMM. Por exemplo, é possível criar diferentes versões do aplicativo para diferentes endereços de servidores ou salvar um arquivo de configurações na memória pública do telefone, para depois alterá-lo manualmente. Tudo isso acontece, mas dificilmente pode ser considerado boas práticas. Por sua vez, a Apple e o Google oferecem abordagens padronizadas para resolver essa tarefa. O desenvolvedor precisa apenas integrar o mecanismo necessário uma vez, e o aplicativo poderá configurar qualquer EMM.
Compramos um zoológico!
Nem todos os cenários de uso de dispositivos móveis são igualmente úteis. Diferentes categorias de usuários têm tarefas distintas, e resolvê-las requer abordagens variadas. Um desenvolvedor e um financeiro precisam de conjuntos específicos de aplicativos e, possivelmente, conjuntos de políticas de segurança devido à diferença na confidencialidade dos dados com os quais trabalham.
Nem sempre é possível limitar o número de modelos e fabricantes de dispositivos móveis. Por um lado, é mais barato criar um padrão corporativo de dispositivos móveis do que lidar com as diferenças entre Androids de diferentes fabricantes e as particularidades da interface móvel em telas de diferentes tamanhos. Por outro lado, a aquisição de dispositivos corporativos em tempos de pandemia se torna mais complicada, e as empresas precisam permitir o uso de dispositivos pessoais. A situação na Rússia é ainda mais agravada pela presença de plataformas móveis nacionais que não são suportadas por soluções EMM ocidentais.
Tudo isso muitas vezes leva ao fato de que, em vez de uma solução centralizada para a gestão da mobilidade corporativa, um misto de várias soluções EMM, MDM e MAM é utilizado, cada uma delas gerida por sua própria equipe sob regras únicas.
Quais são as particularidades na Rússia?
Na Rússia, assim como em qualquer outro país, existe uma legislação nacional de proteção de informações que não muda em função das condições epidemiológicas. Assim, nos sistemas de informação do governo (GIS), devem ser aplicados meios de proteção que sejam certificados de acordo com os requisitos de segurança. Para atender a essa exigência, os dispositivos que acessam os dados do GIS devem ser geridos por soluções EMM certificadas, entre as quais está o nosso produto SafePhone.
Longo e confuso? Na verdade, não.
Ferramentas de nível corporativo, como EMM, são frequentemente associadas a uma implementação lenta e a uma longa fase de preparação. Agora, simplesmente não há tempo para isso — as restrições devido ao vírus são rapidamente implementadas, por isso não há tempo para se adaptar ao trabalho remoto.
Nossa experiência, havendo implementado muitos projetos de implementação do SafePhone em empresas de diversos tamanhos, mostra que mesmo com a implementação local, a solução pode ser iniciada em uma semana (sem contar o tempo para acordos e assinatura de contratos). Os funcionários poderão utilizar o sistema já 1-2 dias após a implementação. Sim, a configuração flexível do produto requer treinamentos para os administradores, mas o treinamento pode ser realizado em paralelo com o início da operação do sistema.
Para não perder tempo com a instalação na infraestrutura do cliente, oferecemos aos nossos clientes um serviço SaaS em nuvem para o gerenciamento remoto de dispositivos móveis com o SafePhone. E nós fornecemos esse serviço de nosso próprio data center, que está certificado para atender aos mais altos requisitos para GIS e sistemas de informações de dados pessoais.
Como uma contribuição à luta contra o coronavírus, o NII SOKB está conectando gratuitamente pequenas e médias empresas ao servidor para garantir a segurança dos funcionários que trabalham em regime remoto.
Fonte: habr.com
