

O desenvolvedor de soluções antivírus 'Doctor Web' sobre a detecção de um perigoso backdoor, disseminado por criminosos sob a forma de atualização para o popular navegador Google Chrome. Relata-se que mais de 2 mil pessoas já se tornaram vítimas desses cibercriminosos, e o número continua a crescer.
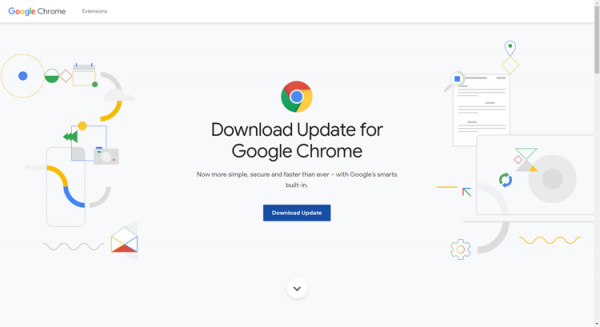
Segundo o laboratório de vírus 'Doctor Web', os criminosos usaram recursos baseados em CMS WordPress — desde blogs de notícias até portais corporativos, aos quais os hackers conseguiram obter acesso administrativo. No código das páginas comprometidas, foi inserido um script JavaScript que redireciona os usuários para um site de phishing disfarçado como o recurso oficial da empresa Google (veja a captura de tela acima).
Com o backdoor, os criminosos têm a capacidade de entregar em dispositivos infectados uma carga 'útil' na forma de aplicativos maliciosos. Entre eles: o keylogger X-Key Keylogger, o stealer Predator The Thief e o trojan para controle remoto por meio do protocolo RDP.
Para evitar incidentes desagradáveis, os especialistas da 'Doctor Web' recomendam que, ao trabalhar na internet, se tenha extrema cautela e aconselham a não ignorar o filtro de phishing disponível na maioria dos navegadores modernos.
Fonte: 3dnews.ru
