

Prefácio do tradutor
O material me interessou, principalmente por causa da tabela abaixo:
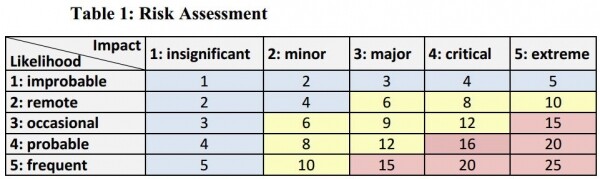
Considerando que os estatísticos (e os russos, por questões genéticas) tendem a evitar tudo que foge de uma relação linear, esses caras conseguiram forçar o uso de uma função de ativação em forma parabólica para determinar o grau de risco do uso de Big Data nas estatísticas oficiais. Muito bom. Naturamente, os estatísticos acrescentaram seu comentário a este trabalho - "1 Quaisquer erros e omissões são de exclusiva responsabilidade dos autores. As opiniões expressas neste documento são pessoais e não refletem necessariamente a posição oficial da Comissão Europeia". Mas o trabalho foi publicado. Acho que, por hoje, isso é suficiente, e eles (os autores) não proibiram ninguém de encontrar suas escalas nesses aspectos.
No trabalho, é possível dividir de forma bastante clara onde e como os métodos estatísticos diferem dos métodos de pesquisa para Big Data. Na minha opinião, o maior benefício deste trabalho será ao conversar com o cliente e para refutar suas afirmações do tipo:
— Nós mesmos coletamos as estatísticas, o que mais você quer pesquisar?
— E vocês nos apresentem seus resultados de forma que possamos conciliá-los com nossas estatísticas. Neste aspecto, os autores mencionam que seria bom ler este trabalho (3 )
Neste trabalho, os autores apresentaram sua visão sobre o nível de risco. Esse parâmetro está entre parênteses, não confundir com a referência a fontes.
Segundo comentário. Os autores usam o termo BDS – que é análogo ao conceito de Big Data. (provavelmente uma reverência à estatística oficial).
Prefácio dos autores
Um número crescente de administrações estatísticas está estudando a possibilidade de usar grandes fontes de dados para a preparação de estatísticas oficiais. Atualmente, existem apenas alguns exemplos em que essas fontes foram totalmente integradas na produção estatística real. Portanto, o pleno impacto da sua integração ainda não é bem conhecido. Enquanto isso, as primeiras tentativas foram feitas para analisar as condições e o impacto dos grandes dados em vários aspectos da produção estatística, como qualidade ou metodologia. Recentemente, um grupo de trabalho desenvolveu uma base qualitativa para a preparação de dados estatísticos com base em grandes dados no contexto do projeto de grandes dados da Comissão Econômica para a Europa das Nações Unidas (CEE ONU). De acordo com o código de prática estatístico europeu, fornecer informações estatísticas de alta qualidade é a principal tarefa das administrações estatísticas. Como o risco é definido como a influência da incerteza sobre os objetivos (por exemplo, pela Organização Internacional de Normalização ISO 31000), consideramos apropriado categorizar os riscos de acordo com as dimensões de qualidade que eles afetam.
A estrutura proposta para a qualidade dos dados estatísticos obtidos de grandes fontes de dados fornece uma representação estruturada da qualidade relacionada a todas as etapas do processo de negócios estatístico e, assim, pode servir como base para uma avaliação abrangente e gestão dos riscos associados a essas novas fontes de dados. Ela introduz novas dimensões qualitativas que são específicas para o uso de grandes dados para estatísticas oficiais, como o ambiente institucional/empresarial ou a complexidade. Usando essas novas dimensões qualitativas, é possível identificar de maneira mais sistemática os riscos associados ao uso de grandes fontes de dados na estatística oficial.
Neste trabalho, buscamos identificar os riscos associados ao uso de grandes dados no contexto da estatística oficial. Adotamos uma abordagem sistemática para definir riscos dentro da estrutura de qualidade proposta. Ao focar nas novas métricas de qualidade introduzidas, podemos descrever riscos que atualmente não são reconhecidos ou não têm impacto na produção de estatísticas oficiais. Ao mesmo tempo, podemos identificar riscos existentes que serão avaliados de maneira completamente diferente ao usar grandes dados para gerar estatísticas. Em seguida, avançamos no ciclo de gerenciamento de riscos e fornecemos uma avaliação da probabilidade e do impacto desses riscos. Como a avaliação de riscos envolve subjetividade em sua atribuição, medimos o acordo entre dezenas de partes interessadas distintas fornecidas de forma independente. Depois, propomos opções de mitigação desses riscos de acordo com quatro categorias principais: evitar, reduzir, compartilhar e reter. De acordo com a ISO, um dos princípios de gerenciamento de riscos deve ser a criação de valor, ou seja, os recursos para reduzir riscos devem ser inferiores aos usados para a inação. Com base nesse princípio, por fim, avaliaremos o impacto potencial de algumas medidas de redução de riscos na qualidade dos resultados finais, a fim de chegar a uma avaliação mais abrangente do uso de grandes dados na estatística oficial.
1. Introdução
1.1. Contexto
O desenvolvimento de "grandes dados" foi caracterizado por Kenneth Neil Cukier e Viktor Mayer-Schönberger em seu artigo "O Crescimento dos Grandes Dados" (2. ) o termo "dataficação". A dataficação é descrita como o processo de "converter todos os aspectos da vida em dados". Por exemplo, o Facebook fornece redes pessoais, sensores para todos os tipos de condições ambientais, smartphones para comunicação e movimentação pessoal, e dados vestíveis para condições pessoais. Isso resulta na coleta e disponibilidade de dados quase onipresentes.
Assim como em muitos outros setores, a estatística oficial só recentemente começou a discutir o problema dos grandes dados em um nível estratégico. Ainda não há uma compreensão comum e amplamente disseminada sobre o caminho a seguir, seja um desafio ou uma oportunidade, pequena ou grande, etc. No âmbito do Grupo de alto nível para a modernização da produção e serviços estatísticos (3 Como Grande é o Big Data? Explorando o papel dos Grandes Dados nas Estatísticas Oficiais: ), um Primeiro SWOT foi realizado, acompanhado de uma análise preliminar de risco/benefício. Foi observado que "uma análise de riscos completa também incluirá aspectos como a probabilidade e o impacto, e possivelmente também será ampliada para definir estratégias para mitigar e gerenciar riscos."
Embora este documento esteja longe de ser uma análise completa de riscos, ele visa melhorar a situação exatamente criando a primeira visão estruturada. Gostaríamos de enfatizar que esta visão deve ser considerada como um ponto de partida para estimular uma discussão geral no seio da Comunidade Estatística Oficial (OSC).
1.2. Âmbito
Este artigo se dedica exclusivamente aos riscos, excluindo não apenas os benefícios, mas também as forças e fraquezas, oportunidades e ameaças. Isso significa que "riscos de inação" (por exemplo, o risco de que a OSC perca competitividade para outros participantes se não for modernizada), não estão incluídos no escopo; são, na verdade, ameaças. Em vez disso, tentamos destacar os riscos que podem surgir (a) se a OSC aproveitar as oportunidades proporcionadas pelos grandes dados e começar a desenvolver ou melhorar um "produto de estatística oficial baseado em grandes dados" (BOSP); (b) riscos para o novo "negócio usual", ou seja, riscos para a estatística oficial, baseada na produção de "grandes dados". (Uma vez que toda a produção de estatísticas oficiais está relacionada a riscos, limitamos-nos a (b) riscos específicos de "grandes dados", ou seja, riscos que não existem ou são insignificantes para o processo "tradicional" de coleta de estatísticas oficiais.)
1.3. Estrutura
Na Seção 2, apresentamos os princípios fundamentais relacionados a esta tarefa, começando pela base explicitamente necessária para a gestão de riscos e a administração de riscos (Seção 2.1). Também apresentamos uma estrutura preliminar de qualidade dos dados estatísticos, obtidos a partir de grandes dados (Seção 2.2), uma vez que a vinculação da estrutura de qualidade com os riscos atende a dois objetivos:
- Ela estabelece o contexto para a definição dos riscos. Certos indicadores de qualidade, junto com as características discutidas, expressam os valores do objeto que são considerados importantes e decisivos para a prestação de serviços aos clientes e usuários.
- Isso permite a atribuição de riscos específicos às medições de qualidade, que são incorporadas em hiperespaços gerais e vinculadas a certas etapas no processo de produção de produtos estatísticos.
Nas Seções 3, 4, 5 e 6, apresentamos os riscos identificados até agora em diversos contextos (4 Os documentos de caso de negócio do projeto ESS Big Data (https://www.europeansocialsurvey.org/about/structure_and_governance.html) e nas redes Big Data ESS contêm uma lista de riscos, parcialmente relacionados ao projeto e parcialmente à utilização de fontes de grandes dados para fins estatísticos. O documento "Uma estrutura sugerida para a qualidade de grandes dados" menciona alguns riscos relacionados às dimensões de qualidade. / Os documentos de caso de negócio do projeto ESS Big Data, bem como nas redes ESS Big Data, contêm uma lista de riscos, parcialmente relacionados ao projeto e parcialmente à utilização de fontes de grandes dados para fins estatísticos. O documento "Estrutura proposta para a qualidade de grandes dados" menciona alguns riscos ligados aos indicadores de qualidade.). Aqui, usamos a classificação de acesso a dados, o ambiente jurídico, a privacidade e segurança dos dados, bem como as habilidades; a reorganização de acordo com a estrutura de qualidade da estatística obtida a partir de grandes dados (Seção 2.2) deve ser considerada assim que essa estrutura atingir um status mais completo. Para cada um dos riscos identificados, fornecemos (i) uma avaliação de probabilidade e impacto (de acordo com a Seção 2.1.3) e (ii) propomos estratégias de mitigação de riscos e gestão deles (veja Seção 2.1.4).
Ao final, discutiremos nossas conclusões e traçaremos algumas etapas subsequentes na Seção 7.
2. Fundamentos
2.1. Riscos e gestão de riscos
De acordo com a ISO 31000: 20095, risco é definido como "a influência da incerteza nos objetivos estabelecidos". Isso significa que os objetivos devem ser definidos ou conhecidos antes que os riscos possam ser identificados. Esses objetivos são geralmente determinados com base no contexto institucional da organização relevante. Outra consideração importante é que os riscos têm uma característica de incerteza, ou seja, não está claro se o evento descrito ocorrerá. Assim, os riscos são medidos em termos de probabilidade de ocorrência do evento e suas consequências, ou seja, o impacto que este evento tem na realização dos objetivos estabelecidos. A avaliação de riscos deve fornecer informações mais objetivas, que, em última análise, permitirão encontrar o equilíbrio adequado entre a realização de oportunidades de lucro e a minimização de impactos adversos. A gestão de riscos é uma parte integrante da prática de gerenciamento e um elemento importante das boas práticas corporativas (6 Statistics Canada: relatório de 2014-2015 sobre Planos e Prioridades, ). Este é um processo iterativo que, idealmente, permite melhorar continuamente o processo de tomada de decisões e contribui para a melhoria constante do desempenho.
Os riscos também estão relacionados à qualidade. A implementação de um sistema de qualidade deve permitir o aproveitamento das oportunidades oferecidas por diversas fontes e metodologias para alcançar um resultado de determinado nível de qualidade no sentido de que esse resultado atende às necessidades dos usuários. Assim como os riscos, os níveis de qualidade podem ser obtidos a partir do ambiente institucional e dos objetivos de determinadas instituições. Nesse contexto, o ambiente institucional determina o nível geral de risco que a organização está disposta a aceitar para alcançar seus objetivos.
O processo de avaliação e gestão de riscos pode ser dividido em várias etapas, que incluem o estabelecimento do contexto, a identificação de riscos, a análise dos riscos em termos de probabilidade e impacto, a avaliação de riscos e, finalmente, o tratamento dos riscos.
2.1.1. Contexto institucional
Como primeiro passo, é necessário estabelecer o contexto estratégico, organizacional e de gestão de riscos em que o restante do processo ocorrerá. Isso inclui a definição de critérios para a avaliação dos riscos e a determinação da estrutura da análise.
2.1.2. Identificação de Risco
Na segunda etapa, devem ser identificados os eventos que podem impactar o alcance dos objetivos estabelecidos. A identificação deve incluir questões relacionadas ao tipo de riscos, ao tempo do evento, ao local ou de que forma os eventos podem impedir, agravar, atrasar ou melhorar a realização dos objetivos.
2.1.3. Avaliação de Risco
O próximo passo consiste em determinar os controles existentes e analisar os riscos tanto sob a perspectiva de probabilidade quanto sob a perspectiva de potenciais consequências. No contexto deste artigo, a probabilidade ou chance de ocorrências de riscos utiliza uma escala de 1 (pouco provável) a 5 (frequente). O impacto da ocorrência dos eventos é medido em uma escala de 1 (insignificante) a 5 (extremo). Como mostrado na Tabela 1, o produto da probabilidade e do impacto resulta no "nível de risco" que varia de 1 a 25.
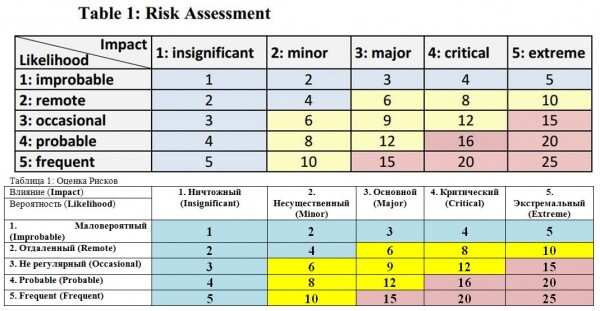
Os níveis de risco avaliados podem ser comparados com critérios previamente definidos para estabelecer um equilíbrio entre os potenciais benefícios e os resultados adversos. Isso permite fazer julgamentos sobre as prioridades de gestão.
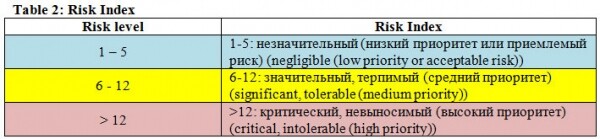
Prioridade para ações deve ser dada a riscos críticos (veja Tabela 2), ou seja, aqueles que podem ocorrer e têm consequências sérias ou extremas para os objetivos da organização.
2.1.4. Resposta a Riscos
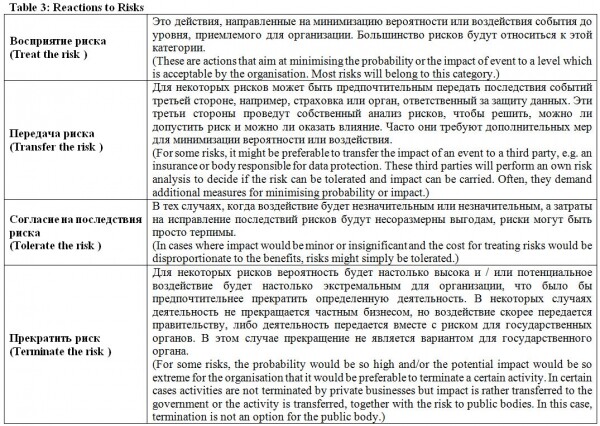
O último passo consiste em decisões sobre como reagir aos riscos. Alguns riscos que estão abaixo de um nível de risco previamente definido podem ser ignorados ou aceitos. Para outros, os custos de mitigação dos riscos podem ser tão altos que superam os benefícios potenciais. Nesse caso, a organização pode decidir se abster da atividade correspondente. Os riscos também podem ser transferidos para terceiros, como no caso de seguros, que compensam os custos incorridos. A última opção é levar em consideração os riscos ao determinar estratégias e ações que equilibram custos com benefícios potenciais. Assim, a organização tomará uma decisão sobre a implementação de estratégias para maximizar benefícios e minimizar custos potenciais.
2.2. Sistemas de qualidade
Um grupo-alvo, composto por representantes de organizações estatísticas nacionais e internacionais, desenvolveu em 2014 uma estrutura preliminar de qualidade para estatísticas provenientes de grandes dados. O grupo-alvo trabalhou sob a égide do projeto UNECE/HLG "O papel dos grandes dados na modernização da produção estatística". Ele expandiu os sistemas de qualidade existentes, desenvolvidos para avaliar estatísticas obtidas de fontes de dados administrativas, com indicadores de qualidade considerados relevantes para grandes fontes de dados.
No âmbito deste sistema é feita uma distinção entre três fases do processo de negócios: entrada, produtividade e saída. A fase de entrada corresponde às fases de "design" e "coleta" do GSBP, a produtividade se aplica às fases de "processo" e "análise", enquanto que os resultados são equivalentes à fase de "disseminação".
A estrutura utiliza uma hierarquia que foi inspirada na estrutura de dados administrativos desenvolvida pelo Escritório de Estatísticas dos Países Baixos (7 Daas, P., S. Ossen, R. Vis-Visschers, e J. Arends-Toth, (2009), Checklist for the Quality evaluation of Administrative Data Sources. Statistics Netherlands, The Hague/Heerlen). As medições de qualidade estão inseridas em uma estrutura hierárquica chamada hiperespaços. Os três hiperdimensões definidas são 'fonte', 'metadados' e 'dados'. As medições de qualidade são alocadas a esses hiperdimensões e atribuídas a cada uma das etapas de produção. Para a fase de entrada, foram propostos aspectos adicionais como 'privacidade e confidencialidade', 'complexidade' (de acordo com a estrutura de dados), 'completude' dos metadados e 'conexidade' (capacidade de vincular dados a outros dados) para agregar ao modelo padrão de qualidade. Para cada um dos indicadores de qualidade, são sugeridos fatores pertinentes à sua descrição, bem como possíveis indicadores.
No contexto deste artigo, os riscos podem ser excluídos desses fatores. Por exemplo, os fatores que precisam ser considerados para medir a qualidade do 'ambiente institucional/empresarial' incluem a sustentabilidade do fornecedor de dados. O risco associado pode ser que os dados não estejam disponíveis pelo fornecedor no futuro. Outro exemplo está relacionado ao aspecto recentemente proposto de qualidade, privacidade e segurança. Um dos fatores importantes é a 'percepção', que significa a possível percepção negativa do uso pretendido de determinadas fontes de dados por diversas partes interessadas.
3. Riscos relacionados ao acesso aos dados
3.1. Falta de acesso aos dados
3.1.1. Descrição
Esse risco é oriundo do projeto relacionado ao desenvolvimento do BOSP não obter acesso à fonte necessária de grandes dados (BDS).
Até agora, a OSC aprendeu da maneira difícil que até mesmo sair dos blocos de partida e obter esse acesso às vezes se torna um obstáculo intransponível. Às vezes, é fácil acessar uma determinada fonte — como registros de dados de chamadas (CDR) — para fins de teste/pesquisa, mas é muito mais difícil (por razões legais ou comerciais) obter acesso a ela para fins produtivos.
3.1.2. Probabilidade
A probabilidade depende em grande parte das características do BDS. Se se tratar de grandes dados administrativos, pode ser apenas 1, especialmente se (como no caso dos dados de loop de tráfego, investigados por Daas et al. Daas, P., M. Puts, B. Buelens e P. van den Hurk. 2015. «Big Data como Fonte para Estatísticas Oficiais». Journal of Official Statistics 31 (2). (A publicação está prevista para junho de 2015.)) não houver problemas de proteção de dados pessoais. Se o caso de BDS pertencer a uma pessoa privada, especialmente se for sensível (por exemplo, em termos de proteção de dados) ou valioso (do ponto de vista comercial), a probabilidade pode ser muito alta (5).
3.1.3. Impacto
O impacto depende do BOSP e da forma como o BDS é utilizado. Se o BDS estiver no centro, o impacto pode ser muito alto (4 = impossível produzir BOSP), enquanto pode ser menor se ainda for possível produzir BOSP (embora com qualidade inferior), confiando em outros URB, levando a um impacto na faixa de 2-3.
3.1.4. Prevenção
Para reduzir o risco de falta de acesso, deve-se estabelecer contatos prévios com o fornecedor de dados e firmar um acordo de longo prazo para o acesso aos dados. Além disso, deve ser realizada uma análise jurídica abrangente, relacionada à combinação específica de BDS e BOSP. Também deve ser avaliada a possibilidade de acesso a dados com a legislação vigente ou futura.
3.1.5. Mitigação
Se houver BDS alternativos que possam ser utilizados para BOSP, eles poderiam ser explorados em vez disso. Se não houver como produzir BOSP sem o BDS e se for impossível superar a falta de acesso, os esforços devem ser interrompidos e um novo BOSP não verá a luz do dia.
3.2. Perda de acesso aos dados
3.2.1. Descrição
Esse risco consiste na perda do BDS que sustenta o BOSP pela administração estatística.
3.2.2. Probabilidade
Se BOSP já está sendo produzido, geralmente há uma certa estabilidade, e em alguns casos o risco pode ser muito baixo (1). No entanto, especialmente no caso de entidades privadas, com as quais foram firmados acordos não suficientemente sólidos, nada impede, por exemplo, que uma nova gestão altere a política de fornecimento de dados, resultando em um risco moderado de ruptura (3). Além disso, se BDS está relacionada a atividades instáveis, sempre existe o risco de que o provedor simplesmente falhe, e esse risco pode ser ainda maior (4).
3.2.3. Impacto
Como o BOSP existente pode ser impossível de produzir, muitas vezes ocorre um impacto muito forte (5). Em outros casos, quando o BDS é de natureza auxiliar, o impacto pode ser, antes, uma perda de qualidade com um impacto na faixa de 2-3.
3.2.4. Prevenção
A estratégia de prevenção é semelhante à estratégia de não acesso aos dados, mas com um foco maior na vigilância constante também em condições de produção.
Não colocar todos os ovos em uma única cesta (ou seja, ter múltiplos BDS baseados em cada BSOP) também pode ser uma estratégia, mas isso pode ser imprático ou muito caro.
3.2.5. Mitigação
Se o BDS é resultado de atividades instáveis, pode gradualmente tornar-se disponível um novo BDS, refletindo o mesmo fenômeno social. No entanto, seria tarde demais para começar a "pesquisa de mercado" assim que o BSOP falhar; será necessária vigilância constante — e isso pode ser difícil de alcançar.
4. Risco associado ao ambiente legal
4.1. Não conformidade com a legislação aplicável
4.1.1. Descrição
Esse risco resulta de um projeto relacionado ao desenvolvimento do BOSP, no qual a legislação relevante não é considerada, tornando o BOSP não conforme com a legislação especificada. Isso pode envolver legislação sobre proteção de dados, regulamentações relacionadas à carga de resposta, etc.
4.1.2. Probabilidade
Dada a falta de conhecimento da OSC sobre grandes dados, não é incomum que uma não conformidade acidental (3) possa ocorrer. A probabilidade geralmente está relacionada ao BDS, uma vez que quanto menos "sensível" for a fonte, menor é a probabilidade de haver não conformidade.
4.1.3. Impacto
O impacto é geralmente crítico (4) no sentido de que uma produção não conformante exigirá a parada do BOSP (ou, se ainda não alcançou a fase de implementação, seu desenvolvimento deverá ser interrompido). Isso pode ser até extremo (5), uma vez que os riscos reputacionais decorrentes de estatísticas oficiais não conformantes (‘ilegais’) podem ter consequências.
4.1.4. Prevenção
Para qualquer BOSP, é necessário realizar uma análise jurídica minuciosa — e isso ocorre em várias fases (o que é aceitável na fase de desenvolvimento/avaliação pode não ser na fase de implementação/produção). Isso, por sua vez, pode levar ao reengenharia do BOSP para torná-lo compatível.
4.1.5. Mitigação
Dependendo da gravidade da não conformidade, o primeiro passo pode ser colocar o BOSP em modo offline.
A reengenharia do BOSP para torná-lo compatível pode ser uma opção, mas a possibilidade de ‘salvar’ o BOSP dessa forma depende fortemente da natureza da não conformidade.
4.2. Mudanças desfavoráveis no ambiente jurídico
4.2.1. Descrição
Uma nova legislação relacionada ao BOSP em desenvolvimento pode ser introduzida, tornando o BOSP efetivamente incompatível.
4.2.2. Probabilidade
Não é improvável que os defensores de uma proteção de dados mais rigorosa consigam introduzir novos requisitos que afetem direta ou indiretamente a possibilidade de criação de BOSP específicos. A probabilidade na faixa de 2-3 parece uma estimativa realista.
4.2.3. Impacto
O impacto é geralmente crítico (4), no sentido de que uma produção não conformante exigirá a parada do BOSP.
4.2.4. Prevenção
Certa informação empresarial deve ser monitorada regularmente para acompanhar o desenvolvimento legislativo — possivelmente também para influenciá-lo, apresentando argumentos a favor das estatísticas oficiais em fóruns apropriados (por exemplo, consultivos).
4.2.5. Mitigação
Se um monitoramento proativo foi realizado, pode haver tempo para reengenharia do BOSP para conformá-lo à nova legislação desde o primeiro dia de sua entrada em vigor.
Se, por outro lado, a monitorização não foi realizada, de modo que a nova legislação se tornou uma "surpresa" — ou se a legislação é tão radical que não há como tornar o BOSP incompatível — a única opção pode ser desativar o BOSP.
5. Riscos relacionados à privacidade e segurança dos dados
5.1. Violação de segurança dos dados
5.1.1. Descrição
Esse risco se refere ao acesso não autorizado a dados armazenados em gestões estatísticas. Terceiros podem ter acesso a dados que estão sob embargo, por exemplo, devido ao lançamento do cronograma. Para qualquer BOSP que seja totalmente baseado em uma única BDS, é inevitável que os dados sejam implicitamente conhecidos pelo proprietário original dos dados, e se a metodologia for transparente, as estatísticas derivadas também serão conhecidas. Esta situação não é considerada aqui, mas em vez disso no risco relacionado ao abuso de posição por parte dos proprietários. Além disso, esses dados podem incorrer em um risco de violação de privacidade. Este risco será abordado separadamente. Isso pode incluir, por exemplo, dados que investidores esperam no mercado de ações.
5.1.2. Probabilidade
No que diz respeito aos aspectos técnicos da proteção do ambiente de TI no departamento estatístico, o risco tem a mesma probabilidade para BDSs como para fontes tradicionais. No entanto, existem dois aspectos adicionais a serem considerados.
Primeiro, com alguns BDS, o risco geral aumenta ligeiramente devido ao fato de que a segurança dos dados do proprietário original pode estar em risco. Isso pode estar relacionado, por exemplo, a espionagem industrial ou hacking.
Em segundo lugar, uma vez que dados potencialmente valiosos começam a ser armazenados no escritório, o risco de atrair intenções maliciosas aumentará. Se os dados armazenados tiverem um valor muito alto para os negócios, deve-se estar preparado para uma probabilidade muito alta de ataques direcionados à infraestrutura de TI, portanto, a probabilidade de ocorrência de hacking pode ser potencialmente mais elevada.
Se os dados armazenados não forem percebidos como valiosos, a probabilidade geral parece não ser muito alta — de (1) a (3), dependendo da fonte dos dados.
5.1.3. Impacto
O potencial dano à reputação pode ser grande (5). O que é importante no caso do BDS é que, se ocorrer uma violação de segurança no proprietário original, o impacto sobre a reputação da gestão estatística, como se espera, será menor do que se a violação ocorrer com dados sob sua custódia.
Por outro lado, é possível que a violação na gestão estatística tenha consequências negativas para o proprietário original. Nesse caso, novamente, pode haver um forte impacto negativo devido ao dano em termos de confiança entre o fornecedor e a gestão estatística (5).
5.1.4. Prevenção
O que caracteriza o caso do BDS é que os procedimentos de segurança do proprietário original podem ser pertinentes. É improvável que as gestões estatísticas obtenham autoridade de auditoria para controlar isso. Proprietários cujos dados são usados para a elaboração de registros com cronogramas de publicação confidenciais devem ser informados sobre as consequências para a estatística oficial de uma possível violação de segurança em suas instalações e devem receber uma garantia formal de que estão sendo aplicados procedimentos de segurança adequados.
Uma maneira direta de prevenir um impacto sério da violação de segurança nas instalações do proprietário sobre a gestão estatística é garantir o uso de várias fontes para um mesmo produto, de modo que uma única fonte comprometida não seja suficiente para obter um número final. A vantagem dessa abordagem é que um maior controle está nas mãos da gestão estatística.
A forma de evitar as consequências negativas de uma violação de segurança no escritório de estatísticas para o proprietário original dos dados é encontrar uma maneira de trabalhar que não envolva a transferência de dados que podem ser potencialmente sensíveis do ponto de vista do proprietário para a administração estatística. Na sua forma bruta. Uma abordagem preventiva possível é o uso de dados agregados. Deve-se, no entanto, lembrar que algumas formas de agregação, por exemplo, aquelas destinadas a evitar a identificação de indivíduos específicos na população, podem não ser adequadas neste caso. Uma das razões para isso pode ser o fato de que o risco para o proprietário está relacionado ao valor comercial dos dados, que pode ser significativo mesmo após a anonimização.
5.1.5. Mitigação
No caso de violação de dados que estão sob a responsabilidade da administração estatística, as medidas de mitigação serão as mesmas que em fontes tradicionais, a menos que tenha ocorrido um impacto negativo sobre o proprietário original.
Se houver consequências negativas para o proprietário original, a administração estatística deve revisar e reforçar suas medidas de segurança e comunicar claramente e demonstrar seu comprometimento com isso.
Se a violação ocorrer nas instalações do proprietário original, o respectivo serviço estatístico deve comunicar claramente a situação e insistir na melhoria das medidas de segurança do proprietário. Se necessário, pode-se buscar um fornecedor alternativo.
5.2. Violações de privacidade de dados
5.2.1. Descrição
Este é o risco de que a privacidade de uma ou mais pessoas da população estatística seja violada. Isso pode estar relacionado a ataques à infraestrutura de TI devido à pressão de outros órgãos governamentais ou a medidas inadequadas de controle sobre a divulgação de dados estatísticos.
5.2.2. Probabilidade
Assim como no caso do risco de violação de segurança de dados, as condições técnicas para o armazenamento de microdados não mudam muito com a adição de BDS. No entanto, aqui também existem advertências.
Microdados de certas fontes de dados podem ter alto valor comercial, portanto, seu armazenamento aumentará a probabilidade de ataques.
Além disso, alguns microdados podem ser potencialmente muito úteis para outras instituições governamentais, como as forças de segurança, tributação ou saúde. Em determinadas circunstâncias, o compromisso com o princípio da confidencialidade estatística pode estar sob grande pressão.
Quanto às falhas no controle da divulgação de informações estatísticas, já existe uma prática consolidada. O BDS pode permitir a produção de estatísticas para pequenos subgrupos populacionais ou fornecer a possibilidade de conectar dados agregados de diferentes BDS, o que pode aumentar a probabilidade de risco. Além disso, novas fontes, no entanto, exigirão novos desenvolvimentos metodológicos, portanto, o verdadeiro perigo é que a metodologia de controle da divulgação de informações não seja atualizada adequadamente.
De modo geral, com medidas preventivas razoáveis, a probabilidade pode ser mantida em níveis aceitáveis, mas, como existem muitos fatores diferentes e variados, a avaliação correspondente aqui parece estar na certeza de que a probabilidade é alta (4).
5.2.3. Impacto
O dano potencial à reputação pode ser grande (5). Assim como no caso do risco de violação da segurança dos dados, uma violação na gestão estatística pode ter consequências negativas para o proprietário original. Aqui, o impacto de tal evento pode ser potencialmente ainda maior, especialmente se as tendências atuais na opinião pública persistirem. O dano nas relações entre o fornecedor de dados e a gestão estatística também deve ser muito significativo.
5.2.4. Prevenção
Uma maneira infalível de prevenir esse risco é não ter microdados do BDS (embora o armazenamento de outros microdados ainda esteja associado a riscos correspondentes, embora com diferentes probabilidades e impactos). Esse caminho, assim como no caso do risco de violação de segurança dos dados, exigirá o desenvolvimento de outras maneiras de utilizar os dados para fins estatísticos. Além disso, a natureza variada das fontes significará que novas metodologias precisarão ser desenvolvidas com objetivos concorrentes para extrair o máximo de informação útil e proteger a privacidade contra perigos.
No caso de armazenamento de microdados, os mecanismos de segurança de TI e controle de acesso devem estar no nível exigido e serem monitorados constantemente. Especial atenção deve ser dada à segurança de novas formas de obtenção de dados. Ironicamente, essa nova forma pode ser o transporte físico de dispositivos de armazenamento (por exemplo, discos rígidos). Se esse método for utilizado, a entrega deve ser fisicamente protegida e deve-se usar criptografia.
5.2.5. Mitigação
As medidas de mitigação aqui são essencialmente as mesmas que no caso de violação de segurança dos dados. Se a violação for causada por pressão de outra entidade governamental, deve-se aproveitar a oportunidade para fortalecer a independência da gestão, de modo que tais violações se tornem ainda mais difíceis no futuro.
5.3. Manipulações com a fonte de dados
5.3.1. Descrição
Fornecedores de dados de terceiros, como dados de redes sociais ou dados fornecidos voluntariamente, estão sujeitos ao risco de manipulação. Isso pode ser feito pelo próprio fornecedor de dados ou por terceiros. Por exemplo, muitas notícias falsas nas redes sociais podem ser geradas para influenciar o índice estatístico obtido com base nesses dados de alguma forma, se for sabido que o índice é calculado com base nesses dados.
Para dados fornecidos voluntariamente, pode haver casos em que os voluntários representam um determinado grupo de interesses com uma agenda específica.
5.3.2. Probabilidade
Para dados que podem ser manipulados para trazer grandes benefícios, a probabilidade é maior. Isso pode incluir dados que são estatisticamente interessantes, como o mercado de ações. À luz dos recentes escândalos relacionados ao LIBOR e Forex, pode-se supor que, enquanto houver um incentivo, tentativas de manipulação de dados continuarão a ser prováveis.
Para estatísticas baseadas em dados fornecidos voluntariamente, basta olhar para a recente prática de relações públicas de contratar pessoas que fingem ter uma certa opinião e que são pagas para expressá-la publicamente (por exemplo, em fóruns da internet) para concluir que a probabilidade não é pequena. No geral, um número entre 3 e 4 parece razoável.
5.3.3. Influência
Um grande problema com manipulações é que elas podem durar muito tempo sem serem detectadas. Se as manipulações continuam por um longo período, o impacto na qualidade pode se tornar significativo. Além disso, o dano à confiança pública na estatística oficial também pode ser grande, especialmente se o papel dos institutos estatísticos como fornecedores de dados de qualidade for publicamente destacado. Por outro lado, se as manipulações forem detectadas a tempo e então publicadas, isso pode realmente melhorar a percepção pública. Exceto em casos extremamente ruins, pode-se imaginar um impacto máximo (3).
5.3.4. Prevenção
A realização de exercícios regulares de controle com fontes alternativas é uma das possíveis abordagens preventivas. Essas fontes alternativas podem ser tradicionais ou de outro tipo. O uso de estatísticas baseadas em uma combinação de fontes pode impedir que impactos significativos de manipulações ocorram. Nos casos em que há receio de manipulações iniciadas pelo fornecedor, acordos legais também podem ser uma das maneiras de prevenir essa prática.
5.3.5. Mitigação
Do ponto de vista do dano às relações públicas, as medidas mitigadoras que devem ser tomadas aqui não são muito diferentes das medidas para lidar com qualquer crise.
Do ponto de vista da qualidade dos dados, seria útil se os dados passados pudessem ser corrigidos de tal forma que, mesmo com uma grande demora, a série correta pudesse ser
realiza-se. Para isso, o benchmarking regular pode ser útil. Note que o objetivo da análise comparativa, neste caso, difere um pouco do objetivo da prevenção. Para a prevenção, é importante perceber rapidamente e investigar uma discrepância suspeita entre os dados do teste de referência e os dados BDS. Para mitigar as consequências, dados antigos sempre são úteis.
Além disso, deve-se cuidar para evitar tais manipulações no futuro — em casos especialmente delicados isso pode significar obter dados potencialmente redundantes de vários fornecedores para a análise comparativa.
5.4. Percepção pública desfavorável sobre o uso de grandes dados na estatística oficial
5.4.1. Descrição
Os meios de comunicação e o público em geral são muito sensíveis a questões de privacidade e uso de dados pessoais de grandes fontes de dados, especialmente no contexto do uso secundário de dados por órgãos governamentais que tomam medidas administrativas ou legais contra cidadãos. O uso que é percebido negativamente pode incluir a imposição de controle de velocidade com base na análise de dados de navegação (11 Veja ).
O caso específico da TomTom Netherlands resultou em uma queda significativa na demanda pelos dispositivos TomTom e levou a empresa a decidir limitar o acesso aos dados. Nesse caso específico, os dados se referiam a indivíduos, mas em relação aos níveis de velocidade em trechos de estrada.
No entanto, podem existir aplicações de grandes dados que são percebidas positivamente pelo público. Um exemplo pode ser aplicações que previnem crimes, como roubos, com base em métodos de grandes dados.
A opinião pública, tanto positiva quanto negativa, pode ter um forte impacto no uso de BDS no contexto da produção de estatística oficial.
Uma consequência da percepção pública negativa pode ser que:
- o BDS não esteja mais disponível para os escritórios de estatísticas, seja devido a decisões do fornecedor de dados ou decisões governamentais de não utilizar os dados, ou
- o uso dos dados será restrito, o que pode prejudicar a produção, caso certos BOSP.
5.4.2. Probabilidade
Fatores que podem influenciar a probabilidade de tal evento ou seu impacto na produção de estatísticas:
- privacidade dos dados, ou seja, quão facilmente as pessoas podem ser identificadas;
- volume de informações que os dados revelam sobre indivíduos, por exemplo, aumentado pela conexão de dados de diferentes fontes;
- tipos de dados, por exemplo, transações financeiras são percebidas como mais confidenciais do que outros dados;
- tipo de ação potencial que pode ser realizada em relação aos cidadãos, por exemplo, multar pessoas por excesso de velocidade;
- ambiente legal incerto, em que os fornecedores e usuários de dados operam ou quando as condições legais entram em conflito com as opiniões éticas/padrões públicos;
- grau de dependência de uma fonte específica de dados para obter estatísticas; na fase de exploração, esse fator pode ter um impacto mínimo. Contudo, isso pode afetar significativamente a obtenção de estatísticas em uma fase posterior e, portanto, deve ser considerado também na fase de exploração. Um dos problemas pode ser que o volume final do uso de dados é desconhecido no início, já que fontes de dados podem potencialmente atender a mais de uma área estatística.
A avaliação do tempo de fenômenos indesejáveis é impossível, uma vez que a mobilização do público muitas vezes é iniciada pela cobertura de eventos que têm um impacto negativo sobre os cidadãos. No entanto, com o aumento do uso de grandes dados por governos e empresas privadas, e especialmente com a comercialização ativa de dados para finalidades diferentes daquelas que levaram à sua coleta inicial, é mais provável que tais eventos ocorram.
Eventos que impactam fortemente a percepção pública são não frequentes, mas sim aleatórios (3) e distantes (2). Com o aumento do uso de grandes fontes de dados, a probabilidade também aumentará.
5.4.3. Impacto
O impacto de um evento depende fortemente dos fatores discutidos anteriormente. De modo geral, a influência é mais significativa para a produção já estabelecida de dados estatísticos, já que pode ser necessário interromper a ação. O impacto também depende da disponibilidade de fontes alternativas de dados, embora possa ocorrer que a percepção pública não diferencie entre diferentes fontes de dados quando o evento se materializa. Na atual situação de uso de grandes dados, parece que essas fontes não podem substituir completamente as fontes de dados tradicionais, mas, em vez disso, complementam as estatísticas existentes. Isso reduzirá o impacto dos eventos. Portanto, o impacto de um evento é considerado numa faixa de 2 (insignificante) a 3 (principal). Na fase de produção, o impacto pode aumentar para 4 (valor crítico).
5.4.4. Prevenção
As medidas preventivas podem incluir a definição de princípios éticos para grandes dados em estatísticas oficiais. Os princípios éticos devem ser baseados em fundamentos como o código de prática para estatísticas europeias ou princípios fundamentais da estatística oficial (12 ). A próxima medida será a definição de uma estratégia de comunicação que publique os resultados dos princípios éticos para o público e possa ser utilizada para informar as partes interessadas sobre o uso ético de BDS para BOSP.
Uma avaliação de risco específica para o BDS pode ser realizada para identificar riscos e recomendar ações preventivas ou mitigadoras com base nos princípios éticos. Uma avaliação de riscos separada pode também incluir partes interessadas, como agências de proteção de dados, para garantir a identificação de todos os riscos e a justificativa das ações.
5.4.5. Mitigação
A estratégia de comunicação também deve incluir medidas em caso de crescente atitude negativa por parte do público. Uma avaliação de risco separada deve coletar exemplos positivos de uso de dados e medidas para prevenir abusos de dados que possam ser obrigatoriamente adotadas em nível político, e a comunidade estatística pode não ser capaz de influenciá-las de forma eficaz.
5.5. Perda de confiança — obtida não por meio de observação
5.5.1. Descrição
Os usuários de estatísticas oficiais geralmente têm alta confiança na precisão e veracidade dos dados estatísticos. Isso se baseia no fato de que a produção de dados estatísticos está incorporada em uma base metodológica confiável e acessível, além da documentação sobre a qualidade do produto estatístico. Além disso, a maioria dos dados estatísticos é baseada em observações, ou seja, obtidos de pesquisas ou censos, que estabelecem uma relação facilmente compreensível entre a observação e os dados estatísticos. O uso de BDS que não são coletados para o objetivo principal da estatística implica o risco de que essas relações sejam perdidas, e os usuários percam a confiança nos dados da estatística oficial. Um exemplo relacionado ao último censo (2010) refere-se ao fato de que, em alguns países, os dados estatísticos foram obtidos utilizando várias fontes e modelos estatísticos. Em vários casos, as partes interessadas contestaram os dados estatísticos.
5.5.2. Probabilidade
A probabilidade de ocorrência do risco depende de fatores como a complexidade do modelo estatístico/metodológico, a credibilidade das relações entre BSD e BOSP ou a conformidade com outros dados estatísticos. A probabilidade deve variar de 3 (casual) a 4 (provável), o que significa que isso pode ocorrer algumas vezes ou com frequência.
5.5.3. Impacto
A influência da ocorrência de riscos dependerá, em grande parte, de se as OSNs conseguirem demonstrar com sucesso a precisão e a confiabilidade dos dados estatísticos. Caso isso não seja alcançado, o impacto em termos de perda de confiança pode afetar outras áreas estatísticas, ou seja, não apenas a credibilidade de alguns dados estatísticos, mas também colocar em dúvida a própria organização. As OSNs perderiam vantagem competitiva em relação a outras organizações privadas atuando nesse campo.
5.5.4. Prevenção
As ações preventivas incluirão o desenvolvimento e a publicação de uma metodologia cientificamente fundamentada, que seja reconhecida pela comunidade científica, enriquecendo os dados com metadados de qualidade, garantindo a consistência do BOSP com não BOSP, e realizando um rigoroso controle de qualidade.
Antes de iniciar a produção estatística, o BOSP poderia ser publicado como experimental, e as partes interessadas seriam incentivadas a contestar o BOSP, a fim de confirmar ou melhorar o BOSP.
5.5.5. Mitigação
Existem dois casos a serem diferenciados. No caso de os dados estatísticos serem contestados, mas de alta / suficiente qualidade (corretos / precisos), seria suficiente explicar e comunicar os dados estatísticos ao público, fornecendo exemplos de fácil compreensão.
6. Riscos relacionados às habilidades
6.1. Falta de especialistas
6.1.1. Descrição
A análise dos vestígios digitais deixados pelas pessoas durante suas atividades requer determinadas ferramentas de análise de dados, que atualmente não são as mais comuns nas estatísticas oficiais. Em primeiro lugar, o uso de dados indiretos sobre as atividades das pessoas em vez de questionários diretos requer o uso de modelos estatísticos e, portanto, conhecimentos de raciocínio e aprendizado de máquina. Em segundo lugar, esses registros digitais consistem em dados que frequentemente não têm o formato tabular comum, que é típico dos resultados de pesquisas, com linhas correspondendo à unidade estatística e colunas com características específicas dessas unidades estatísticas. As trilhas digitais também são apresentadas em forma de texto, áudio, imagem e vídeo. Extrair informações estatísticas relevantes desses tipos de dados requer habilidades em processamento de linguagem natural, processamento de sinais de áudio e processamento de imagens. Em terceiro lugar, essas fontes de dados tendem a fornecer conjuntos massivos de dados, cuja análise requer um bom entendimento das metodologias de computação distribuída.
O risco da falta de especialistas está na obtenção de dados de uma dessas novas grandes fontes de dados, uma vez que a administração estatística não tem a capacidade de processá-los e analisá-los adequadamente devido à falta das habilidades necessárias por parte de sua equipe.
6.1.2. Probabilidade
A probabilidade desse risco dependerá de três fatores: 1) os tipos específicos de habilidades necessárias para cada tipo de fonte de grandes dados e a probabilidade de que a administração estatística encontre uma oportunidade para estudar tal fonte; 2) a disponibilidade atual das habilidades necessárias na administração estatística; e 3) a cultura organizacional da administração estatística.
No que diz respeito aos tipos de habilidades que podem ser necessárias, é importante notar que nem todas as fontes exigem todas as habilidades listadas acima. Algumas (por exemplo, dados do tipo Google Trends) não necessitam de computação distribuída, pois já foram pré-processados pelo detentor dos dados ou possuem habilidades de processamento de sinais, e geralmente requerem apenas habilidades de modelagem estatística. No entanto, existe uma grande variedade de fontes de grandes dados, para a maioria das quais são necessárias habilidades de computação distribuída, processamento de sinais e aprendizado de máquina. Ao mesmo tempo, uma investigação adequada dessas trilhas digitais exigirá o processamento de várias fontes. Assim, há uma alta probabilidade de que grandes fontes de dados, que se tornam acessíveis para gestão estatística, necessitem dessas habilidades incomuns, e a probabilidade desse risco é bastante alta (5).
Quanto à disponibilidade atual das habilidades necessárias, isso dependerá da gestão estatística específica. Mesmo que a metodologia da pesquisa seja menos comum do que a metodologia de pesquisa, ela também é utilizada na estatística oficial em determinadas áreas. Portanto, mesmo que isso possa exigir algum realocamento de recursos humanos, as gestões estatísticas podem encontrar soluções por conta própria. No que diz respeito às habilidades de computação distribuída, principalmente relacionadas à TI, elas dependerão de como a infraestrutura de TI é gerida na organização. Dependendo de quão integrado está o departamento de TI, soluções podem ser encontradas no contexto dos acordos existentes. No entanto, as habilidades de processamento de sinais e aprendizado de máquina geralmente não existem na maioria das gestões estatísticas oficiais, e a aplicação dessas habilidades não pode ser terceirizada, pois devem ser aplicadas por especialistas em estatística. Consequentemente, sob essa perspectiva, a probabilidade desse risco também parece ser muito alta (5).
A cultura organizacional também influenciará a probabilidade desse risco. A presença de pessoal disposto a adquirir as habilidades necessárias por meio do autoaprendizado pode dar à organização a capacidade de reagir a uma nova fonte de dados, que requer habilidades diferentes das habituais. Isso dependerá da cultura organizacional de gestão estatística, ou seja, se ela incentivará os funcionários a adquirir novas habilidades e permitirá que esses funcionários tenham tempo para o aprendizado autônomo.
Assim, a probabilidade de que a gestão estatística não consiga processar e analisar novas fontes de dados devido à falta de habilidades de seus funcionários deverá ficar entre provável (4) e frequente (5), dependendo da cultura de autoaprendizado da organização.
6.1.3. Influência
A gestão estatística, incapaz de processar e analisar grandes fontes de dados devido à falta de habilidades de seus funcionários, pode ter duas potenciais consequências negativas: 1) a fonte de dados não será explorada, pelo menos, não de forma completa; 2) a fonte será utilizada de forma inadequada.
A falta de capacidade para explorar completamente o potencial de uma fonte valiosa de big data terá um impacto significativo (2) a curto prazo, uma vez que as gestões estatísticas realmente dispõem de ferramentas estatísticas para atender às necessidades atuais. No entanto, a longo prazo (e possivelmente até a médio prazo), as consequências da perda dessa oportunidade serão críticas (4), pois as gestões estatísticas enfrentam cada vez mais a concorrência de fornecedores privados que não possuem a mesma estrutura institucional que lhes permita garantir à sociedade a independência dos dados estatísticos.
No entanto, o uso incorreto da fonte terá consequências extremamente negativas para as instituições estatísticas, uma vez que a estatística oficial depende em grande parte de sua reputação ao cumprir sua missão. No entanto, podemos afirmar que a habilidade mais importante, cuja falta pode levar a resultados incorretos, é a inferência estatística, em particular a inferência baseada em modelos, que também tem uma probabilidade menor de estar ausente. Portanto, o impacto esperado será mais crítico (4) do que extremo.
6.1.4. Prevenção
Os serviços estatísticos podem ativamente prevenir esse risco de duas maneiras: 1) capacitação; e 2) recrutamento.
As instituições estatísticas podem fornecer ao pessoal as habilidades necessárias, definindo detalhadamente as competências requeridas para utilizar grandes fontes de dados na produção estatística, elaborando um inventário das habilidades existentes entre os funcionários, identificando as necessidades de treinamento e, em seguida, organizando cursos de formação.
As instituições estatísticas também podem recrutar novos funcionários com as habilidades necessárias. Isso parece ter sérias limitações, uma vez que as instituições estatísticas não conseguirão recrutar uma massa crítica de pessoal para a situação em que o uso de grandes fontes de dados será amplamente disseminado na divisão, e os novos funcionários ainda precisarão de alguns anos para atingir o nível de experiência dos funcionários existentes. No entanto, pelo menos alguns dos novos funcionários recrutados no âmbito do normal processo de renovação de pessoal podem ter habilidades relacionadas a dados massivos.
6.1.5. Mitigação
Diante de uma situação em que novas fontes de grandes dados estão disponíveis sem funcionários com as habilidades necessárias, as instituições estatísticas podem mitigar as consequências negativas de duas maneiras: 1) subcontratação; e 2) colaboração.
As gestões estatísticas podem firmar contratos para o tratamento de dados e análise de novas fontes de grandes dados com outras organizações que oferecem esses tipos de serviço. Parece ser uma solução viável, uma vez que um novo setor de empresas especializadas no tratamento desse tipo de dados está surgindo. No entanto, essa solução em si traz certos riscos, pois a gestão estatística terá menor controle sobre a produção de produtos estatísticos potencialmente sensíveis. Essa abordagem também apresenta a desvantagem de não permitir que os funcionários da gestão estatística aprendam e adquiram as habilidades necessárias.
A colaboração com outras organizações, onde há funcionários com as habilidades necessárias e que também estão interessados em estudar a fonte de grandes dados, parece ser uma solução mais promissora. Essa colaboração pode assumir a forma de projetos conjuntos entre os funcionários da gestão estatística e os de outras organizações em pé de igualdade, compartilhando seus conhecimentos. Isso permitiria não apenas reduzir o risco de escassez de habilidades, mas também permitiria que os funcionários da gestão estatística adquirissem essas habilidades.
6.2. Fuga de especialistas para outras organizações
6.2.1. Descrição
Esse risco consiste no fato de que as gestões estatísticas perdem seu pessoal para outras organizações após terem adquirido habilidades relacionadas a grandes dados.
6.2.2. Probabilidade
A probabilidade desse risco dependerá de dois fatores: 1) oportunidades atraentes existentes em organizações fora da estatística oficial; 2) condições de trabalho nas gestões estatísticas.
No que diz respeito às capacidades nas organizações fora das estatísticas oficiais, a probabilidade desse risco parece provável (4). Há uma alta demanda por pessoas com habilidades em big data no setor privado, bem como em outras organizações do setor público. Após adquirir habilidades em big data, as estatísticas oficiais obterão uma vantagem comparativa sendo especialistas experientes na área de estatística. Além das habilidades específicas em big data, outras organizações exigem especialistas em dados que possuam habilidades mais tradicionais, como avaliação das necessidades dos usuários e desenvolvimento de indicadores-chave de desempenho (KPI), que são comuns para os estatísticos oficiais. Além disso, espera-se que os funcionários que tendem a adquirir novas habilidades também sejam os mesmos que estarão mais abertos a mudanças na carreira e deixarão a gestão estatística.
No que se refere às condições de trabalho nas gestões estatísticas, isso, evidentemente, dependerá principalmente do escritório específico. No entanto, as gestões estatísticas, de modo geral, ainda oferecem oportunidades profissionais atraentes para pessoas com habilidades quantitativas. As gestões estatísticas oferecem a maior variedade de domínios possíveis para trabalhar e a maior seleção de dados para atentar. Isso, de certa forma, reduzirá a probabilidade de que as gestões estatísticas percam seu pessoal devido a circunstâncias imprevistas (3).
6.2.3. Impacto
O impacto desse risco será o mesmo que o risco da falta de pessoal com as habilidades adequadas, em primeiro lugar. Assim, o impacto será crítico (4), como mencionado acima.
6.2.4. Prevenção
Parece que a única maneira possível para as agências estatísticas evitarem esse risco é garantir condições de trabalho atrativas para seus colaboradores. Isso é, de um modo geral, verdadeiro para todo o pessoal. No entanto, no caso específico em que os funcionários estão abertos a adquirir novas habilidades, nomeadamente habilidades em trabalhar com grandes dados, as condições de trabalho podem ser aprimoradas, proporcionando oportunidades de aprendizado onde eles possam desenvolver seus interesses profissionais. As agências estatísticas também podem se concentrar em estarem abertas a novos projetos e ideias inovadoras relacionados a novas fontes de grandes dados que vêm de estatísticos trabalhando em várias áreas da estatística. Por fim, a prevenção da perda de pessoal para outras organizações, em razão das suas habilidades em trabalhar com grandes dados, dependerá de uma boa identificação de colaboradores capazes e dispostos a trabalhar com tais dados, assim como de oferecer boas oportunidades para seu desenvolvimento profissional.
6.2.5. Mitigação
A redução desse risco será feita em relação ao risco da falta de pessoal com as habilidades adequadas: 1) subcontratação; e 2) colaboração.
7. Discussão
A partir desta primeira revisão, é evidente que não é possível estabelecer uma única probabilidade ou impacto para o referido 'risco de grandes dados' - como regra geral, ambos os indicadores dependem significativamente da fonte dos grandes dados, bem como da 'estatística oficial baseada em grandes dados'.
produto '.
Assim, chegamos à conclusão de que o próximo passo lógico nessa direção é a adoção de uma série de projetos-piloto em potencial (cada um deles envolvendo uma combinação de um ou mais BDSs e um ou mais BDOSs) como ponto de partida e - para cada um desses pilotos - a busca por avaliar a probabilidade e o impacto de cada risco.
Com esse objetivo, estamos prestes a lançar uma pesquisa com as partes interessadas, buscando avaliar a avaliação do OSC sobre probabilidade, impacto (e possíveis ações para prevenir / mitigar consequências) em relação a uma série de projetos-piloto potenciais - e pedindo propostas do OSC sobre riscos que não incluímos neste documento.
8. REFERÊNCIASUNECE (2014), «Uma estrutura sugerida para a Qualidade dos Grandes Dados», Entregas da Equipe de Tarefas sobre Qualidade de Big Data da UNECE,
a%20Quality%20Framework%20-%20final-%20Jan08-2015.pdf?version=1&modificationDate=1420725063663&api=v2
UNECE (2014), «Quão grandes são os Grandes Dados? Explorando o papel dos Grandes Dados nas Estatísticas Oficiais»,
Daas, P., S. Ossen, R. Vis-Visschers e J. Arends-Toth (2009), Lista de Verificação para a Avaliação da Qualidade de Fontes de Dados Administrativos, Estatísticas Países Baixos, Haia/Heerlen
Dorfman, Mark S. (2007), Introdução à Gestão de Riscos (e ed.), Cambridge, Reino Unido, Woodhead-Faulkner, p. 18, ISBN 0-85941-332-22)
Eurostat (2014), «Procedimento de acreditação para dados estatísticos de fontes não oficiais» na Análise das Metodologias para uso da Internet na coleta de dados da sociedade da informação e outras estatísticas,
Reimsbach-Kounatze, C. (2015), “A Proliferação dos ‘Grandes Dados’ e Implicações para as Estatísticas Oficiais e Agências Estatísticas: Uma Análise Preliminar”, Documentos de Economia Digital da OCDE, No. 245, Publicação da OCDE.
Reis, F., Ferreira, P., Perduca, V. (2014) «O uso de evidências de atividade web para aumentar a pontualidade dos indicadores de estatísticas oficiais», trabalho apresentado na conferência IAOS 2014,
Mesmo que não mencione explicitamente riscos, este documento aborda, de fato, os muitos riscos associados ao uso de dados de atividade web para estatísticas oficiais. Eurostat (2007), Manual sobre Métodos e Ferramentas de Avaliação da Qualidade de Dados,
Fonte: habr.com
