

Olá a todos. Com a proximidade do início do curso preparamos para você a tradução de um artigo interessante.
O guia de hoje irá apresentar os fundamentos para começar a trabalhar com o pacote aircrack-ng. Claro, é impossível fornecer todas as informações necessárias e cobrir cada cenário. Esteja preparado para fazer o trabalho de casa e realizar pesquisas por conta própria. No e no há muitos tutoriais adicionais e outras informações úteis.
Embora não cubra todos os passos do início ao fim, o guia explora mais detalhadamente o trabalho com aircrack-ng.
Configuração do hardware, instalação do Aircrack-ng
O primeiro passo para garantir o funcionamento correto aircrack-ng no seu sistema Linux é o patch e a instalação do driver adequado para sua placa de rede. Muitas placas funcionam com vários drivers, alguns deles fornecem a funcionalidade necessária para usar aircrack-ng, outros não.
Acho desnecessário dizer que você precisa de uma placa de rede compatível com o pacote aircrack-ng. Isso significa que o hardware deve ser totalmente compatível e capaz de injetar pacotes. Com uma placa de rede compatível, você pode invadir um ponto de acesso sem fio em menos de uma hora.
Para determinar a que categoria sua placa pertence, consulte a página Leia , se você não souber como usar a tabela. No entanto, isso não impedirá que você aprenda algo novo e verifique certas propriedades da sua placa ao ler o guia.
Para começar, você precisa saber qual chipset está sendo usado na sua placa de rede e qual driver você precisará para isso. Você deve determinar isso com as informações do parágrafo acima. Na seção você descobrirá quais drivers são necessários.
Instalação do aircrack-ng
A versão mais recente do aircrack-ng pode ser obtida , ou você pode usar uma distribuição para testes de penetração, como Kali Linux ou Pentoo, que já inclui a versão mais recente. aircrack-ng.
Para instalar o aircrack-ng, consulte a .
Fundamentos do IEEE 802.11
Bem, agora que tudo está pronto, é hora de fazer uma pausa antes de começarmos a agir e aprender um pouco sobre como funcionam as redes sem fio.
A próxima parte é importante para que você consiga entender caso algo não funcione como esperado. Compreender como tudo isso funciona ajudará você a encontrar o problema ou, pelo menos, a descrevê-lo corretamente para que outra pessoa possa ajudá-lo. Aqui tudo é um pouco complexo, e você pode querer pular esta parte. No entanto, para invadir redes sem fio, é necessário um pouco de conhecimento, e por isso hackear é um pouco mais do que apenas digitar um comando e deixar o aircrack fazer tudo por você.
Como encontrar uma rede sem fio
Esta parte é uma breve introdução às redes gerenciadas que funcionam com pontos de acesso (Access Point, AP). Cada ponto de acesso envia cerca de 10 chamados quadros de beacon (beacon frame) por segundo. Esses pacotes contêm as seguintes informações:
- Nome da rede (ESSID);
- Se a criptografia está em uso (e qual criptografia é usada, mas note que essa informação pode não ser verdadeira, apenas porque o ponto de acesso a informa);
- Quais velocidades de transmissão de dados são suportadas (em MBit);
- Em qual canal a rede está situada.
É exatamente essa informação que é exibida na ferramenta que se conecta especificamente a esta rede. Ela é exibida quando você permite que o cartão escaneie redes com o iwlist <interface> scan
Cada ponto de acesso possui um endereço MAC exclusivo (48 bits, 6 pares de números hexadecimais). Ele se parece aproximadamente assim: 00:01:23:4A:BC:DE. Cada dispositivo de rede tem esse endereço, e os dispositivos se comunicam entre si usando-o. Portanto, é algo como um nome exclusivo. Os endereços MAC são únicos e não há dois dispositivos com endereços MAC iguais.
Conexão à rede
Existem várias opções para se conectar a uma rede sem fio. Na maioria das vezes, utiliza-se a Autenticação de Sistema Aberto. (Opcional: se você deseja saber mais sobre autenticação, .)
Autenticação de Sistema Aberto:
- Solicita a autenticação do ponto de acesso;
- O ponto de acesso responde: OK, você está autenticado.
- Solicita a associação do ponto de acesso;
- O ponto de acesso responde: OK, você está conectado.
Este é o caso mais simples, mas problemas surgem quando você não tem permissões de acesso, pois:
- Utiliza-se WPA/WPA2, e você precisa da autenticação APOL. O ponto de acesso responderá com uma recusa na segunda etapa.
- O ponto de acesso tem uma lista de clientes permitidos (endereços MAC) e não permitirá que ninguém mais se conecte. Isso é chamado de filtragem por MAC.
- O ponto de acesso utiliza Autenticação por Chave Compartilhada, ou seja, você precisa fornecer a chave WEP correta para se conectar. (Veja a seção para saber mais sobre isso)
Simples sniffing e hacking
Detecção de redes
A primeira coisa a fazer é encontrar um alvo potencial. No pacote aircrack-ng, há uma ferramenta para isso, mas você pode usar outros programas como, por exemplo, Kismet .
Para colocar a placa de rede em modo de monitoramento, use
airmon-ng :
Assim, você criará outra interface e adicionará a ela"mon" . Portanto,wlan0 wlan0mon se tornará . Para verificar se a placa de rede realmente está em modo de monitoramento, executeiwconfig e confira por si mesmo. Em seguida, execute
para procurar redes: airodump-ng wlan0mon
não conseguirá se conectar ao dispositivo WLAN, você verá algo assim:Se airodump-ng saltando de canal em canal e mostrando todos os pontos de acesso dos quais recebe beacon. Os canais de 1 a 14 são usados para os padrões 802.11 b e g (nos EUA, apenas os canais de 1 a 11 são permitidos; na Europa, de 1 a 13 com algumas exceções; no Japão, de 1 a 14). O 802.11a opera na faixa de 5 GHz, e sua disponibilidade varia em diferentes países mais do que na faixa de 2,4 GHz. Em geral, os canais conhecidos vão de 36 (32 em alguns países) a 64 (68 em alguns países) e de 96 a 165. No Wikipedia, você pode encontrar mais informações detalhadas sobre a disponibilidade dos canais. No Linux, a permissão/proibição de transmissão em canais específicos para o seu país é gerenciada pelo
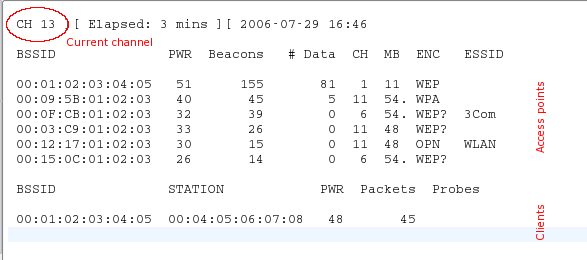
Central Regulatory Domain Agent O canal atual é mostrado no canto superior esquerdo.
O canal atual é exibido no canto superior esquerdo.
Após algum tempo, os pontos de acesso aparecerão e (espero) alguns clientes relacionados.
O bloco superior mostra os pontos de acesso detectados:
bssid
endereço MAC do ponto de acesso
pwr
qualidade do sinal, quando o canal é selecionado
pwr
força do sinal. alguns drivers não a reportam.
beacons
número de beacons recebidos. se você não tem a indicação da força do sinal, pode medi-la em beacons: quanto mais beacons, melhor o sinal.
data
número de quadros de dados recebidos
ch
canal em que o ponto de acesso opera
mb
velocidade ou modo do ponto de acesso. 11 é puro 802.11b, 54 é puro 802.11g. os valores entre esses dois são uma mistura.
enc
criptografia: opn: sem criptografia, wep: criptografia wep, wpa: wpa ou wpa2, wep?: wep ou wpa (não está claro ainda)
essid
nome da rede, às vezes oculto
O bloco inferior mostra os clientes detectados:
bssid
endereço MAC com o qual o cliente está associado a este ponto de acesso
station
endereço MAC do próprio cliente
pwr
força do sinal. alguns drivers não a reportam.
packets
número de quadros de dados recebidos
probes
nomes de rede (essid) que este cliente já testou
Agora você precisa monitorar a rede alvo. Pelo menos um cliente deve estar conectado, pois hackear redes sem clientes é um tema mais complexo (veja a seção ). Ela deve usar criptografia WEP e ter um bom sinal. Talvez você possa mudar a posição da antena para melhorar a recepção do sinal. Às vezes, alguns centímetros podem ser decisivos para a força do sinal.
No exemplo acima, há uma rede 00:01:02:03:04:05. Ela se revelou o único alvo possível, pois apenas um cliente está conectado a ela. E ainda tem um bom sinal, por isso é um alvo adequado para prática.
Sniffing de Vetores de Inicialização
Devido aos pulos entre os canais, você não conseguirá capturar todos os pacotes da rede alvo. Portanto, queremos ouvir apenas em um canal e também gravar todos os dados no disco, para que possamos usá-los posteriormente para hackear:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon Com o parâmetro -c você escolhe o canal, e o parâmetro após -w é o prefixo dos dumps de rede gravados no disco. A flag –bssid junto com o endereço MAC do ponto de acesso limita a captura de pacotes a um único ponto de acesso. A flag –bssid está disponível apenas em versões mais recentes airodump-ng.
Antes de quebrar o WEP, você precisará de 40.000 a 85.000 vetores de inicialização (Initialization Vector, IV) diferentes. Cada pacote de dados contém um vetor de inicialização. Eles podem ser reutilizados, então o número de vetores geralmente é um pouco menor que o número de pacotes interceptados.
Assim, você terá que esperar para interceptar de 40 mil a 85 mil pacotes de dados (com IV). Se a rede não estiver ocupada, isso pode demorar muito tempo. Você pode acelerar esse processo usando um ataque ativo (ou ataque de repetição). Falaremos sobre isso na próxima parte.
Hack
Se você já tiver um número suficiente de vetores de inicialização interceptados armazenados em um ou mais arquivos, pode tentar quebrar a chave WEP:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap O endereço MAC após a flag -b – é o BSSID do alvo, e dump-01.cap – é o arquivo que contém os pacotes interceptados. Você pode usar vários arquivos, basta adicionar todos os nomes ao comando ou utilizar um caractere curinga, por exemplo, dump*.cap.
Mais informações sobre os parâmetros , a saída e o uso você pode obter no .
O número de vetores de inicialização necessários para quebrar a chave não é limitado. Isso acontece porque alguns vetores são mais fracos e perdem mais informações sobre a chave do que outros. Normalmente, esses vetores de inicialização são misturados com os mais fortes. Portanto, se você tiver sorte, poderá quebrar a chave com apenas 20.000 vetores de inicialização. No entanto, muitas vezes isso é insuficiente, aircrack-ng pode levar muito tempo (uma semana ou mais, em caso de alta imprecisão), e então dizer que a chave não pode ser quebrada. Quanto mais vetores de inicialização você tiver, mais rápido pode ser a quebra e geralmente isso acontece em questão de minutos ou até segundos. A experiência mostra que para quebrar é suficiente de 40.000 a 85.000 vetores.
Existem pontos de acesso mais avançados que usam algoritmos especiais para filtrar vetores de inicialização fracos. Como resultado, você não poderá obter mais do que N vetores do ponto de acesso, ou precisará de milhões de vetores (por exemplo, 5-7 milhões) para quebrar a chave. Você pode , o que fazer nessas situações.
Ataques ativos
A maioria dos dispositivos não suporta injeções, pelo menos sem drivers modificados. Alguns suportam apenas certos tipos de ataques. Consulte a e olhe para a coluna aireplay. Às vezes, essa tabela não fornece informações atualizadas, então se você ver a palavra “NO” ao lado do seu driver, não fique desapontado; em vez disso, dê uma olhada na página inicial do driver, na lista de distribuição de drivers em . Se você conseguiu realizar a reprodução com sucesso usando um driver que não estava na lista de suportados, sinta-se à vontade para sugerir alterações na página da tabela de compatibilidade e adicionar um link para um guia breve. (Para isso, você precisa solicitar uma conta wiki no IRC.)
Primeiro, você precisa garantir que a injeção de pacotes realmente funciona com a sua placa de rede e driver. A maneira mais simples de verificar é realizar um ataque de injeção de teste. Antes de continuar, certifique-se de que você passou por esse teste. Sua placa deve ser capaz de injetar pacotes, para que você possa prosseguir com os próximos passos.
Você precisará do BSSID (endereço MAC do ponto de acesso) e do ESSID (nome da rede) do ponto de acesso, que não realiza filtragem por endereços MAC (por exemplo, o seu), e que esteja dentro do alcance.
Tente conectar ao ponto de acesso usando :
aireplay-ng --fakeauth 0 -e "seu ESSID da rede" -a 00:01:02:03:04:05 wlan0mon O valor depois de -a será o BSSID do seu ponto de acesso.
A injeção teve sucesso se você ver algo assim:
12:14:06  Enviando solicitação de autenticação
12:14:06  Autenticação bem-sucedida
12:14:06  Enviando solicitação de associação
12:14:07  Associação bem-sucedida :-)
Caso contrário:
- Verifique a correção do ESSID e do BSSID;
- Assegure-se de que a filtragem por endereços MAC está desativada no seu ponto de acesso;
- Tente isso em outro ponto de acesso;
- Assegure-se de que seu driver está configurado corretamente e é suportado;
- Em vez de "0", experimente "6000 -o 1 -q 10".
Repetição ARP
Agora que sabemos que a injeção de pacotes funciona, podemos fazer algo que acelere muito a captura de vetores de inicialização: ataque de injeções .
A ideia principal
Em termos simples, o ARP funciona enviando uma solicitação de broadcast para um endereço IP, e o dispositivo com esse endereço IP envia uma resposta de volta. Como o WEP não protege contra reprodução, você pode capturar o pacote e enviá-lo repetidamente enquanto ele for válido. Assim, você precisa apenas interceptar e reproduzir a solicitação ARP enviada pelo ponto de acesso para gerar tráfego (e obter os vetores de inicialização).
Método preguiçoso
Primeiro, abra uma janela com airodump-ng, que captura o tráfego (veja acima). Aireplay-ng e airodump-ng podem funcionar simultaneamente. Aguarde a presença de um cliente na rede alvo e inicie o ataque:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b indica o BSSID alvo, -h para o endereço MAC do cliente conectado.
Agora você precisa aguardar a recepção do pacote ARP. Geralmente, é preciso esperar alguns minutos (ou ler o artigo adiante).
Se você tiver sorte, verá algo como:
Salvando solicitações ARP em replay_arp-0627-121526.cap
Você também deve iniciar airodump para capturar as respostas.
Lidas 2493 pacotes (recebidos 1 solicitações ARP), enviados 1305 pacotes...
Se você precisar interromper a reprodução, não é necessário esperar pela próxima solicitação ARP, você pode simplesmente usar os pacotes capturados anteriormente com a opção -r <nome_do_arquivo>
Ao usar injeções ARP, você pode utilizar o método PTW para quebrar a chave WEP. Ele reduz significativamente o número de pacotes necessários e, portanto, o tempo para a quebra. Você precisa capturar um pacote completo usando airodump-ng, ou seja, não use a opção “--ivs” ao executar o comando. Para aircrack-ng use “aircrack -z <nome_do_arquivo>”
Se a quantidade de pacotes de dados recebidos airodump-ng parar de aumentar, você pode precisar diminuir a taxa de reprodução. Faça isso com a opção -x <pacotes por segundo>
Método agressivo
A maioria dos sistemas operacionais limpa o cache ARP ao ser desconectado. Se você precisar enviar o próximo pacote após a reconexão (ou simplesmente usar DHCP), eles enviam uma solicitação ARP. Como efeito colateral, você pode capturar o ESSID e, possivelmente, o keystream durante a reconexão. Isso é útil se o ESSID do seu alvo estiver oculto ou se ele usar autenticação de chave compartilhada.
Deixe airodump-ng e aireplay-ng funcionar. Abra outra janela e inicie :
Aqui -a – este é o BSSID do ponto de acesso, -c o endereço MAC do cliente selecionado.
Espere alguns segundos e o ARP replay funcionará.
A maioria dos clientes tenta restabelecer a conexão automaticamente. Mas o risco de que alguém reconheça este ataque, ou pelo menos, preste atenção ao que está acontecendo na WLAN, é maior do que em outros ataques.
Mais ferramentas e informações sobre elas, você .
Fonte: habr.com
