

, de que 80% das mensagens eletrônicas no mundo são spam. Ou seja, mensagens de e-mail que são completamente desnecessárias para o destinatário (e isso é triste). Mas, como se isso não fosse suficiente, entre os spams muitas vezes há e-mails enviados com intenções maliciosas: por exemplo, para roubar ou deletar dados, ou extorquir.
KPIV:
Como sabemos, para que um e-mail realmente cause danos aos sistemas de computação, a simples entrega do e-mail ao destinatário é na maioria das vezes insuficiente. É necessária uma 'parte contrária disposta a cooperar', ou seja, o usuário deve tomar ações que levarão à execução do plano do criminoso.
Normalmente, essa ação envolve 'abrir' um arquivo anexo ao e-mail, ou seja, o acionamento manual para processar o arquivo com o programa apropriado dentro do sistema operacional do usuário.
O que é ainda mais triste é que o oponente-assistente não é uma ave rara, e nosso spamer-criminoso pode contar com isso.
E isso leva a
Resumindo, nossa contadora abre uma conta, e na verdade não é uma conta, mas um vírus.
Os e-mails mal-intencionados, claro, têm diferenças importantes. Mas esperar pela atenção e consciência dos usuários é uma má ideia. Mesmo as apresentações exuberantes sobre 'não abra isso' com fogos de artifício e o desempenho solo do CEO (composição 'Polímeros') logo se apagam da memória do trabalhador de escritório.
Claro, sistemas bem configurados nos protegerão da maioria desses ataques. Mas a palavra-chave ainda é 'da maioria'. Ninguém pode garantir 100%; e se chega ao usuário, reforçá-lo, como um dos pontos mais fracos dos sistemas, é uma boa ação.
No âmbito da criminalidade cibernética, tecnologia e engenharia social andam de mãos dadas. O criminoso entende que é difícil se passar por alguém em quem o usuário confia incondicionalmente, e por isso é obrigado a usar outras táticas: intimidação, coerção, imitar autoridades reconhecidas e/ou usar nomes falsos apropriados – por exemplo, enviar e-mails em nome de órgãos governamentais e grandes empresas.
E, como nos ensinam os antigos: se não podemos vencer, devemos liderar. De fato, o que nos torna piores que os spammers? Somos muito melhores! E temos muito mais oportunidades. Além disso, a própria tarefa exigirá as habilidades mínimas de programação e praticamente não afetará os sistemas existentes.
Aviso: o autor não é um spammer, o spammer não é o autor. O autor está apenas e exclusivamente do lado do bem.
A tarefa é muito simples:
nós mesmos enviaremos e-mails aos nossos usuários, semelhantes aos mal-intencionados. Nos anexos desses e-mails, incluiremos documentos onde escreveremos em letras grandes "NÃO ABRA DOCUMENTOS DE TAIS E-MAILS. Seja mais atento e cauteloso."
Assim, para a nossa tarefa, existem as seguintes condições:
Condição 1. Os e-mails devem ser diferentes. Se formos enviar a todos sempre o mesmo e-mail, não haverá diferença em relação às lembretes comuns em reuniões, para os quais os usuários já desenvolveram uma resistência. Precisamos estimular no usuário o sistema responsável pela aprendizagem. Daí surgem as seguintes condições:
Condição 2. Os e-mails devem parecer reais. Enviar e-mails de "Companhia de Carne" ou de Barack Obama é possível, mas ineficaz. Vale a pena usar nomes de organizações e órgãos que realmente existem (e diferentes!);
Condição 3. Além disso é importante que os e-mails pareçam um pouco estranhos. Eles devem ser um pouco duvidosos, para despertar suspeitas tanto no usuário quanto ativar o sistema de aprendizagem no cérebro;
Condição 4. E, além de tudo isso, os e-mails devem chamar a atenção e provocar. Bom, aqui tudo é simples, não precisamos inventar nada: os spammers já fizeram isso por nós. "Multas", "Decisões Judiciais" e até mesmo apenas "Documentos" em anexos, "Indenizações", "Reavaliações", "Juros" no assunto e muitas palavras como "Urgente", "Imediatamente", "Devemos", "Pague" no texto – e o trabalho está feito.
Para realizar esse conjunto mágico, serão necessárias habilidades mínimas de programação e uma noite entediante. O autor usou Python 3 (porque precisava praticar) e JS (para coletar dados diretamente do console do navegador). Mas a maior parte do código pode ser facilmente implementada em ferramentas nativas do sistema operacional (bash, cmd), só que você terá dificuldades com os codificadores.
É justo reconhecer que a ideia não pertence ao autor, mas foi inspirada por uma grande empresa internacional. No entanto, a ideia é tão óbvia que, assim que a ouviu, o autor exclamou 'por que eu não pensei nisso antes?' e correu para realizá-la.
Assim, em primeiro lugar, precisamos das partes que comporão o e-mail. Começaremos pelo campo De – quem irá ameaçar nossos usuários assustados. Bem, quem: claro, os bancos, as autoridades fiscais, os tribunais e diversas empresas LTD estranhas. Também podemos adicionar modelos para futuras auto-preenchimentos, como PАО. CmpNmF. Veja from.txt
Agora precisamos, propriamente dito, de nomes. A empresa 'Romashka' e 'Vektor', assim como o infindável 'Tribunal de Moscovo', dificilmente ressoarão nas almas.
Felizmente, a internet nos oferece oportunidades incríveis para obter informações. Por exemplo, pode ser obtida com um simples comando em JavaScript diretamente no console do navegador, algo como:
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}Assim, podemos rapidamente formar uma excelente base para nossas tarefas (especialmente porque o autor já fez isso por você 🙂). Vamos salvar em texto simples, um banco de dados para essa tarefa é exagerado. O projeto utiliza a codificação UTF-8 com BOM, caso sejam usados os caracteres mais específicos. Veja nos arquivos txt com os respectivos nomes.
A seguir, precisamos gerar um endereço de e-mail correto (do ponto de vista dos padrões, mas não necessariamente existente) para que nosso e-mail seja exibido adequadamente e redirecionado corretamente. Para algumas denominações, o autor utilizou domínios fixos, enquanto para outras, gerou automaticamente a partir do nome, utilizando uma biblioteca de transliteração, algo como LTD 'Vektor' -> warning@ooovektor.ru. O nome da caixa é retirado da lista no código e também deve inspirar temor: 'vzyskanie', 'shtraf', 'dolg', 'alarm' e outros 'zapros'.
Agora – o assunto do e-mail.
O assunto deve necessariamente atrair atenção, caso contrário, o e-mail passará despercebido. Deixe a criatividade do seu assustador interno de contabilidade fluir, e tudo funcionará: 'Fechamento de conta(s) (CmpNm)', 'Ao contador chefe (CmpNm)', 'Requerimento (para CmpNm)' 'Pague imediatamente (!!!)' e outras travessuras.
Veja subj.txt. Adicione a gosto, misture, não agite.
O texto do e-mail deve parecer um pouco estranho. Já chamamos a atenção do usuário, agora nossa tarefa é causar suspeitas. Portanto, não é necessário ser muito cuidadoso nesta parte. Vamos pegar frases ameaçadoras de spammers e combiná-las aleatoriamente; a precisão total só nos atrapalhará. O resultado será algo como:
(importante) Informação (LLC "TESTE") Sobre a fatura no âmbito do processo judicial
 abra os documentos em anexo
 decisão em anexo
Veja msg.txt. Sugestões são bem-vindas.
E, finalmente, o anexo. Neste projeto, atualmente, estão previstos 3 tipos de anexos: pdf, doc, docx. Os arquivos são copiados dos modelos sem alterar o conteúdo, e o arquivo de anexo recebe um nome da lista ("Decisão", "Decisão judicial", etc., veja flnms.txt). Para os primeiros dois tipos, o tamanho é gerado aleatoriamente, adicionando zeros ao final do arquivo. Com docx isso não funciona (embora, após o processo de recuperação, o arquivo aberto no Word; e o LibreOffice, por exemplo, abre arquivos docx com arquivos externos adicionados através da interface de compactação sem problemas).
E nós teremos uma maravilha assim:
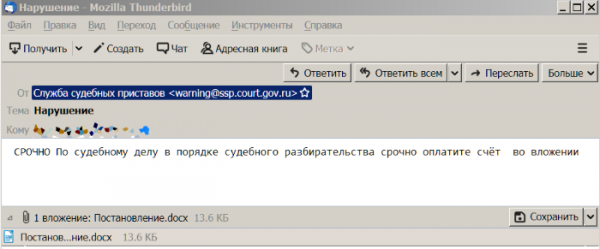
Pode ser enviado:
gen_msg.py buh@oootest.ru
Na verdade, é isso. Um trabalho de uma hora, e os benefícios... E haverá benefícios. Pois a teoria é seca, mas a árvore da vida floresce exuberante – explicações não são compreendidas, lembretes são esquecidos, e as pessoas adquirem habilidades apenas na prática. E é melhor sermos professores do que depois ter que restaurar tudo a partir de backups, certo?
Apenas usuários registrados podem participar da pesquisa. , por favor.
Testaram com seus usuários? Quais foram os resultados?
0,0%Ninguém se deixou enganar, eliminaram sem perguntas.
0,0%Alguns relataram e-mails suspeitos, não abriram os anexos.
50,0%Alguns abriram os anexos (contarei nos comentários o que aconteceu depois).
50,0%Recebi uma bronca da chefia.
Seis usuários votaram. Vinte e um usuários se abstiveram.
Fonte: habr.com
