

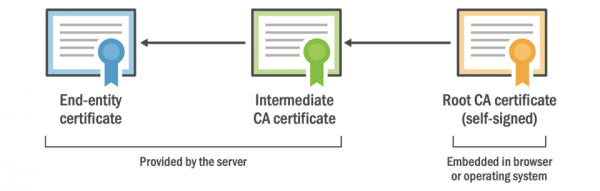
Para que o navegador possa autenticar o site, este apresenta-se com uma cadeia de certificados válida. Uma cadeia típica é mostrada acima, podendo conter mais de um certificado intermediário. O número mínimo de certificados em uma cadeia válida é três.
O certificado raiz é o coração da autoridade certificadora. Ele está literalmente embutido no seu sistema operacional ou navegador, e está fisicamente presente no seu dispositivo. Não pode ser trocado pelo servidor. É necessário uma atualização forçada do sistema operacional ou do firmware do dispositivo.
O especialista em segurança Scott Helme , que os principais problemas surgirão na autoridade certificadora Let’s Encrypt, pois hoje este é o CA mais popular na internet, e seu certificado raiz logo "expirará". A mudança do raiz da Let’s Encrypt .
Os certificados finais e intermediários da autoridade certificadora (CA) são entregues ao cliente a partir do servidor, enquanto o certificado raiz está no cliente já existe, portanto, com esta coleção de certificados é possível construir uma cadeia e autenticar o site.
O problema é que cada certificado tem um prazo de validade, após o qual precisa ser trocado. Por exemplo, a partir de 1º de setembro de 2020, o navegador Safari planeja introduzir uma limitação no prazo de validade dos certificados TLS do servidor .
Isso significa que todos nós teremos que substituir os certificados de servidor pelo menos a cada 12 meses. Essa limitação se aplica apenas a certificados de servidor, ela não também se estende aos certificados raiz da CA.
Os certificados da CA são regulados por um conjunto diferente de regras, portanto têm diferentes limitações de validade. É muito comum encontrar certificados intermediários com validade de 5 anos e certificados raiz com uma duração de até 25 anos!
Normalmente não há problemas com certificados intermediários, pois eles são fornecidos ao cliente pelo servidor, que troca seu próprio certificado com mais frequência, então, durante esse processo, também substitui o intermediário. É bastante fácil substituí-lo junto com o certificado do servidor, ao contrário do certificado raiz da CA.
Como já mencionamos, o CA raiz está embutido diretamente no próprio dispositivo do cliente, no sistema operacional, no navegador ou em outro software. A alteração do CA raiz não pode ser controlada pelo site. Aqui, é necessário uma atualização no cliente, seja uma atualização do sistema operacional ou do software.
Alguns CAs raiz existem há muito tempo, há cerca de 20-25 anos. Em breve, alguns dos CAs raiz mais antigos chegarão ao fim de sua vida útil natural, seu tempo está quase esgotado. Para muitos de nós, isso não será um problema, porque os CAs criaram novos certificados raiz, que já estão sendo distribuídos há muitos anos por meio de atualizações de sistemas operacionais e navegadores. Mas se alguém não atualizou seu sistema operacional ou navegador há muito tempo, isso é uma espécie de problema.
Essa situação ocorreu em 30 de maio de 2020 às 10:48:38 GMT. Este é o momento exato em que do centro de certificação Comodo (Sectigo).
Ele foi utilizado para assinatura cruzada, a fim de garantir a compatibilidade com dispositivos legados que não possuem o novo certificado raiz USERTrust em seu armazém.
Infelizmente, os problemas surgiram não apenas em navegadores legados, mas também em clientes não navegadores baseados em OpenSSL 1.0.x, LibreSSL e . Por exemplo, em decodificadores , no serviço , em aplicativos Fortinet, Chargify, na plataforma .NET Core 2.0 sob Linux e .
Esperava-se que o problema afetasse apenas sistemas legados (Android 2.3, Windows XP, Mac OS X 10.11, iOS 9, etc.), uma vez que navegadores modernos podem empregar o segundo certificado raiz USERTrust. Mas na verdade, começaram falhas em centenas de serviços web que utilizavam bibliotecas livres OpenSSL 1.0.x e GnuTLS. A conexão segura deixou de ser estabelecida, com a exibição de um erro de expiração do certificado.
O próximo é o Let’s Encrypt.
Outro bom exemplo da próxima mudança do CA raiz é o centro de certificação Let’s Encrypt. Já eles planejavam mudar da cadeia Identrust para sua própria cadeia ISRG Root, mas isso .
"Devido a preocupações sobre a disseminação insuficiente do raiz ISRG em dispositivos Android, decidimos adiar a data da transição para nosso próprio raiz de 8 de julho de 2019 para 8 de julho de 2020," diz a declaração oficial do Let’s Encrypt.
A data precisou ser adiada devido a um problema conhecido como «propagação de raiz» (root propagation), mais especificamente, à falta de propagação de raiz, quando o CA raiz não é amplamente reconhecido por todos os clientes.
Atualmente, o Let’s Encrypt usa um certificado intermediário assinado cruzadamente com uma cadeia até o CA raiz IdenTrust DST Root CA X3. Este certificado raiz foi emitido em setembro de 2000 e expira em 30 de setembro de 2021. Até essa data, o Let’s Encrypt planeja migrar para sua própria raiz autoassinada, o ISRG Root X1.
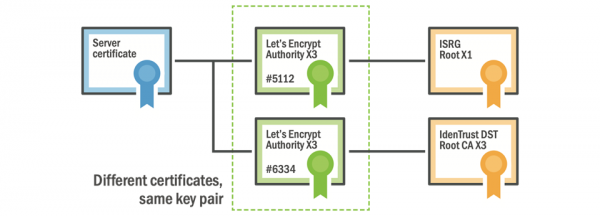
A raiz ISRG foi emitida em 4 de junho de 2015. Após isso, iniciou-se o processo de aprovação como autoridade de certificação, que foi concluído . Desde então, o CA raiz ficou disponível para todos os clientes através de uma atualização do sistema operacional ou software. Tudo o que era necessário fazer era instalar a atualização.
Mas esse é exatamente o problema.
Se seu celular, TV ou outro dispositivo não foi atualizado nos últimos dois anos — como ele saberá sobre o novo certificado raiz ISRG Root X1? E se ele não for instalado no sistema, todos os certificados do servidor Let’s Encrypt serão considerados inválidos pelo seu dispositivo assim que o Let’s Encrypt mudar para a nova raiz. E existe uma grande quantidade de dispositivos Android desatualizados que não foram atualizados há muito tempo.
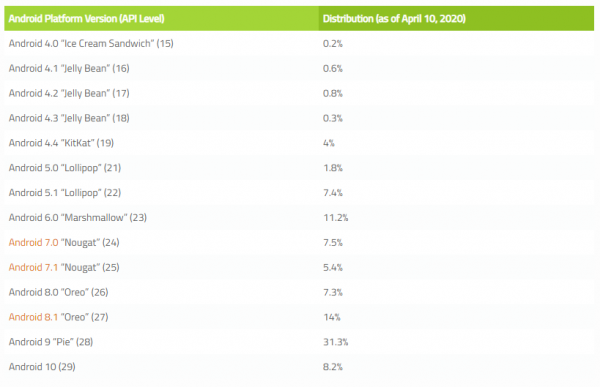
O ecossistema Android
É por isso que o Let’s Encrypt adiou a transição para sua própria raiz ISRG e ainda utiliza o link intermediário que se conecta ao CA raiz IdenTrust. Mas a transição terá que ser feita de qualquer forma. E a data para a mudança da raiz foi marcada para .
Para verificar se o seu dispositivo (TV, set-top box ou outro cliente) tem a raiz ISRG X1 instalada, acesse o site de teste . Se não aparecer um aviso de segurança, geralmente tudo está em ordem.
O Let’s Encrypt não é o único que enfrenta o desafio da transição para uma nova raiz. A criptografia na internet começou a ser utilizada há pouco mais de 20 anos, por isso, neste momento, muitos certificados raiz estão prestes a expirar.
Os proprietários de TVs inteligentes que não atualizaram o software do Smart TV por muitos anos podem enfrentar esse problema. Por exemplo, a nova raiz GlobalSign lançado em 2012, e após isso, alguns modelos antigos de Smart TV não conseguem estabelecer uma cadeia de confiança com ele, pois essa CA raiz simplesmente não está presente. Em particular, esses clientes não conseguiram estabelecer uma conexão segura com o site bbc.co.uk. Para resolver o problema, os administradores da BBC tiveram que tomar uma medida alternativa: eles por meio de certificados intermediários adicionais, utilizando raízes antigas e , que ainda não expiraram.
www.bbc.co.uk (Leaf)
GlobalSign ECC OV SSL CA 2018 (Intermediate)
GlobalSign Root CA - R5 (Intermediate)
GlobalSign Root CA - R3 (Intermediate)
Esta é uma solução temporária. O problema não desaparecerá, a menos que o software do cliente seja atualizado. Uma Smart TV é essencialmente um computador limitado com Linux. E sem atualizações, seus certificados raiz inevitavelmente se tornarão obsoletos.
Isso se aplica a todos os dispositivos, não apenas às TVs. Se você tem qualquer dispositivo conectado à internet que foi anunciado como um dispositivo "inteligente", é quase certo que o problema com certificados expirados também o afeta. Se o dispositivo não recebe atualizações, o repositório de CA raiz se tornará obsoleto com o tempo, e eventualmente o problema se manifestará. A rapidez com que o problema aparecerá depende do tempo desde a última atualização do repositório raiz. Isso pode ocorrer anos antes da data real de lançamento do dispositivo.
A propósito, este é o problema de por que algumas grandes plataformas de mídia não conseguem utilizar modernos centros de certificação automatizados como Let’s Encrypt, escreve Scott Helme. Eles não são adequados para Smart TVs, e o número de raízes é muito pequeno para garantir o suporte a certificados em dispositivos antigos. Caso contrário, a TV simplesmente não conseguirá executar serviços de streaming modernos.
O último incidente com a AddTrust mostrou que até grandes empresas de TI podem não estar preparadas para o vencimento de um certificado raiz.
A única solução para o problema é a atualização. Os desenvolvedores de dispositivos inteligentes devem garantir com antecedência um mecanismo para atualização do software e dos certificados raiz. Por outro lado, não é vantajoso para os fabricantes garantir o funcionamento de seus dispositivos após o término da garantia.
Fonte: habr.com
