

Vazamentos de dados são uma questão delicada para a segurança da informação. E agora, quando a maioria está trabalhando de casa, o risco de vazamentos é significativamente maior. É exatamente por isso que grupos cibernéticos conhecidos estão prestando mais atenção a protocolos de acesso remoto desatualizados e insuficientemente protegidos. E, curiosamente, um número crescente de vazamentos de dados hoje está relacionado ao Ransomware. Como, por que e de que forma — você pode ler abaixo.
Começamos com o fato de que o desenvolvimento e a disseminação de programas de ransomwares é um negócio criminoso muito lucrativo em si mesmo. Por exemplo, segundo estimativas do FBI dos Estados Unidos, ganhou aproximadamente $1 milhão por mês no último ano. E os criminosos que usaram o Ryuk conseguiram ainda mais — no início das atividades do grupo, suas receitas chegavam a até $3 milhões por mês. Portanto, não é surpreendente que muitos diretores de segurança da informação (CISO) apontem os ransomwares como um dos cinco principais riscos para os negócios.
O Centro de Segurança da Acronis Cyber Protection Operation Center (CPOC), localizado em Cingapura, confirma a intensificação da cibercriminalidade na área de Ransomware. Na segunda metade de maio, houve um bloqueio global de 20% a mais de ransomwares do que o habitual. Após uma leve desaceleração, agora, em junho, estamos observando um novo aumento na atividade. E há várias razões para isso.
Acessar o computador da vítima
As tecnologias de proteção estão em evolução, e os criminosos precisam alterar sua tática para atingir sistemas específicos. Os ataques direcionados de Ransomware ainda se espalham por meio de e-mails de phishing bem elaborados (aqui muito se deve à engenharia social). No entanto, recentemente, os desenvolvedores de malware têm se concentrado em atacantes remotos. Para atacá-los, podem ser encontrados serviços de acesso remoto mal protegidos, como RDP ou servidores VPN vulneráveis.
É exatamente isso que eles estão fazendo. No dark web, surgiram até serviços de ransomware como serviço, que fornecem tudo o que é necessário para atacar a organização ou pessoa escolhida.
Os invasores buscam qualquer maneira de penetrar na rede corporativa e expandir seu espectro de ataque. Assim, uma abordagem popular tem sido tentativas de infectar as redes de provedores de serviços. Como os serviços em nuvem estão apenas começando a ganhar popularidade, a infecção de um serviço popular permite atacar dezenas ou até centenas de vítimas ao mesmo tempo.
Em caso de violação dos consoles web de gerenciamento de sistemas de segurança ou backup, os atacantes podem desligar a proteção, excluir backups, e também garantir a implantação de seu malware em toda a organização. Aliás, é exatamente por isso que os especialistas recomendam proteger cuidadosamente todas as contas de serviço com autenticação multifatorial. Por exemplo, todos os serviços em nuvem da Acronis permitem estabelecer uma proteção dupla, pois, em caso de comprometimento da senha, os invasores podem anular todas as vantagens de usar um sistema abrangente de cibersegurança.
Ampliação do espectro de ataque
Quando o objetivo desejado é alcançado e o malware já está dentro da rede corporativa, para a propagação adicional, normalmente são utilizadas táticas bastante típicas. Os invasores estudam a situação e se esforçam para superar as barreiras criadas dentro da empresa para combater as ameaças. Esta parte do ataque pode ocorrer manualmente (afinal, se eles já entraram na rede, significa que a isca está no anzol!). Para isso, são usadas ferramentas bem conhecidas, como PowerShell, WMI PsExec, além do mais recente emulador Cobalt Strike e outras utilidades. Alguns grupos criminosos atacam intencionalmente gerenciadores de senhas para penetrar mais profundamente na rede corporativa. E um malware como Ragnar foi recentemente observado em uma imagem de máquina virtual VirtualBox totalmente fechada, que ajuda a ocultar a presença de software não autorizado na máquina.
Assim, ao entrar na rede corporativa, o malware tenta verificar o nível de acesso do usuário e aplicar senhas roubadas. Utilitários como Mimikatz e Bloodhound & Co. ajudam a invadir contas de administradores de domínio. E só quando o atacante considera que as possibilidades de disseminação estão esgotadas, é que um programa de ransomware é carregado diretamente nos sistemas dos clientes.
Ransomware como disfarce
Considerando a gravidade da ameaça de perda de dados, a cada ano, mais empresas implementam o chamado “plano de recuperação de desastres”. Com isso, elas não precisam se preocupar tanto com dados criptografados e, em caso de ataque de ransomware, não começam a reunir resgate, mas sim iniciam o processo de recuperação. No entanto, os criminosos também não estão parados. Sob a cobertura do ransomware, ocorre um roubo massivo de dados. Os primeiros a aplicar essa tática de forma ampla foram o Maze, ainda em 2019, embora outros grupos ocasionalmente tenham combinado ataques. Agora, o roubo de dados, simultaneamente à criptografia, é realizado por pelo menos Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO e Sekhmet.
Às vezes, os criminosos conseguem extrair da empresa dezenas de terabytes de dados, que poderiam ter sido detectados por meio de monitoramento de rede (se estivessem instalados e configurados). Afinal, na maioria das vezes, a transmissão de dados ocorre simplesmente via FTP, Putty, WinSCP ou scripts PowerShell. Para contornar sistemas de DLP e monitoramento de rede, os dados podem ser criptografados ou enviados como um arquivo compactado com senha, e isso representa um novo desafio para os serviços de segurança, que precisam verificar o tráfego de saída em busca de arquivos desse tipo.
O estudo do comportamento dos infostealers mostra que os criminosos não coletam qualquer tipo de informação — eles estão especificamente interessados em relatórios financeiros, bases de dados de clientes, dados pessoais de funcionários e clientes, contratos, registros e documentos legais. O malware escaneia os discos em busca de qualquer informação que teoricamente poderia ser utilizada para chantagem.
Se tal ataque foi bem-sucedido, normalmente os criminosos publicam um pequeno teaser, mostrando alguns documentos como prova de que os dados vazaram da organização. Alguns grupos até publicam conjuntos completos de dados em seu site, caso o prazo de pagamento do resgate já tenha expirado. Para evitar bloqueios e alcançar um público amplo, os dados são publicados também na rede TOR.
Outra forma de monetização é a venda de dados. Por exemplo, o Sodinokibi recentemente anunciou a realização de leilões abertos, onde os dados são entregues ao participante que fizer a maior oferta. O preço inicial desses leilões varia de $50.000 a $100.000, dependendo da qualidade e do conteúdo dos dados. Por exemplo, um conjunto de 10.000 registros de fluxos de caixa, dados comerciais confidenciais e carteiras de motorista digitalizadas foram vendidos por preços a partir de $100.000. Por $50.000, era possível adquirir mais de 20.000 documentos financeiros, além de três bancos de dados com arquivos contábeis e dados de clientes.
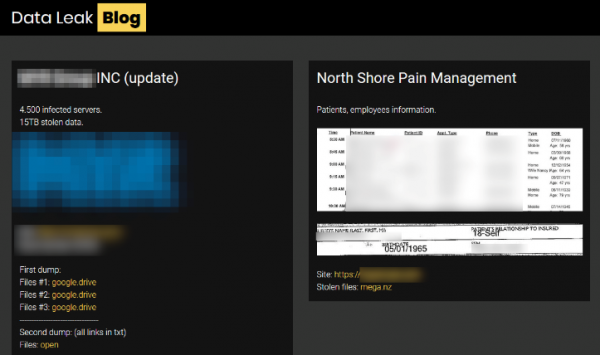
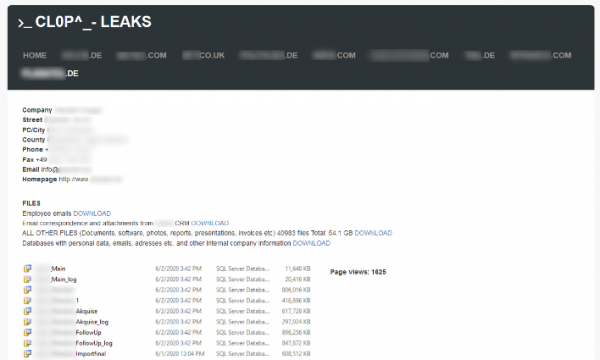
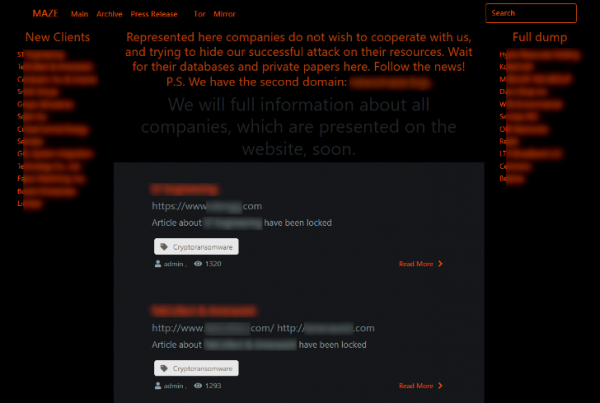
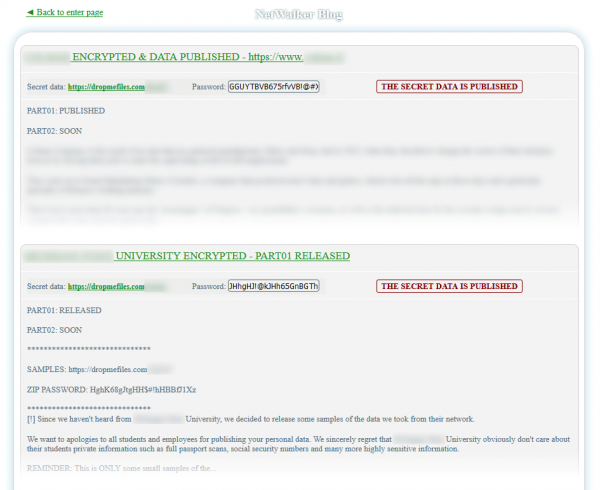
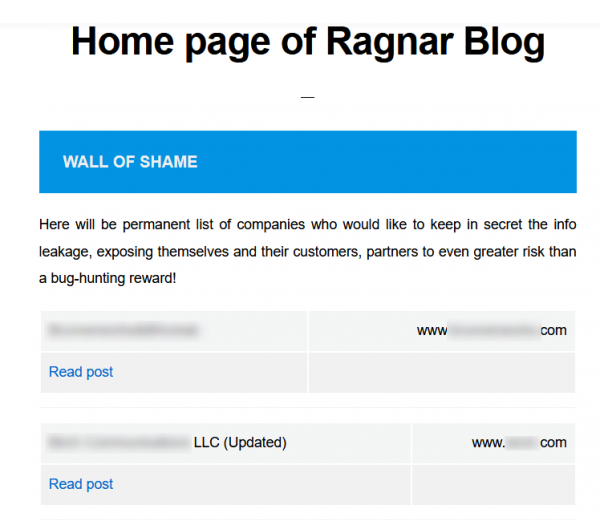
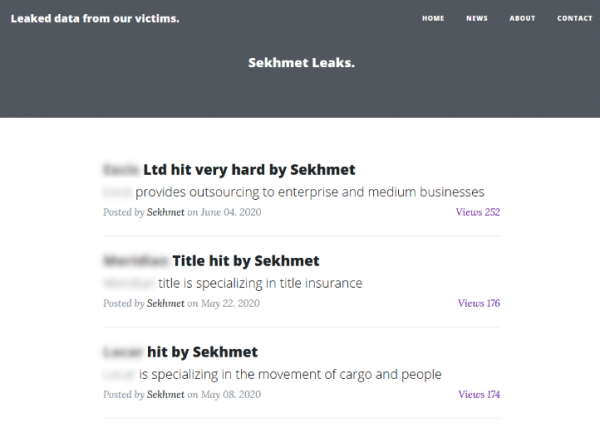
Os sites que publicam vazamentos podem ser dos mais variados tipos. Pode ser uma página simples, onde tudo o que foi roubado é simplesmente exposto, ou estruturas mais complexas com seções e opções de compra. Mas o principal é que todos servem a um único objetivo: aumentar as chances de os atacantes obterem dinheiro real. Se esse modelo de negócios mostrar bons resultados para os criminosos, não há dúvida de que haverá ainda mais sites desse tipo, e as técnicas de roubo e monetização de dados corporativos serão ampliadas.
Assim são os sites atuais onde os vazamentos de dados são publicados:
O que fazer diante de novos ataques
O principal desafio para as equipes de segurança, nessas condições, é que, ultimamente, cada vez mais incidentes relacionados a Ransomware se mostram apenas um método de distração para o roubo de dados. Os criminosos já não apostam apenas na criptografia dos servidores. Ao contrário, o principal objetivo é promover o vazamento enquanto você lida com os sequestradores de dados.
Assim, o uso apenas de um sistema de backup, mesmo com um bom plano de recuperação, revela-se insuficiente para combater ameaças em múltiplas camadas. Claro, backups são imprescindíveis, pois os atacantes certamente tentarão criptografar algo e pedir um resgate. A questão é que agora cada ataque que utiliza ransomware deve ser visto como uma oportunidade para uma análise abrangente do tráfego e o início de uma investigação sobre a possível ameaça. Também é necessário considerar medidas adicionais de segurança que possam:
- Detectar rapidamente ataques e analisar atividades incomuns na rede usando IA
- Restaurar sistemas instantaneamente em caso de ataques de ransomware de dia zero, para que você possa monitorar a atividade da rede
- Bloquear a propagação de malware clássico e novas formas de ataque na rede corporativa
- Analisar software e sistemas (incluindo acesso remoto) quanto a vulnerabilidades e exploits atuais
- Impedir a transmissão de informações não identificadas para fora do perímetro corporativo
Apenas usuários registrados podem participar da pesquisa. , por favor.
Você já analisou a atividade de fundo durante um ataque de ransomware?
20,0%Sim1
80,0%Não4
5 usuários votaram. 2 usuários se abstiveram.
Fonte: habr.com
