

No final de maio, detectamos uma campanha de disseminação de malware da classe Remote Access Trojan (RAT) — programas que permitem que invasores controlem remotamente um sistema infectado.
O grupo que estamos analisando se destacou por não escolher uma família específica de RAT para infectar. Durante os ataques dessa campanha, vários trojans (todos amplamente disponíveis) foram observados. Essa característica nos lembrou o 'rei dos ratos' — uma criatura mítica composta de roedores com caudas entrelaçadas.
A origem é retirada do monografia de K. N. Rossikov "Ratos e roedores que possuem mais importância econômica" (1908).
Em homenagem a essa criatura, nomeamos o grupo que estamos analisando de RATKing. Neste post, falaremos em detalhes sobre como os invasores realizaram o ataque, quais ferramentas utilizaram e também compartilharemos nossas considerações sobre a atribuição dessa campanha.
O progresso do ataque
Todos os ataques desta campanha seguiram o seguinte algoritmo:
- O usuário recebia um e-mail de phishing com um link para o Google Drive.
- Ao clicar no link, a vítima baixava um script VBS malicioso, que registrava uma biblioteca DLL para carregar o payload final no registro do Windows e executava o PowerShell para executá-lo.
- A biblioteca DLL injetava o payload final — um dos RATs utilizados pelos invasores — no processo do sistema e registrava o script VBS para inicializar automaticamente, garantindo a permanência na máquina infectada.
- O payload final era executado no processo do sistema, permitindo que os invasores controlassem o computador infectado.
Esquematicamente, pode ser representado assim:
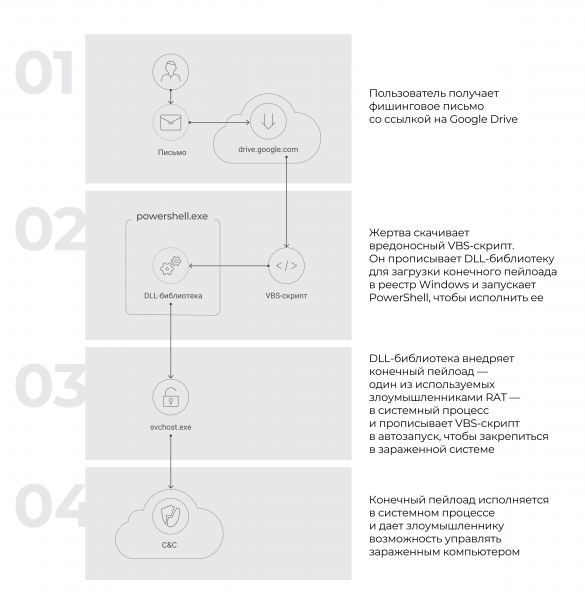
A seguir, focaremos nas primeiras três etapas, pois estamos interessados especificamente no mecanismo de entrega do malware. Não entraremos em detalhes sobre o funcionamento real dos malwares. Eles estão amplamente disponíveis — ou são vendidos em fóruns especializados, ou até mesmo distribuídos como projetos de código aberto — e, portanto, não são exclusivos do grupo RATKing.
Análise das etapas do ataque
Etapa 1. Envio de phishing
O ataque começava com a vítima recebendo um e-mail malicioso (os criminosos usavam diferentes modelos de texto, abaixo está um exemplo na captura de tela). A mensagem continha um link para um repositório legítimo drive.google.com, que supostamente levava à página de download do documento em formato PDF.
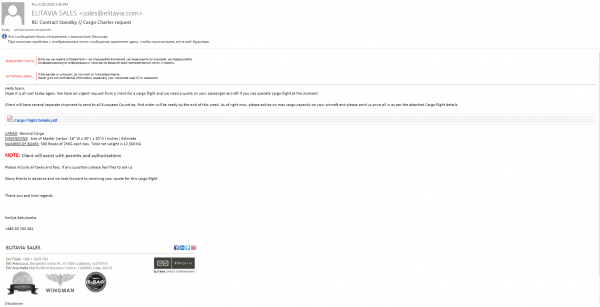
Exemplo de e-mail de phishing
No entanto, na realidade, não era um documento PDF que estava sendo baixado, mas sim um script VBS.
Ao clicar no link do e-mail na captura de tela acima, um arquivo com o nome Cargo Flight Details.vbsera baixado. Neste caso, os criminosos nem tentaram disfarçar o arquivo como um documento legítimo.
Ao mesmo tempo, nesta campanha, encontramos um script com o nome Cargo Trip Detail.pdf.vbs. Este já poderia passar por um PDF legítimo, pois, por padrão, o Windows oculta a extensão dos arquivos. Contudo, nesse caso, seu ícone, que correspondia a um script VBS, ainda poderia levantar suspeitas.
Neste estágio, a vítima poderia reconhecer a fraude: bastava olhar atentamente para os arquivos que estavam sendo baixados. No entanto, em campanhas de phishing como essa, os criminosos frequentemente contam com usuários distraídos ou apressados.
Fase 2. Execução do script VBS
O script VBS que o usuário poderia abrir por descuido registrava uma biblioteca DLL no registro do Windows. O script estava ofuscado: as linhas eram gravadas em forma de bytes, separadas por um símbolo aleatório.
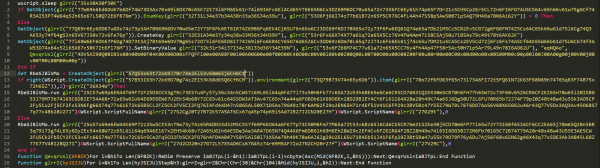
Exemplo de script ofuscado
O algoritmo de deofuscação é bastante simples: cada terceiro símbolo era excluído da string ofuscada, após o que o resultado era decodificado de base16 para a string original. Por exemplo, do valor 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (destacado na captura de tela acima) resultava na string WScript.Shell.
Para deofuscar as strings, utilizamos uma função em Python:
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
Abaixo, nas linhas 9-10, está destacado um valor, cuja deofuscação resultava em um arquivo DLL. Ele foi acionado na próxima etapa através do PowerShell.

String com DLL ofuscada
Cada função no script VBS era executada à medida que as strings eram deofuscadas.
Após a execução do script, a função wscript.sleep — era chamada para realizar a execução atrasada.
Em seguida, o script trabalhou com o registro do Windows. Ele utilizou a tecnologia WMI para isso. Com ela, foi criado uma chave única, e seu parâmetro armazenou o corpo do arquivo executável. A chamada ao registro via WMI foi feita com o seguinte comando:
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 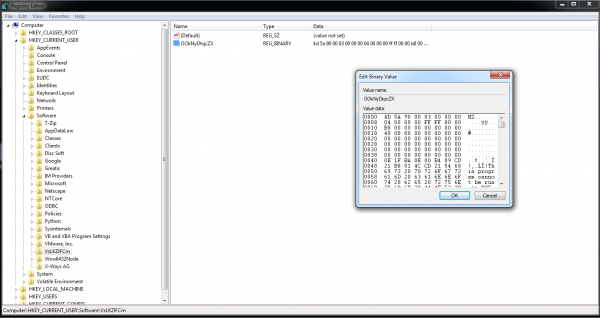
Registro feito no registro pelo script VBS
Etapa 3. Funcionamento da biblioteca DLL
Na terceira etapa, a biblioteca DLL maliciosa carregava o payload final, injetava-o no processo do sistema e garantia a execução automática do script VBS ao entrar o usuário no sistema.
Execução via PowerShell
A biblioteca DLL foi executada com o seguinte comando no PowerShell:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU://Software///).);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Este comando fez o seguinte:
- obtinha os dados do valor do registro com o nome
rnd_value_name— esses dados representavam um arquivo DLL, escrito na plataforma .Net; - carregava o módulo .Net obtido na memória do processo
powershell.execom a função[System.Threading.Thread]::GetDomain().Load()(descrição detalhada da função Load() ); - executava a função
GUyyvmzVhebFCw]::EhwwK()— com isso se iniciava a execução da biblioteca DLL — com os parâmetrosvbsScriptPath,xorKey,vbsScriptName. ParâmetroxorKeymantinha a chave para descriptografar o payload final, e os parâmetrosvbsScriptPathevbsScriptNameeram passados para que o script VBS fosse registrado para execução automática.
Descrição da biblioteca DLL
Na forma decompilada, o carregador parecia assim:
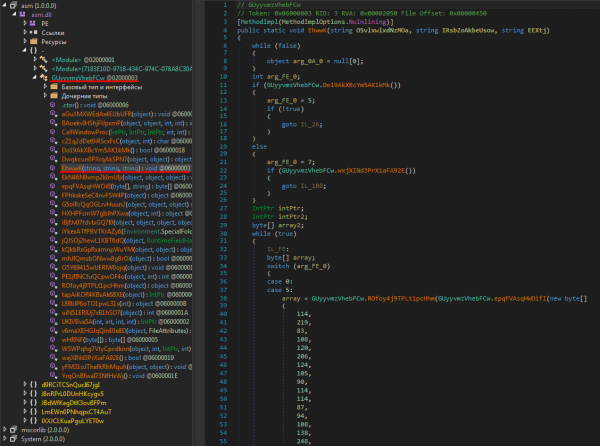
Carregador na forma decompilada (destacada em vermelho está a função com a qual se iniciava a execução da biblioteca DLL)
O carregador é protegido pelo protetor .Net Reactor. A ferramenta de4dot faz um ótimo trabalho ao remover esse protetor.
Esse carregador:
- realizava a injeção do payload no processo do sistema (neste exemplo, isto é
svchost.exe); - registrava o script VBS para execução automática.
Injeção do payload
Vamos considerar a função chamada pelo script PowerShell.
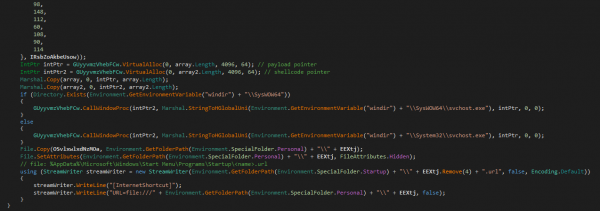
Função chamada pelo script PowerShell
Essa função realizava as seguintes ações:
- descriptografava dois arrays de dados (
arrayearray2na tela). Inicialmente, eles foram comprimidos usando gzip e criptografados com o algoritmo XOR com a chavexorKey; - copiava os dados para as áreas de memória alocadas. Os dados de
array— para a área de memória que era apontada porintPtr(payload pointerna tela); dados dearray2— para a área de memória que era apontada porintPtr2(shellcode pointerna tela); - chamou a função
CallWindowProcA( dessa função está disponível no site da Microsoft) com os seguintes parâmetros (abaixo estão listados os nomes dos parâmetros, na captura de tela eles aparecem na mesma ordem, mas com valores de trabalho):lpPrevWndFunc— um ponteiro para os dados dearray2;hWnd— um ponteiro para a string que contém o caminho do arquivo executávelsvchost.exe;Msg— um ponteiro para os dados dearray;wParam,lParam— parâmetros da mensagem (neste caso, esses parâmetros não foram utilizados e tinham valores 0);
- criou um arquivo
%AppData%MicrosoftWindowsStart MenuProgramsStartup<name>.url, onde<name>— são os primeiros 4 caracteres do parâmetrovbsScriptName(na captura de tela, o fragmento de código que realiza essa ação começa com o comandoFile.Copy). Assim, o malware adicionou o arquivo URL à lista de arquivos para execução automática ao entrar no sistema, assim permanecendo no computador infectado. O arquivo URL continha um link para o script:
[InternetShortcut]
URL = file : /\/\/<vbsScriptPath>
Para entender como ocorreu a injeção, deciframos as matrizes de dados. array e array2Para isso, utilizamos a seguinte função em Python:
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
Como resultado, descobrimos que:
arrayera um arquivo PE — esse é o payload final;array2era um shellcode necessário para realizar a injeção.
O shellcode da matriz array2 era passado como valor da função lpPrevWndFunc para a função CallWindowProcA. lpPrevWndFunc — a função de callback, cujo protótipo é assim:
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
Assim, ao chamar a função CallWindowProcA com os parâmetros hWnd, Msg, wParam, lParam executa o shellcode da matriz array2 com os argumentos hWnd e Msg. hWnd — é um ponteiro para a string que contém o caminho do arquivo executável svchost.exe, e Msg — um ponteiro para o payload final.
O shellcode obtinha os endereços das funções de kernel32.dll e ntdll32.dll a partir dos valores dos hashes de seus nomes e realizava a injeção do payload final na memória do processo svchost.exe, utilizando a técnica de Process Hollowing (detalhes sobre isso podem ser lidos nesta ). Durante a injeção, o shellcode:
- criou um processo
svchost.exeem estado suspenso utilizando a funçãoCreateProcessW; - então ocultou a seção exibida no espaço de endereço do processo
svchost.exeutilizando a funçãoNtUnmapViewOfSection. Assim, o programa liberava a memória do processo originalsvchost.exe, para então alocar memória para o payload nesse endereço; - alocou memória para o payload no espaço de endereço do processo
svchost.exeutilizando a funçãoVirtualAllocEx;
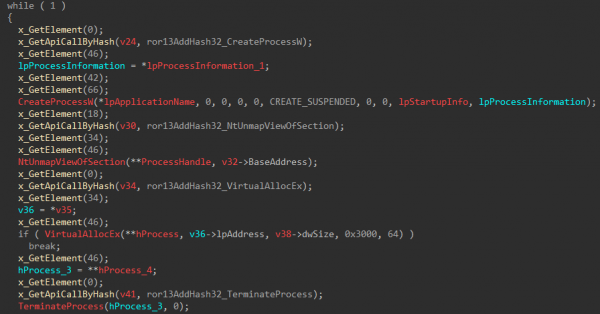
Início do processo de injeção
- gravava o conteúdo do payload na área de endereço do processo
svchost.exeutilizando a funçãoWriteProcessMemory(como na captura de tela abaixo); - retomava o processo
svchost.exeutilizando a funçãoResumeThread.
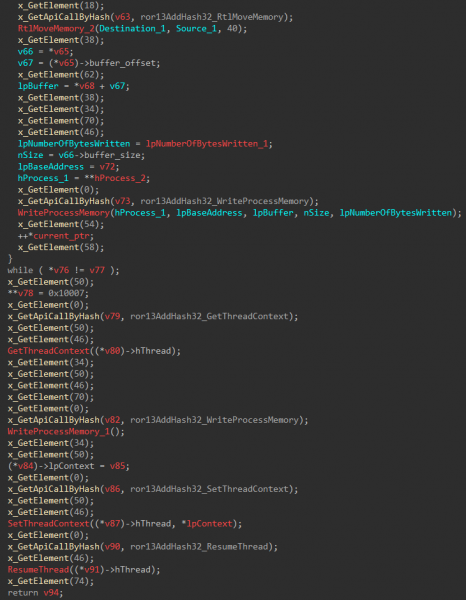
Finalização do processo de injeção
Malware carregável
Como resultado das ações descritas, um dos vários malwares da classe RAT era instalado no sistema infectado. A tabela abaixo lista os malwares utilizados no ataque, que podemos atribuir com certeza a um único grupo de criminosos, uma vez que as amostras se conectavam ao mesmo servidor de controle.
Nome do Malware
Observado pela primeira vez
SHA-256
C&C
Processo em que a injeção é realizada
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
Exemplos de malware distribuído com o mesmo servidor de controle
Duas coisas são notáveis aqui.
Primeiro, o fato de que os criminosos utilizaram várias famílias diferentes de RATs. Esse comportamento não é característico de grupos cibernéticos conhecidos, que costumam usar conjuntos de ferramentas aproximadamente iguais.
Em segundo lugar, a RATKing utilizou malwares que ou são vendidos em fóruns especializados por um preço baixo, ou são projetos de código aberto.
Uma lista mais completa do malware utilizado na campanha – com uma importante ressalva – é apresentada no final do artigo.
Sobre o grupo
Não podemos atribuir a campanha de malware descrita a nenhum criminoso conhecido. Até agora, acreditamos que esses ataques foram realizados por um grupo essencialmente novo. Como já mencionamos no início, chamamos-o de RATKing.
Para criar o script VBS, o grupo provavelmente usou uma ferramenta semelhante à utilidade do desenvolvedor . Isso é indicado pela semelhança do script gerado por esse programa com o script dos criminosos. Em particular, ambos:
- realizam execução retardada utilizando a função
Sleep; - usam WMI;
- escrevem o corpo do arquivo executável como um parâmetro na chave do registro;
- executam esse arquivo utilizando PowerShell em seu próprio espaço de endereço.
Para fins de comparação, veja o comando do PowerShell para executar um arquivo do registro, utilizado pelo script criado com VBS-Crypter:
((Get-ItemProperty HKCU:Software NYANxCAT).NYANxCAT);$text=-join $text[-1..-$text.Length];[AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null,$Null);com um comando semelhante ao utilizado pelo script dos criminosos:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU://Software///).);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Observe que, como um dos payloads, os cibercriminosos utilizaram outra ferramenta da NYAN-x-CAT — .
Os endereços dos servidores C&C indicam mais uma característica distintiva do RATKing: o grupo prefere serviços de DNS dinâmico (veja a lista de C&C na tabela com IoC).
IoC
Na tabela abaixo, está a lista completa de scripts VBS que provavelmente podem ser atribuídos à campanha descrita. Todos esses scripts são semelhantes e realizam aproximadamente a mesma sequência de ações. Todos injetam malware da classe RAT em um processo Windows confiável. Todos têm endereços de C&C registrados utilizando serviços de DNS dinâmico.
No entanto, não podemos afirmar que todos esses scripts foram distribuídos pelos mesmos criminosos, excetuando-se amostras com os mesmos endereços de C&C (por exemplo, kimjoy007.dyndns.org).
Nome do Malware
SHA-256
C&C
Processo em que a injeção é realizada
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Fonte: habr.com
