

TL;DR Se você precisa de um antivírus em seus dispositivos móveis corporativos, significa que está fazendo tudo errado e o antivírus não ajudará.
Este post é o resultado de acalorados debates sobre a necessidade de antivírus em celulares corporativos, em quais situações ele funciona e em quais é inútil. O artigo analisa os modelos de ameaça dos quais um antivírus deveria, teoricamente, proteger.
Vendedores de antivírus muitas vezes conseguem convencer clientes corporativos de que um antivírus aumentará significativamente sua segurança, mas, na maioria dos casos, essa proteção é ilusória, reduzindo apenas a vigilância tanto de usuários quanto de administradores.
A infraestrutura corporativa correta
Quando uma empresa possui dezenas ou até milhares de funcionários, configurar manualmente cada dispositivo do usuário torna-se impossível. As configurações podem mudar a cada dia, novos funcionários chegam, e seus celulares e laptops quebram ou são perdidos. No final, o trabalho dos administradores se resumiria a implementar diariamente novas configurações nos dispositivos dos colaboradores.
Há muito tempo, essa tarefa começou a ser resolvida em computadores de desktop. No mundo Windows, geralmente, essa gestão é feita através do Active Directory, sistemas centralizados de autenticação (Single Sign On), etc. Mas agora todos os funcionários têm smartphones que acrescentam uma parte significativa dos processos de trabalho e armazenam dados importantes. A Microsoft tentou integrar seus telefones com Windows Phone em um único ecossistema com o Windows, mas essa ideia morreu junto com a morte oficial do Windows Phone. Portanto, no ambiente corporativo, é preciso escolher entre Android e iOS.
Atualmente, no ambiente corporativo, a gestão de dispositivos dos colaboradores é feita por meio do conceito de UEM (Unified Endpoint Management). Este é um sistema centralizado de gerenciamento de dispositivos móveis e desktops.
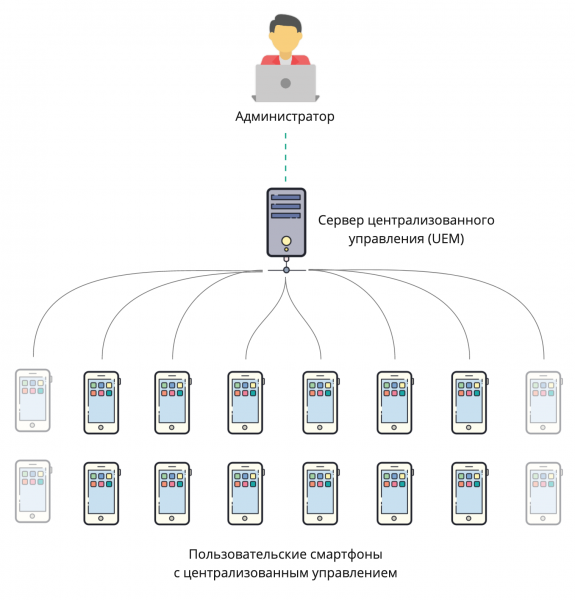
Gerenciamento centralizado de dispositivos do usuário (Unified Endpoint Management)
O administrador do sistema UEM pode aplicar diferentes políticas para dispositivos dos usuários. Por exemplo, permitir que o usuário tenha mais ou menos controle sobre o dispositivo, instalar aplicativos de fontes externas, etc.
O que o UEM pode fazer:
Gerenciar todas as configurações — o administrador pode proibir completamente que o usuário altere configurações no dispositivo e as altere remotamente.
Controlar o software no dispositivo — permitir a instalação de programas no dispositivo e instalar automaticamente programas sem o conhecimento do usuário. O administrador também pode proibir ou permitir a instalação de programas de lojas de aplicativos ou de fontes não confiáveis (de arquivos APK no caso do Android).
Bloqueio remoto — se o telefone for perdido, o administrador pode bloquear o dispositivo ou limpar os dados. Alguns sistemas também permitem configurar a exclusão automática dos dados se o telefone não se conectar ao servidor por mais de N horas, a fim de excluir a possibilidade de tentativas de hackeamento offline, quando os atacantes conseguiram remover o cartão SIM antes que o comando de limpeza de dados fosse enviado do servidor.
Coletar estatísticas — monitorar a atividade do usuário, o tempo de uso de aplicativos, a localização, o nível de bateria etc.
Quais são os tipos de UEM
Existem duas abordagens fundamentalmente diferentes para o gerenciamento centralizado de smartphones dos funcionários: em um caso, a empresa adquire dispositivos de um único fabricante para os funcionários e geralmente escolhe um sistema de gerenciamento do mesmo fornecedor. No outro caso, os funcionários usam seus dispositivos pessoais para o trabalho, e aqui começa o zôo de sistemas operacionais, versões e plataformas.
BYOD (Bring Your Own Device, Traga Seu Próprio Dispositivo) — é um conceito em que os funcionários utilizam seus dispositivos pessoais e contas para o trabalho. Alguns sistemas de gerenciamento centralizado permitem adicionar uma segunda conta de trabalho e separar completamente os dados pessoais e de trabalho.
— é o sistema nativo de gerenciamento centralizado da Apple. Ele pode gerenciar apenas dispositivos Apple, computadores com macOS e telefones com iOS. Suporta BYOD, criando um segundo ambiente isolado com outra conta do iCloud.
— permite gerenciar telefones Android e Apple iOS, além de desktops com Windows 10. A compatibilidade com BYOD é anunciada.
— suporta apenas dispositivos móveis Samsung. Neste caso, é possível utilizar apenas .
Na verdade, existem muito mais fornecedores de UEM, mas não vamos analisá-los todos neste artigo. O principal a ter em mente é que esses sistemas já existem e permitem que o administrador configure dispositivos de usuário de acordo com o modelo de ameaças existente.
Modelo de ameaças
Antes de escolher ferramentas de proteção, é necessário entender do que estamos nos protegendo, o que de mais grave pode acontecer no nosso caso específico. De forma simplificada: nosso corpo é vulnerável a uma bala e até a um garfo com prego, mas não usamos colete à prova de balas ao sair de casa. Portanto, o perigo de ser baleado a caminho do trabalho não faz parte do nosso modelo de ameaças, embora estatisticamente isso não seja tão impossível. Contudo, em determinadas condições, o uso do colete pode ser plenamente justificado.
Em diferentes empresas, os modelos de ameaças variam. Vamos pegar, por exemplo, o smartphone de um entregador que está indo entregar um pacote ao cliente. No smartphone dele, há apenas o endereço da entrega atual e a rota no mapa. O pior que pode acontecer com os dados dele é a vazamento dos endereços de entrega dos pacotes.
Agora, considere o smartphone de um contador. Ele tem acesso à rede corporativa através de VPN, tem um aplicativo do cliente bancário corporativo instalado e armazena documentos com informações valiosas. É evidente que o valor dos dados nesses dois dispositivos difere significativamente e devemos protegê-los de maneiras distintas.
Um antivírus nos salvará?
Infelizmente, por trás dos slogans de marketing se perde o verdadeiro significado das tarefas que o antivírus executa em um dispositivo móvel. Vamos tentar entender detalhadamente o que o antivírus faz no telefone.
Auditoria de segurança
A maioria dos antivírus móveis modernos realiza uma auditoria das configurações de segurança do dispositivo. Às vezes, essa auditoria é chamada de 'verificação de reputação do dispositivo'. Os antivírus consideram um dispositivo seguro se quatro condições forem atendidas:
- O dispositivo não está desbloqueado (root, jailbreak).
- Uma senha está configurada no dispositivo.
- A depuração por USB não está ativada no dispositivo.
- A instalação de aplicativos de fontes não confiáveis (sideloading) não está permitida no dispositivo.
Se, após a verificação, o dispositivo for considerado inseguro, o antivírus notificará o proprietário e oferecerá a opção de desativar a funcionalidade 'perigosa' ou restaurar o firmware de fábrica em caso de sinais de root ou jailbreak.
De acordo com as práticas corporativas, não basta apenas notificar o usuário. É necessário eliminar configurações inseguras. Para isso, através do sistema UEM, é preciso configurar políticas de segurança nos dispositivos móveis. E, ao detectar root/jailbreak, deve-se rapidamente remover os dados corporativos do dispositivo e bloquear seu acesso à rede corporativa. Isso também é possível com a ajuda do UEM. Somente após esses procedimentos, o dispositivo móvel pode ser considerado seguro.
Busca e remoção de vírus
Contrariamente à crença popular de que não existem vírus para iOS, isso não é verdade. Na natureza, ainda existem exploits para versões antigas do iOS que por meio da exploração de vulnerabilidades no navegador. Além disso, devido à arquitetura do iOS, o desenvolvimento de antivírus para essa plataforma é impossível. A principal razão é que os aplicativos não podem acessar a lista de aplicativos instalados e possuem muitas restrições ao acessar arquivos. Somente o UEM pode obter a lista de aplicativos iOS instalados, mas mesmo o UEM não pode acessar os arquivos.
A situação com o Android é diferente. Os aplicativos podem obter informações sobre os aplicativos instalados no dispositivo. Eles podem até acessar seus pacotes de instalação (por exemplo, Apk Extractor e seus análogos). Os aplicativos do Android também têm a capacidade de acessar arquivos (por exemplo, Total Commander, entre outros). Aplicativos do Android podem ser descompilados.
Com tais capacidades, um algoritmo antivírus lógico seria:
- Verificação de aplicativos
- Obter a lista de aplicativos instalados e os hashes (MD5) de seus pacotes de instalação.
- Verificar os aplicativos e seus hashes primeiro na base de dados local e depois na base global.
- Se o aplicativo for desconhecido, enviar seu pacote para a base global para análise e descompilação.
- Verificação de arquivos, busca por assinaturas de vírus
- Verificar os hashes dos arquivos na base local e, em seguida, na base global.
- Verificar a presença de conteúdo inseguro nos arquivos (scripts, exploits etc.) na base local e, em seguida, na base global.
- Se malware for detectado, notifique o usuário e/ou bloqueie o acesso do usuário ao malware e/ou envie as informações para o UEM. É necessário enviar informações ao UEM porque o antivírus não pode remover o malware do dispositivo por conta própria.
A maior preocupação é a possibilidade de transferência de distribuidores de software do dispositivo para um servidor externo. Sem isso, não é possível realizar a "análise comportamental" anunciada pelos fabricantes de antivírus, pois não se pode executar o aplicativo em uma "caixa de areia" ou fazer sua decompilação (a eficácia disso ao usar ofuscação é uma questão complexa à parte). Por outro lado, nos dispositivos móveis dos funcionários podem estar instalados aplicativos corporativos que são desconhecidos para o antivírus, pois não estão no Google Play. Esses aplicativos móveis podem conter dados confidenciais, o que os impede de serem disponibilizados na loja pública. A transferência de tais distribuidores para o fabricante do antivírus parece inadequada em termos de segurança. Faz sentido adicioná-los a exceções, mas não estou ciente da existência de um mecanismo semelhante.
Malware sem privilégios de root pode
1. Desenhar uma janela invisível sobre o aplicativo ou injetar seu próprio teclado para copiar os dados inseridos pelo usuário – credenciais, dados de cartões bancários, etc. Um exemplo recente é a vulnerabilidade , com a qual é possível substituir a tela ativa do aplicativo e, assim, obter acesso aos dados inseridos pelo usuário. Para o usuário, isso significa a possibilidade de roubo da conta do Google com acesso ao backup do dispositivo e aos dados do cartão bancário. Para a organização, é fundamental não perder seus dados. Se os dados estiverem na memória privada do aplicativo e não contidos no backup do Google, o malware não conseguirá acessá-los.
2. Obter acesso a dados em diretórios públicos – downloads, documentos, galeria. Não é recomendável armazenar informações valiosas para a empresa nesses diretórios, pois qualquer aplicativo pode ter acesso a eles. Além disso, o próprio usuário sempre poderá compartilhar um documento confidencial por meio de qualquer aplicativo disponível.
3. Incomodar o usuário com publicidade, minerar bitcoins, ser parte de uma botnet, etc.. Isso pode impactar negativamente a performance do usuário e/ou do dispositivo, mas não representará uma ameaça para os dados corporativos.
Malware com privilégios de root pode fazer qualquer coisa. Eles são raros, pois a invasão de dispositivos Android modernos por meio de aplicativos é praticamente impossível. A última vez que essa vulnerabilidade foi descoberta foi em 2016. Trata-se do notório Dirty COW, que recebeu o número . O ponto crucial aqui é que, ao detectar sinais de invasão, o cliente UEM irá apagar todas as informações corporativas do dispositivo, portanto, a probabilidade de roubo bem-sucedido de dados por meio de tais malwares no mundo corporativo é baixa.
Arquivos maliciosos podem prejudicar tanto o dispositivo móvel quanto os sistemas corporativos aos quais ele tem acesso. Vamos examinar esses cenários mais detalhadamente.
Um dano ao dispositivo móvel pode ocorrer, por exemplo, ao baixar uma imagem que, ao ser aberta ou ao tentar usá-la como papel de parede, transforma o dispositivo em um "tijolo" ou o reinicia. Isso provavelmente prejudicará o dispositivo ou o usuário, mas não afetará a confidencialidade dos dados. Embora haja exceções.
Recentemente, uma vulnerabilidade foi discutida . Foi afirmado que, através dela, seria possível acessar o console dos dispositivos móveis Samsung usando uma imagem infectada, enviada por e-mail, mensageiro ou MMS. Embora o acesso ao console signifique a possibilidade de acessar apenas dados em diretórios públicos, onde não deveriam estar informações confidenciais, a privacidade dos dados pessoais dos usuários fica em risco, o que assusta os usuários. No entanto, na prática, os dispositivos só podem ser atacados por meio de MMS. Para um ataque bem-sucedido, é necessário enviar de 75 a 450 (!) mensagens. Infelizmente, o antivírus não ajuda aqui, pois não tem acesso ao registro de mensagens. Para se proteger contra isso, existem apenas duas opções. Atualizar o sistema operacional ou bloquear MMS. O primeiro pode demorar muito e pode nunca acontecer, pois os fabricantes de dispositivos não lançam atualizações para todos os aparelhos. Desabilitar a recepção de MMS, neste caso, é muito mais simples.
Os arquivos transmitidos de dispositivos móveis podem causar danos aos sistemas corporativos. Por exemplo, um dispositivo móvel pode ter um arquivo infectado que não causa dano ao dispositivo, mas pode infectar um computador Windows. O usuário envia esse arquivo por e-mail para um colega. Ao abri-lo no PC, ele pode ser infectado. Entretanto, nessa cadeia de ataque, há pelo menos dois antivírus – um no servidor de e-mail e outro no PC do destinatário. Adicionar um terceiro antivírus no dispositivo móvel parece um exagero.
Como podemos ver, a maior ameaça no mundo digital corporativo é representada por malware sem privilégios de root. De onde eles podem vir em um dispositivo móvel?
Na maioria das vezes, eles são instalados por meio de sideloading, adb ou lojas de terceiros, que devem ser proibidas em dispositivos móveis com acesso à rede corporativa. Restam duas opções para a entrada de malware – do Google Play ou do UEM.
Antes da publicação no Google Play, todos os aplicativos passam por uma verificação obrigatória. Mas para aplicativos com um número baixo de instalações, as verificações geralmente são feitas sem a participação de humanos, apenas em modo automático. Portanto, às vezes, malware consegue entrar no Google Play, mas ainda assim não acontece com frequência. Um antivírus que mantém seus bancos de dados atualizados poderá identificar aplicativos com malware no dispositivo antes do Google Play Protect, que ainda está atrasado na atualização de suas bases de dados.
O UEM pode instalar qualquer aplicativo em um dispositivo móvel, inclusive malware, portanto, todos os aplicativos precisam ser verificados previamente. Os aplicativos podem ser verificados tanto durante seu desenvolvimento, utilizando ferramentas de análise estática e dinâmica, quanto imediatamente antes de sua distribuição, utilizando "sandbox" especializadas e/ou soluções antivírus. É importante observar que, neste caso, o aplicativo é verificado uma única vez antes de ser carregado no UEM. Portanto, mesmo nesse caso, um antivírus no dispositivo móvel não é necessário.
Proteção de Rede
Na proteção de rede, dependendo do fabricante do antivírus, pode oferecer uma ou mais das seguintes funções.
A filtragem de URL é aplicada com o objetivo de:
- Bloquear tráfego por categorias de recursos. Por exemplo, para proibir a visualização de notícias ou outro conteúdo não corporativo até o almoço, quando o funcionário está mais produtivo. Na prática, o bloqueio frequentemente funciona com várias limitações — os fabricantes de antivírus nem sempre conseguem atualizar rapidamente os diretórios de categorias de recursos, considerando que há muitos "espelhos". Além disso, existem serviços de anonimato e o Opera VPN, que frequentemente não são afetados pelo bloqueio.
- Proteções contra phishing ou substituição de hosts de destino. Para isso, os URLs aos quais o dispositivo se conecta são previamente verificados com base na base de dados do antivírus. Os links, bem como os recursos aos quais eles levam (incluindo possíveis múltiplos redirecionamentos), são verificados com a base de sites de phishing conhecidos. Também é feita a verificação do nome de domínio, certificado e IP entre o dispositivo móvel e o servidor de confiança. Se o cliente e o servidor recebem dados diferentes, isso indica um MITM ("homem no meio", man in the middle) ou o bloqueio de tráfego através do mesmo antivírus ou de vários proxy e filtros web na rede à qual o dispositivo móvel está conectado. É difícil afirmar com segurança que há alguém no meio.
Para acessar o tráfego móvel, o antivírus constrói uma VPN ou utiliza as capacidades do Accessibility API (API para aplicativos destinados a pessoas com deficiência). A operação simultânea de várias VPNs em um dispositivo móvel não é possível, portanto, a proteção de rede de antivírus que criam sua própria VPN não é aplicável no mundo corporativo. A VPN do antivírus simplesmente não funcionará ao lado da VPN corporativa, que é usada para acessar a rede corporativa.
Permitir que o antivírus acesse o Accessibility API traz outro risco. O acesso ao Accessibility API significa, na prática, permitir que ele faça qualquer coisa em nome do usuário — ver o que o usuário vê, executar ações em aplicativos em vez do usuário, etc. Considerando que o usuário deve dar permissão explícita ao antivírus para tal acesso, é mais provável que ele se recuse a fazê-lo. Ou, se for forçado, comprará outro telefone sem antivírus.
Firewalls
Sob esse nome genérico, estão escondidas três funções:
- Coleta de estatísticas sobre o uso da rede, separando por aplicativos e tipo de rede (Wi-Fi, operadora celular). A maioria dos fabricantes de dispositivos Android fornece esses dados no aplicativo "Configurações". A duplicação no interface do antivírus móvel parece excessiva. A informação agregada de todos os dispositivos pode ser de interesse. Ela é coletada e analisada com sucesso por sistemas de UEM.
- Limitação do tráfego móvel – configuração de limites e notificações ao atingi-los. Para os usuários da maioria dos dispositivos Android, essas funções estão disponíveis no aplicativo "Configurações". A configuração centralizada de restrições é uma tarefa de UEM, e não do antivírus.
- Própria, a filtragem de pacotes (firewall). Ou, de outra forma, bloqueio de acesso a determinados endereços IP e portas. Considerando o DDNS em todos os recursos populares e a necessidade de ativar VPN para esses fins, que, como mencionado acima, não pode operar em conjunto com a VPN principal, a funcionalidade parece de pouca aplicação na prática corporativa.
Verificação de confiabilidade do Wi-Fi
Antivírus móveis podem avaliar a segurança das redes Wi-Fi às quais o dispositivo móvel se conecta. Pode-se supor que a verificação envolve a presença e a robustez da criptografia. No entanto, todos os programas modernos usam criptografia para a transmissão de dados sensíveis. Portanto, se algum programa for vulnerável ao nível de enlace, também é perigoso usá-lo através de quaisquer canais de internet, e não apenas com Wi-Fi público.
Assim, o Wi-Fi público, mesmo sem criptografia, não é mais perigoso nem menos seguro do que quaisquer outros canais não confiáveis de transmissão de dados sem criptografia.
Proteção contra spam
A proteção geralmente se resume à filtragem de chamadas recebidas de uma lista fornecida pelo usuário ou de uma base de dados de conhecidos spammers que incessantemente incomodam com seguros, créditos e convites ao teatro. Embora durante o isolamento eles não liguem, em breve começarão novamente. Apenas as chamadas são filtradas. Mensagens em Android atuais não são filtradas. Considerando a troca regular de números pelos spammers, a impossibilidade de proteger canais de texto (SMS, mensageiros) faz com que essa funcionalidade tenha um caráter mais de marketing do que prático.
Proteção contra furto
Execução de ações remotas em dispositivos móveis em caso de perda ou roubo. Uma alternativa aos serviços Find My iPhone e Find My Device da Apple e Google, respectivamente. Ao contrário de seus semelhantes, os serviços dos fabricantes de antivírus não conseguem fornecer o bloqueio do dispositivo se o criminoso já tiver restaurado as configurações de fábrica. Mas se isso ainda não ocorreu, é possível fazer o seguinte remotamente com o dispositivo:
- Bloquear. Protege contra um ladrão menos experiente, pois é facilmente contornado restaurando o dispositivo às configurações de fábrica através da recuperação.
- Descobrir as coordenadas do dispositivo. Útil quando o dispositivo foi perdido recentemente.
- Ativar um alto sinal sonoro para encontrar o dispositivo, caso esteja no modo silencioso.
- Restaurar o dispositivo às configurações de fábrica. Faz sentido quando o usuário reconhece que o dispositivo está irremediavelmente perdido, mas não quer que os dados armazenados nele sejam divulgados.
- Tirar uma foto. Fotografar o criminoso se ele estiver segurando o telefone. A funcionalidade é discutível - a probabilidade de o criminoso estar admirando o telefone em boa iluminação é baixa. No entanto, a presença de um aplicativo no dispositivo que pode gerenciar a câmera do smartphone de maneira discreta, tirar fotos e enviá-las para um servidor causa preocupação.
A execução remota de comandos é uma função básica em qualquer sistema UEM. Neles, falta apenas a fotografia remota. Este é um caminho certo para que os usuários, após o final do expediente, retirem as baterias dos telefones e as coloquem em um saco de Faraday.
As funções antirroubo em antivírus móveis estão disponíveis apenas para Android. Para iOS, tais ações podem ser realizadas apenas pelo UEM. No dispositivo iOS, pode haver apenas um UEM - esta é uma característica arquitetônica do iOS.
Como resultado, obtemos um serviço de "monitoramento como serviço", automatizado na linha de produção de integração contínua. O desenvolvedor ou testador precisa apenas definir a lista de métricas em um arquivo JSON, e tudo o mais acontece automaticamente. Obtemos um controle de qualidade transparente dos lançamentos: todas as notificações sobre desempenho, consumo de recursos ou regressões arquitetônicas.
- Uma situação em que o usuário pode instalar um malware no telefone é INACEITÁVEL.
- Um UEM corretamente configurado em um dispositivo corporativo elimina a necessidade de antivírus.
- Em caso de uso de vulnerabilidades 0-day no sistema operacional, o antivírus é inútil. Ele pode apenas informar ao administrador que o dispositivo está vulnerável.
- Determinar se há uma vulnerabilidade não é algo que um antivírus consegue fazer. Da mesma forma, não é possível lançar atualizações para dispositivos que os fabricantes já não suportam com correções de segurança. O máximo são um a dois anos.
- Se abstrairmos das exigências regulatórias e de marketing, os antivírus corporativos são necessários apenas em dispositivos Android, onde os usuários têm acesso ao Google Play e podem instalar aplicativos de fontes externas. Em outros casos, a eficácia do uso de antivírus não é mais do que um placebo.
Fonte: habr.com
